Ressourcen
Sicherheit im Zeitalter der maschinellen Geschwindigkeit
Von Ste Nadin - Chefarchitekt
30. Juli 2026 6 Lesezeit: 6 Minuten
Da die Fähigkeit, Schwachstellen zu erkennen und auszunutzen, mittlerweile „Maschinengeschwindigkeit“ erreicht, müssen die Systemabwehrmaßnahmen Schritt halten. Dieser Paradigmenwechsel erfordert einen grundlegend anderen Ansatz bei der Umsetzung von Sicherheitsmaßnahmen.
Skyhigh Security war schon immer Vorreiter beim Schutz der wichtigsten Unternehmensressourcen. Dieses Engagement zeigt sich beispielhaft in unserer Lösung „Gateway Anti-Malware“ (GAM), die künstliche Intelligenz für die Malware-Erkennung in Echtzeit nutzt und ständig dazulernt und sich anpasst, um neuen Bedrohungen immer einen Schritt voraus zu sein.
Skyhigh Security ist stolzes Mitglied sowohl des GPT5.5-Cyber-Programms als auch der Mythos-Cyber-Initiative. Zu verstehen, wie man diese Programme sinnvoll nutzt, und zu wissen, wie man auch ohne direkten Zugang zu ihnen vorgehen kann, ist für moderne Sicherheitsexperten von entscheidender Bedeutung.
Der stetige Aufstieg der KI
Während der Einsatz von KI in den letzten Jahren stetig zugenommen hat, war das Jahr 2026 in dieser Hinsicht beispiellos. Die Einführung immer fortschrittlicherer KI-Modelle verändert nicht nur die Art und Weise, wie Unternehmen ihre Geschäfte führen, sondern auch ihre grundlegenden Betriebsabläufe. Denjenigen, die diese Technologie nutzen, verspricht sie eine Welt voller neuer Möglichkeiten und höherer Produktivität.
Leider hat der Vormarsch der KI auch böswilligen Akteuren neue Möglichkeiten eröffnet. Diese nutzen die neuesten KI-Modelle, um ausgeklügelte, vektorübergreifende Angriffe zu orchestrieren und „schlummernde“ Schwachstellen in Software und Diensten aufzudecken, die von herkömmlichen Sicherheitstechniken bisher unentdeckt geblieben sind.
Dadurch sind kritische Software, Dienste und die Systeme, die das geistige Eigentum eines Unternehmens enthalten – einschließlich Kunden- und Mitarbeiterdaten –, mit „Maschinengeschwindigkeit“ gefährdet. Diese Entwicklung vollzieht sich schneller, als herkömmliche Sicherheits-, Test- und Softwareentwicklungszyklen in der Regel mithalten können.
Folglich muss sich die Art und Weise, wie Sicherheit im „Zeitalter der Maschinengeschwindigkeit“ funktioniert, entsprechend weiterentwickeln.
Auch wenn dieser Wandel zunächst beängstigend erscheinen mag, wird er letztendlich zu widerstandsfähigeren Diensten und der ihnen zugrunde liegenden Software führen – vorausgesetzt, die Unternehmen verstehen das sich wandelnde Umfeld und ergreifen proaktive Maßnahmen, um sich zu schützen.
Was treibt diesen Wandel voran?
Anfang April 2026 stellte Anthropic eine Vorschau auf „Claude Mythos“ vor. Im Rahmen der Ankündigung gaben sie bekannt, dass das Modell über eine beispiellose Fähigkeit verfüge, Software-Schwachstellen zu identifizieren und auszunutzen. Aus diesem Grund beschlossen sie, die vollständige öffentliche Veröffentlichung zu verschieben, um Partnern die Möglichkeit zu geben, ihre eigenen Systeme zu analysieren und Schwachstellen zu beheben, bevor das Tool allgemein verfügbar wird.
Zwar handelte es sich hierbei zum Teil um eine clevere Marketingstrategie, bei der das Modell als „zu leistungsstark für eine Veröffentlichung“ positioniert wurde, doch unterstrich dies eine neue Realität: Wegweisende KI-Modelle stellen die traditionellen Methoden der Branche zur Erkennung und Behebung von Softwarefehlern in Frage.
Seitdem haben mehrere KI-Anbieter Modelle mit erweiterten Funktionen für die Sicherheitsforschung auf den Markt gebracht. Die meisten Anbieter haben zudem spezielle Programme für Partner eingerichtet, die den Zugriff auf Modelle ohne die üblichen Sicherheitsvorkehrungen ermöglichen, insbesondere um Schwachstellen für legitime Verteidigungszwecke zu identifizieren und zu beheben.
Welche Auswirkungen hat dies?
Der evolutionäre Kampf zwischen Sicherheitsverantwortlichen und Angreifern hält unvermindert an; der Unterschied liegt nun in der Geschwindigkeit des Konflikts. Wir beobachten paradigmenverändernde Multiplikatoren hinsichtlich des Tempos, mit dem Schwachstellen entdeckt und ausgenutzt werden.
Die Zeiten, in denen eine Sicherheitslücke entdeckt, für einen zukünftigen Bugfix eingeplant und erst Wochen oder Monate später behoben werden konnte, sind vorbei. In einer Welt, in der Sicherheitslücken mit „Maschinengeschwindigkeit“ ausgenutzt werden können, sind herkömmliche Zeitpläne nicht mehr tragfähig.
Unternehmen können sich nicht mehr auf traditionelle Patching-Strategien wie den „Patch Tuesday“ verlassen. Die in großen Organisationen häufig anzutreffenden langwierigen Governance- und Validierungsprozesse können nicht mehr Schritt halten, wenn Anbieter kritische Sicherheitslücken identifizieren, die eine Behebung in Echtzeit erfordern.
Diese Tatsache führt zu zwei wesentlichen Veränderungen auf dem Markt:
- Der Einsatz von KI-Modellen zur Erkennung von Problemen vor der Veröffentlichung von Software.
- Die Notwendigkeit, dass Patch- und Aktualisierungsprozesse mit „Maschinengeschwindigkeit“ ablaufen.
Einsatz von KI zum Aufbau von Breite im Kader
Zwar haben innovative KI-Modelle die Codesicherheit grundlegend verändert, doch allgemeine bewährte Verfahren bleiben nach wie vor unverzichtbar. Der effektivste Ansatz besteht darin, diese Modelle in den traditionellen Lebenszyklus der Lösungsentwicklung (SDLC) und in die Release-Prozesse zu integrieren und gleichzeitig eine kontinuierliche Überprüfung der live geschalteten Dienste sicherzustellen.
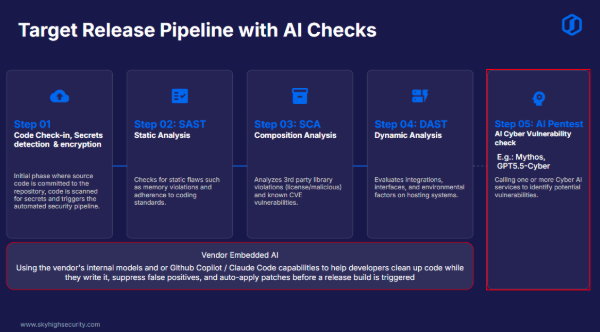
Bei Skyhigh Security haben wir genau dies umgesetzt, indem wir zunächst den SDLC erweitert haben, der zwar weiterhin die herkömmlichen SAST- und DAST-Komponenten nutzt, diesen jedoch mithilfe folgender Maßnahmen ausbauen möchten:
- Eingebettete KI: Wir bieten unseren Entwicklern Zugriff auf KI-Modelle, die automatisch auf Sicherheitsverstöße prüfen, noch bevor der Code in das Repository übertragen wird**.
- KI-Penetrationstests: Wir haben am Ende der Pipeline einen entscheidenden Test hinzugefügt, der „Cyber“-Versionen von Frontier-KI-Modellen nutzt, um nach Schwachstellen und Angriffsvektoren zu suchen. Dies ermöglicht die Behebung von Problemen noch vor der Veröffentlichung. Da diese Tests regelmäßig durchgeführt werden, können sie sowohl neu auftretende Probleme als auch bereits bestehende Schwachstellen identifizieren, die von früheren Modellversionen möglicherweise übersehen wurden.
- Fähigkeiten der SAST- und DAST-Anbieter: Anbieter von Software für statische und dynamische Anwendungssicherheitstests integrieren zunehmend KI. Durch den Einsatz der Tools dieser Anbieter können wir von deren steigender Genauigkeit und fortschrittlichen Funktionen profitieren.
- KI-gestützte Fehlerbehebung: Wir bei Skyhigh sind der Überzeugung, dass Menschen all diese Probleme nicht schnell genug beheben können. Um daher mit „Maschinengeschwindigkeit“ voranzukommen, haben wir am Ende des Prozesses ein KI-gestütztes System entwickelt, das die Daten scannt und automatisch Korrekturen vornimmt. Durch die direkte Verknüpfung eines „roten“ Agenten zur Identifizierung von Problemen mit einem „grünen“ Agenten zur automatischen Behebung können wir nicht nur Probleme für unseren Rückstand identifizieren, sondern auch sicherstellen, dass die Software von hoher Qualität ist.
**Hinweis: Selbst ohne Zugriff auf die neuesten „Frontier“-Modelle zeigen Forschungsergebnisse, dass durch den Einsatz kleinerer Modelle mit robusten Sicherheitsvorkehrungen dennoch wesentliche Problembereiche identifiziert werden können. Dies ist besonders effektiv, wenn verschiedene Modelle kombiniert werden, um ein breiteres Spektrum an Problemen zu erfassen.
Über die SDLC-Pipeline hinaus sollten auf den Produktionssystemen kontinuierlich verschiedene Sicherheitsprüfungen durchgeführt werden:
- Implementierung von CNAPP (Cloud Native Application Protection Platform): Diese Plattformen bieten einen kontinuierlichen Überblick über bekannte Schwachstellen und Fehlkonfigurationen.
- Malware-Schutz durch Musterabgleich in Echtzeit: Funktionen wie „GAM“ von Skyhigh gehen über bekannte Signaturen hinaus und analysieren Verhaltensmuster. Durch den Einsatz interner KI zur Erkennung verdächtigen Verhaltens aktualisieren sich diese Systeme mit „Maschinengeschwindigkeit“ und schützen so vor neuen Bedrohungen, sobald diese auftreten.
Durch die Kombination dieser Tools können Sie Schwachstellen beheben, bevor sie offengelegt werden, und sicherstellen, dass Ihr Unternehmen in der Lage ist, neue Bedrohungen in Echtzeit zu erkennen und abzuwehren.
Wie passen Sie sich an?
Um sich an dieses sich wandelnde Umfeld anzupassen, empfehle ich, den Fokus auf mehrere Schlüsselbereiche zu legen:
- Überprüfen und aktualisieren Sie Ihren SDLC mithilfe von KI.
Überprüfen Sie Ihren SDLC, um sicherzustellen, dass robuste SAST- und DAST-Funktionen durch KI-Modelle ergänzt werden, um den Code anhand der unternehmensinternen Richtlinien zu validieren. Gestalten Sie dieses System flexibel, sodass Sie KI-Modelle bei Bedarf austauschen können – beispielsweise, um kritische Systeme mit fortschrittlicheren, leistungsstärkeren Modellen abzudecken. - Stellen Sie sicher, dass Ihre Lieferanten ihren Softwareentwicklungszyklus (SDLC) schützen.
Da die meisten Unternehmen auf Drittanbieter angewiesen sind, ist es von entscheidender Bedeutung, zu überprüfen, ob Ihre Lieferanten moderne, KI-gestützte SDLC-Prozesse implementiert haben. Integrieren Sie diese Überprüfungen in Ihre Beschaffungs- und Lieferantenbewertungszyklen. - Führen Sie adaptive Erkennungs- und Schutzsysteme auf „Maschinengeschwindigkeit“ ein.
Stellen Sie sicher, dass Ihre Produktionsumgebungen Systeme einsetzen, die in der Lage sind, Bedrohungen auf Maschinenebene zu erkennen und sich an diese anzupassen, sobald sie auftreten. Geben Sie Lösungen wie Skyhigh Security GAM den Vorzug, die adaptiven Schutz bieten. - Implementieren Sie KI-basiertes „Red Teaming“
Integrieren Sie KI-basiertes „Red Teaming“ in Ihren Release-Prozess ein, um sicherzustellen, dass Schwachstellen nicht nur im Code, sondern auch im Produktionsbetriebssystem gesucht werden. - Nutzen Sie KI zur Behebung von Sicherheitslücken.
Die Identifizierung weiterer Sicherheitslücken in einem Unternehmen, das bereits überfordert ist, bringt keinen Mehrwert, es sei denn, Sie haben in Ihren Prozess eine Möglichkeit zur Behebung in maschineller Geschwindigkeit integriert. Erwägen Sie die Implementierung eines KI-Systems, das Korrekturmaßnahmen vorschlägt, und setzen Sie dies parallel zu Ihren Red-Teaming-Aktivitäten um. - Stellen Sie sicher, dass Sie Patches nach Bedarf installieren können.
Verzichten Sie auf feste Zeitfenster für Patches und setzen Sie stattdessen auf Patches nach Bedarf. Unabhängig von Ihren sonstigen Schutzmaßnahmen werden Schwachstellen unweigerlich entdeckt und erfordern eine sofortige Behebung, um eine Ausnutzung mit „Machine Speed“ zu verhindern.
Dies stellt zwar eine erhebliche Umstellung in der Herangehensweise an das Thema Sicherheit dar, doch der Vorteil für diejenigen, die sich darauf einstellen, wird in deutlich widerstandsfähigeren Softwareprodukten und Diensten bestehen. Der Erfolg in dieser neuen Ära beruht nicht darauf, darauf zu hoffen, dass Schwachstellen unbemerkt bleiben, sondern auf einer robusten Strategie der mehrschichtigen Verteidigung, die mit der Geschwindigkeit der Bedrohung Schritt hält.
Weitere Informationen zur Bedeutung der Datensicherheit im Zeitalter der KI finden Sie in unserem aktuellen Marktforschungsbericht: Einsatz von DSPM und KI zur Bewältigung von Herausforderungen im Bereich der Datensicherheit.
Über den Autor
Ste Nadin
Chefarchitekt
Herr Ste ist Unternehmensarchitekt und übernimmt die Funktionen des Chefarchitekten und des CTO. Er verfügt über fast 30 Jahre praktische Erfahrung in der Realisierung kritischer Betriebssysteme. Als Verfechter eines Ansatzes, bei dem das Geschäftsergebnis an erster Stelle steht, hat er in einer Reihe stark regulierter Branchen Erfolge vorangetrieben. Dazu zählen nationale kritische Infrastrukturen, der öffentliche Sektor, das Gesundheitswesen und der Sicherheitsbereich. Er gilt als einer der führenden Vordenker der Branche und bekleidet unter anderem das Amt des Präsidenten bei SEMAT.inc, wo er sich für ein gemeinsames Verständnis bei der Förderung von Best Practices im Bereich Design und Umsetzung einsetzt.
Verwandter Inhalt


Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen

Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Laufende Blogs
Was es bedeutet, eine wirklich hybride Sicherheitslösung einzusetzen
Steve Tait 29. Oktober 2026
Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen
Thyaga Vasudevan 28. Oktober 2026
Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Mike Smart 16. Oktober 2026
Sicherheit in der „neuen Normalität“: Warum „Universal Zero Trust“ im Zeitalter der KI unverzichtbar ist
Sriram Krishnamurthy 30. September 2026
Arbeit findet hybrid statt. Warum zahlen Sie doppelt für eine „Cloud-Steuer“ auf Ihr Büro?
Mike Smart 24. September 2026