






Wie DSPM die Vorbereitung auf die Einhaltung der DSGVO, des CCPA und des HIPAA unterstützt
- DSPM verlagert die Vorbereitung auf die Einhaltung von Vorschriften von periodischen Überprüfungen hin zu einer kontinuierlichen Transparenz über alle regulierten Datenumgebungen hinweg.
- Die DSGVO, der CCPA und der HIPAA verlangen alle eine genaue Kenntnis des Datenstandorts, des Zugriffs sowie der Offenlegung, um stichhaltige Nachweise zu untermauern.
- DSPM unterstützt Unternehmen dabei, sensible Daten in Cloud-, SaaS-, Backup- und hybriden Speichersystemen aufzuspüren.
- Die Priorisierung ist von entscheidender Bedeutung: Bei der Behebung sollten zunächst die Befunde zu regulierten Daten mit hohem Risiko und erheblichen Auswirkungen im Vordergrund stehen.
- DSPM ergänzt DLP, CASB und SSE, indem es den datenzentrierten Kontext bereitstellt, den diese Kontrollmechanismen benötigen, um effektiv zu funktionieren.
Die Einhaltung der DSGVO, des CCPA und des HIPAA ist nicht mehr nur eine einmalige Prüfmaßnahme, sondern eine fortlaufende betriebliche Verpflichtung. Das Data Security Posture Management (DSPM) unterstützt Unternehmen dabei, stets den Überblick darüber zu behalten, wo sich regulierte Daten befinden, wer darauf zugreifen kann und inwieweit sie potenziell gefährdet sind.
Für Teams, die für Datenschutz, Sicherheit und Audit-Bereitschaft zuständig sind, besteht die Herausforderung nicht nur darin, sensible Daten einmalig zu finden. Vielmehr gilt es, mit der zunehmenden Cloud-Ausbreitung, dem Wachstum von SaaS-Lösungen, hybriden Speichersystemen und sich ändernden Zugriffsmustern Schritt zu halten. DSPM unterstützt Sie dabei, indem es kontinuierlich personenbezogene Daten, Verbraucherinformationen und geschützte Gesundheitsdaten in Cloud-Speichern, SaaS-Anwendungen und hybriden Umgebungen aufspürt.
Dies ist von Bedeutung, da die Compliance-Bereitschaft nicht nur davon abhängt, zu wissen, wo regulierte Daten vorliegen, sondern auch davon, wer darauf zugreifen kann, in welcher Form sie offengelegt sind und welche Abhilfemaßnahmen zuerst ergriffen werden sollten. In der Praxis bedeutet dies den Übergang von statischen Bestandsaufnahmen zu aktuellen, nachweisbaren Belegen.
Als die britische Datenschutzbehörde ICO im Oktober 2024 einen neuen Rahmen für Datenschutzprüfungen einführte, unterstrich sie damit die Bedeutung einer überprüfbaren Governance, Dokumentation und Kontrolle in allen wesentlichen Bereichen des Datenschutzes. Die DSGVO, der CCPA und der HIPAA verlangen jeweils mehr als nur die Absicht, Richtlinien zu befolgen. Sie verlangen von Organisationen, dass sie ihre Datenumgebung so gut verstehen, dass sie entsprechend handeln können.
Warum DSPM für die Vorbereitung auf die Einhaltung von Vorschriften von Bedeutung ist
Compliance-Programme scheitern, wenn Teams grundlegende Fragen nicht zügig beantworten können: Über welche regulierten Daten verfügen wir? Wo sind diese gespeichert? Wer hat Zugriff darauf? Sind sie übermäßig offengelegt? Was sollte zuerst behoben werden?
DSPM wurde speziell für diese Lücke in der Transparenz entwickelt. Es erkennt und klassifiziert sensible Daten kontinuierlich, anstatt sich auf regelmäßige Stichproben oder manuell erstellte Tabellen zu verlassen. Zudem unterstützt es Teams dabei, die wichtigsten Ergebnisse zu priorisieren, sodass Compliance-Maßnahmen auf tatsächlichen Risiken basieren und nicht auf Vermutungen beruhen.
Laut dem „Data Breach Investigations Report 2026“ von Verizon, in dem über 31.000 Sicherheitsvorfälle und 22.000 bestätigte Datenschutzverletzungen in 145 Ländern analysiert wurden, spielten bei 62 % der Datenschutzverletzungen nach wie vor menschliche Faktoren eine Rolle – Social Engineering, Fehlkonfigurationen, Missbrauch von Zugangsdaten und Fehler. Die Daten für 2026 zeigen jedoch ein sich verschärfendes Problem: Zum ersten Mal in der 19-jährigen Geschichte des Berichts hat die Ausnutzung von Sicherheitslücken gestohlene Zugangsdaten als häufigsten Einstiegspunkt für Sicherheitsverletzungen abgelöst und macht 31 % aller Sicherheitsverletzungen aus, während Sicherheitsverletzungen in der Lieferkette durch Drittanbieter um 60 % gestiegen sind und nun 48 % aller Sicherheitsverletzungen ausmachen. Unterdessen hat sich die Nutzung von „Shadow-KI“ – die unbefugte Nutzung generativer KI-Dienste durch Mitarbeiter – innerhalb eines einzigen Jahres von 15 % auf 45 % der Belegschaft verdreifacht, wobei 67 % über Unternehmensgeräte mit nicht unternehmensinternen Konten auf KI-Tools zugreifen. Diese Trends treten nicht isoliert auf. Eine einzige übermäßig exponierte Datei oder ein gemeinsam genutztes SaaS-Repository kann gleichzeitig einen Ausnutzungsweg für Schwachstellen, ein Zugriffsrisiko durch Dritte und einen unüberwachten Datenfluss in ein nicht genehmigtes KI-Tool schaffen – was gleichzeitig Datenschutz-, Sicherheits- und Governance-Probleme über mehrere Compliance-Rahmenwerke hinweg auslöst.
Inwiefern DSPM mit der DSGVO-Konformität in Zusammenhang steht
Die DSGVO-Konformität hängt von präzisen Aufzeichnungen, der Datenminimierung, der Zugriffskontrolle und der Fähigkeit ab, auf Anträge auf Ausübung von Rechten souverän zu reagieren. DSPM unterstützt diese Ziele, indem es Unternehmen dabei hilft, personenbezogene Daten in Cloud- und SaaS-Systemen aufzuspüren, übermäßig exponierte Speicherorte zu identifizieren und Bestandsverzeichnisse aktueller zu halten.
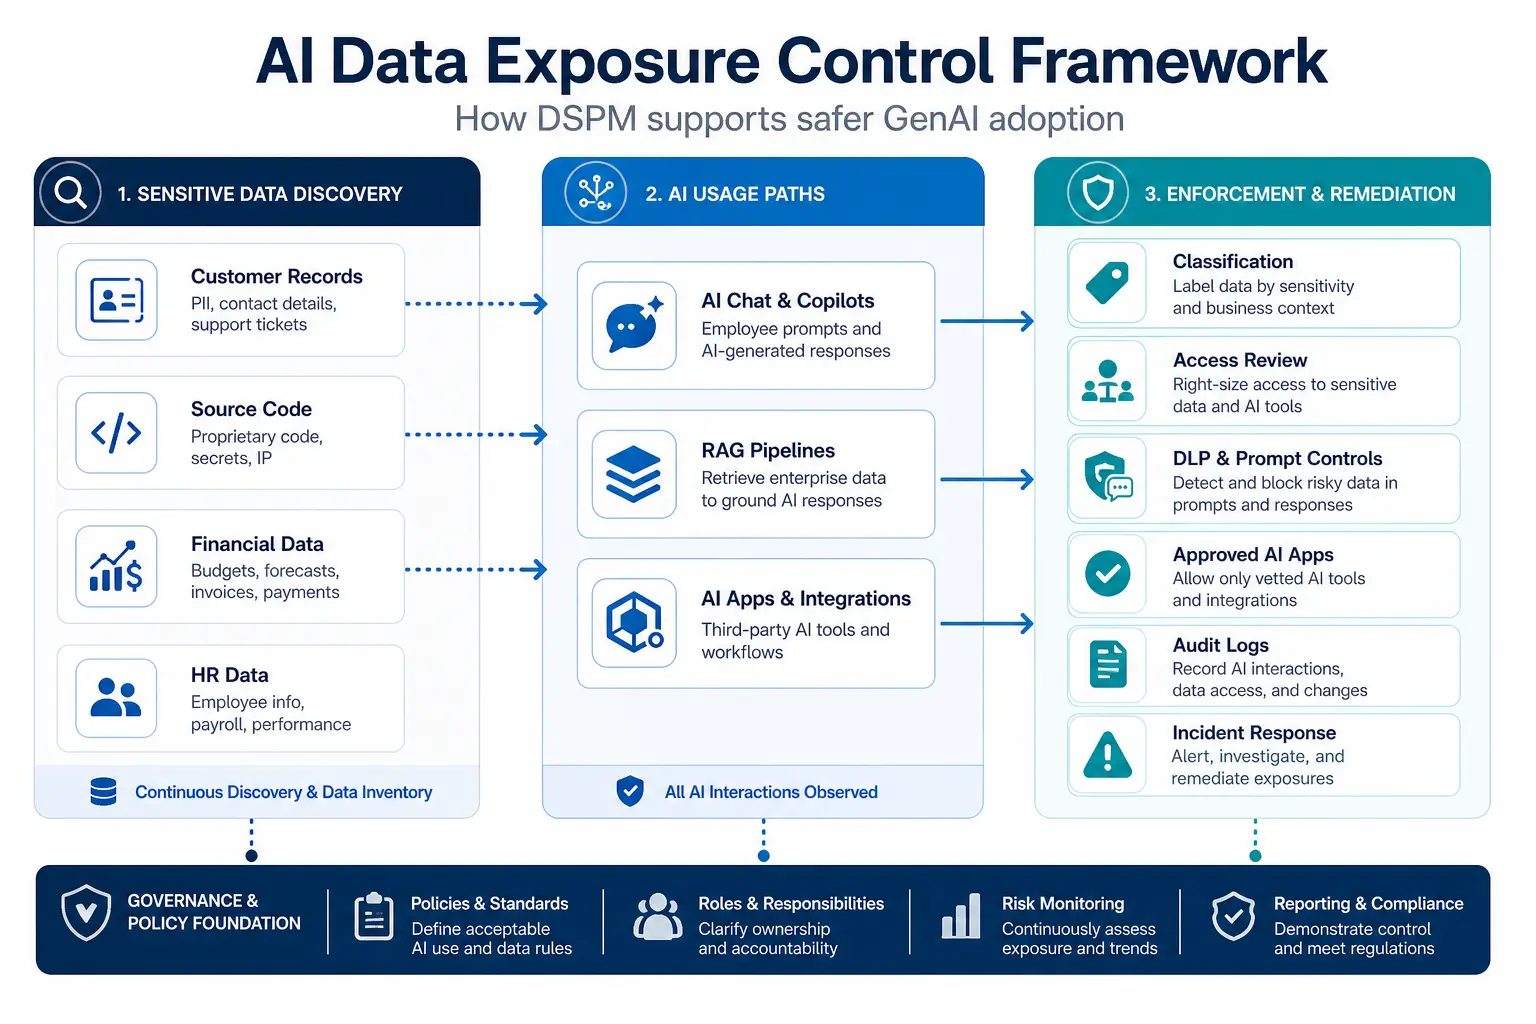
Artikel 30 der DSGVO verpflichtet Organisationen zur Führung von Aufzeichnungen über Verarbeitungsvorgänge, und die automatisierte Erfassung trägt dazu bei, dass diese Aufzeichnungen genauer und besser pflegbar sind als manuell erstellte Tabellen allein. Artikel 5 legt die Datenminimierung als Kernprinzip fest, während Artikel 25 den Datenschutz durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen vorschreibt. DSPM unterstützt beides, indem es sensible Daten frühzeitig sichtbar macht und aufzeigt, wo unnötige Offenlegungen bestehen.
Bei DSGVO-Programmen gehören zu den Befunden mit hoher Priorität häufig personenbezogene Daten, die öffentlich zugänglich sind, intern in übermäßigem Umfang weitergegeben werden oder auf eine Weise aufbewahrt werden, die möglicherweise im Widerspruch zu dokumentierten Governance-Richtlinien steht.
Zur DSGVO-Konformität gehört auch die Unterstützung des Rechts auf Löschung gemäß Artikel 17. DSPM kann dabei helfen, alle Kopien personenbezogener Daten in Cloud- und Hybridumgebungen, einschließlich Backups und gemeinsam genutzter Laufwerke, aufzufinden, sodass Teams umfassender und einheitlicher reagieren können.
Unternehmen, die auf jährliche manuelle Datenabgleichsprozesse angewiesen sind, haben oft Schwierigkeiten, ihre Bestände auf dem neuesten Stand zu halten, da Daten zwischen Cloud- und SaaS-Umgebungen hin- und herwandern. DSPM trägt dazu bei, diese Abweichungen zu verringern, indem es kontinuierlich Scans durchführt und Änderungen sofort sichtbar macht, sobald sie auftreten.
Wie DSPM die Einhaltung des CCPA unterstützt
Der CCPA räumt Verbrauchern das Recht ein, Auskunft über ihre personenbezogenen Daten zu erhalten, diese löschen zu lassen und zu berichtigen, was in der Praxis bedeutet, dass Unternehmen ermitteln müssen, wo sich diese Daten in ihren Geschäftssystemen befinden. In den Leitlinien des kalifornischen Justizministeriums wird zudem betont, dass Unternehmen in der Lage sein müssen, personenbezogene Daten nach Verbrauchern und nach Kategorien zu identifizieren.
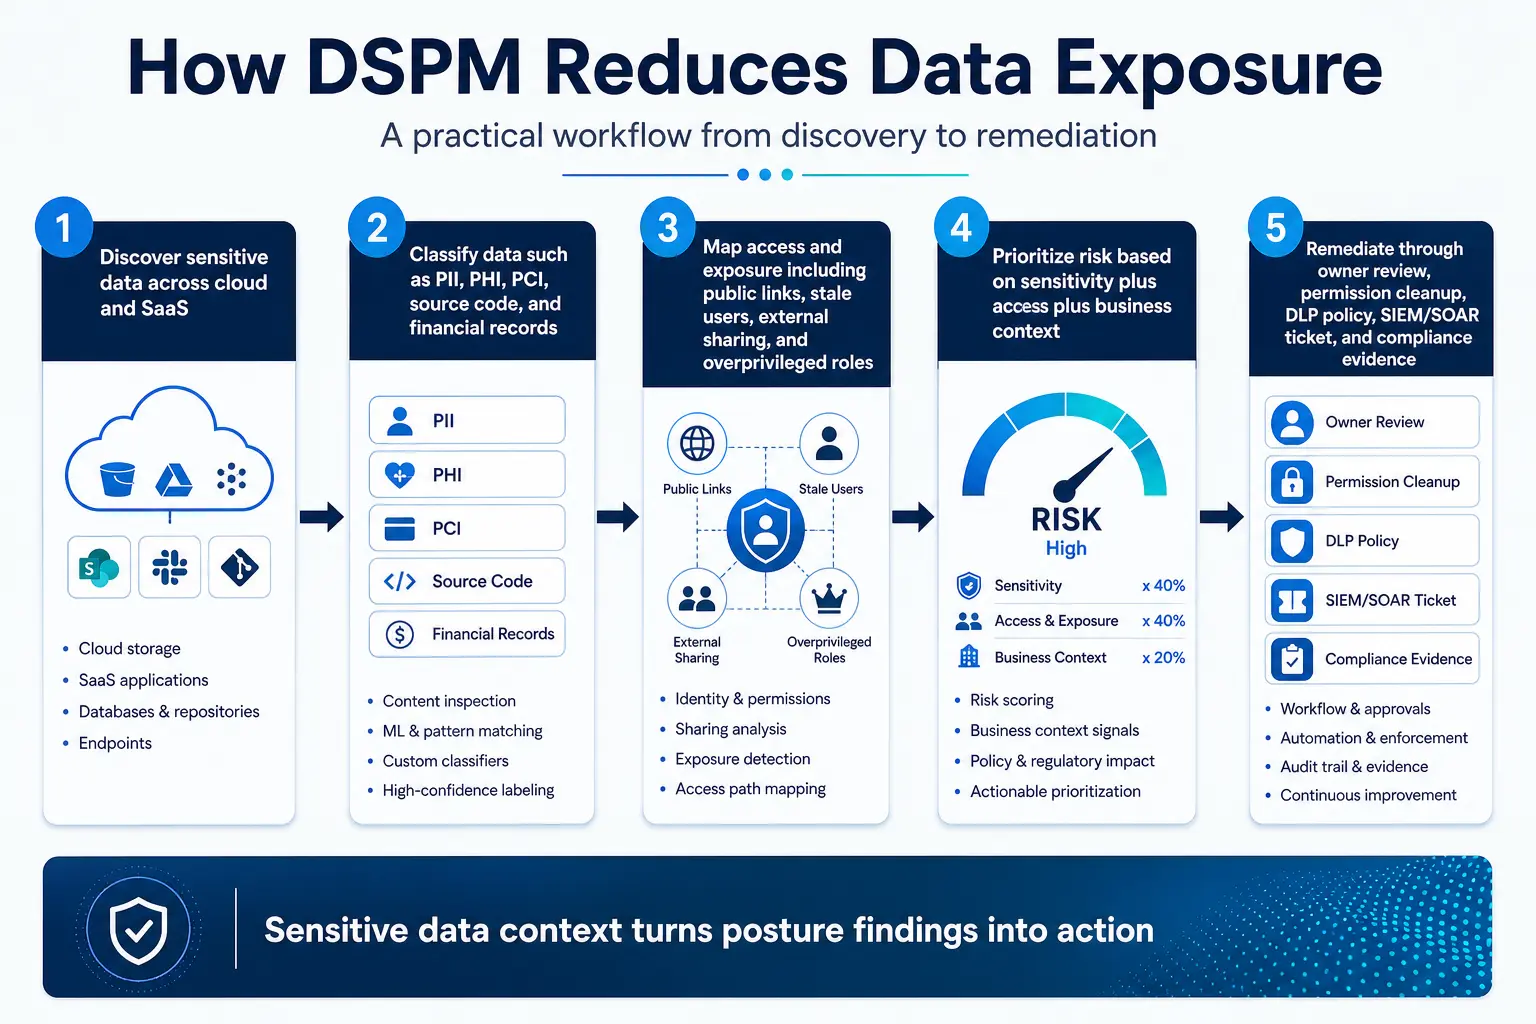
DSPM unterstützt Sie dabei, personenbezogene Daten von Verbrauchern über verschiedene Datenspeicher, verbundene Dienste und Tools für die Zusammenarbeit hinweg aufzufinden. Es ermöglicht eine präzisere Bearbeitung von Auskunftsersuchen und hilft Teams dabei, nachzuvollziehen, wo Verbraucherdaten weitergegeben oder synchronisiert wurden, sodass die Wahrscheinlichkeit sinkt, dass Löschungen unvollständig bleiben.
Im Hinblick auf die CCPA-Konformität legen Teams häufig den Schwerpunkt auf personenbezogene Daten von Verbrauchern, die übermäßig offengelegt, in vernetzten Systemen weit verbreitet oder im Rahmen von Zugriffs- und Löschprozessen schwer nachverfolgbar sind. Die Behandlung sensibler personenbezogener Daten im Rahmen des CCPA schafft zudem zusätzlichen Bedarf an Transparenz, da Unternehmen nicht nur wissen müssen, dass diese Daten existieren, sondern auch, wo sie gespeichert sind und in welchem Umfang sie zugänglich sind.
DSPM kann dabei helfen, zu erfassen, wo sich Verbraucherdaten befinden und wo sie über vernetzte Speicherorte und Dienste hinweg weitergegeben wurden. Diese Transparenz ist besonders wichtig, wenn Verbraucherinformationen in SaaS-Plattformen, Cloud-Speichern, Backup-Systemen und hybriden Umgebungen auftauchen, die ursprünglich nicht Teil der Bestandsaufnahme waren.
Wie DSPM die Einhaltung der HIPAA-Vorschriften unterstützt
Von der HIPAA erfasste Einrichtungen und Geschäftspartner müssen eine genaue und gründliche Risikoanalyse hinsichtlich der Risiken und Schwachstellen in Bezug auf ePHI durchführen. Die HHS-Sicherheitsvorschrift macht diese Erwartung deutlich, und ihre Erfüllung wird erschwert, wenn Daten über Cloud-Speicher, E-Mail, Kollaborationsplattformen, Entwicklungsumgebungen und Backup-Systeme verteilt sind.
DSPM unterstützt Teams dabei, ePHI an Stellen zu identifizieren, die bei herkömmlichen Bestandserfassungsverfahren häufig übersehen werden. Das System kann ePHI in Kollaborationsplattformen, E-Mail-Anhängen, Sicherungssystemen oder Entwicklungsumgebungen aufdecken und vermittelt Sicherheits- und Compliance-Teams so ein besseres Verständnis dafür, wo Sicherheitsrisiken bestehen.
Im Hinblick auf die HIPAA-Konformität legen Teams häufig den Schwerpunkt auf ePHI, die allgemein zugänglich sind, in unerwarteten Speicherstellen abgelegt sind oder aufgrund schwacher Zugriffskontrollen ungeschützt sind. DSPM kann zudem dabei helfen, übermäßige Zugriffsrechte und riskante Freigabekonfigurationen zu identifizieren, die das HIPAA-bezogene Risiko erhöhen könnten.
Das HHS hat im Januar 2025 umfassende Aktualisierungen der HIPAA-Sicherheitsvorschriften vorgeschlagen, was auf steigende Erwartungen hinsichtlich strengerer Cybersicherheitsmaßnahmen und einer umfassenderen Dokumentation zum Schutz elektronischer Gesundheitsdaten (ePHI) hindeutet. Dies macht eine kontinuierliche Transparenz umso wichtiger, da Organisationen nachweisen müssen, dass sie wissen, wo sich regulierte Gesundheitsdaten befinden und wie diese geschützt werden.
DSPM und andere Sicherheitsmaßnahmen
DSPM ist kein Ersatz für bestehende Kontrollmaßnahmen; es handelt sich vielmehr um eine Transparenzebene, die diese präziser und wirksamer macht.
Herkömmliche DLP-Lösungen sind zwar sehr wirksam bei der Verhinderung unbefugter Datenbewegungen, benötigen jedoch einen genauen Datenkontext. CASB bietet Einblick in die SaaS-Nutzung, während DSPM tiefer in die Daten und Konfigurationen innerhalb dieser Anwendungen eindringt. Als Teil einer umfassenden „ Security Service Edge “-Architektur (SSE) liefert DSPM Informationen für Richtlinienentscheidungen in den Bereichen Web-Gateways, Zero-Trust-Zugriff und Bedrohungsschutz – und bietet damit datenzentrierte Einblicke, die es den Sicherheitsteams in Unternehmen ermöglichen, fundierte Entscheidungen zu treffen.
Damit stellt DSPM eine sinnvolle Ergänzung zu DLP, CASB und SSE dar. DSPM sorgt für die Sensibilisierungsebene, während diese Tools für die Durchsetzung sorgen.
Wobei sollte DSPM den Teams helfen?
Ein praxisorientiertes DSPM-Programm sollte den Teams dabei helfen, folgende Fragen zu beantworten:
• Wo werden regulierte Daten in Cloud-, SaaS-, Kollaborations-, Backup- und Hybridumgebungen gespeichert?
• Wer hat Zugriff darauf?
• Welche Repositories sind übermäßig exponiert?
• Welche Ergebnisse haben die größten Auswirkungen auf die Einhaltung der Vorschriften?
• Welche Abhilfemaßnahmen sollten zuerst ergriffen werden?
Der technische Ansatz variiert je nach Umgebung, doch im Allgemeinen kombiniert DSPM die Erfassung, Klassifizierung und Analyse des Zugriffskontextes über strukturierte und unstrukturierte Repositorien hinweg.
Effektive DSPM-Lösungen sollten eine genaue Klassifizierung sowie ausreichende Flexibilität bieten, um organisationsspezifische Datentypen und Arbeitsabläufe zu unterstützen.
Wie man Abhilfemaßnahmen priorisiert
Nicht jeder Befund erfordert die gleiche Dringlichkeit. Die Teams sollten die Prioritäten anhand der regulatorischen Auswirkungen, des Ausmaßes der Gefährdung und der Sensibilität der betreffenden Daten festlegen.
Bei DSGVO-Programmen gehören zu den Befunden mit hoher Priorität häufig personenbezogene Daten, die öffentlich zugänglich sind, intern in übermäßigem Umfang weitergegeben werden oder auf eine Weise aufbewahrt werden, die möglicherweise im Widerspruch zu dokumentierten Governance-Richtlinien steht.
Im Hinblick auf die CCPA-Konformität legen Teams häufig den Schwerpunkt auf personenbezogene Daten von Verbrauchern, die übermäßig offengelegt sind, in vernetzten Systemen weit verbreitet sind oder bei Zugriffs- und Löschvorgängen nur schwer nachverfolgt werden können.
Im Hinblick auf die HIPAA-Konformität legen Teams häufig den Schwerpunkt auf ePHI, die allgemein zugänglich sind, in unerwarteten Speicherorten abgelegt sind oder aufgrund schwacher Zugriffskontrollen ungeschützt sind.
Workflows zur Datenkorrektur können, sofern dies unterstützt wird, automatisierte Maßnahmen sowie die Weiterleitung an Datenverantwortliche und Compliance-Teams zur Überprüfung umfassen.
Warum kontinuierliche Transparenz wichtig ist
Cloud-Umgebungen verändern sich zu schnell, als dass jährliche Bestandsaufnahmen noch zuverlässig wären. Es kommen neue SaaS-Tools hinzu, Zugriffsrechte ändern sich, Kopien vermehren sich, und regulierte Daten können ohne Vorankündigung verschoben werden.
Die Einhaltung von Vorschriften wird erschwert, wenn regulierte Daten an Orten vorliegen, die nicht in der ursprünglichen Bestandsaufnahme erfasst wurden. DSPM trägt dazu bei, dieses Risiko zu verringern, indem es kontinuierlich Daten ermittelt, Sicherheitslücken aufzeigt und die Teams über Veränderungen in der Umgebung auf dem Laufenden hält.
Dies ist besonders wichtig, da sich die regulatorischen Anforderungen ständig weiterentwickeln – unter anderem durch vorgeschlagene Aktualisierungen des HIPAA, die laufende Ausarbeitung von CCPA-Vorschriften und weltweit neu entstehende Datenschutzgesetze.
Quellen
- Europäisches Parlament und Rat der Europäischen Union. Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung) (27. April 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Justizministerium von Kalifornien, Büro des Generalstaatsanwalts. California Consumer Privacy Act (CCPA). https://oag.ca.gov/privacy/ccpa
- US-Ministerium für Gesundheit und Soziales (HHS). HIPAA für Fachkräfte. https://www.hhs.gov/hipaa/for-professionals/index.html
- Information Commissioner’s Office (ICO). Rahmenwerk für Datenschutzprüfungen (Oktober 2024). https://ico.org.uk/for-organisations/advice-and-services/audits/data-protection-audit-framework/
- Verizon. Bericht über Untersuchungen zu Datenschutzverletzungen 2026 (Mai 2026). https://www.verizon.com/business/resources/reports/2026-dbir-data-breach-investigations-report.pdf
- US-Ministerium für Gesundheit und Soziales (HHS). Die Sicherheitsvorschrift. https://www.hhs.gov/hipaa/for-professionals/security/index.html
- HHS-Amt für Bürgerrechte. HIPAA-Sicherheitsvorschrift zur Stärkung der Cybersicherheit elektronisch gespeicherter geschützter Gesundheitsdaten (Vorschlag für eine Verordnung) (6. Januar 2025). https://www.federalregister.gov/documents/2025/01/06/2024-30983/hipaa-security-rule-to-strengthen-the-cybersecurity-of-electronic-protected-health-information