






Wie browserbasierte Bedrohungen herkömmliche Netzwerksicherheitsmaßnahmen umgehen
- Malvertising über vertrauenswürdige Werbenetzwerke verbreitet Schadcode, den URL-Filter, Reputationssysteme und Antivirenprogramme auf Endgeräten nicht blockieren können.
- Verschlüsselter Datenverkehr ist ein blinder Fleck, kein Schutzmechanismus. Da sich die überwiegende Mehrheit der Bedrohungen mittlerweile im TLS/SSL-Datenverkehr verbirgt, ist eine Überprüfung erforderlich.
- Browser-Erweiterungen stellen einen oft übersehenen Erstzugangsweg dar. Ein einziges kompromittiertes Erweiterungs-Update kann Cookies übernehmen.
- Das Ausspähen von Anmeldedaten über gefälschte Anmeldeseiten umgeht die Schutzmaßnahmen auf Netzwerkebene vollständig, da die Phishing-Seite geladen wird.
- Durch Session-Hijacking wird die MFA umgangen. Angreifer, die aktive Sitzungstoken stehlen, müssen den zweiten Authentifizierungsfaktor nicht per Phishing erlangen.
- Remote browser isolation (RBI) ist die direkteste Maßnahme zur Abwehr von Bedrohungen, die innerhalb der Rendering-Engine ausgeführt werden, da sie.
- Ein einheitlicher SSE-Ansatz – der SWG, CASB, DLP, ZTNA und RBI integriert – bekämpft Browser-Bedrohungen auf der Richtlinienebene und nicht.
Ihre Firewall-Protokolle sind einwandfrei, Ihr Endpunkt-Agent zeigt keine Warnmeldungen an, und der URL-Reputations-Feed hat die Website als unbedenklich eingestuft. Dennoch hat ein Angreifer soeben die Sitzungs-Cookies eines Finanzmanagers für das SaaS-System Ihrer Unternehmenslohnabrechnung abgefangen, sich Zugang zu Ihrem Intranet verschafft und Vergütungsdaten für ein ganzes Quartal abgezogen – und das alles über einen Browser-Tab, der zu keinem einzigen Erkennungsereignis geführt hat. Browserbasierte Bedrohungen sind nichts Neues, doch die Kluft zwischen ihrer heutigen Funktionsweise und dem, wofür herkömmliche Perimeter- und Endpunktkontrollen ursprünglich konzipiert wurden, war noch nie so groß wie heute.
Dieser Artikel beschreibt die spezifischen Mechanismen, mit denen Angreifer den Browser als Angriffsinstrument nutzen, erläutert, warum herkömmliche Abwehrmaßnahmen diese systematisch übersehen, und zeigt auf, worauf Sicherheitsteams derzeit ihren Schwerpunkt legen müssen.
Die Analyse eines über den Browser durchgeführten Angriffs, den Ihre Systemarchitektur übersehen hat
Stellen Sie sich Folgendes vor: Ein Beschaffungsanalyst bei einem Fertigungsunternehmen sucht nach einem Nischenanbieter für Industrieprodukte. Ein gesponsertes Suchergebnis – das über ein großes, seriöses Werbenetzwerk bereitgestellt wird – steht ganz oben in den Ergebnissen. Die Domain der Anzeige durchläuft die URL-Filterung erfolgreich; die Reputation der Werbeplattform selbst ist einwandfrei. Der Analyst klickt darauf. Die Zielseite ermittelt die Browserversion, stellt fest, dass es sich nicht um eine Sandbox handelt, lädt eine JavaScript-Payload, die hinter drei Umleitungsschichten verschleiert ist, und platziert einen Infostealer, der alle im Passwortmanager des Browsers gespeicherten Anmeldedaten abgreift. Die Endpunkt-Antivirensoftware erkennt einen signierten Chromium-Prozess, der das tut, was Browser tun – nämlich JavaScript ausführen – und unternimmt nichts.
MITRE ATT&CK dokumentiert dieses Muster als T1189 (Drive-by-Compromise): Angreifer verschaffen sich Zugriff auf ein System, indem ein Benutzer im Rahmen seiner normalen Internetnutzung eine Website besucht. Zu den Verbreitungsmethoden zählen legitime Websites, in die bösartiger Code eingeschleust wurde, Skriptdateien, die von kompromittierten Cloud-Speichern bereitgestellt werden, sowie bösartige Werbeanzeigen, die über legitime Werbeanbieter geschaltet werden (Malvertising).
Selbst Google räumt das Ausmaß ein: Allein im Jahr 2024 hat Google 5,1 Milliarden unzulässige Anzeigen blockiert und 39,2 Millionen Werbekundenkonten gesperrt (Google Ads Safety Report, 2025). Diese Zahlen sind erschütternd – und sie stellen dennoch nur das dar, was entdeckt wurde. Die Anzeigen, die durchrutschen, bilden die Angriffsfläche, für die Ihr SOC am wenigsten gewappnet ist, da jede Kontrollinstanz in der Kette – DNS, URL-Kategorie, TLS-Zertifikat, Endpunkt-Signatur – die Anzeigeninfrastruktur als vertrauenswürdig eingestuft hat.
Wäre die Sitzung dieses Analysten über remote browser isolationgeleitet worden wäre, wäre das JavaScript in einem kurzlebigen Cloud-Container ausgeführt worden. Der Infostealer hätte keinen lokalen Prozess gehabt, an den er sich hätte anheften können, keinen Speicher für Anmeldedaten, den er hätte auslesen können, und keinen Persistenzpfad zum Endpunkt.
Warum herkömmliche Netzwerksicherheit im Browser systematisch versagt
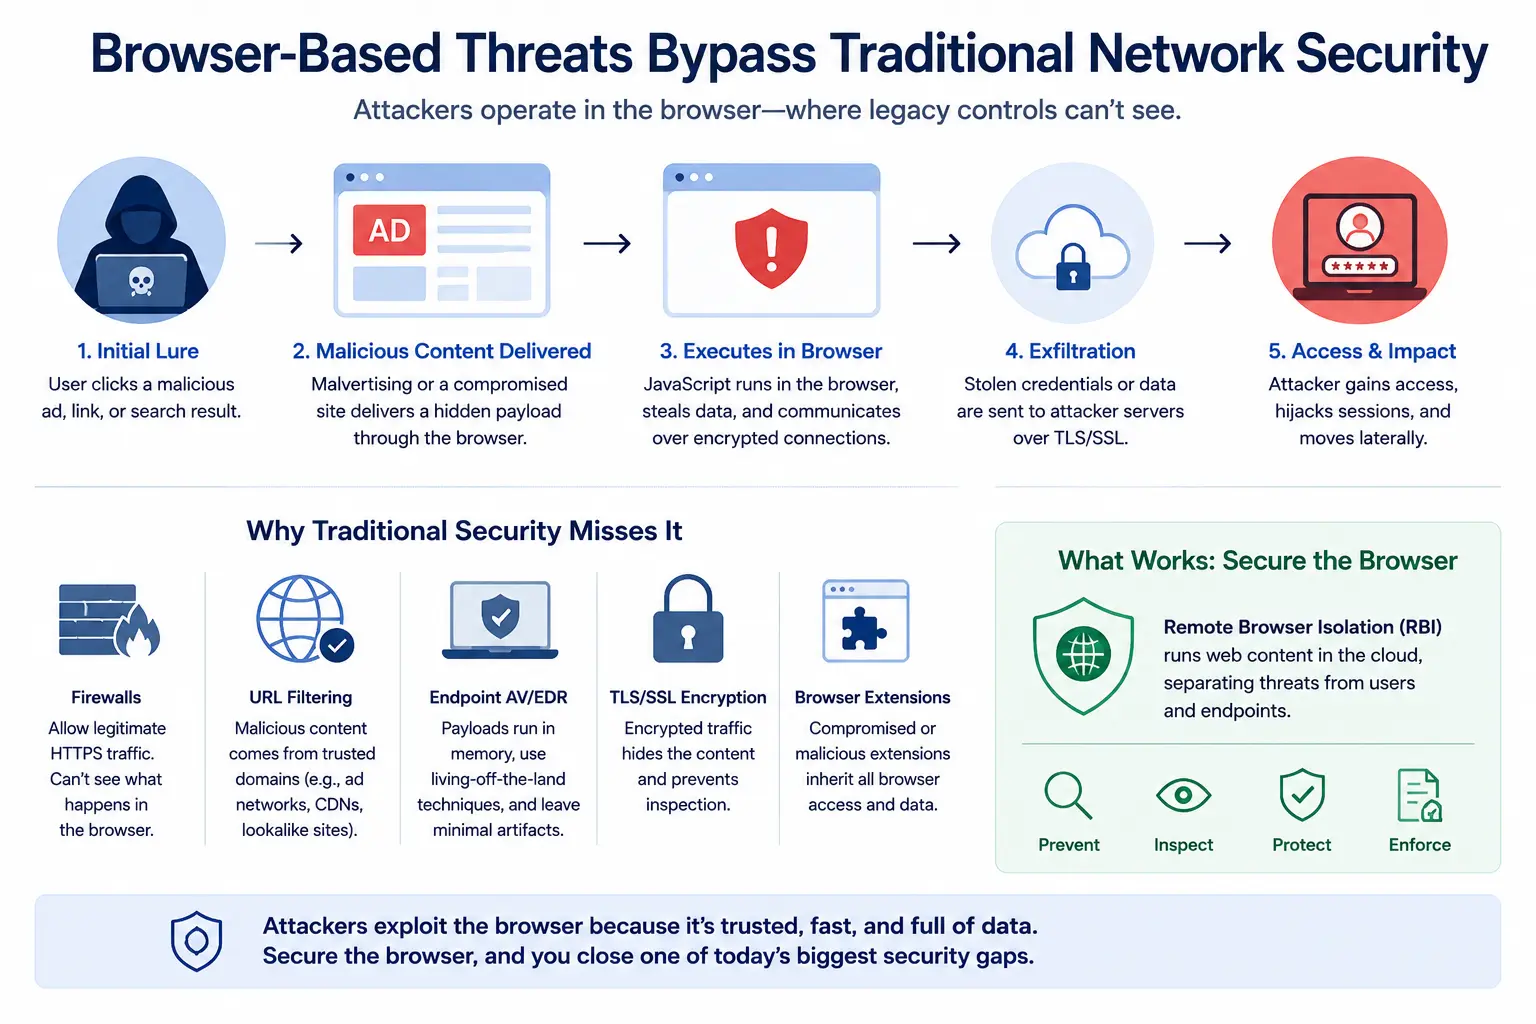
Herkömmliche Perimeter-Sicherheitsmaßnahmen wurden für eine Welt konzipiert, in der Bedrohungen in Form von Dateien über das Netzwerk oder als Verbindungen zu bekannten bösartigen IP-Adressen auftraten. Der Browser hat dieses Modell auf den Kopf gestellt. An dieser Stelle versagen spezifische Kontrollmaßnahmen:
Lücken bei der Überprüfung verschlüsselter Datenverkehr
Der „ThreatLabz 2024 Encrypted Attacks Report“ ergab, dass 87 % der Bedrohungen im TLS/SSL-Datenverkehr verborgen waren. Die meisten älteren Secure-Web-Gateways sind entweder nicht in der Lage, TLS 1.3 in großem Umfang zu entschlüsseln, oder sie schließen große Datenverkehrskategorien – wie Bankgeschäfte, Portale im Gesundheitswesen und SaaS-Anwendungen mit Zertifikats-Pinning – von der Überprüfung aus. Ein Angreifer, der hinter einem gültigen Let’s Encrypt-Zertifikat auf einer frisch registrierten Domain eine Seite zum Sammeln von Anmeldedaten hostet, nutzt diese Lücke mühelos aus. Ein SOC-Analyst, der die Proxy-Protokolle überprüft, sieht eine ausgehende HTTPS-Verbindung zu einem CDN. Nichts scheint verdächtig zu sein, bis es bereits viel zu spät ist.
URL-Filterung und Verzögerung bei der Reputationsbewertung
URL-Reputationsdatenbanken reagieren erst nachträglich. Eine Malvertising-Kampagne, die eine neue Domain nutzt, ihre Landingpage so tarnt, dass Crawlern harmlose Inhalte angezeigt werden, und die eigentliche Schadlast nur an Opfer ausliefert, deren Browser-Fingerabdruck einem bestimmten Muster entspricht, taucht erst nach der ersten Welle von Kompromittierungen in einem Bedrohungsfeed auf. Betrachten Sie eine typische Kampagne mit trojanisierter Software, die über Suchanzeigen verbreitet wird: Die Websites bewerben eine seriös wirkende Anwendung, die Download-Domain besteht Reputationsprüfungen, und die Malware bleibt wochenlang inaktiv, bevor sie sich aktiviert – lange genug, um die meisten nachträglichen URL-Sperren zu umgehen.
Blinde Flecken von Endpunkt-Antiviren- und EDR-Lösungen im Browser
Angriffe im Browser sind für Endpoint-Sicherheitstools schwer zu erkennen, da die Artefakte kurzlebig sind, im Browser-Speicher verborgen liegen und nahezu augenblicklich übertragen werden, um die Benutzererfahrung aufrechtzuerhalten (GitLab Security Tech Notes, 2025). Wenn eine bösartige JavaScript-Nutzlast innerhalb der V8-Engine des Browsers ausgeführt wird, legt sie keine Datei auf der Festplatte ab; stattdessen manipuliert sie das DOM, liest Formularfelder aus und exfiltriert Daten über WebSocket-Verbindungen, die identisch mit legitimem Browser-Datenverkehr aussehen. EDR-Agenten, die Prozessbäume, Dateischreibvorgänge und Änderungen an der Registrierungsdatenbank überwachen, erkennen nichts, worauf sie reagieren könnten.
Was sich geändert hat: Der Browser ist nun der Arbeitsbereich im Unternehmen
Drei sich überschneidende Entwicklungen haben dazu geführt, dass der Browser von einer untergeordneten Rolle zur primären Angriffsfläche geworden ist:
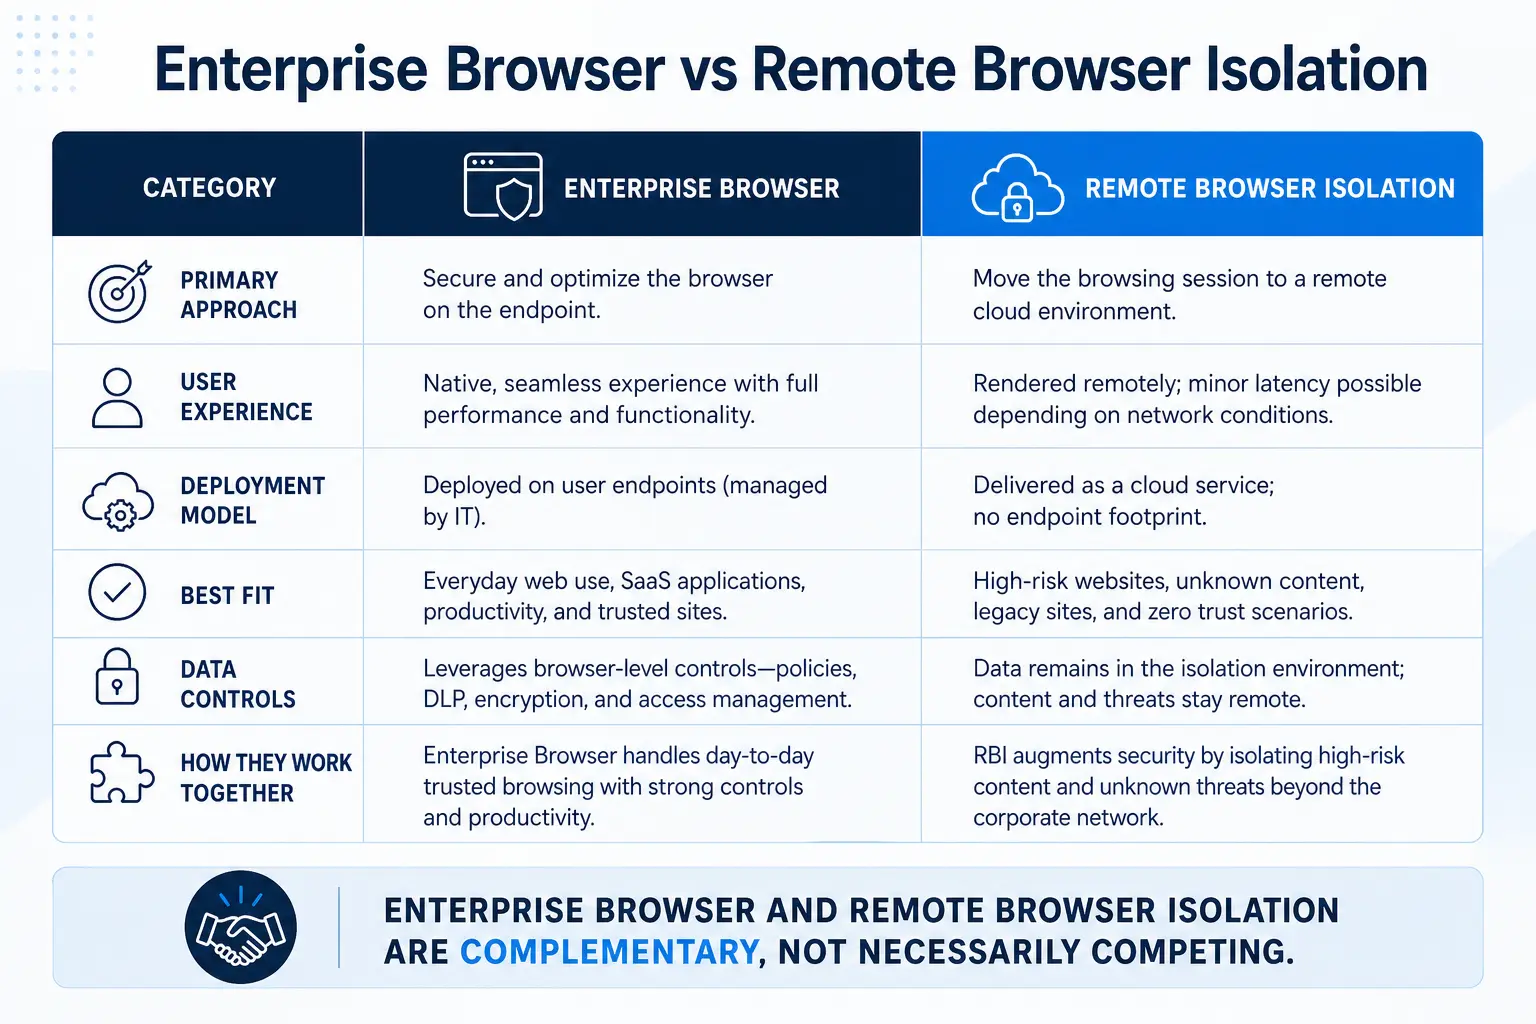
Erstens hat SaaS das Netzwerk als Perimeter abgelöst. Wenn Mitarbeiter über einen Browser auf Salesforce, Workday, ServiceNow und Microsoft 365 zugreifen, bildet die Browsersitzung die Zugriffsebene. Eine kompromittierte Browsersitzung gewährt denselben Zugriff wie ein kompromittiertes VPN – oft sogar noch mehr, da SaaS-Sitzungen häufig geräteübergreifend bestehen bleiben und es ihnen an der Protokollierung auf Netzwerkebene mangelt, die VPN-Verbindungen bieten.
Zweitens nimmt die Zahl der Web-Kompromittierungen als erster Infektionsvektor stark zu. Der Bericht „Mandiant M Trends 2025“ ergab, dass der Anteil von Web-Kompromittierungen als Erstinfektionsvektor zwischen 2023 und 2024 von 5 % auf 9 % stieg – was fast einer Verdopplung entspricht. Der Begriff „Web-Kompromittierung“ umfasst Drive-by-Angriffe, bösartige Werbung, SEO-Poisoning und kompromittierte Websites. Dieser Anstieg ist kein zufälliges Phänomen; er spiegelt wider, dass Angreifer bewusst auf browserbasierte Angriffsmethoden umsteigen, da diese die Sicherheitsmaßnahmen umgehen, in die Unternehmen investiert haben.
Drittens haben sich der Diebstahl von Anmeldedaten und das Session-Hijacking industrialisiert. Gestohlene Anmeldedaten waren laut „Mandiant M Trends 2025“ mit einem Anteil von 16 % der untersuchten Vorfälle der zweithäufigste Erstzugangsvektor. Der „Verizon 2025 DBIR“ berichtete, dass gestohlene Anmeldedaten bei 22 % der Sicherheitsverletzungen verwendet wurden. Viele dieser Anmeldedaten stammen aus dem Browser: automatisch ausgefüllte Passwörter, Cookies im lokalen Speicher und Sitzungstoken, die von im Rendering-Kontext ausgeführten Infostealern erfasst wurden. Das Zusammenspiel von Infostealer-Malware, Marktplätzen für Anmeldedaten und dem Browser als Arbeitsumgebung bedeutet, dass eine einzige kompromittierte Browsersitzung die gesamte Kill-Chain eines Angreifers freischalten kann.
Browser-Erweiterungen: Der Angriff auf die Lieferkette, den Sie nicht überwachen
Ein Marketingkoordinator installiert eine beliebte Chrome-Erweiterung zur Grammatikprüfung, die 500.000 Nutzer und eine Bewertung von 4,8 Sternen aufweist. Sechs Monate später verkauft der Entwickler der Erweiterung diese an einen unbekannten Käufer. Der neue Eigentümer führt ein unbemerktes Update durch, das Code hinzufügt, um Cookies und Sitzungstoken für jede vom Nutzer besuchte Website zu exfiltrieren, einschließlich des SSO-Portals des Unternehmens. Es wird keine Warnung ausgelöst, da die Erweiterung bereits als vertrauenswürdig eingestuft war, das Update über den offiziellen Store erfolgte und die Exfiltration über Standard-HTTPS-Aufrufe erfolgt.
Im Dezember 2024 führte ein Angreifer einen Angriff auf die Software-Lieferkette durch, bei dem er kompromittierte Entwicklerkonten nutzte, um schädliche Updates für Browser-Erweiterungen über den Chrome Web Store zu verbreiten (GitLab Security Tech Notes, 2025). Der Angreifer aktualisierte die Erweiterungen mit Code, der Daten aus HTTP-Headern und DOM-Inhalten auf der Grundlage einer dynamischen Konfiguration abgriff – ein raffinierter Angriff, von dem mindestens 3,2 Millionen Nutzer betroffen waren.
Das Vorgehensmodell ist alarmierend einfach. Das seit Ende 2024 am häufigsten beobachtete Muster ist das Missbrauchen von Vertrauen durch Updates: Angreifer veröffentlichen ihre Programme in offiziellen Stores, kompromittieren Entwickler oder übernehmen etablierte Erweiterungen und verbreiten anschließend in großem Umfang manipulierte Updates an bestehende Nutzer. „Schläfer“-Erweiterungen verhalten sich lange genug harmlos, um Vertrauen aufzubauen, und aktivieren dann über Updates Spionagesoftware, Token-Diebstahl oder Umleitungsmechanismen.
Aus Sicht eines SOC ist diese Angriffsklasse nahezu unsichtbar. Die Erweiterung läuft innerhalb des Browserprozesses, kommuniziert über HTTPS mit Domains, die möglicherweise erst kürzlich registriert wurden oder auf Cloud-Plattformen gehostet werden, und greift auf genau denselben Seiteninhalt zu, den der Benutzer rechtmäßig sieht. Endpunkt-Agenten melden dies nicht. Bei der Netzwerküberwachung wird verschlüsselter Datenverkehr zu einem CDN festgestellt. Die einzigen wirksamen Gegenmaßnahmen sind eine detaillierte Verwaltung der Erweiterungen – Whitelisting, Berechtigungsprüfung, Versionssperrung – sowie die Isolierung von Browsersitzungen durch Browserisolierung, sodass selbst eine kompromittierte Erweiterung den eigentlichen Endpunkt nicht erreichen kann.
Erfassung von Anmeldedaten und Session-Hijacking: Umgehung der MFA über den Browser
Ein Lohnbuchhalter erhält eine E-Mail über eine Aktualisierung der Richtlinien zu Sozialleistungen. Der Link öffnet eine Seite, die genau wie die Anmeldeseite des Identitätsanbieters des Unternehmens aussieht – gleiches Branding, dasselbe Zertifikatsschloss-Symbol, dieselbe Domänenstruktur, sofern der Benutzer die Subdomäne nicht genauer unter die Lupe nimmt. Der Lohnbuchhalter gibt seine Anmeldedaten und sein MFA-Token ein. Ein Angreifer, der sich als Proxy dazwischenschaltet, leitet die Anmeldedaten in Echtzeit an den echten Identitätsanbieter weiter, erfasst das Sitzungs-Cookie und spielt es von seinem eigenen Browser aus erneut ab. Der Angreifer verfügt nun über eine authentifizierte Sitzung. Die MFA hat ihre Aufgabe erfüllt – sie hat den Benutzer authentifiziert –, doch der Angreifer hat das Ergebnis dieser Authentifizierung gestohlen.
MITRE ATT&CK T1185 (Browser Session Hijacking) beschreibt, wie Angreifer Sicherheitslücken und in der Browsersoftware integrierte Funktionen ausnutzen, um Inhalte zu verändern, das Nutzerverhalten zu manipulieren und Informationen abzufangen. Ein konkretes Beispiel ist der Fall, in dem ein Angreifer Software in einen Browser einschleust, die es ihm ermöglicht, Cookies, HTTP-Sitzungen und SSL-Client-Zertifikate zu übernehmen. Mit diesen Berechtigungen könnte ein Angreifer potenziell auf jede Ressource im Intranet zugreifen, beispielsweise auf SharePoint oder Webmail. Durch „Browser Pivoting“ kann zudem die durch die Zwei-Faktor-Authentifizierung gewährte Sicherheit umgangen werden.
Dies ist kein rein theoretisches Problem. Phishing-Kits vom Typ „Adversary-in-the-Middle“ sind mittlerweile weit verbreitet. „Phishing-as-a-Service“-Toolkits nutzen mittlerweile „Browser-in-the-Browser“-Techniken (BitB), bei denen gefälschte Browserfenster innerhalb des tatsächlichen Browsers eines Nutzers angezeigt werden, um legitime Anmeldeabläufe nachzuahmen. Diese Kits präsentieren überzeugende Anmeldebildschirme mit gefälschten Adressleisten und erfassen sowohl Anmeldedaten als auch aktive Sitzungstoken. Sie setzen Bot-Schutzprüfungen, bedingtes Laden, schnelle Domain-Rotation und Code-Verschleierung ein, um einer Erkennung zu entgehen.
Herkömmliche Netzwerkkontrollen – IP-Reputation, Filterung nach Domain-Alter und sogar die Überwachung der Zertifikatstransparenz – haben Mühe, mit dem raschen Wandel der Infrastruktur Schritt zu halten. Der wirksamste Schutz besteht darin, von vornherein zu verhindern, dass die Phishing-Seite im eigentlichen Browser des Nutzers angezeigt wird – und genau das erreicht eine Lösung der nächsten Generation secure web gateway mit integrierter RBI: Selbst wenn der Nutzer darauf klickt, wird die Seite in einem isolierten Container dargestellt, in dem Anmeldedaten nicht aufgezeichnet und Sitzungstoken nicht abgefangen werden können.
JavaScript-basierte Exfiltration: Datenverlust über die Rendering-Engine
Ein Analyst bei einem Unternehmen im Gesundheitswesen öffnet ein Forschungsportal, das über ein Analyseskript eines Drittanbieters kompromittiert wurde. Das eingeschleuste JavaScript liest unbemerkt das DOM einer SaaS-Anwendung mit Registerkarten aus, die der Analyst geöffnet hat – konkret ein Dashboard mit Patientenakten –, serialisiert die sichtbaren Daten in einen JSON-Blob und sendet diesen per POST über eine WebSocket-Verbindung, die wie Telemetrieverkehr aussieht, an einen vom Angreifer kontrollierten Endpunkt. Es wurde keine Datei heruntergeladen. Es wurde keine ausführbare Datei abgelegt. DLP-Regeln, die auf Anhänge, USB-Schreibvorgänge oder Cloud-Uploads achten, werden niemals ausgelöst.
Dieses Szenario veranschaulicht, warum sich „ data loss prevention “ auf die Browsersitzung selbst erstrecken muss. Im Browser ausgeführtes JavaScript hat Lesezugriff auf alles, was der Benutzer sehen kann. Cross-Origin-Einschränkungen helfen zwar, doch kompromittierte First-Party-Skripte, in der Lieferkette manipulierte Bibliotheken und bösartige Erweiterungen werden alle innerhalb derselben Herkunft wie die legitime Anwendung ausgeführt.
Mandiant konnte bei 34 % der im Jahr 2024 verzeichneten Angriffe keinen ursprünglichen Infektionsweg ermitteln (M Trends 2025) – ein Anteil, der auf mögliche Mängel bei den Protokollierungs- und Erkennungsfähigkeiten von Unternehmen hindeutet. Die browserbasierte Exfiltration trägt wahrscheinlich zu dieser Lücke bei: Wenn Daten über die Rendering-Engine statt über das Dateisystem abfließen, sind die forensischen Spuren minimal.
Was Sicherheitsteams jetzt tun sollten
Die strukturelle Diskrepanz zwischen über den Browser übertragenen Bedrohungen und den Kontrollmechanismen auf Netzwerkebene wird sich nicht von selbst beheben. Nachfolgend finden Sie einen nach Prioritäten geordneten Aktionsplan:
1. Setzen Sie „ remote browser isolation “ für Datenverkehr mit hohem Risiko ein
RBI führt Webinhalte in einem einmalig verwendbaren Cloud-Container aus und überträgt ausschließlich sichere visuelle Ausgaben an den Endpunkt. Malvertising-Payloads, Drive-by-Exploits und JavaScript-basierte Datenexfiltration werden alle innerhalb des Containers unterbunden. Beginnen Sie mit nicht kategorisierten URLs und risikobehafteten Kategorien und erweitern Sie den Einsatz anschließend auf den gesamten Webdatenverkehr für privilegierte Benutzer und sensible Rollen. Die SSE-Plattform von Skyhigh Security mit integrierter RBI vermeidet die Komplexität bei der Bereitstellung eigenständiger Isolationsprodukte.
2. Setzen Sie die TLS-Prüfung ohne Ausnahmen durch
Wenn sich die überwiegende Mehrheit der Bedrohungen im verschlüsselten Datenverkehr verbirgt, führt die Ausnahme großer Teile des HTTPS-Verkehrs von der Überprüfung zwangsläufig zu einer Sicherheitslücke. Moderne, cloudbasierte SWG-Architekturen können TLS 1.3 in großem Maßstab überprüfen, ohne dass dabei die Latenz- und Zertifikatsverwaltungsprobleme älterer Geräte auftreten. Wie in NIST SP 800-207 betont wird, geht das Zero-Trust-Prinzip davon aus, dass Ressourcen oder Benutzerkonten kein implizites Vertrauen gewährt wird, das ausschließlich auf ihrem physischen Standort oder ihrer Netzwerkposition beruht. Dieses Prinzip erstreckt sich auch auf verschlüsselte Sitzungen: Vertrauen Sie der Identität und den Daten, nicht der Protokollhülle.
3. Browser-Erweiterungen sperren
Implement an allowlist of approved extensions. Audit permissions aggressively—any extension requesting <all urls host permissions or access to cookies and web requests should require security review. Pin extension versions to prevent silent malicious updates. For organizations that cannot fully restrict extensions, RBI provides a safety net by isolating extension activity from the corporate session.
4. DLP in den Browserkontext verschieben
DLP-Lösungen auf Datei- und Netzwerkebene erkennen keine Exfiltration mittels JavaScript. Inline-DLP-Richtlinien, die über ein von Skyhigh in der Cloud bereitgestelltes Web- und Cloud-Sicherheitsgateway durchgesetzt werden, können Inhalte innerhalb der Browsersitzung überprüfen, das Kopieren und Einfügen sensibler Daten an nicht genehmigte Ziele erkennen, Screenshots sensibler Browserinhalte mit digitalen Wasserzeichen versehen und Downloads auf nicht verwaltete Geräte kontrollieren.
5. Führen Sie eine phishing-sichere Authentifizierung ein
FIDO2-konforme Hardware-Sicherheitsschlüssel binden die Authentifizierung an die legitime Domäne, wodurch Phishing-Angriffe durch Angreifer in der Mitte strukturell unmöglich werden, selbst wenn der Benutzer auf einen bösartigen Link klickt. Die Bindung von Sitzungstoken und die kontinuierliche Sicherheitsbewertung verringern das Risiko eines Sicherheitsvorfalls zusätzlich.
Die Dringlichkeit: Die Lücken bei der Erkennung werden größer, statt sich zu schließen
Die weltweite mittlere Verweildauer erreichte im Jahr 2024 11 Tage (Mandiant M Trends 2025), und viele Angriffe werden bereits innerhalb der ersten Woche entdeckt. Das klingt vielversprechend – bis man bedenkt, dass browserbasierte Angriffe ihre gesamte „Kill Chain“ innerhalb von Minuten abschließen können: das Ausspähen von Anmeldedaten, das Übernehmen von Sitzungen, das Abziehen von Daten und das Löschen von Spuren – alles innerhalb einer einzigen Browsersitzung, die möglicherweise niemals in Endpunkt- oder Netzwerkprotokollen erscheint.
57 % der Unternehmen erfuhren erstmals aus einer externen Quelle von einem Sicherheitsvorfall im Jahr 2024 (Mandiant M Trends 2025). Falls nicht Ihr eigenes SOC den Sicherheitsvorfall aufdeckt, stellt sich die Frage, ob Ihre Tools überhaupt Einblick in den Browser bieten. Für die meisten Unternehmen lautet die ehrliche Antwort „nein“. Der Verizon DBIR 2025 unterstrich diese Tatsache mit der Feststellung, dass bei 60 % der Sicherheitsverletzungen menschliches Handeln eine Rolle spielte – und in einer browserzentrierten Welt findet diese menschliche Interaktion eben im Browser statt.
Der Browser ist der Ort, an dem sich Mitarbeiter authentifizieren, an dem sensible Daten eingesehen und bearbeitet werden und an dem SaaS-Workflows ausgeführt werden. Er ist die mit Abstand bedeutendste Endpunktfläche im Unternehmen und dennoch nach wie vor am wenigsten gesichert. Jeder Monat, der verstreicht, ohne dass die Sicherheitsmaßnahmen auf den Browser ausgeweitet werden, ist ein Monat, in dem sich ein nicht quantifizierbares Risiko ansammelt.
Quellen
- MITRE. ATT&CK-Technik T1189: Drive-by-Compromise. https://attack.mitre.org/techniques/T1189/
- Google. Bericht zur Anzeigen-Sicherheit 2024 (April 2025). https://blog.google/products/ads-commerce/google-ads-safety-report-2024/
- Zscaler ThreatLabz. ThreatLabz-Bericht über verschlüsselte Angriffe 2024 (Dezember 2024). https://www.zscaler.com/campaign/threatlabz-encrypted-attacks-report
- GitLab Threat Intelligence. Technischer Hinweis: Schädliche Browser-Erweiterungen, von denen mindestens 3,2 Millionen Nutzer betroffen sind (13. Februar 2025). https://gitlab-com.gitlab.io/gl-security/security-tech-notes/threat-intelligence-tech-notes/malicious-browser-extensions-feb-2025/
- Mandiant (Google Cloud). M-Trends 2025: Daten, Erkenntnisse und Empfehlungen aus der Praxis (23. April 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- Verizon. Bericht über Untersuchungen zu Datenschutzverletzungen 2025 (April 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- MITRE. ATT&CK-Technik T1185: Entführung der Browsersitzung. https://attack.mitre.org/techniques/T1185/
- NIST. SP 800-207: Zero-Trust-Architektur (August 2020). https://csrc.nist.gov/pubs/sp/800/207/final