リソース
企業のデジタル環境の複雑な絡み合いを解きほぐす
著者: Ste Nadin - チーフアーキテクト
2025年7月1日 4 分で読めます

私は過去15年間、デジタルトランスフォーメーションの推進に携わり、その仕事を楽しんできました。この間、ビジネス慣行の進化による多くのメリットを観察し、経験してきましたが、大企業にとっての「シンプルさ」は、決してその一つではありませんでした。そこで、私はこう言いたいのです…
デジタルトランスフォーメーションによってもたらされる複雑さは、悪意のある、または偶発的なセキュリティ侵害の機会を生み出します。攻撃対象領域が増加するにつれて、セキュリティチームが対応し、適切な保護を確保することが不可能になります。少し前までは、優れたファイアウォールと侵入防御 (IPS) で境界を管理すれば十分でしたが、もはやそうではありません。デジタル化への推進は断片化を引き起こし、これが資産を保護する方法の複雑さにつながっています。
クラウドへの初期移行は停滞しただけでなく、多くの場合、現在では大企業がデータやサービスを従来の自社データセンターに戻す傾向が見られます。これは、データストレージなどのクラウドコストの現実、あるいは単にデータレジデンシー規制のレベルが高まっているためかもしれません。ServiceNowやWorkdayといった主要サービスのSaaS提供、Microsoft M365のような標準的な生産性機能には、確かにまだいくつかの利点がありますが、これらのサービスは、企業のネットワークやクラウドさえも超えた、また別の場所に存在します。
これに加えて、パンデミック後の働き方の世界では、従業員を少なくとも週の一部はオフィスに戻そうとする動きが見られます。その結果、完全にリモートワークでもオフィスワークでもない、あらゆる時間、あらゆる場所で従業員をサポートする真の柔軟なニーズが生まれています。
さて、この第5次産業革命であるGenAIがこれらすべてに与えている影響、つまりデータ資産とIPをさらに広範囲に拡散させていること、そして第6次産業革命である量子技術が間近に迫っている現実について考えてみてください。
これは一体何を意味するのでしょうか?
今日、ほとんどの企業にとって、これは単純に、人材、データ、アプリケーションがすべて複数の場所に存在することを意味します。セキュリティやデータ損失といった直接的な悪意のある脅威、あるいはこの複雑さによるIP漏洩という悪意のない脅威から、これらの資産をシンプルかつ一貫した方法で管理できることの複雑さは、制御と管理がはるかに困難になっています。
企業環境は、ユーザー、データ、そして彼らが使用する必要のあるアプリケーションとの間で、複雑に絡み合った接続の様相を呈しています。

データセンターからクラウドへの移行中にこれが過渡的な状態であるという概念も否定されています。これは、今後かなりの期間、企業にとって事実上の状態となるでしょう!
その重要性、ひいてはその所有権も変化しています。かつてはITチームの管轄でしたが、ますますあらゆるビジネスにとって不可欠な部分となっています。英国の大手小売業者に対する最近のサイバー攻撃の影響は、一部の大手企業がその影響により店舗に商品を供給できず、顧客にサービスを提供できない状況に陥ったことで、この事実を明確に示しました。テクノロジービジネスシステム、データ管理、プロセスフローは、ビジネス運営の中核であり、そのため、これは事業の傍らで管理されるものから、経営陣が直接関与する事業の中核へと移行しました。
上記のことは、私の漠然とした考えではなく、お客様、私自身、そして同僚が日々話している大企業の現実です。
どのようにしてコントロールを維持するのでしょうか?
まず、データ、人材、アプリケーションがオンプレミスとクラウドシステムの両方にまたがって存在するという現実を受け入れる必要があります。これは、オンプレミスまたはクラウドで提供される、確立された経験に基づき、それぞれを管理・制御するために構築されたソリューションの組み合わせが必要であることを意味します。オンプレミスで動作するように移植されたクラウドソリューション、またはその逆では、深度のある保護を提供することはできません。そして、すでに述べたように、移行期間中だからといって間に合わせで済ませることはできません。長期的で実績のあるソリューションが必要なのです。
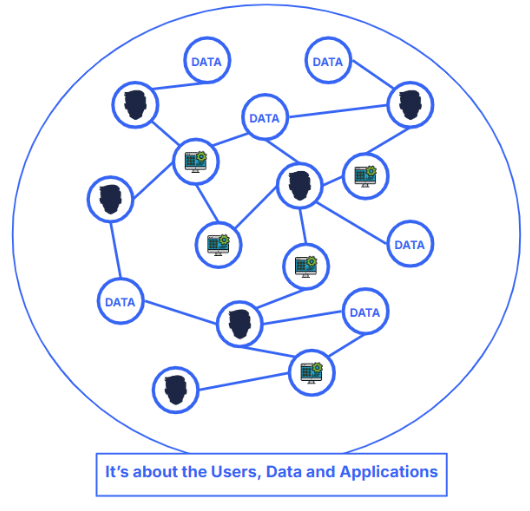
同時に、セキュリティチームが複数のソリューションを管理する複雑さを軽減し、すべての場所でポリシーがシンプルかつ一貫して適用されるようにする必要があります。
最後に、どの企業も急速に出現する脅威に対応できる必要があります。ほとんどのセキュリティルールはシンプルなチェックボックス形式のルールで処理できる、また処理すべきですが、ベンダーがパッチを公開するのを待つことなく、ポリシー言語を用いて新たな脅威に対応できる能力が不可欠です。
Skyhigh Securityでは、これはオンプレミスとクラウドの問題ではなく、最も貴重な資産である人材、データ、アプリケーションを保護する手段を確保することだと考えています。
オンプレミスとクラウドネイティブの両方で培われたソリューションにおける豊富な歴史を持つ当社は、お客様がすべての場所で一貫したポリシーを作成・管理し、企業がシームレスに機能し、それぞれに適したセキュリティ保護を統合するために必要なコントロールを提供することの重要性を理解しています。
今すぐお問い合わせください Skyhigh Securityの詳細については、こちらをご覧ください。
著者について
Ste Nadin
チーフアーキテクト
Steはエンタープライズアーキテクトであり、チーフアーキテクトおよびCTOの役割を担い、30年近くにわたる実世界での重要な運用システム提供経験を持っています。ビジネス成果を最優先するアプローチを信条とし、国家の重要インフラ、政府、ヘルスケア、セキュリティなど、多くの規制の厳しい業界で成功を収めてきました。彼は業界の先駆的な思想家として認められており、SEMAT.incのプレジデントとして、ベストプラクティスの設計と提供に関する共通理解の推進に取り組んでいます。



トレンドブログ
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026








