リソース
「ローカル・ゼロトラスト」の意義
執筆:サラン・ワルドカー(シニア・テクニカルPMM)
2026年11月13日 5 読了時間:5分
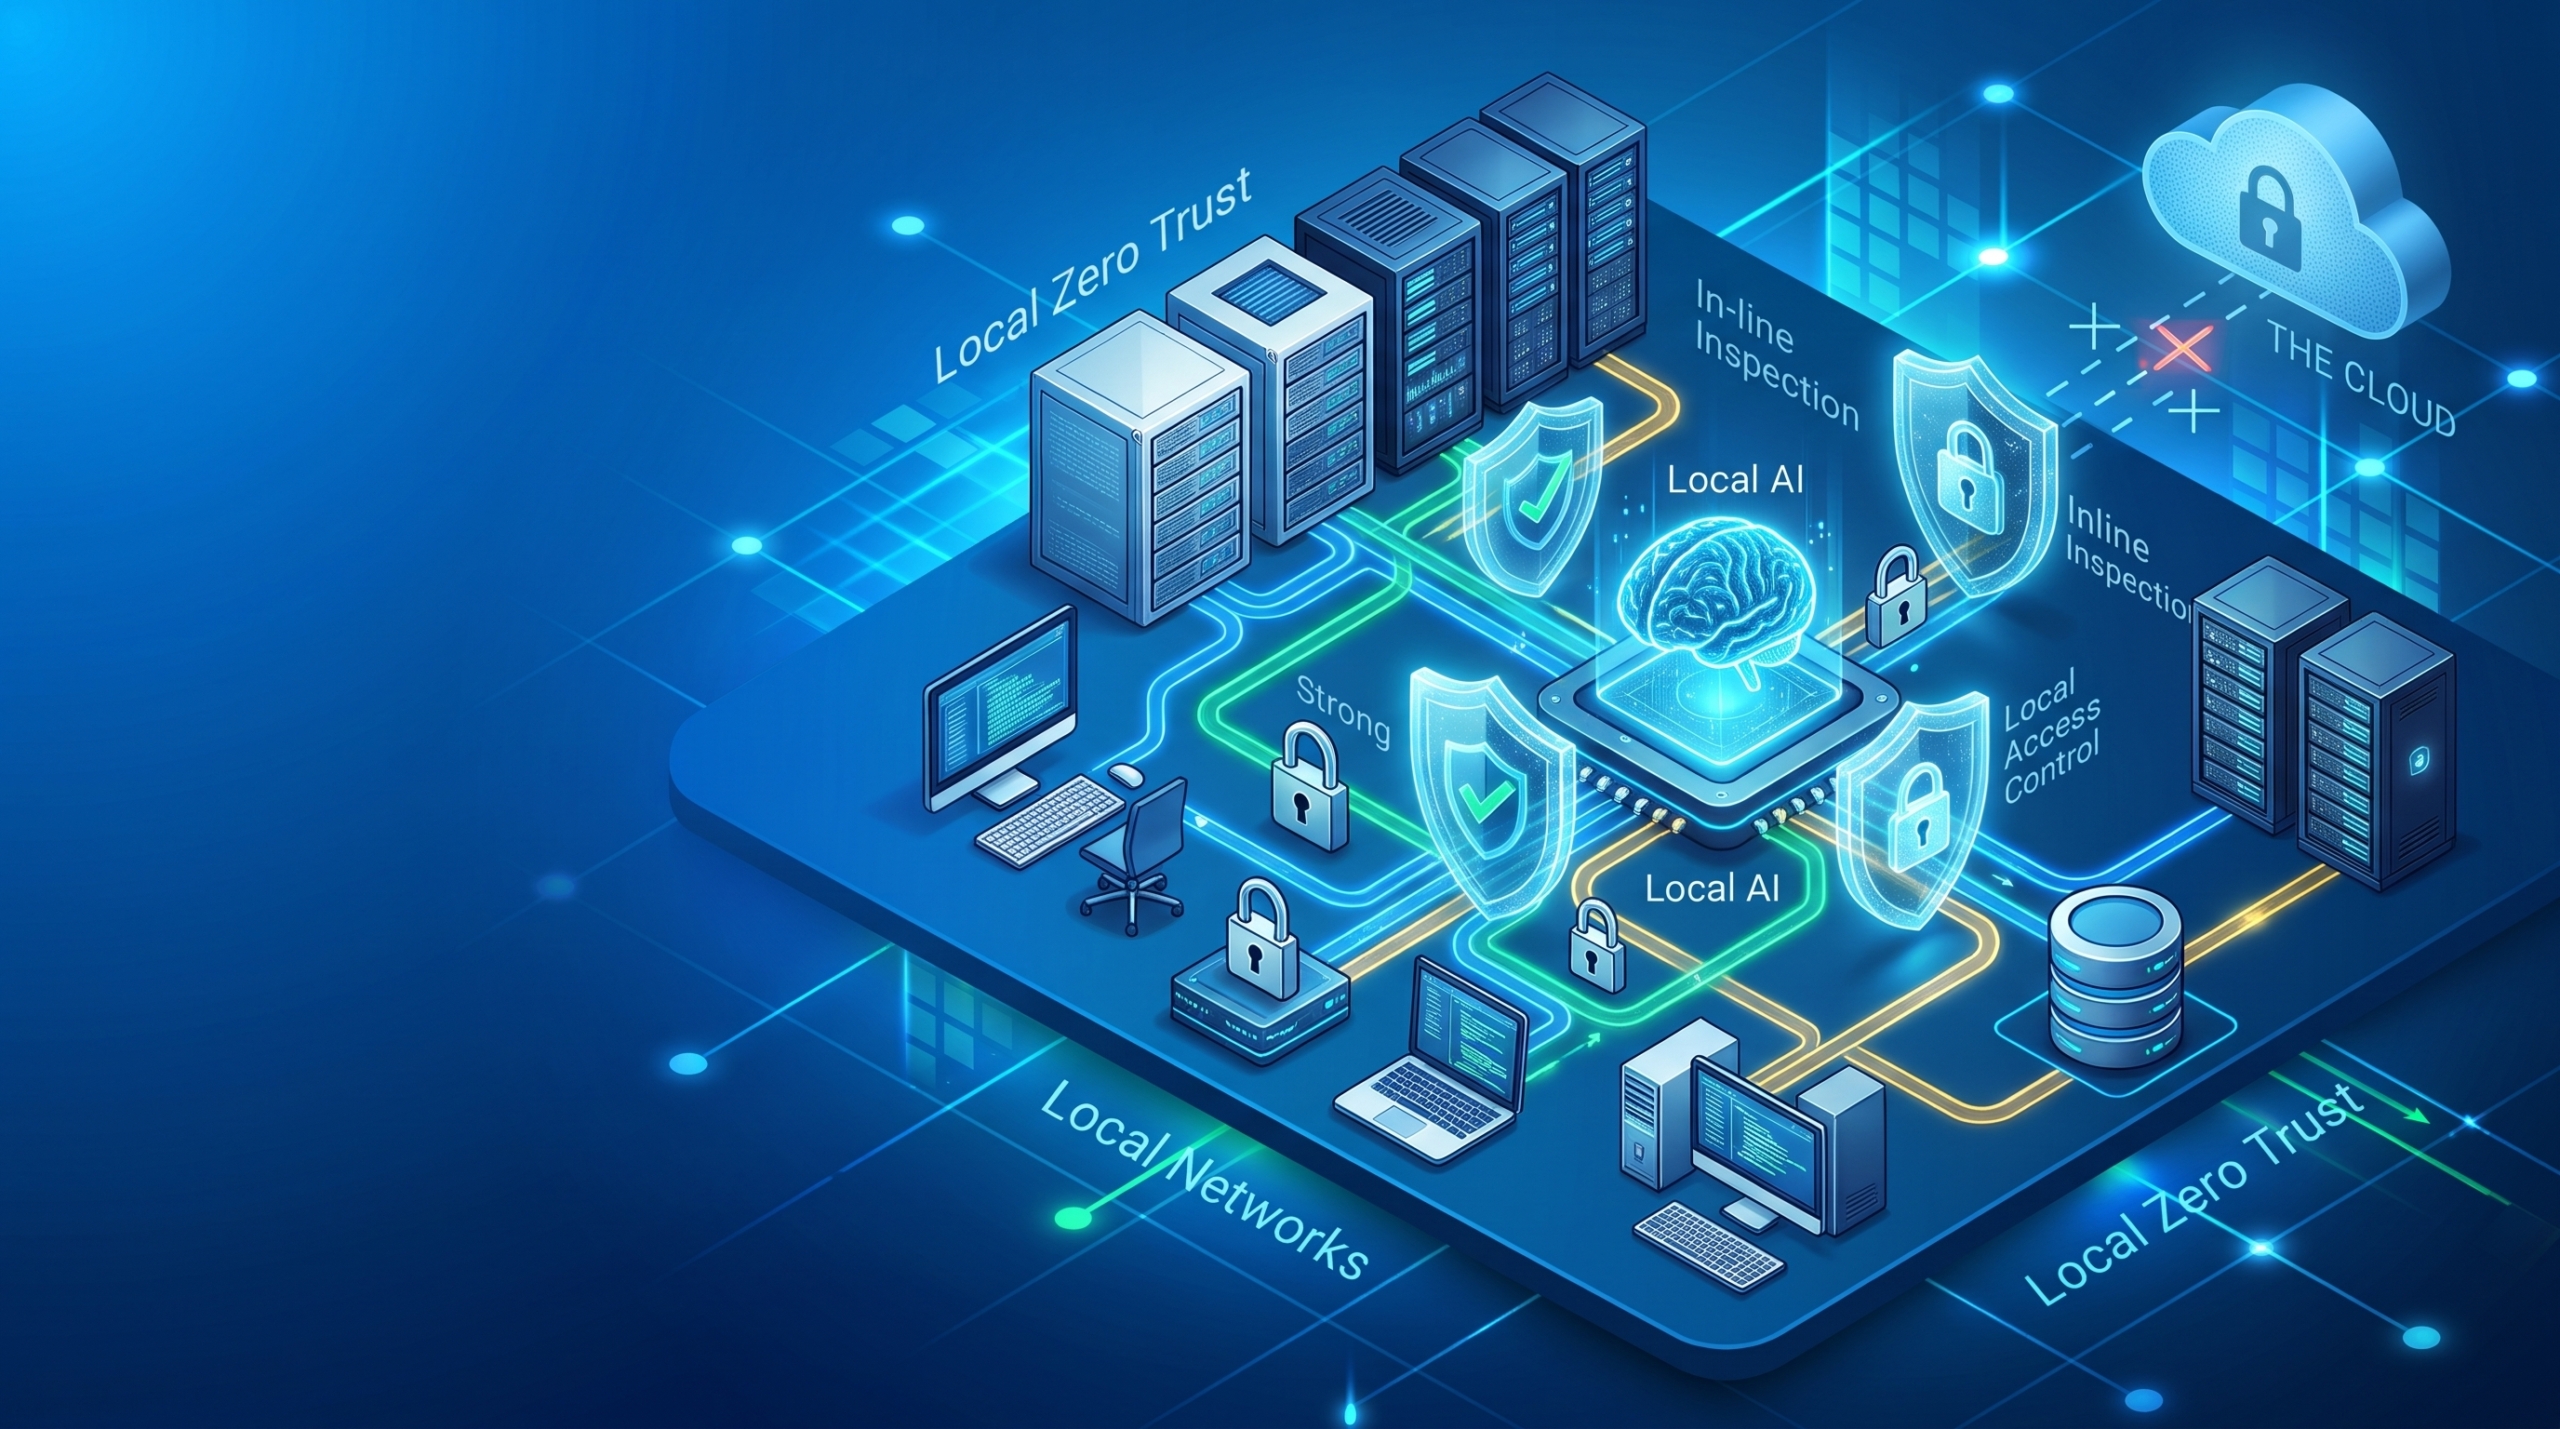
AIはネットワーク内に導入されました。しかし、SSEは導入されていません。
ゼロトラストが本格的に普及し始めたのは、従業員のリモートワーク化が進み、アプリケーションがクラウドに移行した時期でした。クラウドアクセスセキュリティブローカー(CASB)、そしてその後、より広範なセキュリティサービスエッジ(Security Service Edge :SSE)やセキュアアクセスサービスエッジ(Secure Access Service Edge:SASE)市場が急速に成長したのは、当時のリスク、すなわち、盗まれた認証情報を持つ攻撃者がどこからでも企業のクラウドリソースにアクセスしてしまうという脅威に対処できたからです。Zero Trust Network Access (ZTNA)も同様の経緯で登場しました。SSEベンダーが自社のクラウドプラットフォームを拡張し、VPNに代わる、より安価で信頼性の高い代替手段を提供したのです。その原則は正しかったし、今も変わりません。認証情報そのものを鵜呑みにするのではなく、ユーザー、デバイス、場所、そして周囲の状況を検証するということです。
変わったのは原則そのものではなく、仕事が行われる場所です。
なぜその仕事がまた社内に戻ってきたのか
4つの変化により、企業活動のますます大きな割合がプライベートネットワークに戻ってきています。
- 人々はオフィスに戻ってきた。 2026年5月のギャラップ調査によると、従業員の74%がオフィス勤務またはハイブリッド勤務を行っており、そのうち22%がフルタイムで出社し、52%が週2.3日のハイブリッド勤務となっている。2019年以来、企業ネットワーク上で開始・終了する企業向けセッションの割合が、現在最も高くなっている。
- AIは、企業のインフラへと移行していった。 トークンのコスト高騰、管理上の問題、データプライバシーへの懸念により、ワークロードが社内に回帰する中、AIも企業のインフラへと移行してきた。AIモデルが研究開発データ、価格設定ロジック、顧客記録などの社内データを用いて学習を行うと、そのモデルは企業の核心的な知的財産を吸収し、事実上、企業秘密の実用的な複製となる。取締役会はこうした資産をサードパーティのサーバーに預けたがらないため、プライベートデータセンター内で独自のモデルや社内AIツールを運用することが、今や標準的な慣行となっている。
- これらのシステムが行う処理の多くは、境界線を越えることはありません。 ガートナーは、AIプロンプトの6つに1つに独自データを組み込んでいる(『サイバーセキュリティの脅威:AIアプリケーションの侵害』、2026年)と推定しており、モデルがパブリックではなく社内用である場合でも、この比率は改善されない。社内用のコパイロットには、外部へ持ち出すべき情報は存在しない。ドキュメントストア、チケットシステム、顧客データベースにアクセスするのは、それらがそのシステムが構築された本来の目的だからである。タスクを割り当てられたエージェントは、常時有効な認証情報を保持しており、自身のネットワークセグメント内のシステムに対しては、承認した担当者よりもはるかに迅速に動作する。
- 主権の概念は、このビジネスモデルも復活させることになる。 ガートナーは、2028年までに多国籍企業の50%、および米国以外の多国籍企業の75%以上が、デジタル主権に関する要件を課すようになると予測している(『予測分析:ソブリン・クラウド IaaS、全世界』、2025年)。規制対象のデータを自社の管轄下に置くために、あえてモデルを社内化してきた組織にとって、検査のためにやり取りを別の場所に転送するようなアーキテクチャには、当然の疑問を抱くことになるだろう。
クラウド経由の執行が適さなくなる場合
ユーザーがリモートである場合や、アプリケーションがクラウド上にある場合、クラウド提供型サービスにゼロトラストアクセス制御を組み込むことは極めて理にかなっています。しかし、両端が同じ建物内にある場合は、その合理性はかなり薄れます。
オフィス内のセッション、つまりマシン速度で移動するエージェントトラフィックを、検査やセキュリティ対策のためにクラウドのPoP(接続拠点)へルーティングし、その後、わずか2フロア離れたプライベートなアプリケーションやデータソースへ直接戻すという仕組みは、アーキテクチャ的に成り立ちません。これにより遅延が生じ、WANの帯域幅を消費し、本来はサイト外に出る必要のなかった作業に対してインターネット回線への依存が生じてしまいます。可用性がセキュリティ上の判断事項となってしまうため、これは誰にとっても望ましい状況とは言い難いでしょう。
クラウド型ZTNAには、もう1つ、目立たない弱点があります。通常、この方式では、ユーザーが実際に必要とする個々のアプリケーションではなく、ネットワーク全体に対してゼロトラストアクセスを許可してしまいます。セッションは承認された瞬間に過剰な権限を与えられ、そのセグメント内での横方向の移動は一切制限されません。暗黙の信頼を取り除くために導入された制御措置が、結局は1層下のレベルで再びその信頼を招いてしまう結果となるのです。
ネットワークチームにとって、こうした課題は決して珍しいものではありません。セグメンテーションやイースト・ウエスト・トラフィック全体の可視化は長年にわたり目標とされてきましたが、ユーザーの行動やリスクに影響を与えることなくローカルなゼロトラストを実現することは、困難な課題でした。 残念ながら、アプリケーションレベルのアクセス制御、WebおよびTLSインスペクション、データ認識型制御といった次世代SSE機能は、内部ネットワークを保護する上で、これまで手の届かないものであった。このギャップは概念的なものではなくアーキテクチャ上の問題であり、だからこそ、その解消は新たな理念の確立というよりは、エンジニアリング上の課題となるのである。
ローカルネットワーク上でデータワークフローがマシン並みの速度で実行されるようになった今、ローカルでのアプリケーションレベルのアクセス制御やローカルでのインライン検査は、単なる理想ではなく、ハイブリッド設計における要件となっています。これらは、重要なデータが実際に保存され、流通する場所でそのデータを保護し、クラウドへの経路が利用できない場合でもビジネスの継続を可能にします。
執行機関の配置を近隣に移すことで、実際に何が得られるのか
社内のデータが散在している実態が明らかになる。 社内のAIツールは、調達記録もなく導入され、誰かがその存在を把握する前に業務に不可欠なものとなってしまいます。規制対象資料のコピーは、ベクトルストア、微調整用データセット、共有ドライブなどに蓄積されますが、そのワークフローにおいて境界を越える要素が一切ないため、クラウド向けの管理システムには一切検知されません。ローカルインフラやワークフローの点検こそが、それらを発見できる唯一の手段なのです。
ネットワークからアプリケーションへのアクセス範囲が狭まります。 ローカルな適用ポイントにおけるアプリケーションごとの認証により、ネットワークレベルの仲介によって残されていた過剰な権限が排除されます。これは、現在、組織内で最も検査が不十分なユーザーである社内ユーザーに対しても適用されます。
AI特有のエクスポージャーに対処可能になる。 プロンプトへの注入、脱獄の試み、あるいはプロンプトに密かに貼り付けられたり入力されたりした独自コンテンツに対しては、ブラウザレベルでそのやり取りの経路上に存在する何かによってのみ対処可能です。そのやり取りがサイト外に出ることなく、サイト上にその経路となるものが何もない場合、制御機能は対処する対象を失ってしまいます。ローカルトラフィックを再び対象範囲に含めることこそが、制御機能自体が最終的にどこで実行されるかにかかわらず、AIセキュリティを適用可能にするのです。
回復力は低下するどころか、むしろ向上する。 ローカルで強制するサイトは、クラウドへの回線がダウンしても、引き続き検査を行い、アクセスポリシーを適用し続けます。同じ障害に直面したクラウド専用アーキテクチャは、作業を停止するか、そのまま通過させるかの選択を迫られますが、急な事態において、その選択を適切に行える人は誰もいません。
SSEが追いつく必要がある分野
これらはすべて予測ではありません。現在、人々はオフィスで働いています。モデルは現在、企業のインフラ上で稼働しています。規制当局は現在、主権に関する問題を提起しており、関心を失う気配はまったく見られません。
まだ対応が追いついていないのは、SSEの制御機能をどこに配置すべきかという点です。クラウドSSEによる検査と強制措置は、依然としてリスクが社外へ流出する過程にあることを前提としていますが、この前提は四半期ごとにその妥当性を失いつつあります。
ベンダーに、AIを活用したオンプレミスでの業務をどのように保護しているのか説明してもらうよう依頼してください。具体的には、どの制御機能がオンプレミスで実行され、どの機能がクラウドで実行されるのか、また、両者の間の接続が切断された場合にそれぞれがどのように動作するのかを確認してください。
詳しくはこちら 新しい「Skyhigh Hybrid Mesh SSE」プラットフォームが、オフィス内でのゼロトラストをどのように拡大し、AIをより強力に保護しているかをご覧ください。
著者について

サラン・ワルドカール
シニア・テクニカルプロダクトマーケティングマネージャー
Sarang Warudkarは、サイバーセキュリティ分野で10年以上の経験を持つ経験豊富なプロダクトマーケティングマネージャーであり、技術革新を市場のニーズに合わせることに長けています。CASB、DLP、AI駆動型脅威検出などのソリューションに関する深い専門知識を持ち、効果的な市場投入戦略と顧客エンゲージメントを推進しています。サランはIIMバンガロールでMBAを、プネ大学で工学の学位を取得しており、技術的および戦略的洞察力を兼ね備えています。

