リソース
マシンのスピードが支配する時代のセキュリティ
著者: Ste Nadin - チーフアーキテクト
2026年7月30日 6 読了時間:6分
脆弱性を特定し悪用する能力が「マシンの速度」に達するにつれ、システムの防御体制もそれに追いつかなければなりません。このパラダイムシフトには、セキュリティ対策に対する根本的に異なるアプローチが求められます。
Skyhigh Security 当社は常に、企業の最も重要な資産を保護する最前線に立ってきました。この取り組みを象徴するのが、当社の「Gateway Anti-Malware(GAM)」ソリューションです。このソリューションは、AIを活用してマシン速度でマルウェアを検知し、絶えず学習・適応を繰り返すことで、新たな脅威の一歩先を行くことを可能にしています。
Skyhigh Security GPT5.5-CyberプログラムおよびMythos Cyberイニシアチブの誇りあるメンバーです。これらのプログラムをどのように活用すべきかを理解し、直接アクセスできない場合でもどのように進めるべきかを知っておくことは、現代のセキュリティ専門家にとって不可欠です。
AIの台頭とさらなる発展
ここ数年、AIの利用は着実に増加してきましたが、2026年はかつてないほどその勢いが加速しています。ますます高度化するAIモデルの導入は、企業のビジネス手法だけでなく、その根本的な運営方法にも変革をもたらしています。この技術を取り入れる企業にとっては、機会と生産性が飛躍的に拡大する世界が約束されています。
残念ながら、AIの台頭は悪意のある攻撃者にも力を与えてしまいました。彼らは最新のAIモデルを活用して、高度なクロスベクター攻撃を仕掛け、従来のセキュリティ手法では検出されずにいたソフトウェアやサービスに潜む「休眠状態」の脆弱性を暴き出しています。
これにより、重要なソフトウェアやサービス、および顧客や従業員のデータを含む企業の知的財産を収めたシステムが、「マシンの速度」で脅威にさらされることになります。この変化のスピードは、従来のセキュリティ対策、テスト、ソフトウェア開発のライフサイクルが通常対応できる速度を上回っています。
したがって、「マシンスピード時代」におけるセキュリティの運用方法も、それに応じて進化させなければならない。
この変化は困難に思えるかもしれませんが、組織が変化する環境を理解し、自らを守るために積極的な対策を講じれば、最終的にはより強靭なサービスと基盤となるソフトウェアが実現することになるでしょう。
この変化の原動力は何でしょうか?
2026年4月上旬、Anthropic社は「Claude Mythos」のプレビューを公開した。発表の際、同社はこのモデルがソフトウェアの脆弱性を特定し、悪用する前例のない能力を備えていることを明らかにした。そのため、同社は、このツールが広く利用可能になる前に、パートナー各社が自社のシステムを分析し、脆弱性を修正できるよう、一般公開を延期することを決定した。
これは、このモデルを「強力すぎて公開できない」と位置づけるという巧妙なマーケティング戦略の一面でもあったが、同時に新たな現実を浮き彫りにした。すなわち、最先端のAIモデルが、ソフトウェアの欠陥を特定・修正するための業界の従来の方法に挑んでいるということである。
それ以来、複数のAIベンダーが、セキュリティ調査機能を強化したモデルをリリースしています。また、ほとんどのベンダーは、パートナーが標準的なセキュリティ対策措置を適用していないモデルにアクセスできる専用のプログラムを整備しており、これは特に、正当な防御目的の用途において脆弱性を特定し、是正することを目的としています。
これはどのような影響を与えているのでしょうか?
セキュリティ防御側と攻撃者との間の進化を伴う戦いは絶え間なく続いていますが、現在、その違いは紛争のスピードにあります。発見と悪用のペースにおいて、パラダイムシフトをもたらすような倍増要因が見られます。
脆弱性が発見され、将来のバグ修正が予定され、数週間あるいは数ヶ月後に修正がリリースされるという時代は終わった。「マシンの速度」で脆弱性が悪用されるようになった今、従来のスケジュールはもはや通用しない。
企業はもはや、「パッチ・チューズデー」のような従来のパッチ適用戦略に頼ることはできません。大規模な組織によく見られる、ガバナンスや検証プロセスの遅さでは、サプライヤーがリアルタイムでの修正を必要とする重大な脆弱性を特定した際、その対応に追いつくことができません。
この現実が、市場において2つの大きな変化をもたらしています:
- ソフトウェアのリリース前に問題を特定するためのAIモデルの導入。
- パッチ適用や更新のプロセスを「マシンの速度」で実行する必要性。
AIを活用して層の厚さを強化する
AIフロンティアモデルがコードのセキュリティに革新をもたらしたとはいえ、一般的なベストプラクティスは依然として不可欠です。最も効果的なアプローチは、これらのモデルを従来のソリューション開発ライフサイクル(SDLC)やリリースプロセスに組み込みつつ、稼働中のサービスに対して継続的なスキャンを実施することです。
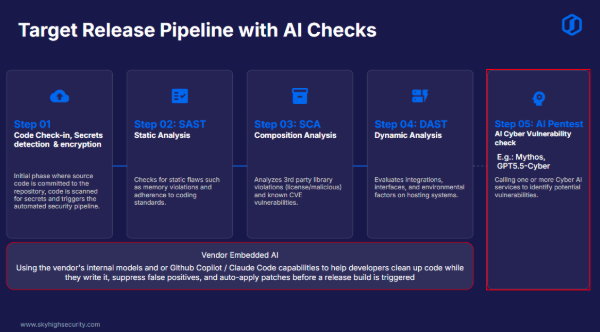
Skyhigh Security では、まさにこのアプローチを採用しました。具体的には、従来型のSASTおよびDASTコンポーネントを引き続き使用するSDLCを基盤としつつ、以下の手法を用いてその範囲を拡大することを目指しています:
- 組み込みAI: 当社は、コードがリポジトリにコミットされる前に、セキュリティ違反を自動的にチェックするAIモデルを、開発者に提供しています**。
- AIペネトレーションテスト: パイプラインの最終段階に、最先端のAIモデルの「サイバー」バージョンを活用して脆弱性や攻撃経路を検知する重要なテストを追加しました。これにより、リリース前に問題を解決することが可能になります。これらのテストは頻繁に実行されるため、新たに発生した問題だけでなく、以前のモデルバージョンでは見逃されていた可能性のある既存の欠陥も特定できます。
- SASTおよびDASTベンダーの機能:静的および動的アプリケーションセキュリティテスト(SASTおよびDAST)ソフトウェアのベンダー各社は、AIの統合を急速に進めています。これらのベンダーのツールを活用することで、その精度の向上や高度な機能を活用することができます。
- AIによる是正措置: Skyhighでは、人間だけではこれらすべての問題を迅速に解決することはできないと考えています。そのため、「マシンのスピード」で対応するために、プロセスの最終段階に、スキャンと自動是正を行うAI駆動型システムを構築しました。「赤」のエージェントによる問題の特定と、「緑」のエージェントによる自動是正を直接連携させることで、バックログとなる問題を特定するだけでなく、ソフトウェアの高品質を確保することが可能になります。
**注:最新の最先端モデルを利用できなくても、堅牢なガードレールを備えた小規模なモデルを活用することで、依然として重要な懸念事項を特定できることが研究により示されています。これは、さまざまなモデルを組み合わせて使用し、より幅広い問題を発見する場合に特に効果的です。
SDLCパイプライン以外にも、稼働中のシステムに対しては、以下のセキュリティチェックを継続的に実施する必要があります:
- CNAPP(Cloud Native Application Protection Platform)の導入: これらのプラットフォームは、既知の脆弱性や設定ミスを継続的に可視化します。
- リアルタイムのパターンマッチングによるマルウェア対策:SkyhighのGAMのような機能は、既知のシグネチャにとどまらず、動作パターンを分析します。内部のAIを活用して不審な動作を検知することで、これらのシステムは「マシンの速度」で自らを更新し、新たな脅威が出現したその場で防御します。
これらのツールを組み合わせることで、脆弱性が露見する前に管理し、組織が新たな脅威をリアルタイムで検知・防御できる体制を整えることができます。
どのように適応しますか?
こうした変化する状況に適応するためには、以下のいくつかの重要な分野に注力することをお勧めします:
- AIを活用してSDLCを見直し、更新しましょう。
SDLCを見直し、堅牢なSASTおよびDAST機能にAIモデルを組み込むことで、企業のガイドラインに照らしてコードの妥当性を検証できる体制を整えましょう。柔軟性を重視してシステムを設計し、必要に応じてAIモデルを交換できるようにします。例えば、重要なシステムに対しては、より高度で高性能なモデルを適用することも可能です。 - ベンダーがSDLCを適切に保護していることを確認してください。
多くの企業がサードパーティのベンダーに依存しているため、サプライヤーが最新のAIを活用したSDLCプロセスを導入していることを確認することが極めて重要です。こうした確認作業を、調達およびベンダー評価のサイクルに組み込んでください。 - 「Machine Speed」適応型検知・防御システムを導入してください。
本番環境では、マシンレベルの脅威が発生した際にそれを検知し、適応できるシステムを活用するようにしてください。Skyhigh Security GAM のような、適応型防御機能を備えたソリューションを優先的に導入してください。 - AIレッドチームングの導入
リリースプロセスにAI「レッドチームング」を をリリースプロセスに組み込むことで、コード内だけでなく、本番環境のオペレーティングシステム全体においても脆弱性が確実に検出されるようにします。 - AIを活用して脆弱性を修正する。
すでに手一杯の状態にある組織において、さらなる脆弱性を特定しても、プロセスに機械並みのスピードで修正を行う手段が組み込まれていなければ、何の価値も生まれません。AIシステムを導入して修正案を提案させ、レッドチーム活動と並行して実施することを検討してください。 - オンデマンドでのパッチ適用が可能であることを確認してください。
固定されたパッチ適用期間から脱却し、オンデマンドでのパッチ適用に切り替えてください。他の防御策がどうであれ、脆弱性は必然的に検出されるものであり、「マシンスピード」による悪用を防ぐためには、即座の是正措置が必要となります。
これはセキュリティへのアプローチにおいて大きな転換を意味しますが、この変化に対応できた企業や組織にとっては、はるかに強靭なソフトウェアやサービスが得られるというメリットがあります。この新しい時代において成功を収めるためには、脆弱性が発見されないことを願うのではなく、脅威の速度に合わせて機能する堅牢な多層防御戦略が不可欠です。
AI時代のデータセキュリティの重要性についてさらに詳しく知りたい方は、当社の最新の市場調査レポートをご覧ください: DSPMとAIを活用したデータセキュリティ課題の解決。
著者について
Ste Nadin
チーフアーキテクト
ステはエンタープライズアーキテクトであり、チーフアーキテクトおよびCTOの役割を担い、重要な業務システムを構築・運用してきた実務経験が30年近くあります。 「ビジネス成果を最優先する」というアプローチを信条とし、規制の厳しい数多くの業界において成功を導いてきました。その分野には、国家重要インフラ、政府機関、医療、セキュリティなどが含まれます。 業界をリードする思想家として広く認められており、SEMAT, Inc.の社長を務めるなど、ベストプラクティスに基づく設計と導入を推進するための共通認識の醸成に取り組んでいます。


