リソース
「ニューノーマル」のセキュリティ確保:AI時代において「ユニバーサル・ゼロトラスト」が不可欠な理由
スリラム・クリシュナムルティ(エンジニアリング担当副社長)
2026年9月30日 4 読了時間:数分
セキュリティ情勢は急速に変化しており、対応のルールも変わりました。「Mythos」のようなAIを活用したツールは、もはや単なる理論上の概念ではなく、実運用における現実のものとなった時代に入っています。これらのツールは、脆弱性を自律的に特定し、パッチが適用されていないシステムを悪用し、かつてないほどの速度と精度で内部ネットワークを移動することができます。
いかなるセキュリティ体制においても、強力な予防戦略が依然としてその基盤であることを明確にしておくことが極めて重要です。組織は、システムの更新、設定の強化、そして厳格なパッチ管理サイクルの維持において、引き続き適切な注意を払わなければなりません。この新たな現実により、絶え間ない運用上の負担が生じ、プロセスに重大な不備が生じ、 、私たちを到底対応しきれない状況に追い込んでいます:
- 「パッチ適用という終わりのない悪循環」: 脆弱性を修正できる機会は、ほぼゼロにまで縮小してしまった。セキュリティチームは現在、セキュリティ更新プログラムがリリースされるやいなや「即座にパッチを適用する」というサイクルに追い込まれており、持続不可能な運用上の負担が生じている。
- ベンダーへの依存: 厳格かつ安全な開発ライフサイクルを維持するためには、事実上、ソフトウェアベンダーの意向に左右される状況にあります。たとえ最善の意図があったとしても、ベンダーによるパッチのリリースが一度でも遅れるだけで、AIツールが数秒で悪用できる大きな脆弱性が生じてしまいます。
- ゼロデイ脅威: おそらく最も懸念されるのは、AIツールがゼロデイ脆弱性をリアルタイムで発見し、それを悪用する能力であり、既知のシグネチャやパターンに依存する従来の防御策を迂回してしまう点である。
予防策(デューデリジェンスの実施や定期的なパッチ適用など)のみに頼るだけでは、もはや不十分です。これらの対策は依然として重要ですが、現実的かつ包括的なリスク軽減アプローチによって裏付けられる必要があります。侵入は避けられないものだと受け止め、効果的で回復力のある戦略をもってそれに対処する準備を整えなければなりません。
「城と堀」モデルの失敗
長年にわたり、「城と堀」モデルが標準とされてきました。組織はネットワークの境界での侵入を阻止することに注力し、境界の内側にあるものはすべて信頼していました。その結果、境界が突破されると、攻撃者が容易に横方向に移動できる、平坦で信頼されたネットワークが形成されてしまいました。
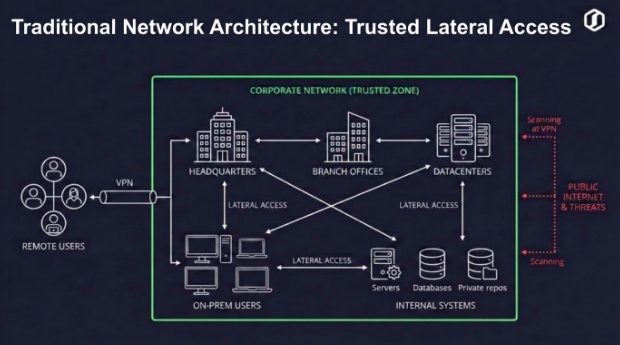
長らくリモートアクセスにおける定番であった従来のVPNは、この問題をさらに悪化させてきました。これらは本質的にネットワークに「穴を開け」、トンネルを通じて広範なアクセスを許可するものです。ファイアウォールルールを設定していても、これらのシステムには、アプリケーション、ユーザー、エンドポイントデバイス、およびそれらが互いにどのように相互作用しているかというコンテキスト情報が欠けており、動的なネットワークの変化に対してポリシーを効果的に管理することはほぼ不可能です。
さらに、VLANによるセグメンテーションといった従来の方法は、不十分であることが明らかになっています。VLAN内の単一のエンドポイントを侵害した攻撃者は、他のシステムへの完全なアクセス権を獲得し、組織の最も重要な資産に向けて横方向の移動を行うことが可能になります。AIを活用した侵入テストツールが、こうした脆弱性を迅速にスキャンし、攻撃経路を構築できる時代において、従来のやり方はもはや維持できません。
ユニバーサルZTNAへの移行
ラテラルムーブメントやAIを活用した攻撃といった脅威に効果的に対処するためには、組織は従来の防御策の枠を超えて対応する必要があります。そこで登場するのが ユニバーサルZero Trust Network Access (ZTNA) こそが、現代のセキュリティに不可欠なアーキテクチャを提供します。
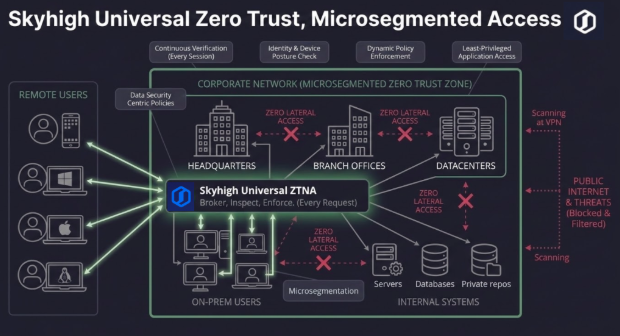
Universal ZTNAは単なるリモートアクセスツールにとどまらず、 すべての ユーザー、 すべての デバイス、 すべての アプリケーション、そして それら間のあらゆる 相互のやり取りを、在宅勤務、支店、本社のいずれで作業しているかに関わらず、すべて対象とします。セキュリティの焦点は、「ネットワーク中心」から「アプリケーション中心」へと移行します。
Skyhighのハイブリッド・メッシュSSEプラットフォームが業界に革命をもたらす理由
Skyhigh Securityの「Hybrid Mesh SSE」プラットフォームは、以下のユニバーサルZTNA機能を備え、セキュリティに対する最新かつ多層的なアプローチを実現します:
- オープン・トンネルの廃止: VPNとは異なり、ZTNAでは企業ネットワークへのトンネルを構築する必要がありません。その代わりに、ZTNAコネクタがSSEクラウドへのアウトバウンド接続を確立し、そこでポリシーが適用されます。管理者が明示的に許可していないトラフィックは、ネットワークに到達することはありません。
- マイクロセグメンテーション: セキュリティ対策を、マクロレベルのVLANセグメンテーションからマイクロセグメンテーションへと移行します。すべてのエンドポイントからのイースト-ウエストトラフィックを傍受し、デフォルトでブロックした上で、セキュリティチームが定義したアクセスポリシーに基づいてのみ許可することで、たとえ単一のエンドポイントが侵害されたとしても、ラテラルムーブメントを事実上不可能にします。
- 継続的な検証: セキュリティは一度きりの作業ではありません。当社のクライアントはデバイスの状態を継続的に評価しており、セッション中にリスクが検出された場合、リアルタイムでアクセス権を無効化することができます。
- ローカル・ゼロトラスト: クラウドのみで提供されるユニバーサル・ゼロトラストの課題は、ローカルユーザーがローカルのアプリケーションやワークロードにアクセスする際に摩擦が生じる点にある。ユーザーはゼロトラストの検証と適用のためにクラウドへ強制的に誘導され、実際にはすぐ隣にあるかもしれないアプリケーションへ「ヘアピン」方式で再び戻らなければならないからだ。これにより、 遅延の増加やデータ主権の侵害を招くを招きます。Skyhigh Securityの「Hybrid Mesh SSE」プラットフォームは、オンプレミスのトラフィックに対するゼロトラストポリシーの適用をローカルネットワーク上で確実に行うことで、この課題に対処します。
- データセキュリティを重視したポリシー: ファイアウォールは、「許可された」ネットワーク内でのデータ流出を検知できません。Universal ZTNAは、Skyhigh DLPおよびSecure Web Gateway (SWG)と連携してデータを検査し、「信頼された」内部ユーザーによって取り扱われている場合でも、機密情報の安全性を確保します。
- 多層防御: ZTNAは単体の製品ではありません。これは、既存のエコシステムを、IAM、SkyhighのGateway Anti-Malware(GAM)、Skyhigh Data Loss Prevention および データセキュリティ・ポスチャー管理、 Remote Browser Isolation (RBI) 、 Skyhigh Secure Browser Controls—これらを活用し、安全で一貫性があり、回復力のある基盤を構築します。
何もしないことの代償
調査によると、ほとんどの組織はこうした脅威を認識しているものの、多くの組織が「自組織が次の標的にならないことを願う」という罠に陥っていることが明らかになっています。リスクを徹底的に理解している組織はごくわずかであり、安全を確保するために適切なセキュリティ対策を講じている組織はさらに少ないのが実情です。現実には、セキュリティ侵害は事業を停止に追い込む事態となり、莫大な金銭的損失や評判の失墜を招くことになります。
ユニバーサルZTNAは単なるアップグレードではなく、将来を見据えた基盤そのものです。このフレームワークを採用することで、レガシーネットワークの限界を乗り越え、今日私たちが直面しているAIを活用した脅威と同様に、俊敏かつ高度なセキュリティ体制を構築することができます。
御社のネットワークアーキテクチャは、AI時代の到来に備えられていますか?「ユニバーサルZTNA」に関するホワイトペーパーをダウンロードいただくか、弊社チームまでご連絡いただければ、お客様に合わせたリスク評価をご提供いたします。
著者について
スリラム・クリシュナムルティ
エンジニアリング担当副社長
スリラム氏は、Skyhigh Security のエンジニアリング担当副社長であり、最先端のセキュリティソリューションの設計、構築、およびスケールアップにおいて25年以上の経験を有しています。


