







プライベートアプリケーション向けのオンプレミス型ZTNA
- ZTNAは、ネットワークレベルのVPNアクセスではなく、本人確認、デバイス、およびコンテキストを検証した上で、アプリケーションごとのアクセスを許可します。
- オンプレミスのZTNAでは、ユーザーとアプリケーション間のトラフィックを、ベンダーのクラウドを経由してヘアピン接続するのではなく、ローカル内に留めます。
- クラウド障害発生時の内部トラフィック、OT、主権、レイテンシー、および継続性に関しては、現地での運用管理が重要となります。
- 本人確認、ゲートウェイの配置、ローカルアクセスパス、障害時の挙動、およびリモートアクセスとの整合性を評価する。
- AIエージェントやサービスアカウントについても、人間のユーザーと同様に、アプリケーションごとの適用ルールが必要です。
オンプレミス型ZTNAとは、zero trust network access を展開する形態の一つであり、プライベートアプリケーションのポリシー適用ポイントが、組織自身のデータセンターや支社内のインフラ上で稼働するものです。他のZTNAと同様に、ユーザーやシステムはアプリケーションごとに認証および認可されますが、オンプレミスのユーザーとオンプレミスのアプリケーション間のトラフィックは、ベンダーのクラウドを経由して往復する必要がありません。
この記事は、「ハイブリッドクラウドのセキュリティ」ガイドの一部です。
ZTNAの仕組み
ZTNAは、各ユーザーの身元、デバイス、および利用状況を検証した上で、ネットワークではなく単一のアプリケーションに接続します。
NISTのゼロトラストアーキテクチャであるSP 800-207では、ポリシー決定ポイント(サブジェクトがリソースにアクセスできるかどうかを決定する)と、ポリシー適用ポイント(接続を許可、監視、および終了させる)が分離されています。ZTNA製品は、プライベートアプリケーション向けにこのモデルを実装しています:
- ユーザーまたはシステムが、アプリケーションへのアクセスを要求します。
- リクエストは、通常はゲートウェイ、ブローカー、またはプロキシといった実行ポイントに到達します。
- ポリシーでは、ID、グループ、デバイスのセキュリティ状態、位置情報、リスク、および要求された特定のアプリケーションを評価します。
- 許可された場合、エンフォースメントポイントは対象をそのアプリケーションのみに接続します。ネットワークのその他の部分は非表示のままとなります。
- このセッションは監視されており、状況が変化した場合には終了される可能性があります。
2025年6月に発行されたNISTの実践ガイド「SP 1800-35:ゼロトラスト・アーキテクチャの導入」には、オンプレミスおよびクラウド環境において24社のベンダーの製品を用いて構築された19の実装例が記載されており、これらのコンポーネントが実際にどのように組み合わされるかについて、有用な参考資料となっている。
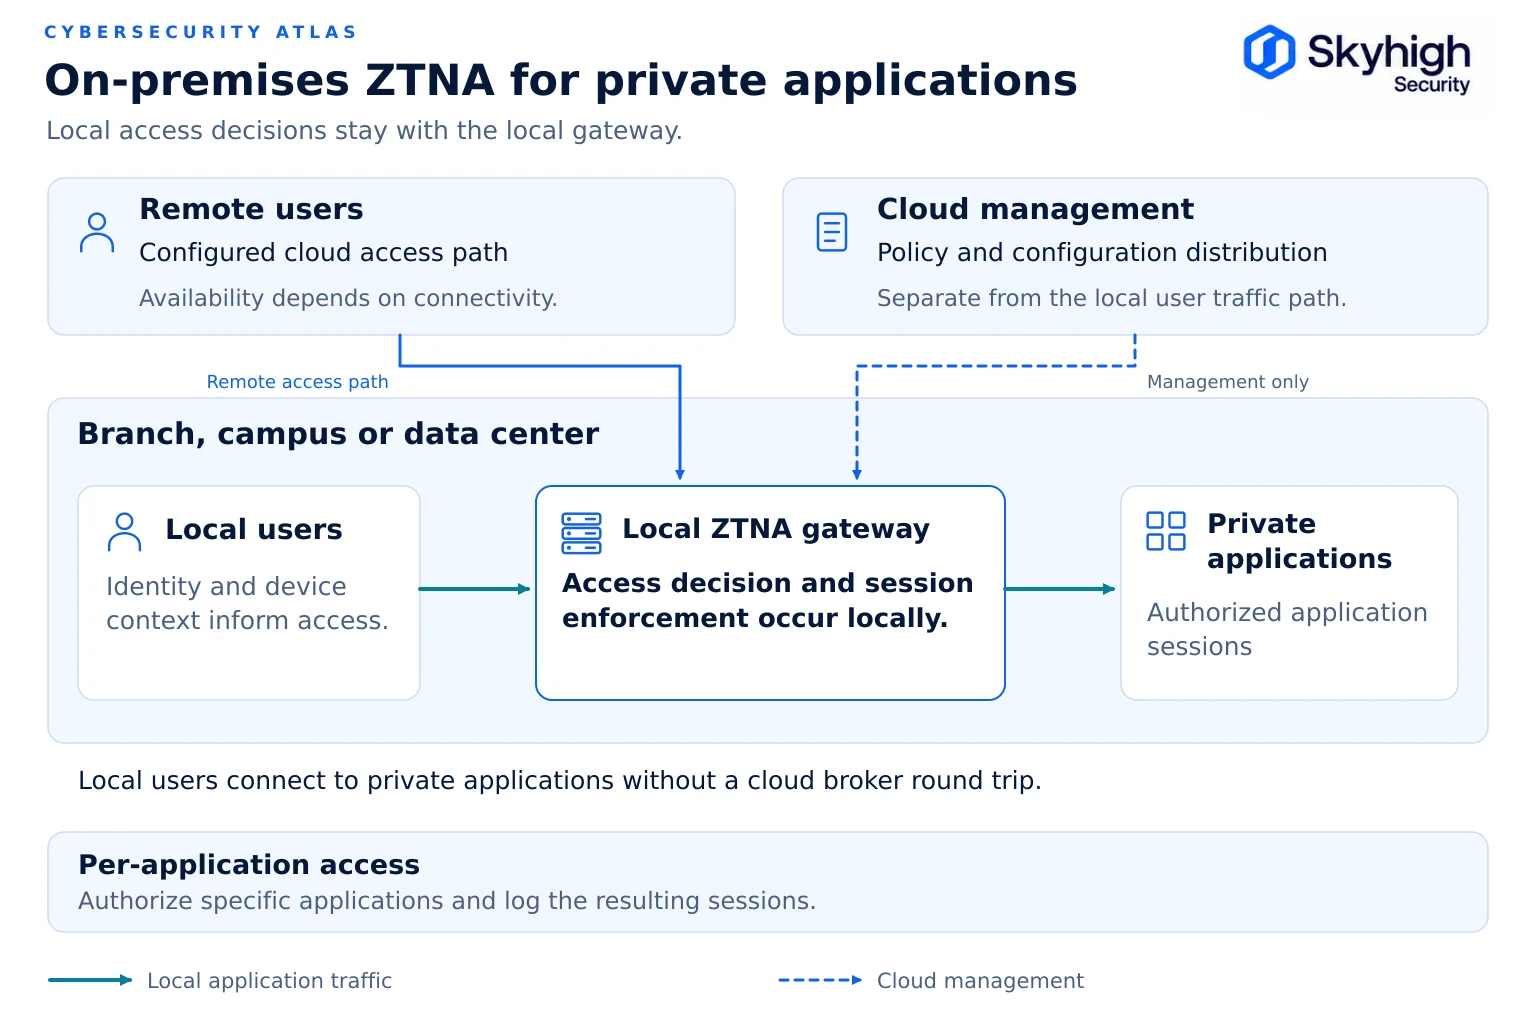
クラウド仲介型とオンプレミス型のZTNAの比較
違いは、適用ポイントがどこで行われるかという点にあります。つまり、すべてのセッションについてはベンダーのクラウド上で適用されるのか、それともローカルセッションについては顧客自身のゲートウェイ上で適用されるのか、という点です。
| アスペクト | クラウド仲介型ZTNA | オンプレミス型ZTNA |
|---|---|---|
| 執行地点 | ベンダーの拠点 | データセンターおよび支店における顧客向けゲートウェイ |
| アプリコネクタ | アプリネットワークからベンダーのクラウドへのアウトバウンドトンネル | ローカルゲートウェイ(必要に応じてクラウドにも接続可能) |
| オンプレミスユーザーからオンプレミスアプリへ | 雲の中を縫うようにヘアピンカーブが続く | 地元にとどまる |
| リモートユーザーからオンサイトアプリへ | クラウドブローカーを通じて | クラウドブローカー、またはクラウド経由で公開されたローカルゲートウェイを通じて |
| インターネットおよびベンダーのクラウドへの依存 | すべてのセッションで必須 | ローカルトラフィックはサイト内に留めることができます。身元、ライセンス、およびコントロールプレーンの依存関係を確認してください。 |
| 社内および東西方向のトラフィックの可視性 | 限定的 | 執行措置は内部の資金の流れにも及ぶ可能性がある |
一般的なクラウド仲介型モデルでは、軽量なコネクタ仮想マシンがアプリケーションの隣で実行され、ベンダーのゲートウェイへのアウトバウンドトンネルを開くため、インバウンドのファイアウォールポートは必要ありません。SkyhighのPrivate Access は、リモートアクセスにおいてこの方式を採用しています。クライアントのトラフィックはSSEのPoP(ポイント・オブ・プレゼンス)で制御され、TLSトンネルを経由して、アプリケーションと同じデータセンター、プライベートクラウド、またはパブリッククラウドに展開されたコネクタへとルーティングされます。
オンプレミス型ZTNAは、ローカルでの適用経路を追加することで、ネットワーク内のユーザーやシステムが、建物外に出ることなく、アプリケーションごとの同じ制御を受けられるようにします。
地域での法執行が重要な理由
ローカルでの実行により、ヘアピンニングを回避し、内部トラフィックやAIエージェントのトラフィックにもアクセスでき、クラウドの障害時でも動作し続けます。
ヘアピン接続。オフィスのユーザーのトラフィックをクラウドブローカーに送り、廊下の先にあるサーバーに戻すという方法は、セキュリティ上のメリットがないにもかかわらず、遅延やインターネットへの依存度を高めることになる。
内部トラフィック。ゼロトラストによって管理されるべきトラフィックの多くは、インターネットのエッジを越えることはありません。たとえば、管理者セッション、アプリケーション間の通信、OT(オペレーショナルテクノロジー)エンジニアリングへのアクセスなどが挙げられます。クラウド内でのみ適用されるセキュリティ対策では、こうしたトラフィックを検知できません。
AIエージェントとサービスアカウント。自律型エージェントとサービスアカウントは、ユーザーレベルのアクセス権を持ち、内部システム間でデータをマシン並みの速度で転送することができます。Skyhigh社は、こうしたデータフローに対する制御は、トラフィックが発生するネットワーク内部で行われるべきだと主張しています(Skyhigh Security)。
継続性。ベンダーのクラウドまたはインターネット接続に障害が発生した場合でも、ローカルセッションはローカルで適用されるポリシーに基づいて継続されます。サポートされているオフライン状態の許容時間、およびポスチャーチェックとIDチェックの動作については、ベンダーにご確認ください。
主権。ローカルでのアプリケーショントラフィックは、顧客のインフラストラクチャ上に留めることができます。ポリシーの決定、ID 確認、セッションのメタデータがどこで処理・保存されるかを記録します。Skyhigh セッションでクラウドによるデータ保護が必要な場合、該当するコンテンツは Skyhigh クラウドに転送され、同じポリシーに基づいて検査が行われます。
本人確認
オンプレミスのZTNAでは、リモートアクセスと同様の厳格な本人確認基準を適用すべきです:
- フィッシング対策機能を備えた多要素認証(MFA)を用いた、エンタープライズIDプロバイダーによる認証
- デバイスの状態:管理状況、OSバージョン、ディスク暗号化、エンドポイント保護
- グループおよびロールは、アプリケーションごとの権限にマッピングされます
- 文脈:場所、時間、行動分析に基づくリスクスコア
- 人間以外のアクセスにおけるワークロードおよびエージェントの識別情報
- 継続的な評価を行い、姿勢やリスクに変化があった場合はセッションを終了する
よくある問題点として、オンプレミスのユーザーをデバイスのコンプライアンス状態チェックの対象から除外していることが挙げられます。企業LANに接続しているという事実だけでは、コンプライアンス状態を保証するものではありません。
コネクタおよびゲートウェイの配置
ゲートウェイは、保護対象のアプリケーションの近くに配置し、冗長化されたグループとして構成するとともに、その周囲をセグメント化してください。
- ゲートウェイは、保護対象のアプリケーションの近く、つまり同じセグメント内またはその隣接セグメントに配置し、保護対象のアプリケーションにはゲートウェイを経由してのみアクセスできるようにします。
- 処理能力と可用性を確保するためにグループ単位で展開し、アプリケーションを個別のゲートウェイではなくグループに関連付けます。
- クラウドを介したパスについては、アウトバウンド専用の接続を維持し、アプリケーションがインバウンド接続にさらされないようにします。
- 顧客が管理するネットワークのセグメンテーションを活用し、侵害されたゲートウェイが関係のないシステムに到達するのを防ぎます。
- 支店の計画を立てる。各支店にローカルゲートウェイを設置するか、それとも地域ゲートウェイに接続するかを決定する。
ローカルアクセスパス
ハイブリッド型ZTNAの設計には、3つの明確なアクセスパスが必要であり、これらはすべて1つのポリシーによって管理されます:
- オンプレミスのユーザーからオンプレミスのアプリケーションへ:ローカルゲートウェイ経由で、クラウドを経由しない。
- リモートユーザーからオンプレミスアプリケーションへ:クラウドブローカーからローカルコネクタまたはゲートウェイへ。
- オンプレミスのユーザーからクラウドホスト型アプリケーションへ:ローカルゲートウェイ、またはクラウドブローカーを経由して、クラウド環境内のコネクタへ接続します。
3つすべてで1つのポリシー定義を使用すべきであり、そうすることで、ユーザーの権限が場所によって変化することはありません。
ハイブリッドクラウドにおけるゼロトラストアーキテクチャの例
この例が示すように、ハイブリッド・ゼロトラスト・アーキテクチャでは、単一のIDおよびポリシー層の下で、オンプレミスとクラウドの両方におけるセキュリティ対策が統合されています。
本社データセンター、40の支店、IaaS環境、およびリモート勤務の従業員を抱える金融サービス企業を想定してください。
- ID:多要素認証(MFA)に対応したIDプロバイダー1社。エンドポイント管理によるデバイスの状態情報。
- 本社:各拠点のZTNAゲートウェイは、コアバンキングの管理インターフェースや社内ツールへの入り口となっています。各拠点のスタッフは、現地のゲートウェイを介して直接接続します。
- 支店:支店のゲートウェイは、支店システムへのアクセスを制御し、本社アプリケーションへのアクセスについては本社のゲートウェイに転送します。
- IaaS:クラウド環境内のコネクタがワークロードの前面に配置され、リモートおよびオンサイトのユーザーは、適切なブローカーを介してそれらにアクセスします。
- リモートスタッフ:クラウドのPoP(接続拠点)を通じて、データセンターとIaaSアプリケーションの両方へのアクセスを仲介します。
- AIエージェント:内部AIアシスタントのサービスIDには、アプリケーションごとに権限が付与され、ローカルで適用されます。
- ポリシー:すべてのパスは、単一のコンソールから適用される一連のルールによって管理されます。
インターネット接続が切断された場合でも、本部および支店のスタッフはローカルアプリケーションを使用して業務を継続し、サポート対象のオフライン対応期間中は現地での業務執行も継続されます。

評価すべき導入要件
ベンダーを候補リストに絞り込む前に、オンプレミス型ZTNAがこれらの要件を満たしているかどうかを評価してください。
- クラウド・ヘアピニングを使用しないオンプレミスユーザーに対するローカルでの適用
- ローカルパスとリモートパスで同じポリシーと権限が適用されます
- オンサイトユーザーに対するデバイスポーチャの適用
- 人間以外のアイデンティティおよびAIエージェントへの対応
- 対応プロトコル:Web、SSH、RDP、データベース、およびレガシーTCP/UDP
- 高可用性とコネクタグループ
- ベンダーのクラウドまたはIDプロバイダーに接続できない場合の既定の動作
- ロギングの場所とSIEMとの連携
- WebゲートウェイおよびDLPとの連携により、プライベートアプリのセッションにおけるデータ保護を実現
ハイブリッドクラウド向けのゼロトラストアーキテクチャソフトウェア
ZTNAは、ハイブリッド・ゼロトラスト・アーキテクチャを構成する要素の一つです。
このソリューションは、IDプロバイダー、エンドポイント管理、Webゲートウェイ、CASB、DLP、セグメンテーションと連携して機能します。ZTNAを、単体のVPN代替手段としてではなく、その他のポリシーを適用するためのプラットフォームの一部として評価してください。『ハイブリッドクラウドセキュリティソリューション:ベンダーの比較方法』もご参照ください。
Skyhighによるオンプレミス型ZTNAの実現方法
Skyhighは、ハイブリッドSSEメッシュ内のローカルゲートウェイを通じてオンプレミスのZTNAを提供するとともに、クラウド経由で仲介されるPrivate Access も提供しています。
Skyhigh Hybrid SSE Mesh では、ローカル ZTNA は、ベンダーが運用するローカルノード上ではなく、組織が所有し、自らの管理下で変更可能なインフラストラクチャ上の、組織独自のオンプレミスおよび支社ゲートウェイ上で実行されるため、ゼロトラストの適用範囲が内部ユーザー、リソース、および AI エージェントにまで拡大されます。 SkyhighPrivate Access は、引き続きSkyhighのPoP(ポイント・オブ・プレゼンス)を通じてリモートアクセスを仲介し、これら両方は、SWG、CASB、DLPとともに、単一のコンソールおよびポリシーエンジン下で管理されます。
出典
- NIST.SP 800-207: ゼロトラスト・アーキテクチャ(2020年8月)。https://csrc.nist.gov/pubs/sp/800/207/final
- NIST NCCoE.SP 1800-35: ゼロトラスト・アーキテクチャの導入(2025年6月)。https://csrc.nist.gov/pubs/sp/1800/35/final
- CISA.ゼロトラスト成熟度モデル、バージョン 2.0。 https://www.cisa.gov/zero-trust-maturity-model
- Skyhigh Security. 「Skyhighの『Private Access 』の仕組み」https://success.skyhighsecurity.com/docs/how-skyhigh-private-access-works
- Skyhigh Security. 「Skyhigh Hybrid SSE Mesh による Symantec EdgeSecure Web Gateway の近代化」(2026年7月15日)。https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html