






シャドウAIとブラウザのセキュリティ:従業員がAIツールを利用する際のデータ保護
- シャドウAIはすでに情報漏洩を引き起こしている。2025年には、5組織に1組織がシャドウAIに起因する情報漏洩を報告しており、その対策を実施しているのはわずか37%にとどまっている。
- ブラウザが主要な制御ポイントとなります。従業員はウェブブラウザを通じてChatGPT、Gemini、Claude、Copilotにアクセスするため、SWGは……
- AIツールを完全に遮断することは逆効果だ。一律の禁止措置は、その利用を闇に追いやるだけである。
- フレームワークは、今すぐの対応を求めています。NIST AI 600 1では、データプライバシーの漏洩が、生成AI特有のリスクの一つとして特定されています。
- そのコストは定量化可能です。シャドウAIにより、情報漏洩に伴う追加コストが平均67万ドル増加しました(IBM、2025年)。
- 技術的な実施措置を伴わないガバナンスは機能しない。AI関連の情報漏洩を報告した組織の97%は、適切なAIへのアクセス管理が欠けていた。
- リスクの増加傾向は急激です。ガートナーは、2030年までに企業の40%以上がセキュリティまたはコンプライアンス上の問題に直面すると予測しています。
貴社のマーケティングチームは、従業員の40%が通常の勤務時間中に、承認済みのSaaSアプリで使用しているのと同じブラウザを通じて、顧客データを未承認のAIツールに貼り付けていることを突き止めました。マルウェアは関与していませんでした。 境界防御も突破されていませんでした。あるアナリストがSalesforceの顧客リストをコピーし、セグメンテーションのアイデアを生成するために公開チャットボットに貼り付け、生成結果をダウンロードして、そのファイルを個人のクラウドストレージに同期させたのです。そのブラウザは、ワークスペースであり、侵入経路であり、データ流出経路でもあったのです。
「シャドウAI」――IT部門の監視やガバナンスの及ばないAIツールの無断利用――は、CISOが直面する最も差し迫ったデータセキュリティ上の課題の一つとなっており、その発生源はブラウザである。
すべてのCISOが恐れるべき「シャドウAI」のシナリオ
典型的な「シャドウAI」のインシデントは次のようなものです。そして、従来の対策ではなぜこれを検知するのがこれほど難しいのか、その理由を解説します。
ある中規模のフィンテック企業のプロダクトマネージャーは、自社のCRMから顧客からの苦情データをコピーし、ブラウザの新しいタブを開いて、無料プランのAIチャットボットに貼り付け、四半期レビュー用の傾向分析案を作成した。このチャットボットの利用規約では、プロバイダーが入力データをモデルの学習に使用することが許可されている。データには氏名、口座番号、取引詳細などが含まれている。 プロダクトマネージャーは、AIが生成した要約をダウンロードし、3人の同僚にメールで送信するとともに、そのコピーを個人のGoogleドライブのフォルダに保存した。
ファイアウォールは作動しなかった。エンドポイントエージェントも、その貼り付けを検知しなかった。メールの添付ファイルを監視するDLPポリシーは、ブラウザ上のクリップボード操作を検査しない。CASBはGoogleドライブの同期を検知するが、10分前にチャットボットのタブに何が貼り付けられたかについては把握できていない。
これは単なる仮定の話ではありません。Menlo Securityの2025年の報告書によると、わずか1か月間で、GenAIツールへのコピー試行が155,005件、貼り付け試行が313,120件記録されており、従業員がブラウザのクリップボードを介して日常的に機密データをAIツールに送り込んでいる実態が浮き彫りになっています。 2025年3月から5月にかけて、ガートナーが302人のサイバーセキュリティ責任者を対象に実施した調査によると、69%の組織が、従業員が使用を禁止されている一般公開のGenAIツールを利用していることを疑っているか、その証拠を把握していることが明らかになった。
データが流出するのはブラウザであるため、ブラウザこそが制御を徹底しなければならない場所となる。
なぜ従来のセキュリティ対策ではシャドウAIに対抗できないのか
従来のセキュリティアーキテクチャは、データベース内の保存データ、サーバー間で転送中のデータ、および管理対象のエンドポイントを通じてアクセスされるデータを保護するために構築されていました。Shadow AIは、こうした前提をすべて覆します。
境界ベースのWebフィルタリングは、データではなくドメインを検知します。従来の secure web gateway システムでは、URLカテゴリに基づいてchat.openai.comをブロックできますが、従業員は企業環境で確認されている6,500以上のGenAIドメインや3,000以上のアプリのいずれかに簡単に切り替えてしまいます(Menlo Security、2025年)。1つのドメインをブロックするのは、まるで「モグラたたき」のようなものです。それらすべてをブロックすると、生産性が著しく低下し、ユーザーは個人用デバイスに追いやられてしまいます。
エンドポイントDLPは、クリップボードの操作ではなく、ファイルを監視します。セールスエンジニアが、承認済みのCRMからパイプラインのスプレッドシートをコピーし、その内容をブラウザベースのAIツールに貼り付けた場合、ファイルの保存、USBへの書き込み、メールの添付ファイルを監視するエンドポイントDLPは、何も検知しません。なぜなら、ファイルが作成されていないからです。データはブラウザのテキストフィールドを通じて外部に流出しましたが、これはほとんどのレガシーDLPエージェントが検査対象としていない経路です。
インラインプロキシ機能を備えていないCASBには死角があります。APIベースのCASBは、SalesforceやMicrosoft 365などの承認済みSaaSアプリでのアクティビティを監査できますが、従業員がブラウザのタブを通じてアクセスする無料プランのチャットボットについては可視性がありません。フォワードプロキシやインライン検査機能がない場合、こうした「シャドウAI」セッションは検知できません。
研修のみに頼るアプローチでは、形だけのコンプライアンスに終わってしまいます。意識向上研修、警告メール、あるいは書面によるポリシーだけに依存している組織は、ポリシーを裏付ける技術的な強制手段がないため、データ漏洩の防止に一貫して失敗しています。IBMの2025年のデータ漏洩に関するデータは、このギャップを裏付けています。AI関連のデータ漏洩を報告した組織の97%が、適切なAIアクセス制御を欠いていました。
共通点は、失敗に終わったアプローチのすべてにおいて、従業員がAIツールに送信しているデータをリアルタイムで、ブラウザレベルで可視化できていないという点です。
何が変わったのか:ブラウザが企業のワークスペースとなった
3つの要因が相まって、ブラウザがデータ保護の新たな最前線となった。
変化その1:AIツールはブラウザネイティブである。ChatGPT、Claude、Gemini、そして数十種類の分野特化型AIツールは、すべてブラウザ上で動作する。SSOの統合やプロビジョニングを必要とする従来のSaaSアプリとは異なり、ほとんどのAIチャットボットでは、無料のメールアドレスでの登録だけで済むか、あるいはアカウントすら不要である。人事アナリストは、管理対象のノートPC上の標準的なChromeセッション内で、従業員の業績評価をチャットボットに貼り付けるだけで、数秒のうちに要約を受け取ることができる。
変化その2:データの移動は「コピー&ペースト」であり、ファイル転送ではない。IBMの「Shadow AI Survey」(2026年2月)によると、米国のオフィスワーカーの80%が業務でAIを利用しているが、雇用主が提供するツールにのみ依存しているのはわずか22%にとどまる。残りの人々は、個人アカウント、無料プランのサービス、ブラウザ拡張機能を利用している。データは、クリップボード操作(コピー、貼り付け、ドラッグ&ドロップ)を通じて移動するため、ファイル中心のDLPを完全に迂回している。
シフト3:管理対象外のデバイスや外部業者のアクセスがリスクを増大させる。外部業者が個人のノートPCからリバースプロキシを経由してSalesforceにアクセスした場合、顧客レコードをコピーし、新しいタブで公開されているAIツールを開き、そこにデータを貼り付ける――これらすべてを1つのブラウザセッション内で行うことが可能だ。エンドポイントエージェントによる検査も、MDMプロファイルによる強制も、自宅のWi-Fi接続を利用している場合にはネットワークレベルでの制御も存在しない。デバイスの状態にかかわらず適用される唯一の強制ポイントは、ブラウザセッションそのものである。
フレームワークの見解:NISTとOWASPによるジェネレーティブAIのデータリスクに関する見解
このトピックに関する2つの主要なフレームワーク、すなわち「NIST AI 600 1」と「LLM向けOWASP Top 10」は、生成AIとのやり取りを通じて生じるデータ漏洩を、単なる手順上の対策だけでなく、技術的な対策も必要とする重大なリスクとして指摘している。
2024年7月26日に公開された「NIST AI 600 1 生成AIプロファイル」では、生成AIに特有、あるいは生成AIによって悪化する12のリスクを特定し、リスク管理のための200以上の推奨措置を提示しています。その中でも、データプライバシーは独立したリスクとして挙げられており、生成AIシステムの利用や学習により、個人データの漏洩、不正利用、または匿名化の解除につながる可能性があります。 このプロファイルにおいて基礎的と見なされる「ガバナンス(Govern)」機能では、組織に対し、生成AIの開発および導入に関する明確なポリシーとガイドラインを策定し、倫理的かつ責任ある利用を確保することが求められています。セキュリティチームにとって、これは、特に従業員が生成AIとやり取りする場であるブラウザにおいて、ポリシーを確実に実施するための技術的制御を併せて導入しなければならないことを意味します。
アプリケーションセキュリティの観点では、「OWASP Top 10 for LLMs (2025)」では、「機密情報の漏洩(LLM02:2025)」を重大なリスクとして分類しており、機密情報には個人識別情報(PII)、財務情報、健康記録、機密の業務データ、セキュリティ認証情報、および法的文書が含まれると指摘しています。 このリスクは双方向性を持っています。従業員がコンテンツを貼り付けるとデータがLLMに流入する一方、モデルがトレーニングデータを記憶していた場合や、RAGシステムが許可されていないレコードを取得した場合、データが外部に流出する可能性があります。LLMは、特にアプリケーションに組み込まれている場合、その出力を通じて機密データ、独自のアルゴリズム、または機密情報を漏洩させるリスクがあり、その結果、不正なデータアクセス、プライバシー侵害、および知的財産権の侵害につながる可能性があります。
NISTとOWASPは共同で、組織がGenAIによるデータ漏洩を単なるポリシーの問題として扱うことはできないと主張しています。従業員がこれらのツールを利用するブラウザこそが、両方のフレームワークの要件を満たすために技術的対策が機能しなければならない場所なのです。
セキュリティチームが今すべきこと:シャドウAIに対するブラウザレベルの対策
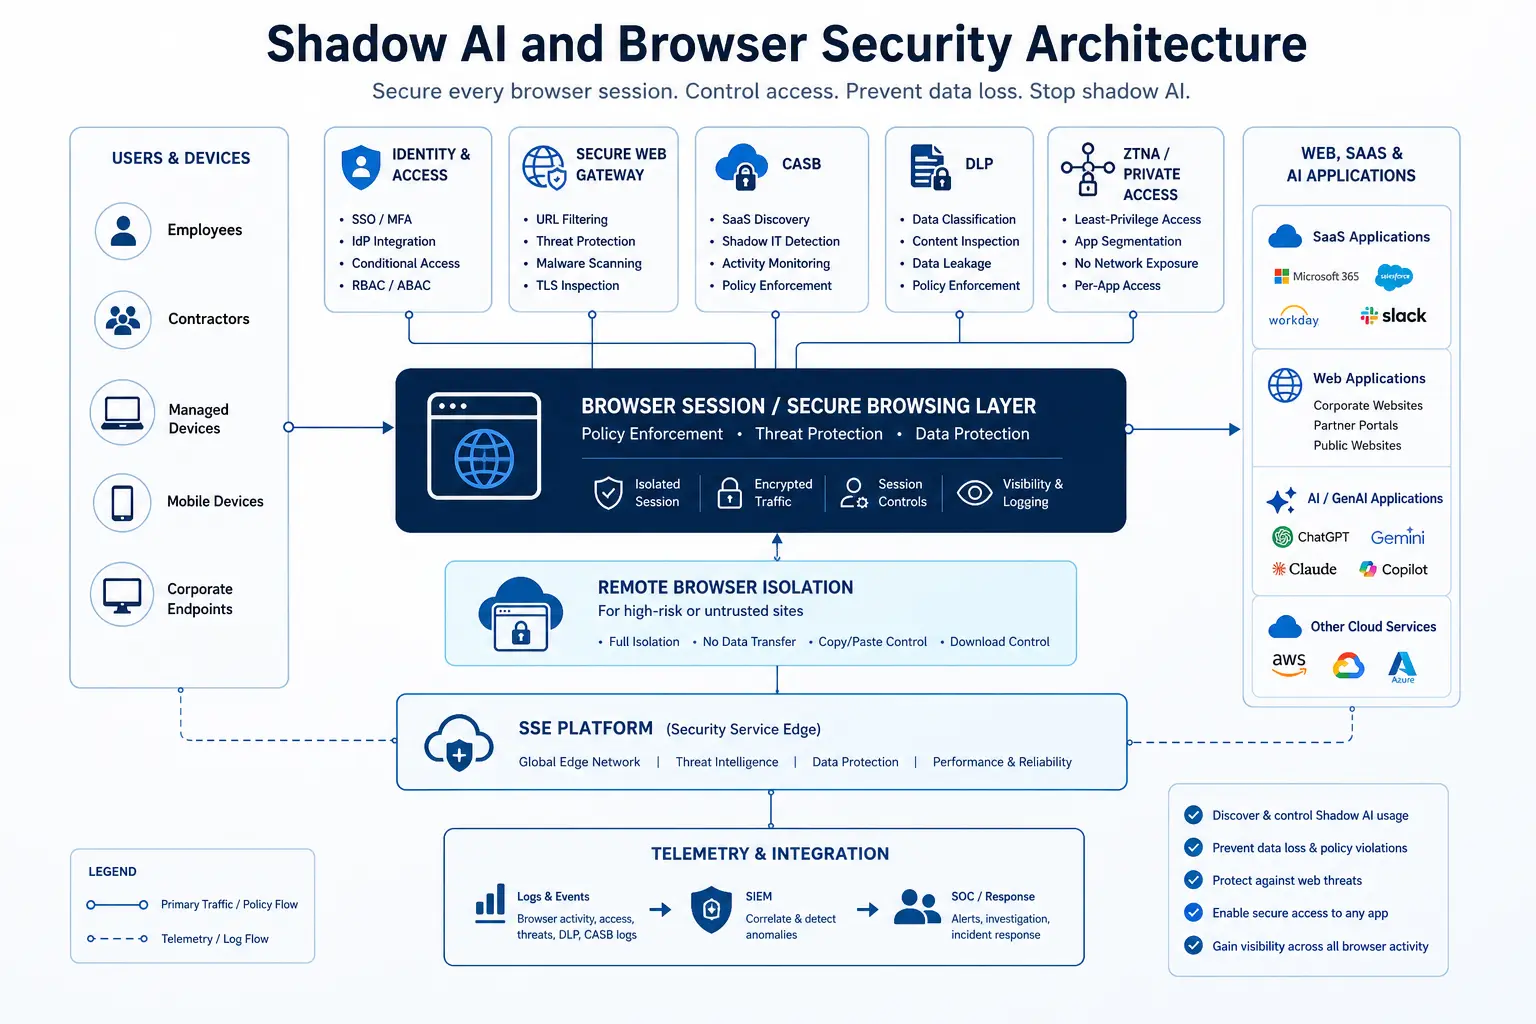
シャドウAIに対処するには、データが実際に組織外へ流出するブラウザレベルで、多層的な制御を実施する必要があります。ここでは、実績に基づいた段階的なアプローチを紹介します。
フェーズ1:AIの利用状況の把握と分類(第1~2週)
ポリシーを適用するには、まず状況を把握する必要があります。AI対応のURL分類機能を備えたsecure web gateway を導入し、従業員がアクセスしているすべてのGenAIドメインを特定しましょう。SWGのログとCASBによるシャドーITの検出結果を照合して、どのAIツールが使用されているか、誰が使用しているか、使用頻度はどの程度か、どの種類のデバイスからアクセスされているかといった情報をまとめたインベントリを作成します。
実際の事例:ある医療保険会社のセキュリティチームは、トリアージの記録作成を迅速化するために、臨床コーディネーターが患者の症例ノートを要約したクリップボードデータを、承認されていない12のAIツールが受け取っていることを発見しました。SWGレベルでの検出が行われていなかったため、これらのツールはブラウザベースであり、ソフトウェアのインストールが不要であったことから、この活動は把握されていませんでした。
フェーズ2:ブラウザでのインラインDLPの実施(第3~4週)
使用されているAIツールが判明したら、データがAIサービスに到達する前の「インタラクション時点」でコンテンツを検査するdata loss prevention ポリシーを適用します。クラウドSWGまたはSSEプラットフォームを通じて導入されたインラインDLPは、貼り付け操作、フォームフィールドへの入力送信、およびGenAIのURLへのファイルアップロードを検査できます。ポリシーによるアクションは段階的に設定する必要があります:
規制対象データ(PII、PHI、PCI)のAIツールへのアップロードをブロックします。
Coachのユーザーがソースコードや社内文書を貼り付けようとした際、そのリスクを説明し、承認済みの代替案を提示するリアルタイムのポップアップを表示する。
機密情報を含まない一般的な問い合わせを許可する。
例:物流会社のエンジニアが、顧客の住所が記載された出荷明細書をAI要約ツールに貼り付けようとした。インラインDLPがPIIのパターンを検知し、貼り付けをブロックするとともに、「このコンテンツには顧客の住所が含まれています。代わりに、承認済みのエンタープライズAIワークスペースをご利用ください」という通知を表示した。エンジニアは別のページにリダイレクトされ、罰せられることはなく、データが組織外に流出することもない。
フェーズ3:高リスクのAIセッションを特定する(第4~6週)
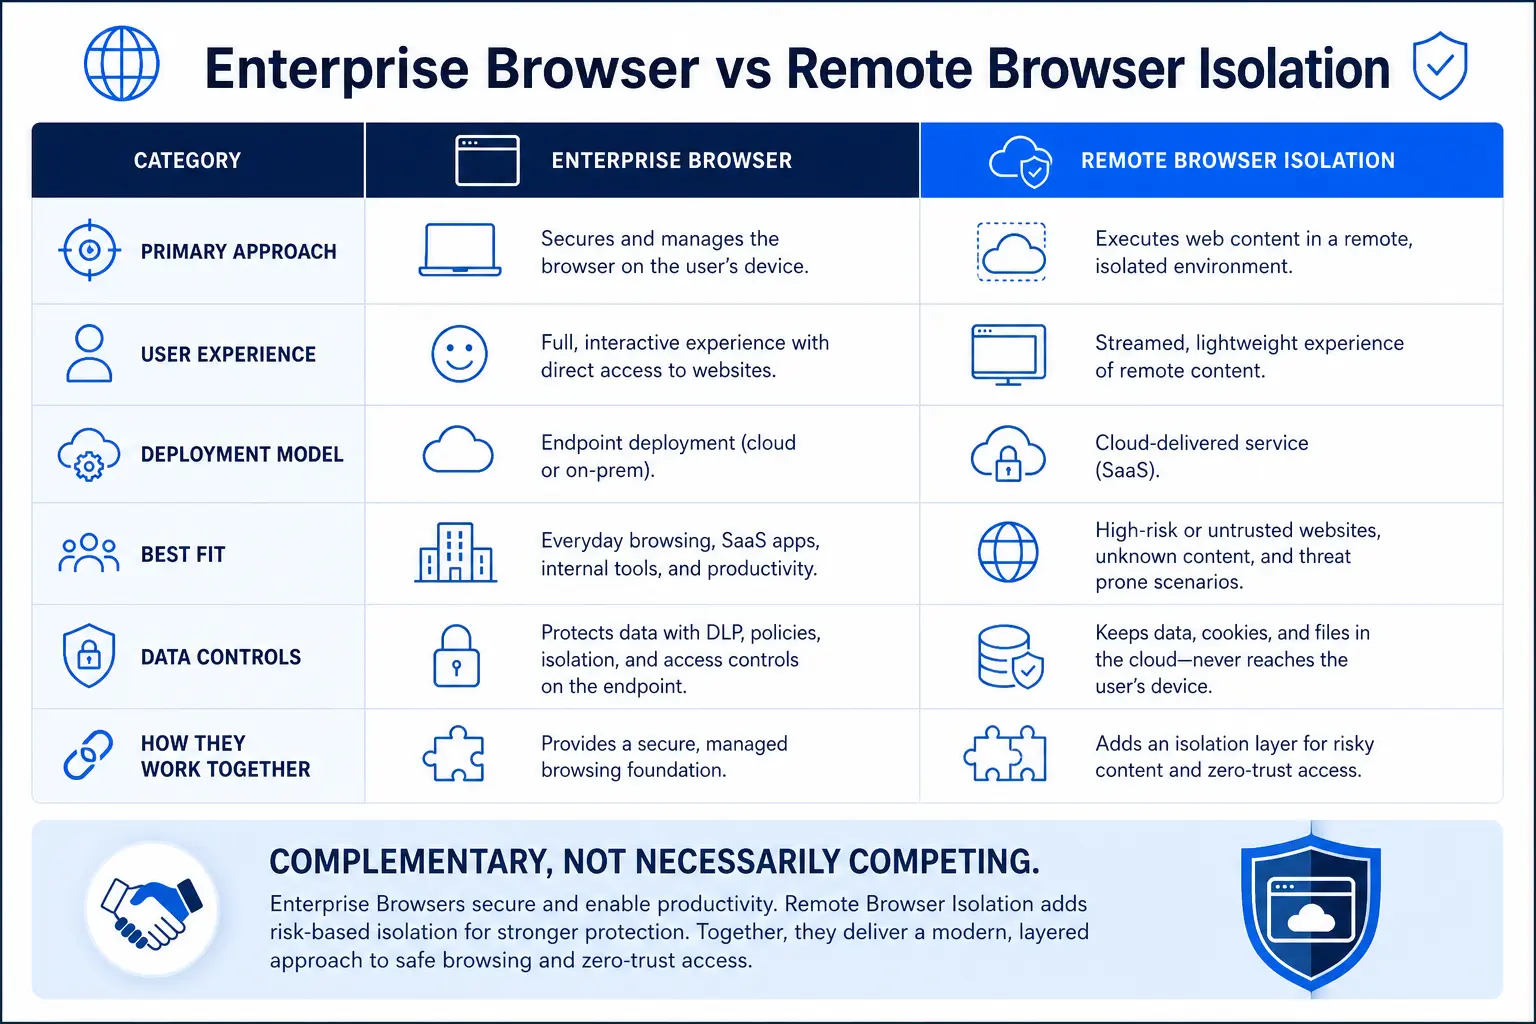
事業部門が依存しているため完全にブロックできないAIツールについては、remote browser isolation クラウド上でホストされたコンテナ内でセッションを実行します。従業員は通常通りAIツールを表示・操作できますが、クリップボードの操作やダウンロード、アップロードはきめ細かなレベルで制御可能です。RBIは「閲覧は可能だが漏洩は許さない」という姿勢を実現します。これにより、従業員はAIが生成したコンテンツを利用できる一方で、機密データをツールに貼り付けたり、AIの出力を管理対象外のエンドポイントにダウンロードしたりすることはできなくなります。
金融サービス企業のM&Aチームが、公開書類を要約するためにAI研究ツールを使用する必要がある場合を考えてみましょう。RBIを利用すれば、このツールを自由に使用できる一方で、社内の取引条件の貼り付けや、独自の分析を含むAI生成の要約のダウンロードはブロックされます。セッションが終了するとコンテナは破棄され、エンドポイントにはデータが残りません。
フェーズ4:ガバナンスと反復(継続中)
SWGおよびDLPのテレメトリデータを毎月検証するAIガバナンス委員会を設置します。どのような新しいAIツールが登場しているか、どのポリシー違反が最も頻繁に発生しているか、承認済みの代替手段がユーザーのニーズを満たしているかどうかを追跡します。状況の変化に応じてポリシーを調整してください。なぜなら、GenAIサービスの数は減少するどころか、増え続けているからです。
緊急性:なぜ待つことがリスクを倍増させるのか
遅延が1ヶ月続くごとに、3つの点でリスクがさらに増大します。
金融業界:Shadow AIによる情報漏洩では、顧客の個人識別情報(PII)が漏洩する割合が65%と、世界平均の53%(IBM、2025年)を大幅に上回っており、これにより1件あたりのコストや規制当局からの罰金が膨らんでいます。漏洩したデータが規制当局が最も重視するものである場合、その財務的リスクは、初期のインシデント対応の範囲をはるかに超えて拡大します。
規制面:GDPR、CCPA、HIPAAはいずれも、組織に対し、個人データの処理を管理することを義務付けています。従業員が、十分性認定協定が締結されていない管轄区域でホストされている、審査済みのAIツールに患者記録を貼り付けた場合、その組織がデータ管理者となり、責任を負うことになります。EU AI法は、生成AI(GenAI)の利用に関する透明性やリスク評価についてさらなる義務を課していますが、定義上、シャドウAIではこれらを満たすことはできません。
運用面:Menlo Securityのレポートによると、企業における「シャドウAI」の利用が1年間で68%急増したことが明らかになった。今、ブラウザレベルの制御を先送りしている組織は、いずれ対策の実施が避けられなくなった際に、より大規模で根深い「シャドウAI」の問題に直面することになるだろう。また、日常業務にAIを組み込んでしまった数万人の従業員を再教育することは、早い段階で行動を是正させるよりもはるかに困難である。
Skyhigh Security のSSEプラットフォームは、SWG、CASB、DLP、RBI、ZTNAを単一のポリシーエンジン下に統合しています。これにより、シャドウAIの検知、ブラウザレベルでのデータ保護の実施、および管理対象・非管理対象デバイスを横断したAI利用のガバナンスを、1つのコンソールから行うことが可能になります。この統合が重要なのは、AIコパイロットやツールに起因するセキュリティリスクが複数の適用ポイントにまたがっており、制御が断片化していると、従業員が(意図的か否かを問わず)その隙間を見つけてしまうからです。
出典
- Menlo Security.「AIが現代のワークスペースに与える影響」(2025年7月)。https://www.menlosecurity.com/resources/how-ai-is-shaping-the-modern-workspace-report
- ガートナー。ガートナー、CIOが早急に対処すべきジェネレーティブAIの重大な盲点を特定(2025年11月19日)。https://www.gartner.com/en/newsroom/press-releases/2025-11-19-gartner-identifies-critical-genai-blind-spots-that-cios-must-urgently-address0
- IBMおよびポネモン・インスティテュート。『データ漏洩のコストに関するレポート 2025』(2025年7月)。https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBM。全米の労働力におけるAI導入の拡大は、「シャドウAI」のリスクを生み出しているのか?(2025年11月3日)。https://www.ibm.com/think/insights/rising-ai-adoption-creating-shadow-risks
- NIST.NIST AI 600-1: 人工知能リスク管理フレームワーク:生成型人工知能のプロファイル(2024年7月)。https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
- OWASP.2025年版 LLMアプリケーションのトップ10:LLM02:2025 機密情報の漏洩(2025).https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- 欧州連合。規則(EU)2016/679(一般データ保護規則)(2016年4月27日)。https://eur-lex.europa.eu/eli/reg/2016/679/oj
- 司法省、司法長官室。カリフォルニア州消費者プライバシー法(CCPA)。https://oag.ca.gov/privacy/ccpa
- 米国保健社会福祉省(HHS)。『専門家向けHIPAA』。https://www.hhs.gov/hipaa/for-professionals/index.html
- 欧州連合。規則(EU)2024/1689(人工知能法)(2024年6月13日)。https://eur-lex.europa.eu/eli/reg/2024/1689/oj