






エンタープライズ・ブラウザとRemote Browser Isolation:どちらのアプローチが適切か?
- エンタープライズ向けブラウザでは、ブラウザ本体を、セキュリティ制御機能が直接組み込まれたChromiumベースの管理対象アプリケーションに置き換えます。
- RBIはエンドポイントの変更を一切必要としないため、管理対象外のデバイス、BYOD利用者、契約社員などにとって、導入のハードルが低い選択肢となります。
- エンタープライズ向けブラウザはネイティブ並みのパフォーマンスを発揮しますが、導入や互換性に関するリスクも生じます。特に、ユーザーがブラウザに依存している場合にはなおさらです。
- SSE統合型RBIは、既存のDLP、CASB、およびSWGポリシーを自動的に引き継ぎますが、スタンドアロンのエンタープライズブラウザでは、多くの場合……
- どちらのアプローチも、それ単体では万能の解決策とはなりません。成熟したセキュリティプログラムの多くは、RBIをデフォルトの防御層および予備手段として採用しています。
- ガートナーは率直にこう指摘している。ほとんどの組織は、生産性やセキュリティ上の理由から、これまで単一のブラウザを強制的に使用させることはできなかった。
- この決定は、ユーザーの導入における障壁、SSEとの統合の深度、拡張機能の互換性、データ居住地の要件、およびベンダーによって左右されます。
セキュリティアーキテクトは、まさに岐路に立たされています。従業員が日常的に使用しているブラウザを、専用に設計されたエンタープライズブラウザに置き換えるか、それともChrome、Edge、Safariをそのまま使用し、SSEプラットフォームを通じてremote browser isolation (RBI)でセキュリティを確保するか、という選択です。どちらのアプローチも、同じ攻撃対象領域(ブラウザセッション)を保護することを目的としていますが、その実現方法には根本的に異なるアーキテクチャ、トレードオフ、運用上の影響が伴います。 本ガイドでは、これらを直接比較することで、お客様のリスクプロファイル、ユーザー層、および既存のセキュリティスタックに最適なアプローチを選択できるよう支援します。
エンタープライズブラウザとは何ですか?
ガートナーは、セキュア・エンタープライズ・ブラウザ(SEB)を、一元管理されるブラウザ拡張機能を通じて、エンタープライズ向けのセキュリティポリシーと制御機能を提供し、必要に応じてフルスタックのカスタムWebブラウザも提供するソリューションと定義している(ガートナー、『セキュア・エンタープライズ・ブラウザ市場ガイド』、2025年)。SEBは、Web、SaaS、およびプライベートアプリケーションに対するセキュリティとポリシーの適用を実現するほか、エンドポイントのOSやネットワークレベルではなく、ブラウザを通じてブラウザの堅牢化も実現する。
実際には、市場は2つの陣営に分かれています。「フルスタック置換型」のソリューション(Island Enterprise BrowserやPalo AltoのPrisma Access Browserなど)では、ユーザーにChromeやEdgeから、DLP、ID認識型アクセス制御、透かし挿入、セッションログ記録をローカルDOMレベルで組み込んだChromiumのフォーク版への切り替えを求めます。一方、「拡張機能ベースのアプローチ」では、ブラウザを完全に切り替える必要はなく、管理対象のブラウザ拡張機能としてポリシーの適用を行います。
請求業務部門の契約社員がブラウザ経由でEpicにアクセスする必要があるものの、契約社員の個人用ノートPCにはエンドポイントエージェントをインストールできないという医療システムを想像してみてください。そのデバイスにエンタープライズブラウザをインストールすれば、セキュリティチームはローカルDLP制御、クリップボードの制限、スクリーンショットの防止といった機能を利用できますが、それは契約社員が慣れないブラウザのインストールと使用に同意した場合に限られます。契約社員が習慣でChromeを開いてしまうと、これらの制御機能は完全に無効になってしまいます。
Remote Browser Isolation (RBI)とは何ですか?
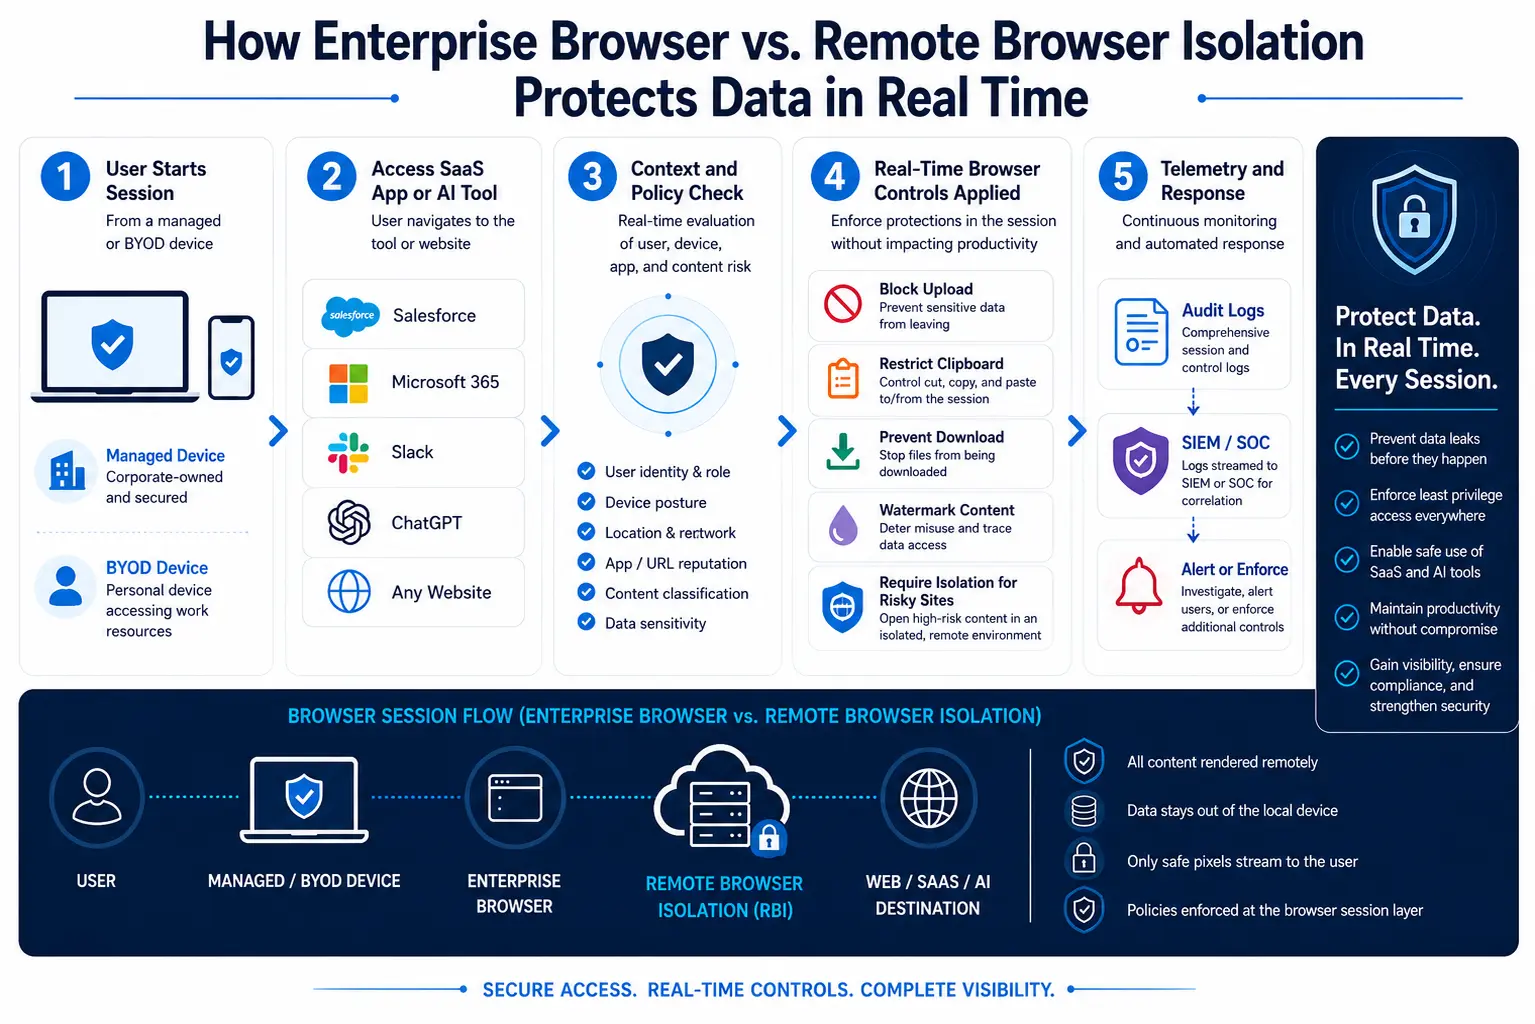
Remote browser isolation これとは対照的なアプローチをとっています。ブラウザを置き換えるのではなく、Webコンテンツの実行をクラウド上でホストされるコンテナに移行します。RBIは、リモートで隔離された環境内で使い捨てのブラウザインスタンスを起動し、ユーザーがリクエストしたページを読み込みます。 ユーザーはリモートでページを表示し操作しますが、実際のWebコンテンツはローカルマシン上で実行されることはありません。RBIソリューションには独自のブラウザ実装が含まれているため、クリップボードの制限、ダウンロードのブロック、透かし入れ、DLP検査などの制御を、隔離されたセッション内で適用できます。これにより、エンドポイントの変更を一切必要とせずに、エンタープライズ向けブラウザソリューションが提供する機能の大部分を再現することが可能です。
決定的な違いは、ユーザーがブラウザを切り替えることがないという点です。マーケティング担当者がフィッシングメール内のリンクをクリックすると、SWGがそのURLを隔離されたセッションにルーティングし、ページは使い捨てのクラウドコンテナ内でレンダリングされます。エンドポイントに到達するのはピクセルストリームのみです。たとえそのページにゼロデイ攻撃や認証情報を収集するフォームが含まれていたとしても、悪意のあるコードはコンテナ内で実行され、セッションが終了すると破棄されます。
NIST SP 800 207 (2020) では、管理対象外のデバイスが企業のポータルに接続する場合、企業がリスクを軽減または補償するために採用できる対策として、ブラウザの隔離が明示的に言及されています。 同様に、クラウドセキュリティアライアンス(CSA)も、特権セッションやリスクの高いセッションにおいて、エンドポイントの侵害と悪意のあるWebベースの脅威の両方を無力化するために、remote browser isolation の導入を推奨している(CSA、「Reimagining the Browser as a Critical Policy Enforcement Point」、2026年1月)。
主な違い:エンタープライズブラウザとRBI
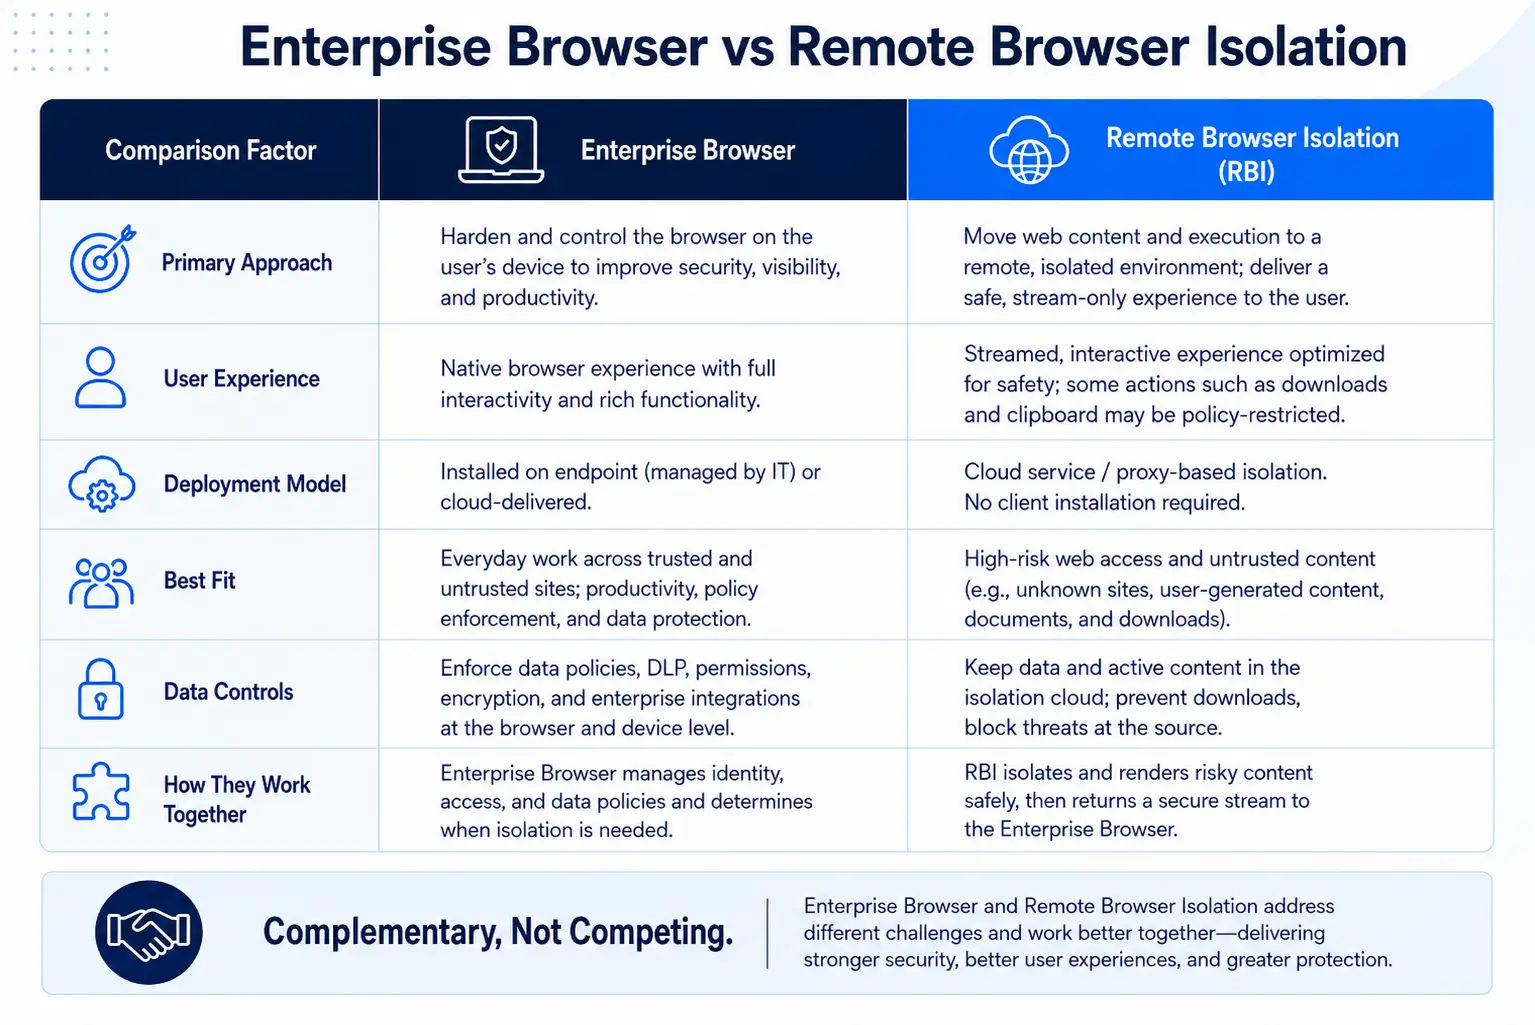
以下の表は、セキュリティアーキテクトが評価すべき運用面およびアーキテクチャ上の違いをまとめたものです。各アプローチの長所と限界に関するより詳細な分析については、「エンタープライズブラウザ対RBI:長所、短所、および企業への最適な適用」を参照してください。
エンタープライズブラウザ vsRemote Browser Isolation
導入時の摩擦、互換性、および脅威の状況
導入における摩擦こそが、導入の可否が決まる、あるいは頓挫する分かれ目となることが多い。ガートナーが2025年10月に発表した分析レポート「セキュアブラウザの強制ではなく、ブラウザのセキュリティ確保に焦点を当てる」では、過去数十年にわたり、ほとんどの組織が生産性やセキュリティ上の理由から、単一のブラウザの使用を強制できていないことが指摘されており、セキュアなエンタープライズブラウザの登場も、この現実を変えるものではない。
企業のブラウザを標準化しようとしたことのあるセキュリティアーキテクトなら、その過程に潜む政治的な地雷がどれほど多いかを知っているだろう。開発者は、特定のデバッグ用拡張機能セットを備えたChromeの使用を主張する。一方、財務部門は、EdgeとMicrosoft 365およびSharePointとの連携に依存している。 アクセシビリティを利用するユーザーは、ブラウザ固有の支援技術に依存しています。Chromiumフォークへの切り替えを義務づけることは、すべてのWebアプリケーションの再テスト、すべての拡張機能の監査、そしてブックマーク、保存されたパスワード、自動入力プロファイルが正常に移行しなかったユーザーからのヘルプデスクへの問い合わせの殺到に対応することを意味します。
RBIを利用する場合、ユーザーへの説明はほとんど必要ありません。ソリューションは通常、ユーザーにとって透明性が高いように設計されています。お使いのSWGソリューションがクラウドベースのRBIを採用している場合、インフラの変更は一切必要ありません。
この脅威データは、こうした「摩擦」がなぜこれほど重要なのかを裏付けています。業界の脅威インテリジェンスによれば、現在、侵入の圧倒的多数は従来のマルウェアを完全に迂回しており、攻撃者は侵害された認証情報を悪用して正当なユーザーとしてシステムに侵入し、検知されることなく横方向の移動を行っていることが一貫して示されています。 ボイスフィッシングの攻撃は劇的に急増しており、盗まれたセッショントークンや認証情報が大規模に取引される「アクセスブローカー」の活動も、年々加速し続けています。攻撃者がマルウェアベースの防御を完全に回避した場合、ブラウザのセッションが最後の有効な防御ポイントとなりますが、数ヶ月にわたるブラウザ移行の遅れにより、その防御ポイントは無防備なまま放置されています。
SOCアナリストなら誰もが経験したことがあるようなシナリオを考えてみましょう。財務部門の従業員が、乗っ取られたベンダーのアカウントからTeamsメッセージを受け取り、そのメッセージには「共有された請求書」へのリンクが含まれています。 そのリンクは、セッショントークンを盗むために設計された、攻撃者が仕掛けた中間フィッシングページへと誘導されます。RBI を使用すると、フィッシングページはクラウドコンテナ内でレンダリングされ、認証情報の収集フォームへの入力を受け付けないようにブロックでき、セッション全体がログに記録された上で破棄されます。一方、エンタープライズブラウザでは、同じページがローカルでレンダリングされますが、ブラウザ内での脅威検知では、ユーザーが認証情報を送信する前に、DOM 内のフィッシングの兆候を検知する必要があります。
SSEの統合とポリシーの整合性
ここで、RBIには運用面で重要な構造的な優位性があります。RBIがお客様の Secure Web Gateway およびより広範なSSEプラットフォーム内にネイティブ機能として組み込まれている場合、RBIは同じポリシーエンジン、同じDLP分類器、同じCASBシャドウITカタログ、そして同じロギングパイプラインを共有します。承認されていないSaaSアプリへのクレジットカード番号のアップロードをブロックするDLPポリシーは、ユーザーが通常通りブラウジングしている場合でも、隔離されたセッションを通じてブラウジングしている場合でも、あるいはZTNAを介してプライベートアプリケーションにアクセスしている場合でも、まったく同じように機能します。
フォレスターの「SSE Wave(2024年第1四半期)」では、SSEソリューションによって、かつては不可能とされていたことが実現可能になったことが強調されています。例えば、ユーザーが企業のOneDriveにアクセスできるようにしつつ、機密ファイルを個人のOneDriveにコピーすることを防止することなどが挙げられます。また、契約業者や第三者に対しては、エージェントレス型のRBIにより、データの保存、印刷、外部への持ち出しが一切できない透かし入りの表示を提供することができます。
対照的に、エンタープライズブラウザは、多くの場合、並列のポリシー層として機能します。エンタープライズブラウザには、独自のDLPエンジン、独自のログコンソール、そして独自の「機密データ」の定義があります。もしSSEプラットフォームですでに400種類のカスタムデータタイプを分類している場合、それらの分類をエンタープライズブラウザ内で再作成するか、同期させる必要があります。この重複がポリシーのずれを引き起こし、それがDLPの例外が恒久的なセキュリティ上の穴となる最大の原因となります。
臨床試験データに関して厳格なDLPルールを設けている製薬会社を想像してみてください。 SSEプラットフォームは、すでに電子メール、SaaS、Webアップロードにわたって、化合物識別子、患者コホートID、および未発表の結果にタグ付けを行っています。エンタープライズブラウザを導入する場合、セキュリティチームはこれらの分類基準をすべてブラウザの独立したDLPエンジンに複製し、分類ライブラリが変更されるたびに両者を同期させ続ける必要があります。Skyhigh SSEの統合型RBIでは、ポリシーエンジンが1つしかないため、これらの分類基準は隔離されたセッション内で自動的に適用されます。
それぞれのアプローチが有効となる場合
エンタープライズ向けブラウザは、範囲が厳格に限定され、管理が徹底された環境においてその存在意義を発揮します:
キオスクや共有ワークステーション環境。ある小売チェーンでは、店舗内の500台の端末に、アクセス制限が施されたエンタープライズ向けブラウザを導入しています。従業員が使用するWebアプリケーションは3つだけです。拡張機能は不要です。このブラウザは、VDIインスタンスに取って代わり、その数分の1のコストで運用されています。
M&Aのデューデリジェンスにおけるクリーンルームへのアクセス。あるプライベート・エクイティ・ファームは、透かし表示、スクリーンショットの防止、セッションの記録機能を備えた、エンタープライズ向けブラウザを通じてのみアクセス可能な一時的な仮想データルームを構築した。このブラウザは、当該取引のために特別に支給された管理対象のノートパソコンにインストールされている。
ローカルでの監査ログ記録が義務付けられている規制対象のワークフロー。ある防衛関連企業では、機密文書のアクセス時に、ブラウザレベルでのキーストロークの記録およびセッションの録画が必要とされています。エンタープライズ向けブラウザはこれらの記録をローカルに保存するため、クラウドホスト型のRBIでは満たせないコンプライアンス要件に対応しています。
ガートナーは、2030年までに、エンタープライズ向けブラウザが、管理対象および非管理対象のデバイス上で従業員の生産性向上やセキュリティを確保するためのソフトウェアを提供する中核プラットフォームになると予測しています。そのビジョンは将来的には実現するかもしれませんが、現時点では、2026年までに管理対象のブラウザや拡張機能を利用する企業は、以前の10%未満から増加したとはいえ、依然として約25%にとどまると見込まれています。このビジョンと現在の導入状況とのギャップは、今後どれほどの変革管理が必要であるかを物語っています。
RBIは、大多数のエンタープライズユースケース、特に多様なデバイス環境、迅速な導入、および既存のSSEへの投資が関わるケースにおいて、より優れた選択肢となります:
管理対象外のデバイスおよび契約社員によるアクセス。40カ国に15,000人の契約社員を擁するグローバルコンサルティング企業では、契約社員が個人のデバイスに何もインストールすることなく、ServiceNowおよびSalesforceにアクセスできることが求められています。クラウドベースのRBIは、各セッションを独立して処理し、アップロードおよびダウンロードのたびにDLPを適用し、契約社員がログオフするとセッションを破棄します。
フィッシングリンクの無害化。SWGがURLを明確に分類できない場合、RBIはそのURLを完全にブロックするのではなく、隔離した状態で表示します。これにより、正当なサイトが過剰にブロックされてしまうという、ヘルプデスクが長年抱えてきた問題が解決されます。Chromiumベースのブラウザは、ブラウザ市場シェア全体の約75%を占めており(ガートナー、2025年10月)、攻撃者にとって極めて魅力的な標的となっています。RBIは、ユーザーがどのChromiumベースのブラウザを使用しているかに関わらず、そのリスクを無害化します。
GenAIによるデータ漏洩防止。ある製品開発チームは、ブラウザ経由でChatGPTとClaudeを利用しています。RBIのポリシーでは、会話自体は許可されていますが、機密情報として分類されたコードスニペットのクリップボードへの貼り付けは無効化されており、承認されていないAIツールへのファイルアップロードもブロックされています。
ゼロデイ攻撃の封じ込め。RBIはWebコードを使い捨てのクラウドコンテナ内で実行するため、ブラウザのゼロデイ攻撃はコンテナ内で無害に発動し、エンドポイントには一切影響を与えません。これは、いかなるローカル実行モデルも実現できない、アーキテクチャ上の保証です。
意思決定の枠組み:選び方
この5つのステップからなるフレームワークを活用して、自社の環境に適したアプローチ、あるいはその組み合わせを見極めてください。
ステップ 1:ユーザー層を分類します。管理対象デバイスの従業員、BYOD を利用する従業員、契約社員、パートナー、キオスク利用者を区別します。ブラウザのインストールを義務付けられないユーザー層については、RBI が実用的なデフォルトの選択肢となります。
ステップ 2:SSE への投資を見直します。すでに RBI が統合された SSE プラットフォームを運用している場合、分類されていないサイトやリスクの高いサイトに対する隔離機能を有効にするのは、調達サイクルではなく、設定の変更に過ぎません。エンタープライズ向けブラウザを追加することは、新たなベンダー、新たなポリシーコンソール、そして新たな統合を意味します。
ステップ 3:拡張機能とアプリの互換性を確認する。組織で使用しているブラウザ拡張機能を一覧化します。開発、アクセシビリティ、生産性向上のために 20 以上の Chrome 拡張機能に依存している場合、ブラウザの切り替えを強制すると、セキュリティと従業員の士気の両方を低下させる摩擦が生じます。
ステップ 4:脅威の隔離要件を評価する。CISA の「ゼロトラスト成熟度モデル(v2.0、2023 年)」では、リクエストごとに最小権限の原則に基づいてアクセスが決定され、特権、管理対象外、または高リスクのすべての Web セッションに対して RBI が自動的に適用されるという、最適な成熟度状態が定義されています。自社のゼロトラスト・ロードマップが CISA の定める最適な成熟度と一致している場合、RBI はアーキテクチャ的に整合した制御手段となります。
ステップ 5:総所有コスト(TCO)を算出します。ライセンス費用だけでなく、ユーザー研修、拡張機能の再認証、ヘルプデスクへの問い合わせ件数、ポリシーの重複作成にかかる労力、および導入遅延による機会費用も算入します。ブラウザへの依存関係が多様化する環境では、エンタープライズ向けブラウザにはより多くの隠れたコストが発生します。
大半の大企業にとって、現実的な解決策は、デフォルトの広範な従業員向け制御手段としてRBIを採用し、ローカルDOMレベルの制御が不可欠な、範囲が厳格に限定された5~10%のユースケースにのみエンタープライズブラウザを限定することです。この多層的なアプローチにより、ブラウザの置き換えをめぐる争いを回避しつつ、ブラウザの隔離に関するセキュリティ上の脆弱性を解消することができます。
出典
- ガートナー。『セキュアなエンタープライズブラウザに関するマーケットガイド』(2026年2月11日)。https://www.gartner.com/en/documents/7430762
- NIST.SP 800-207: ゼロトラスト・アーキテクチャ(2020年8月)。https://csrc.nist.gov/pubs/sp/800/207/final
- クラウド・セキュリティ・アライアンス。「ブラウザを重要なポリシー適用ポイントとして再定義する:現代の企業のためのゼロトラスト・セキュリティ・アーキテクチャ」(2026年1月14日)。https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- ガートナー。「セキュアブラウザの強制ではなく、ブラウザのセキュリティ確保に注力すべき」(2025年10月13日)。https://www.gartner.com/en/documents/7056798
- フォレスター。『The Forrester Wave:Security Service Edge ソリューション、2024年第1四半期』(2024年3月21日)。https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA.ゼロトラスト成熟度モデル、バージョン 2.0(2023年4月)。https://www.cisa.gov/zero-trust-maturity-model