Skyhigh Hybrid Mesh Secure Service Edge (SSE)
Il lavoro è ibrido. Anche la vostra sicurezza dovrebbe esserlo.
Il lavoro è tornato negli uffici, i dati sono stati trasferiti negli strumenti di intelligenza artificiale e i carichi di lavoro vengono riportati in ambiente locale. È necessaria un’unica politica, applicata sia nel cloud che in ambiente locale, per gestire tutti e tre questi aspetti.
- #1nel caso d’uso SSE avanzato, Gartner Critical Capabilities 2026
- Oltre 3.000clienti in tutto il mondo
- 80%delle principali banche mondiali
- 25%delle aziende Fortune 500
Perché scegliere l'ibrido
Garantire la sicurezza proprio dove si svolge effettivamente il lavoro
L’obbligo di ritorno in ufficio, l’adozione dell’intelligenza artificiale e il rimpatrio dei dati dal cloud hanno modificato il luogo in cui si svolge il lavoro. L’imposizione di un approccio esclusivamente basato sul cloud ora costringe il traffico locale a compiere un percorso di andata e ritorno che non è più necessario.
2X
Spese eccessive per la tutela dei lavoratori d’ufficio
Il 74% dei dipendenti lavora in ufficio alcuni giorni alla settimana. Garantite loro protezione a livello locale e riducete i costi operativi (OPEX) relativi alla sicurezza fino al 50%*
Fonte: Indicatore Gallup sul lavoro ibrido, maggio 2026.
1 su 6
I Suoi dati stanno passando all’intelligenza artificiale
1 su 6 delle richieste di IA inviate dai dipendenti contiene informazioni sensibili. Le misure di sicurezza applicate esclusivamente nel cloud si fermano al perimetro, lasciando i dati sensibili esposti a rischi durante le interazioni locali con l’IA all’interno della rete aziendale.
Fonte: Gartner, Minaccia alla sicurezza informatica: compromissione delle applicazioni basate sull’intelligenza artificiale, 2026.
50%
Le esigenze in materia di sovranità digitale sono in aumento
Entro il 2028, il 50% delle multinazionali, compreso oltre il 75% delle multinazionali non statunitensi, disporrà di sovranità digitale.
Economia equa
In che modo Hybrid Mesh SSE riduce i costi operativi (OPEX) relativi alla sicurezza web e all’SSE
Con le architetture esclusivamente basate sul cloud, tutto il traffico viene instradato verso il cloud, compresi gli utenti locali che accedono ad applicazioni locali situate a due piani di distanza. State pagando il doppio, mentre potreste sostenere un costo inferiore per monitorare tale traffico a livello locale.

La sicurezza locale costa meno
L’ispezione e l’applicazione delle norme a livello locale comportano una riduzione del traffico diretto verso il cloud. Noi di Skyhigh premiamo i clienti che elaborano il proprio traffico a livello locale.

Licenze basate sulla localizzazione
Skyhigh si distingue per l’utilizzo di un sistema di licenze basato sulla localizzazione, che consente di stabilire se l’ispezione debba essere effettuata localmente o nel cloud. L’ispezione locale comporta costi inferiori, consentendo un risparmio fino al 50% sui costi operativi (OPEX) relativi alla sicurezza Web e all’SSE.*

Ridurre i costi senza rinunciare alla qualità
Skyhigh Security si colloca al primo posto nella categoria “Casi d’uso avanzati di SSE” nel rapporto Gartner “ Critical Capabilities ” relativo al mercato del software per la gestione delle risorse ( Security Service Edge) per il 2026.
Come funziona
Un'unica politica. Il punto di applicazione corretto per ogni sessione.
L’SSE basato su cloud continua a fornire servizi agli utenti remoti e alle soluzioni SaaS autorizzate. L’SSE Hybrid Mesh ne amplia la portata, applicando le misure di sicurezza a livello locale proprio dove si trovano già i vostri utenti, le applicazioni private, l’intelligenza artificiale e i dati.
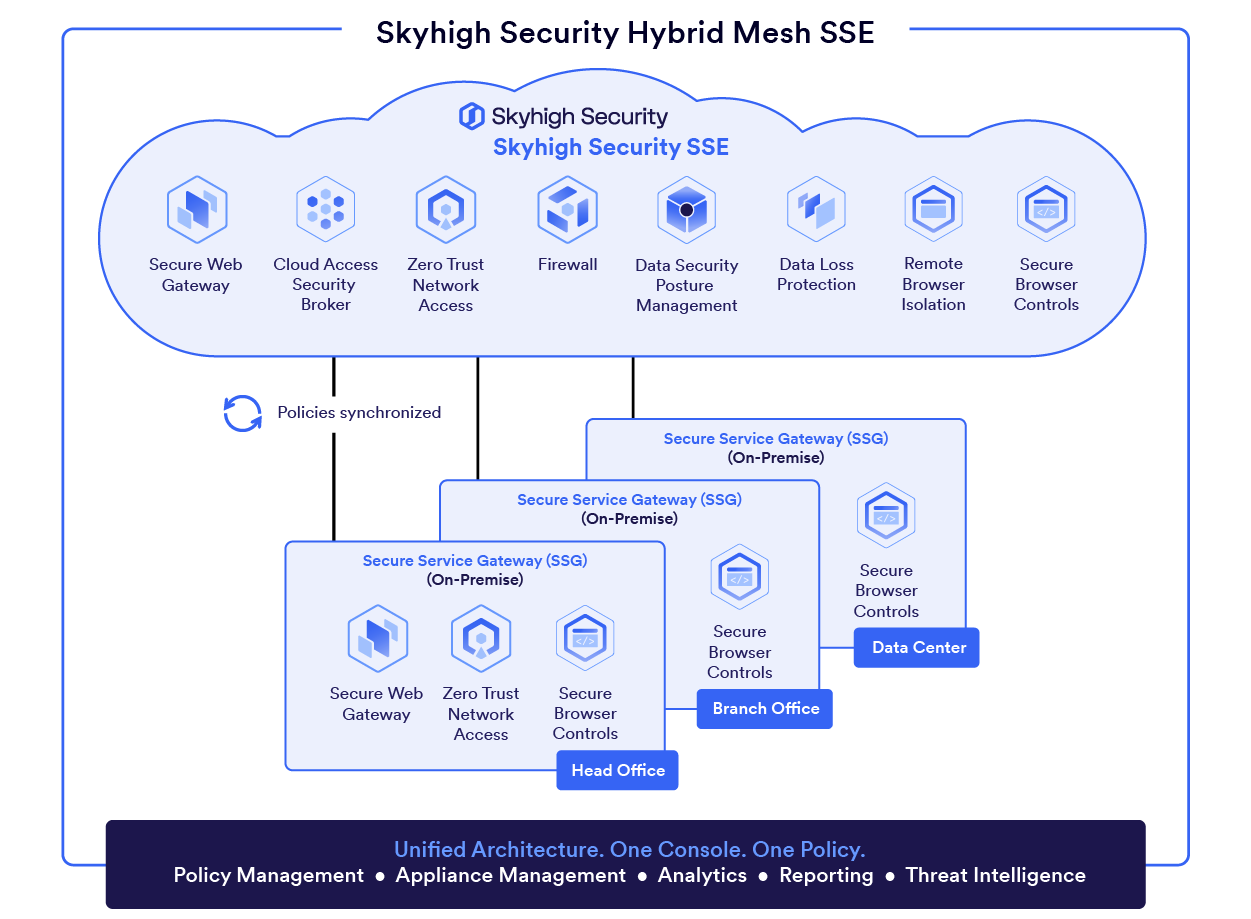

Pagate in modo equo ciò che consumate
Cloud per gli utenti remoti e i servizi SaaS autorizzati; infrastruttura on-premise per il campus, il data center e il traffico soggetto a regolamentazione. Ogni sessione segue il percorso più appropriato dal punto di vista architettonico, operativo ed economico.

Una rete di politiche SSE
Utilizzate il "Policy-as-Code" per definire una sola volta politiche flessibili per la rete Hybrid Mesh e applicarle immediatamente a tutti i punti di applicazione, sia on-premise che remoti e nel cloud.

Scoprite tutto
La rendicontazione relativa alle attività, alle politiche e ai rischi si estende a entrambi i livelli di applicazione, pertanto l’applicazione a livello locale non comporta alcun punto cieco né la necessità di controllare una seconda console.
Promuovete l’innovazione, non misure di sicurezza obsolete
Analizziamo da dove proviene il Suo traffico e dove viene attualmente monitorato. Scopra come l’ottimizzazione dei Suoi punti di controllo possa consentire di reindirizzare le spese superflue per il cloud verso i Suoi progetti di crescita.
Risultati
Ottimizzare i costi. Applicare il modello Zero Trust ovunque. Garantire la sovranità digitale.
01 · Economia equa
Architettura adattabile per un’economia equa e flessibile
La sfida
Le organizzazioni stanno pagando una “tassa sul cloud”, monitorando il traffico locale a tariffe da cloud. Esiste un’alternativa migliore: la sicurezza locale costa meno. Utilizzate le vostre reti locali per ridurre i costi del cloud.
- Un’unica politica, un’unica console, ovunque. Consolidate le infrastrutture di sicurezza cloud e on-premise sotto una gestione centralizzata delle politiche. Applicate in pochi secondi le politiche di sicurezza web, Zero Trust e dei dati a tutti i punti di applicazione.
- Si paga in base al luogo in cui viene svolto il lavoro. Un abbonamento basato sulla posizione addebita solo l’utilizzo effettivo, pertanto a un utente che opera a livello locale non vengono addebitati anche i servizi di ispezione su cloud, più costosi.
- Costi operativi (OPEX) ridotti fino al 50%. Le organizzazioni con un traffico in sede significativo possono ottenere una riduzione dei costi operativi relativi alla sicurezza web e all’SSE fino al 50% rispetto a un’architettura esclusivamente basata sul cloud.
02 · Zero Trust ovunque
Zero Trust: dove si svolge il lavoro nell’ambito dell’intelligenza artificiale
La sfida
Le decisioni relative al modello Zero Trust per le persone presenti nei vostri edifici vengono ancora prese in un cloud remoto. L’intelligenza artificiale è stata internalizzata, pertanto i prompt e i modelli privati si trovano ora sulla stessa rete degli utenti, mentre i controlli sono situati a una distanza pari a un round trip.
- Modello Zero Trust presso la sede. L’accesso alle applicazioni private viene gestito tramite il Secure Service Gateway, in modo che gli utenti all’interno della rete ottengano una risposta locale alla velocità della LAN.
- Controlli a livello di interazione. I controlli Secure Browser vengono applicati in modo nativo sull’apparecchio, regolando la sessione del browser in cui si svolgono le attività di intelligenza artificiale.
- Zero Trust ovunque. Un’unica politica copre i dispositivi in ufficio, quelli remoti e quelli non gestiti, compreso il traffico east-west che un percorso esclusivamente cloud non rileva mai.
03 · Sovranità digitale
Controllo locale e resilienza
La sfida
Oltre il 50% delle multinazionali deve sottostare a rigidi obblighi in materia di sovranità digitale. Tuttavia, il traffico soggetto a regolamentazione continua a uscire dalla propria sede per essere sottoposto a ispezione, su infrastrutture gestite da terzi. E quando il collegamento cloud si interrompe, una sede si trova a dover scegliere tra interrompere il lavoro o interrompere l’ispezione.
- Un’elaborazione sotto il Suo controllo. Le operazioni di ispezione e registrazione vengono eseguite sul Suo gateway, in modo che il traffico regolamentato rimanga all’interno della struttura in cui è stato generato.
- Applicazione tramite interruzione. Quando il percorso verso il cloud viene interrotto, il gateway continua ad applicare la politica presso la sede.
- La residenza non equivale alla sovranità. La residenza indica in quale paese è avvenuta l’elaborazione dei dati. La sovranità indica su quale infrastruttura è stata eseguita l’elaborazione.
Riconoscimenti del settore
Prestazioni senza compromessi, validate in modo indipendente
-
Gartner® Critical Capabilities, 2026
N. 1 nel caso d'uso avanzato di SSE
Skyhigh SSE si è classificata al primo posto nella categoria “Casi d’uso avanzati di SSE” con un punteggio di 4,2 su 5 nel rapporto Gartner® “ Critical Capabilities ” del 2026 relativo all’analisi “ Security Service Edge ”.
Legga il rapporto -
Info-Tech Research Group, 2025
Secure Web Gateway Campione
Gli utenti reali hanno assegnato a Skyhigh Secure Web Gateway un punteggio complessivo di 8,1/10, consentendogli di ottenere il riconoscimento di “Info-Tech 2025 Champion”.
Scarichi la scheda di valutazione -
KuppingerCole
Leader di mercato
Riconosciuta da KuppingerCole come leader di mercato nel settore della sicurezza SaaS e della governance dell’intelligenza artificiale.
Risorse
Approfondimento: scoprite di più sui vantaggi della sicurezza Hybrid Mesh
 Leggi di piùScheda tecnica
Skyhigh Hybrid Mesh SSE
 Leggi di piùBlog
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
 Leggi di piùSoluzione
Riducete i costi operativi (OPEX) relativi alla sicurezza web e all’SSE grazie alla soluzione Hybrid Mesh SSE
 Leggi di piùSoluzione
Sovranità dei dati e soluzioni SSE resilienti
 Leggi di piùSoluzione
Estendere il modello Zero Trust all’interno dell’ufficio
-
 Leggi di piùVideo
Video dimostrativo di Skyhigh DSPM
-
 Leggi di piùScheda tecnica
Client Skyhigh e client mobile
-
 Leggi di piùSoluzione breve
Attuazione del DSPM: cinque casi d’uso concreti per una sicurezza incentrata sui dati
-
 Leggi di piùWebinar
Colmare le lacune di sicurezza dei browser: i rischi nascosti legati all’intelligenza artificiale nel campo della sicurezza informatica
-
 Leggi di piùLibro bianco
Trasformare la visibilità dei dati in protezione aziendale
-
 Leggi di piùSoluzione breve
Skyhigh Secure Browser Controls: protezione dei dati durante la sessione per ogni browser e dispositivo
-
 Leggi di piùSoluzione breve
Guida all’acquisto di Skyhigh Secure Browser Controls
-
 Leggi di piùRapporto speciale
Gartner® Magic Quadrant™ per l’ Security Service Edge e 2026
Prossimi passi
Liberate risorse di bilancio per ciò che conta davvero in futuro
Prenoti la Sua valutazione di sicurezza personalizzata per scoprire in che modo l’applicazione delle misure di sicurezza proprio nei luoghi in cui si svolge effettivamente il lavoro possa modernizzare la Sua architettura e liberare risorse finanziarie da destinare all’innovazione.
* I potenziali risparmi variano in base al traffico, alla configurazione e alle ipotesi commerciali, e vengono calcolati in base alla ripartizione tra utenti in sede e utenti remoti della vostra azienda. Fonte: modello di licenze basato sulla posizione di Skyhigh.
Gartner, “ Critical Capabilities ” ( Security Service Edge), Thomas Lintemuth, Theo de Feligonde, John Watts, Jonathan Forest, 3 agosto 2026. Gartner è un marchio registrato di Gartner, Inc. e/o delle sue affiliate. Gartner non avalla alcuna azienda, fornitore, prodotto o servizio citato nelle proprie pubblicazioni e non consiglia agli utenti di tecnologia di scegliere esclusivamente i fornitori con le valutazioni più elevate o altre designazioni. Le pubblicazioni di Gartner riflettono le opinioni dell’organizzazione di analisi aziendale e tecnologica di Gartner e non devono essere interpretate come affermazioni di fatto. Gartner declina ogni garanzia, espressa o implicita, in relazione alla presente pubblicazione, incluse eventuali garanzie di commerciabilità o idoneità a uno scopo particolare.