Risorse
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
Di Mike Smart - Direttore del marketing di prodotto
24 settembre 2026 3 minuti di lettura
Siamo onesti su dove la sicurezza della forza lavoro (ovvero il mercato SSE) abbia perso la rotta. Alcuni anni fa, il consenso generale era semplice: trasferire ogni applicazione sul cloud, instradare ogni byte di traffico degli utenti attraverso il PoP cloud di un fornitore e aggiungere lo Zero Trust come ciliegina sulla torta. Quella era una strategia razionale quando l’intera forza lavoro è passata al lavoro da remoto da un giorno all’altro.
Il contesto operativo ha subito un cambiamento radicale.
I dipendenti sono tornati negli uffici fisici. I carichi di lavoro, gli archivi di dati sensibili e, sempre più spesso, le infrastrutture private di intelligenza artificiale vengono nuovamente trasferiti all’interno di reti private e data center locali. L’Indicatore sul lavoro ibrido di Gallup del maggio 2026 mostra che il 52% dei dipendenti statunitensi con mansioni che consentono il lavoro da remoto opera in modalità ibrida, mentre un ulteriore 22% lavora in sede. In altre parole, quasi tre quarti trascorrono almeno una parte del proprio orario di lavoro in sede. (Gallup, Indicatore sul lavoro ibrido, maggio 2026).
Applicazioni critiche, archivi di dati sensibili e infrastrutture di intelligenza artificiale sempre più riservate continuano si estendono tra cloud, reti private e data center locali. Le organizzazioni adottano questa strategia per ragioni di natura prettamente pratica: ottenere risparmi sui costi, migliorare le prestazioni e riottenere la riservatezza dei dati, nonché il controllo sovrano sugli stessi.
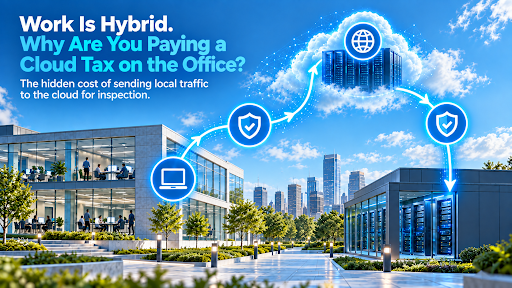
Eppure, molti fornitori di soluzioni di sicurezza esclusivamente basate sul cloud continuano a chiedere alle aziende di deviare il traffico degli uffici locali verso un punto di presenza (PoP) nel cloud, solo per reindirizzarlo immediatamente verso le stesse applicazioni locali, le infrastrutture di intelligenza artificiale o gli archivi di dati.
L'instradamento del traffico locale attraverso il cloud vi costringe a pagare tariffe maggiorate per l'ispezione dei dati nel cloud, dati che non avrebbero mai dovuto lasciare la vostra sede. Se i vostri dati e i vostri carichi di lavoro di intelligenza artificiale sono locali, anche le misure di sicurezza dovrebbero essere locali.
Lo Zero Trust è un principio di politica aziendale, non un vincolo geografico. Il vero Zero Trust implica l’applicazione coerente e identica delle stesse misure di protezione dei dati di livello aziendale, degli stessi controlli sul browser e delle stesse politiche di accesso, indipendentemente dal fatto che un utente si trovi alla propria postazione nella sede centrale, stia lavorando in una filiale o effettui l’accesso da remoto. La sicurezza deve adattarsi alla vostra architettura aziendale, non costringere la vostra rete ad adattarsi al cloud di un fornitore.
Questo ci porta al tema scottante: il costo.
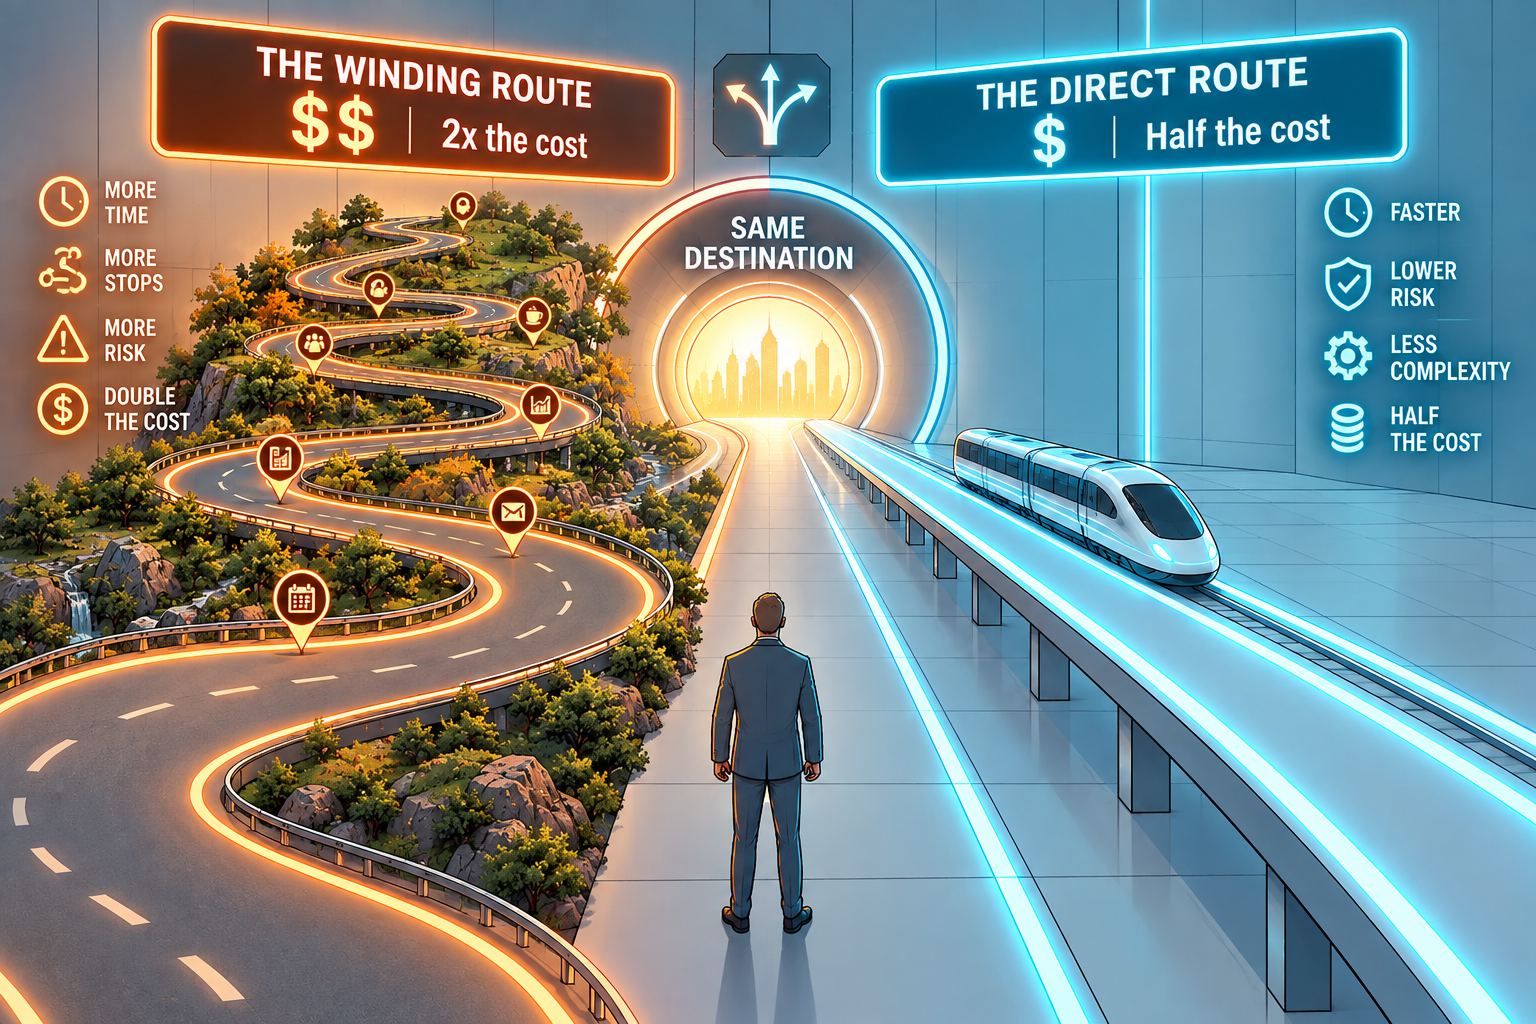
Le aziende stanno pagando una “tassa sul cloud”. Pagare le tariffe massime previste per il cloud per monitorare il 100% del proprio traffico — anche quando i dipendenti si trovano all’interno della rete aziendale — rappresenta un modello di fatturazione obsoleto. Non si dovrebbe pagare un pedaggio autostradale per una strada che non si sta percorrendo.
L’equità nei prezzi dei fornitori di sicurezza implica un modello economico adattabile e sensibile alla posizione geografica. Quando il traffico rimane in sede, i motori di controllo locali dovrebbero gestire il carico, eliminando inutili passaggi di transito attraverso la sicurezza cloud (ovvero il “hairpinning”). Più traffico proveniente dagli uffici locali un’azienda instrada attraverso un servizio di sicurezza cloud per l’ispezione, più paga i costi di erogazione cloud per un traffico che potrebbe essere controllato localmente. Se non utilizza il Suo servizio cloud, non dovrebbe essere tenuto a pagarlo! – Tale efficienza operativa dovrebbe essere trasferita direttamente a Lei, offrendo un percorso realistico per ridurre i costi operativi (OPEX) della sicurezza cloud fino al 50%.
È giunto il momento di smettere di accettare la falsa dicotomia tra il moderno modello Zero Trust e il controllo locale. Dovreste poter avere il meglio dell’SSE senza rinunciare a nulla, pagando al contempo un prezzo equo.
Le implicazioni vanno ben oltre il team di rete. Per il CISO, ciò significa un approccio Zero Trust e una protezione dei dati coerenti sia negli ambienti cloud che in quelli locali; per il CIO, un’architettura che si adatti alle applicazioni, all’infrastruttura e alla forza lavoro dell’azienda; e per il CFO, un modo per ridurre i costi strutturali della sicurezza senza compromettere le capacità.
Ascoltate i punti di vista del CISO, del CIO e del CFO nel nostro prossimo webinar, in cui metteremo a confronto l’SSE esclusivamente su cloud, l’approccio ibrido dual-stack tradizionale e un approccio SSE Hybrid Mesh unificato, illustrando come ciascuno di essi influisca sulle spese operative, sulla sicurezza, sulle operazioni e sulle prestazioni. Scoprite come l’SSE Hybrid Mesh di Skyhigh Securitystia riscrivendo le regole per consentirvi di garantire la sicurezza proprio dove si svolge il lavoro — e pagare un prezzo equo per essa!
Sull'autore
Mike Smart
Direttore del marketing di prodotto
Mike è direttore del marketing di prodotto presso Skyhigh Security e vanta 30 anni di esperienza nel settore tecnologico; ha trascorso gran parte della sua carriera nel marketing di prodotto presso aziende leader nel campo della sicurezza informatica, tra cui ExtraHop, Cybereason, Forcepoint, Symantec e McAfee. Presso Cybereason ha ricevuto il premio MVP per un programma di vendita che ha contribuito ad accelerare la generazione di opportunità commerciali e la velocità di chiusura delle trattative.
Contenuti correlati


Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne

Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Blog di tendenza
Cosa significa implementare una soluzione di sicurezza veramente ibrida
Steve Tait 29 ottobre 2026
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Thyaga Vasudevan 28 ottobre 2026
Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Mike Smart 16 ottobre 2026
Garantire la “nuova normalità”: perché l’approccio “Zero Trust” universale è essenziale nell’era dell’intelligenza artificiale
Sriram Krishnamurthy 30 settembre 2026
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
Mike Smart 24 settembre 2026