Risorse
La sicurezza nell’era della velocità delle macchine
Di Ste Nadin - Architetto capo
30 luglio 2026 6 minuti di lettura
Poiché la capacità di individuare e sfruttare le vulnerabilità raggiunge la “velocità delle macchine”, le difese dei sistemi devono stare al passo. Questo cambiamento di paradigma richiede un approccio alla sicurezza delle applicazioni sostanzialmente diverso.
Skyhigh Security è da sempre in prima linea nella protezione delle risorse più critiche di un’azienda. Tale impegno trova la sua massima espressione nella nostra soluzione Gateway Anti-Malware (GAM), che sfrutta l’intelligenza artificiale per il rilevamento del malware alla velocità dei sistemi, apprendendo e adattandosi costantemente per anticipare le minacce emergenti.
Skyhigh Security è orgogliosa di far parte sia del programma GPT5.5-Cyber che dell’iniziativa Mythos Cyber. Comprendere come sfruttare al meglio questi programmi e sapere come procedere anche in assenza di un accesso diretto agli stessi è fondamentale per i professionisti della sicurezza di oggi.
L’ascesa inarrestabile dell’intelligenza artificiale
Sebbene l’uso dell’intelligenza artificiale sia cresciuto costantemente negli ultimi anni, il 2026 ha rappresentato un anno senza precedenti. L’introduzione di modelli di intelligenza artificiale sempre più avanzati sta rivoluzionando non solo il modo in cui le aziende conducono la propria attività, ma anche il loro stesso modo di operare. Per coloro che adottano questa tecnologia, essa promette un mondo di opportunità e produttività senza precedenti.
Purtroppo, l’avvento dell’intelligenza artificiale ha fornito nuovi strumenti anche agli autori di attacchi malevoli. Questi ultimi stanno utilizzando i modelli di intelligenza artificiale più recenti per orchestrare attacchi sofisticati su più vettori e individuare vulnerabilità “latenti” nel software e nei servizi che non sono state rilevate dalle tecniche di sicurezza tradizionali.
Ciò espone a rischi software, servizi e sistemi critici che contengono la proprietà intellettuale di un’azienda, compresi i dati dei clienti e dei dipendenti, alla “velocità delle macchine”. Questa evoluzione procede a un ritmo superiore a quello che i tradizionali cicli di vita relativi alla sicurezza, ai test e allo sviluppo del software sono in genere in grado di tenere.
Di conseguenza, il modo in cui la sicurezza opera nell’“era della velocità delle macchine” deve evolversi di conseguenza.
Sebbene questo cambiamento possa sembrare scoraggiante, alla fine porterà a servizi e software sottostanti più resilienti, a condizione che le organizzazioni comprendano il contesto in evoluzione e adottino misure proattive per proteggersi.
Quali sono i fattori che determinano questo cambiamento?
All’inizio di aprile 2026, Anthropic ha presentato in anteprima Claude Mythos. Nel corso dell’annuncio, l’azienda ha rivelato che il modello possedeva una capacità senza precedenti di identificare e sfruttare le vulnerabilità del software. Di conseguenza, ha deciso di posticipare il rilascio pubblico completo per consentire ai partner di analizzare i propri sistemi e correggere le vulnerabilità prima che lo strumento fosse reso disponibile su larga scala.
Sebbene si trattasse in parte di un’abile strategia di marketing, volta a posizionare il modello come “troppo potente per essere reso pubblico”, ciò ha messo in luce una nuova realtà: i modelli di IA all’avanguardia stanno mettendo in discussione i metodi tradizionali del settore per l’individuazione e la correzione dei difetti del software.
Da allora, diversi fornitori di soluzioni di intelligenza artificiale hanno lanciato modelli dotati di funzionalità avanzate di ricerca in materia di sicurezza. La maggior parte dei fornitori ha inoltre istituito programmi dedicati che consentono ai partner di accedere a modelli privi delle normali misure di sicurezza, specificatamente al fine di identificare e correggere le vulnerabilità per applicazioni difensive legittime.
Quali sono le conseguenze di tutto ciò?
La lotta evolutiva tra i difensori della sicurezza e gli aggressori continua senza sosta; la differenza, oggi, sta nella velocità del conflitto. Stiamo assistendo a fattori moltiplicatori che determinano un vero e proprio cambiamento di paradigma nel ritmo delle scoperte e dello sfruttamento delle vulnerabilità.
L’epoca in cui era possibile individuare una vulnerabilità, pianificarne la correzione e rilasciare la patch settimane o mesi dopo è ormai finita. In un mondo in cui le vulnerabilità possono essere sfruttate alla “velocità delle macchine”, le tempistiche tradizionali non sono più sostenibili.
Le aziende non possono più fare affidamento sulle strategie tradizionali di applicazione delle patch, come il “Patch Tuesday”. I lenti processi di governance e convalida che spesso caratterizzano le grandi organizzazioni non riescono a tenere il passo quando i fornitori individuano vulnerabilità critiche che richiedono un intervento correttivo in tempo reale.
Questa realtà sta determinando due importanti cambiamenti nel mercato:
- L'adozione di modelli di intelligenza artificiale per individuare eventuali problemi prima del rilascio del software.
- La necessità che i processi di applicazione delle patch e di aggiornamento funzionino alla “velocità della macchina”.
L'uso dell'intelligenza artificiale per rafforzare la profondità della rosa
Sebbene i modelli all’avanguardia basati sull’intelligenza artificiale abbiano rivoluzionato la sicurezza del codice, le migliori pratiche generali rimangono fondamentali. L’approccio più efficace consiste nell’integrare tali modelli nel tradizionale ciclo di vita dello sviluppo delle soluzioni (SDLC) e nei processi di rilascio, garantendo al contempo una scansione costante dei servizi attivi.
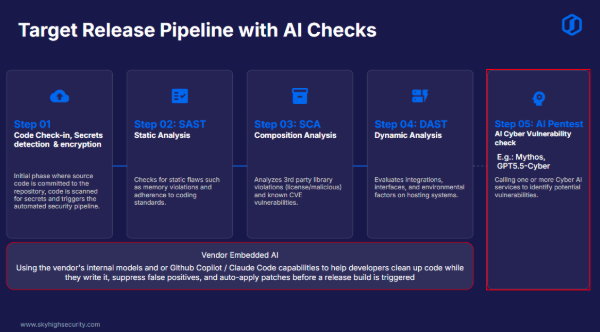
Skyhigh Security ha fatto proprio questo, ampliando inizialmente il ciclo di vita dello sviluppo del software (SDLC), che continua a utilizzare i componenti tradizionali SAST e DAST, ma mira ad ampliarlo ricorrendo a:
- IA integrata: Forniamo ai nostri sviluppatori l’accesso a modelli di IA che verificano automaticamente la presenza di violazioni della sicurezza prima ancora che il codice venga inserito nel repository**.
- Test di penetrazione basati sull’intelligenza artificiale: Abbiamo aggiunto un test fondamentale alla fine della pipeline che utilizza versioni «Cyber» dei modelli di IA all’avanguardia per individuare vulnerabilità e vettori di attacco. Ciò consente di risolvere i problemi prima del rilascio. Poiché questi test vengono eseguiti frequentemente, sono in grado di identificare sia i problemi di nuova introduzione sia le vulnerabilità preesistenti che le versioni precedenti del modello potrebbero aver trascurato.
- Funzionalità dei fornitori di soluzioni SAST e DAST: I fornitori di software per i test di sicurezza delle applicazioni statici e dinamici stanno integrando rapidamente l’intelligenza artificiale. Utilizzando gli strumenti di questi fornitori, possiamo trarre vantaggio dalla loro crescente precisione e dalle loro funzionalità avanzate.
- Correzione automatica tramite IA: Noi di Skyhigh riteniamo che gli esseri umani non siano in grado di risolvere tutte queste problematiche con la necessaria rapidità; pertanto, per operare alla «velocità delle macchine», abbiamo sviluppato un sistema basato sull’intelligenza artificiale, integrato nella fase finale del processo, che esegue la scansione e provvede automaticamente alla correzione. Combinando direttamente un agente «rosso», incaricato di identificare i problemi, con un agente «verde», incaricato di correggerli automaticamente, ciò ci consente non solo di individuare le criticità da inserire nel nostro backlog, ma anche di garantire che il software sia di alta qualità.
**Nota: anche senza poter disporre dei modelli più all’avanguardia, le ricerche dimostrano che l’utilizzo di modelli più semplici, corredati da solide misure di sicurezza, consente comunque di individuare aree di preoccupazione significative. Ciò risulta particolarmente efficace quando si ricorre a una combinazione di modelli diversi per individuare una più ampia varietà di problematiche.**
Oltre alla pipeline SDLC, è necessario eseguire costantemente diversi controlli di sicurezza sui sistemi in produzione:
- Implementazione di CNAPP (Cloud Native Application Protection Platform): Queste piattaforme garantiscono una visibilità continua sulle vulnerabilità note e sulle configurazioni errate.
- Protezione dal malware tramite confronto dei modelli in tempo reale: Funzionalità come il GAM di Skyhigh vanno oltre le firme note per analizzare i modelli comportamentali. Utilizzando l’intelligenza artificiale interna per rilevare comportamenti sospetti, questi sistemi si aggiornano alla «velocità della macchina», garantendo protezione contro le nuove minacce non appena queste emergono.
Combinando questi strumenti, potrete gestire le vulnerabilità prima che vengano sfruttate e garantire che la vostra organizzazione sia in grado di individuare e difendersi dalle minacce emergenti in tempo reale.
Come si fa ad adattarsi?
Per adattarsi a questo contesto in evoluzione, raccomando di concentrarsi su diverse aree chiave:
- Riveda e aggiorni il Suo SDLC con l’IA.
Riveda il Suo SDLC per garantire che le solide funzionalità SAST e DAST siano potenziate da modelli di IA, al fine di verificare la conformità del codice alle linee guida aziendali. Progetti questo sistema all’insegna della flessibilità, in modo da poter sostituire i modelli di IA secondo necessità, magari utilizzando modelli più avanzati e ad alte prestazioni per i sistemi critici. - Assicuratevi che i vostri fornitori proteggano il proprio ciclo di sviluppo del software (SDLC).
Poiché la maggior parte delle aziende si affida a fornitori terzi, è fondamentale verificare che i vostri fornitori abbiano implementato processi SDLC moderni e potenziati dall’intelligenza artificiale. Integrate tali controlli nei vostri cicli di approvvigionamento e di valutazione dei fornitori. - Implementi sistemi di rilevamento e protezione adattivi “Machine Speed”.
Si assicuri che i Suoi ambienti operativi utilizzino sistemi in grado di rilevare e adattarsi alle minacce a livello di macchina non appena queste si presentano. Dia priorità a soluzioni come Skyhigh Security GAM che offrono protezione adattiva. - Implementare il “red teaming” basato sull’intelligenza artificiale
Aggiungere il “red teaming” basato sull’intelligenza artificiale al Suo processo di rilascio per garantire che le vulnerabilità non vengano individuate solo all’interno del codice, ma anche nel sistema operativo di produzione. - Utilizzate l’intelligenza artificiale per correggere le vulnerabilità.
Individuare ulteriori vulnerabilità in un’organizzazione già in grave difficoltà non apporterà alcun valore aggiunto, a meno che non abbiate integrato nel vostro processo uno strumento in grado di effettuare correzioni alla velocità di una macchina. Valutate l’implementazione di un sistema di intelligenza artificiale che suggerisca soluzioni e implementatelo parallelamente alle vostre attività di red teaming. - Assicuratevi di poter applicare le patch su richiesta.
Abbandonate le finestre di applicazione fisse a favore dell’applicazione delle patch su richiesta. Indipendentemente dalle altre misure di difesa in atto, le vulnerabilità verranno inevitabilmente rilevate e richiederanno una correzione immediata per impedire lo sfruttamento “Machine Speed”.
Sebbene ciò rappresenti un cambiamento significativo nell’approccio alla sicurezza, il vantaggio per coloro che sapranno adattarsi sarà costituito da software e servizi molto più resilienti. Il successo in questa nuova era non dipende dalla speranza che le vulnerabilità passino inosservate, bensì da una solida strategia di difesa a più livelli che operi alla stessa velocità della minaccia.
Per ulteriori informazioni sull’importanza della sicurezza dei dati nell’era dell’intelligenza artificiale, consulti il nostro recente rapporto di ricerca di mercato: Sfruttare il DSPM e l’IA per affrontare le sfide relative alla sicurezza dei dati.
Sull'autore
Ste Nadin
Architetto capo
Ste è un architetto aziendale che ricopre i ruoli di Chief Architect e CTO, con quasi 30 anni di esperienza sul campo nella realizzazione di sistemi operativi critici. Fede in un approccio incentrato innanzitutto sui risultati aziendali, ha contribuito al successo in numerosi settori industriali altamente regolamentati, tra cui le infrastrutture critiche nazionali, la pubblica amministrazione, la sanità e la sicurezza. È riconosciuto come uno dei principali pensatori del settore e ricopre diversi ruoli, tra cui quello di presidente di SEMAT.inc, dove opera per promuovere una visione condivisa volta a favorire la progettazione e la realizzazione secondo le migliori pratiche.
Contenuti correlati


Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne

Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Blog di tendenza
Cosa significa implementare una soluzione di sicurezza veramente ibrida
Steve Tait 29 ottobre 2026
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Thyaga Vasudevan 28 ottobre 2026
Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Mike Smart 16 ottobre 2026
Garantire la “nuova normalità”: perché l’approccio “Zero Trust” universale è essenziale nell’era dell’intelligenza artificiale
Sriram Krishnamurthy 30 settembre 2026
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
Mike Smart 24 settembre 2026