







Blue Coat e fine del ciclo di vita di ProxySG: pianificazione della migrazione
- La data di fine vita di ProxySG varia a seconda della versione di SGOS e del modello dell’apparecchio, non è fissata in un’unica data.
- SGOS 6.7 ha raggiunto la fine del ciclo di vita il 31 dicembre 2023 e non riceve più correzioni.
- SGOS 7.3 non riceverà nuove funzionalità dopo il 2024 e il periodo previsto per l'aggiornamento si estende fino a dicembre 2026.
- La versione 7.4 di SGOS elimina la Java Management Console e il VPM, imponendo una modifica delle procedure operative anche a chi esegue l'aggiornamento.
- I team che utilizzano ancora SGOS 7.3 dovrebbero scegliere tra l'aggiornamento e la modernizzazione e avviare il processo nel corso di questo trimestre.
Blue Coat ProxySG è ora il Symantec Edge Secure Web Gateway (Edge SWG) di Broadcom, che utilizza il sistema operativo SGOS. La fine del ciclo di vita è definita in base alla versione del software e al modello hardware. SGOS 6.7 è fuori produzione dalla fine del 2023. Per quanto riguarda SGOS 7.3, il periodo di supporto limitato offerto da Broadcom si estende fino a dicembre 2026; successivamente, i clienti dovranno passare a SGOS 7.4. Poiché SGOS 7.4 elimina la console Java legacy e il gestore delle politiche, sia il mantenimento dell’attuale configurazione che il passaggio a una nuova richiedono una modifica alle modalità di gestione delle politiche.
Panoramica sul ciclo di vita di SGOS
Al momento sono rilevanti tre versioni di SGOS: la 6.7 è stata ritirata, la 7.3 beneficia di un supporto limitato fino a dicembre 2026 e la 7.4 è l’attuale versione a lungo termine.
| Versione SGOS | Ruolo | Stato del ciclo di vita (secondo Broadcom) |
|---|---|---|
| 6.7 | In pensione | Fuori produzione dal 31 dicembre 2023 |
| 7.3 | Precedente versione a lungo termine | Data di annuncio della fine del ciclo di vita: 31 dicembre 2024. A partire da tale data non saranno introdotte nuove funzionalità. Supporto limitato per le vulnerabilità di sicurezza critiche e ad alto rischio; qualora venisse rilasciata una correzione nella versione 7.4, Broadcom potrebbe raccomandare l’aggiornamento. I clienti dispongono di due anni dalla data dell’annuncio per effettuare l’aggiornamento alla versione 7.4. |
| 7.4 | Versione attuale a lungo termine | Disponibile al pubblico dall’8 luglio 2023. La Java Management Console e il Java VPM sono stati rimossi; la gestione avviene ora tramite la Admin Console (SGAC) e il Web VPM. |
Fonte: Broadcom, “Fine del ciclo di vita e ciclo di vita del prodotto per Edge SWG (ProxySG) e Advanced Secure Gateway ” e “Documentazione relativa alla fine del ciclo di vita di ProxySG”. Broadcom sottolinea che le versioni di manutenzione rilasciate tra dicembre 2024 e la fine di dicembre 2026 potrebbero includere eccezioni approvate relative a miglioramenti minori e aggiornamenti di sicurezza, e invita i clienti a rivolgersi al proprio team Broadcom per ulteriori informazioni.
Componenti correlati
- Hardware. Le date di fine manutenzione e di fine vita sono specifiche per ciascun modello. L’articolo di Broadcom sul ciclo di vita riguarda gli apparecchi SG-S200, SG-S400 e SG-S500, le piattaforme ASG-S200, ASG-S400 e ASG-S500, SSP-S210 e SSP-S410, nonché gli apparecchi virtuali SG-VA. Verifichi le date relative al Suo modello nel file PDF sul ciclo di vita allegato a tale articolo.
- Strumenti di gestione. Broadcom precisa che la console di gestione basata su Java non è disponibile in SGOS 7.4 e nelle versioni successive e che anche il VPM Java è stato rimosso. Le versioni precedenti li includono ancora, ma non ricevono più aggiornamenti (Broadcom).
- Isolamento Web on-premises. Tutte le versioni hanno raggiunto la fine del ciclo di vita il 1° gennaio 2024. Broadcom offre ora l’isolamento del browser esclusivamente come servizio cloud (Broadcom).
Come verificare la versione di ProxySG e lo stato di fine del ciclo di vita
Verifichi lo stato di fine vita registrando la versione SGOS e il modello di ciascun dispositivo e confrontando entrambi con l’articolo di Broadcom relativo al ciclo di vita.
- Verifichi la versione di SGOS. È visibile nella dashboard della Management Console o della Admin Console; in alternativa, esegua il comando "show version" dalla CLI.
- Si registri il modello di ciascun dispositivo. Si annoti il modello di ogni dispositivo fisico e virtuale, ad esempio SSP-S410, SG-S500 o SG-VA.
- Si prega di consultare il PDF relativo al ciclo di vita. Si raccomanda di confrontare ciascuna versione e ciascun modello con l’articolo di Broadcom sul ciclo di vita dei prodotti per individuare le date di fine manutenzione e di fine vita.
- Elenchi i componenti dipendenti. Includano il Management Center, l’analisi dei contenuti e il sandboxing, il DLP collegato a ICAP, la reportistica e qualsiasi soluzione di isolamento on-premise.
Cosa significa la fine della vita per un secure web gateway
La fine del ciclo di vita comporta la rimozione delle nuove funzionalità, seguita dalla cessazione delle correzioni e infine dalla cessazione del supporto per il dispositivo che monitora tutto il Suo traffico web.
- Nessuna nuova funzionalità. SGOS 7.3 ha smesso di ricevere nuove funzionalità alla fine del 2024.
- Riduzione delle correzioni. Il supporto limitato si concentra sulle vulnerabilità critiche e ad alto rischio, e le correzioni potrebbero richiedere il passaggio alla versione 7.4.
- Non è previsto alcun percorso di assistenza dopo la chiusura della finestra. La presenza sul dispositivo di software non supportato che monitora tutto il Suo traffico web costituisce un rischio significativo.
- Questioni relative agli audit e alle assicurazioni. La gestione di un’infrastruttura di gateway non supportata risulta difficile da giustificare in occasione degli audit di conformità e delle verifiche relative alle assicurazioni contro i rischi informatici.
Il problema del “basta aggiornare”
L'aggiornamento a SGOS 7.4 garantisce il supporto tecnico, ma comporta la rimozione della console Java e del VPM; pertanto, richiede comunque una modifica delle politiche e dei flussi di lavoro.
La risposta più ovvia alla fine del ciclo di vita di SGOS 7.3 è l’aggiornamento alla versione 7.4. Non si tratta tuttavia di un passaggio semplice e diretto. SGOS 7.4 elimina la console di gestione basata su Java e il VPM Java che molti team hanno utilizzato per anni; Broadcom invita invece gli amministratori a utilizzare la console di amministrazione Edge SWG e il Web VPM.
La conseguenza pratica è che continuare a utilizzare un Blue Coat e comporta comunque l’adozione di una nuova console, la riqualificazione degli amministratori e la rivalidazione delle politiche. Una volta che tale lavoro risulta inevitabile, la vera decisione da prendere è se svolgerlo sulla piattaforma attuale o su un gateway progettato per l’implementazione ibrida, la protezione integrata dei dati e il traffico dell’era dell’intelligenza artificiale.
Le due opzioni a sua disposizione
È possibile eseguire l'aggiornamento in loco a SGOS 7.4 oppure effettuare la modernizzazione su un nuovo gateway; entrambe le opzioni richiedono l'adeguamento delle politiche.
Aggiornamento in loco. Passate a SGOS 7.4 e sostituite l’hardware giunto a fine vita. In questo modo continuerete a beneficiare del supporto, ma sarà comunque necessario effettuare la transizione dalla console al VPM, e non verranno risolte le questioni relative alle licenze, al supporto o alla roadmap. Vi troverete di fronte alla stessa decisione alla prossima tappa del ciclo di vita.
Modernizzate il sistema. Sostituite ProxySG con un gateway che mantenga una presenza in loco dove necessario e si estenda al cloud quando sarete pronti. Consultate la sezione “Alternative aBlue Coat ” e “Sostituzione di ProxySG” per i criteri di valutazione.
Un piano di migrazione per il quarto trimestre del 2026
Poiché il periodo di validità di SGOS 7.3 scadrà alla fine di dicembre 2026, un piano realistico per il quarto trimestre prevede l’implementazione parallela entro circa dieci settimane:
Settimane da 1 a 2: Decidere. Confermare le versioni e i modelli, elencare le dipendenze e scegliere tra l’aggiornamento in loco e la modernizzazione. In caso di modernizzazione, verificare se l’attuale implementazione della versione 7.3 richieda un aggiornamento ponte o un accordo di supporto durante l’implementazione del nuovo gateway.
Settimane dalla 3 alla 6: Valutazione e progettazione. Effettuare un inventario delle politiche CPL e VPM, dei domini di autenticazione (SAML, Kerberos/IWA), delle eccezioni all’ispezione TLS, delle integrazioni ICAP e DLP, nonché del concatenamento dei proxy a monte e a valle. Mappare le zone di sovranità dei dati e gli ambienti OT che richiedono un’ispezione locale.
Settimane dalla 6 alla 10: implementazione in parallelo. Configurare il nuovo gateway insieme a ProxySG. Importare e verificare le linee guida delle politiche. Indirizzare un gruppo pilota e confrontare il comportamento.
A partire dalla settimana 10: effettuare il passaggio in fasi successive. Trasferire gli utenti e i siti in ondate successive, previa accettazione delle politiche e dopo aver testato un piano di rollback; successivamente, disattivare ProxySG una volta che il traffico sia stato completamente trasferito e il periodo di rollback concordato sia terminato.
Le grandi aziende, in genere, gestiscono l’implementazione e l’adozione in parallelo nell’arco di un periodo compreso tra i sei e i dodici mesi. La priorità prima della fine dell’anno è quella di abbandonare il software non più supportato, sia effettuando l’aggiornamento, sia trasferendo il traffico di produzione alla soluzione sostitutiva.

In cosa consiste la migrazione da What a Blue Coat a Skyhigh
La migrazione da " Blue Coat " a Skyhigh è un processo guidato, articolato in sei fasi, che trasferisce la politica CPL e ne verifica la validità tramite traffico parallelo.
Le politiche non vengono trasferite tra i motori proxy come una semplice conversione di file. Skyhigh riformula le CPL esistenti nella propria console unificata delle politiche attraverso un processo di importazione convalidato: le regole vengono importate, riviste e testate su traffico parallelo prima del passaggio definitivo. Si tratta inoltre della migliore occasione a vostra disposizione per eliminare regole inutilizzate da anni.
- Valutazione e analisi. Effettuare l’inventario dei dispositivi, delle versioni SGOS, del volume di traffico, del numero di utenti, dei domini di autenticazione, delle integrazioni ICAP e DLP e del concatenamento dei proxy. Esportare le attuali politiche CPL e VPM come fonte di riferimento.
- Importazione e convalida delle politiche. Trasferire regole, categorie ed eccezioni nel motore delle politiche di Skyhigh, eliminando le regole che non sono più applicabili.
- Implementazione e gestione del traffico. È possibile implementare Skyhigh SWG in locale, in modalità ibrida o nel cloud e gestire il traffico tramite proxy esplicito o file PAC, lo Skyhigh Client, i controlli Secure Browser senza agente oppure tunnel IPsec e GRE.
- Fase pilota e funzionamento in parallelo. Verificare la parità delle politiche e simulare il rollback con un gruppo di test, mentre ProxySG continua a fornire il servizio in produzione.
- Transizione graduale. Eseguire la migrazione degli utenti e dei siti in più fasi, monitorando il traffico bloccato e i falsi positivi.
- Messa fuori servizio. Disattivate ProxySG una volta che il traffico sarà stato completamente trasferito.
Si veda “Secure Web Gateway : lista di controllo per il passaggio e il ripristino”.
Preoccupazioni comuni in materia di migrazione
In qualsiasi migrazione a ProxySG è necessario definire in modo esplicito cinque aree: autenticazione, intercettazione TLS, instradamento del traffico, ICAP e DLP, nonché coesistenza.
- Autenticazione. Mappare i domini esistenti (SAML, Kerberos/IWA o identità client-proxy) in modo che le politiche basate su utenti e gruppi funzionino allo stesso modo.
- Intercettazione TLS. Riemissione e distribuzione dell’autorità di certificazione di ispezione, nonché decrittografia delle porte ed eccezioni di affidabilità.
- Gestione del traffico. Scegliere per ogni sito: proxy esplicito o PAC per le reti gestite, controlli del browser per l’accesso a strumenti SaaS e di intelligenza artificiale, lo Skyhigh Client per gli utenti in roaming e tunnel per le filiali.
- ICAP e DLP. La protezione dei dati viene applicata tramite il cloud Skyhigh in base alla stessa politica; pertanto, una catena ICAP viene sostituita dall’ispezione applicata nel cloud anziché da un motore locale. Si assicuri che questo percorso soddisfi i Suoi requisiti di residenza durante la valutazione. I trasferimenti DLP a terze parti vengono mappati durante la valutazione.
- Coesistenza. Un’esecuzione parallela consente a ProxySG di continuare a fornire il servizio in produzione mentre viene verificata la politica di Skyhigh.
Ciò che conservate e ciò che ottenete
Potrete mantenere il vostro modello di implementazione e gli investimenti in policy, ottenendo al contempo l’ispezione delle minacce in linea, la protezione integrata dei dati e un percorso verso la piena SSE.
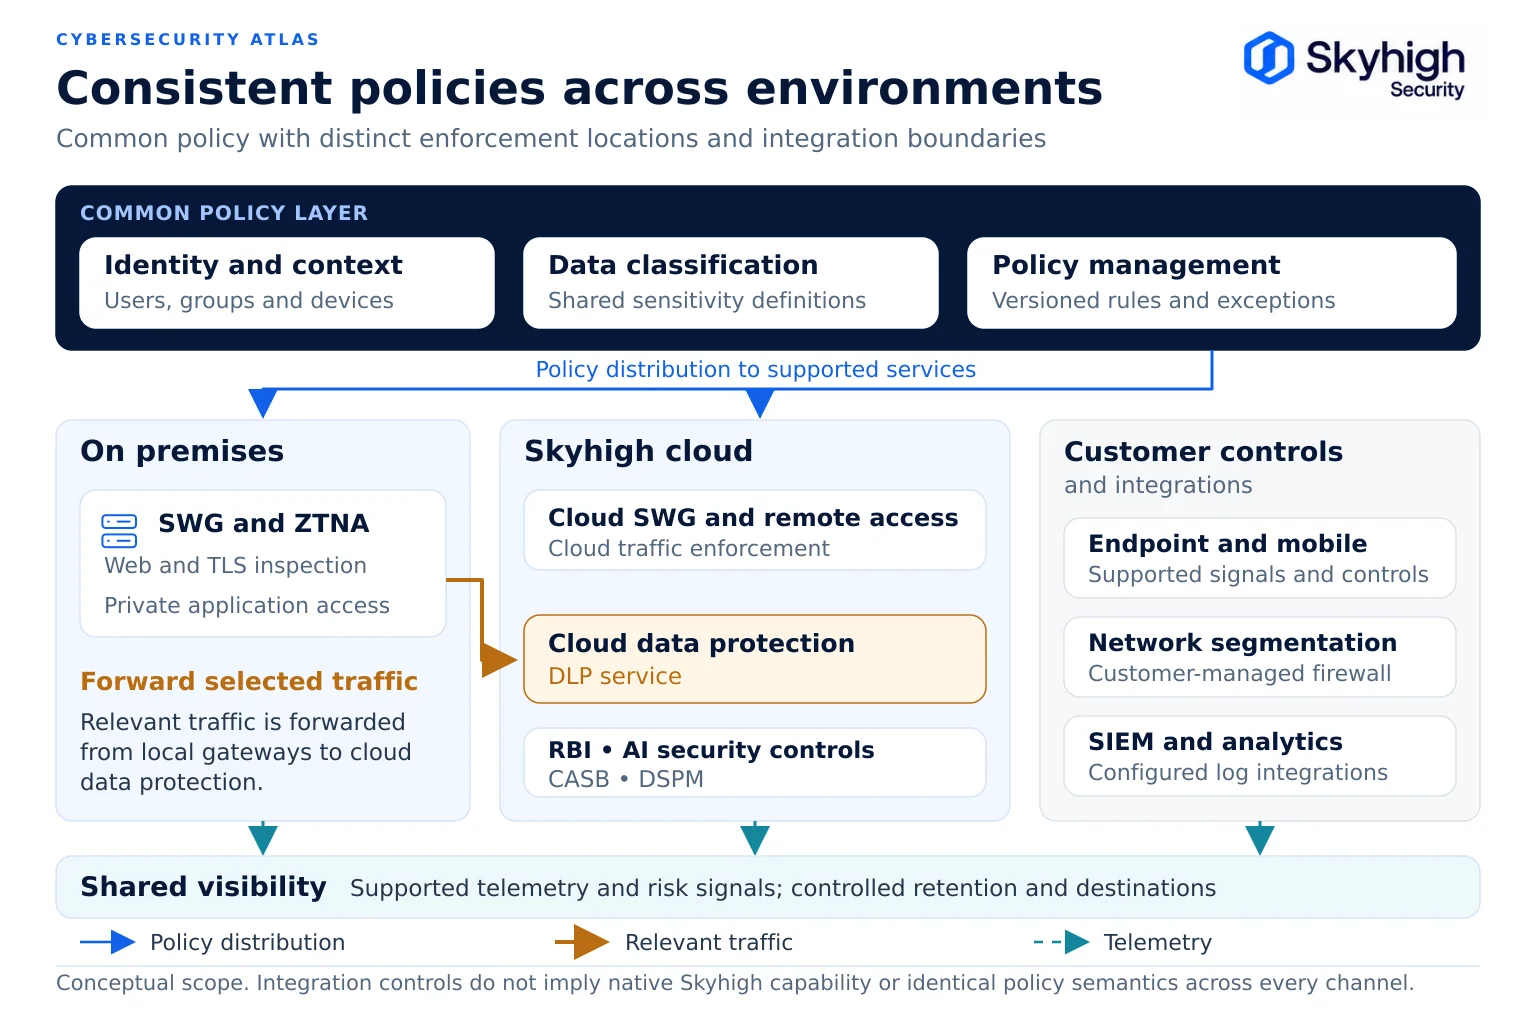
Potrete mantenere il vostro modello di implementazione. Skyhigh SWG funziona in ambiente on-premise, ibrido o nel cloud; pertanto, un parco ProxySG on-premise può trasformarsi in un parco di gateway Skyhigh on-premise, con protezione e isolamento dei dati applicati dal cloud Skyhigh, consentendovi di procedere verso il cloud secondo i vostri tempi. Potrete mantenere il vostro investimento in termini di policy, che verrà trasferito e convalidato.
Sul gateway sono disponibili Gateway Anti-Malware con ispezione in linea in tempo reale, accesso Zero Trust locale, controlli di sicurezza del browser senza agenti con ispezione compatibile con WebSocket e visibilità sulle applicazioni. Attraverso il cloud Skyhigh, nell’ambito della stessa politica, si ottiene la protezione dei dati su web, SaaS, applicazioni private, endpoint e strumenti di intelligenza artificiale, remote browser isolation, sandboxing di emulazione e UEBA, applicati al traffico inoltrato dal gateway. Un’unica console riunisce SWG, CASB, ZTNA e DSPM tramite Skyhigh Hybrid SSE Mesh.
Il programma di modernizzazione “Blue Coat ” destina gli investimenti residui di Broadcom alla transizione; pertanto, il budget che avrebbe dovuto finanziare un ulteriore rinnovo delle apparecchiature viene invece impiegato per finanziare tale transizione.
Fonti
- Broadcom. Fine del ciclo di vita e ciclo di vita del prodotto per Edge SWG (ProxySG) e Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Documentazione relativa alla fine del ciclo di vita di ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom. Passare alla console di amministrazione di Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Domande frequenti (FAQ) sulla fine del ciclo di vita (EOL) di Web Isolation on-premises (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Versioni SGOS stabili consigliate per Edge SWG (ProxySG) e ASG (KB 169724). https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. “Modernizzazione dell’ Secure Web Gateway Symantec Edge con Skyhigh Hybrid SSE Mesh” (15 luglio 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Modernizzazione di Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html