







Come funziona il programma di modernizzazione “ Blue Coat ”
- Il programma di modernizzazione “ Blue Coat ” di Skyhigh consente ai clienti Symantec Edge SWG e ASG di passare alla soluzione Skyhigh Hybrid SSE Mesh.
- Una soluzione commerciale di compensazione impiega il capitale residuo investito in Broadcom per finanziare la transizione, abbinata a un processo di migrazione supportato da servizi.
- La scelta dell'implementazione spetta a voi: in locale, ibrida o su cloud, senza alcun obbligo di passaggio al cloud.
- I dispositivi Skyhigh funzionano in parallelo con i gateway esistenti, in modo che la politica CPL venga verificata prima di qualsiasi passaggio al nuovo sistema.
- Poiché il termine per la presentazione delle domande relative al programma SGOS 7.3 scadrà nel dicembre 2026, vi invitiamo a verificare sin d’ora i requisiti di ammissibilità, l’ambito di applicazione e le tempistiche.
Blue Coat La modernizzazione consiste nel processo di sostituzione delle appliance Symantec Edge SWG (precedentemente denominate ProxySG di Blue Coat ) e ASG di Broadcom con l’attuale secure web gateway e, facoltativamente, con una piattaforma più ampia Security Service Edge . Il programma di modernizzazione “ Blue Coat ” di Skyhigh supporta tale transizione attraverso un compenso commerciale, una valutazione strutturata e una migrazione graduale, supportata da servizi, verso Skyhigh Hybrid SSE Mesh.
La decisione di abbandonare un programma di " secure web gateway " è solitamente ostacolata da due fattori: i costi e i disagi. Il programma è stato concepito proprio per affrontare entrambi questi aspetti.
A chi è rivolto il programma
Il programma è rivolto alle organizzazioni che utilizzano dispositivi di sicurezza web Blue Coat, Symantec o Broadcom e che si trovano ad affrontare una o più delle seguenti situazioni:
- Pressione legata alla fine del ciclo di vita. Broadcom ha fissato al 31 dicembre 2024 la data di annuncio della fine del ciclo di vita di SGOS 7.3; a partire da tale data non saranno più disponibili nuove funzionalità e saranno concessi due anni per effettuare l’aggiornamento a SGOS 7.4 (Broadcom). Le date di fine del ciclo di vita dell’hardware variano a seconda del modello di apparecchio.
- Un cambiamento obbligatorio delle strumenti. SGOS 7.4 elimina la Java Management Console e il Java Visual Policy Manager (Broadcom); pertanto, continuare a utilizzare l’ Blue Coat e comporta comunque la necessità di reimparare le modalità di gestione delle politiche.
- Componenti on-premises ritirati. Il servizio Web Isolation on-premises è giunto al termine del ciclo di vita il 1° gennaio 2024 (Broadcom).
- Problemi relativi al rinnovo e alle licenze. Console e SKU distinte per Edge SWG, Cloud SWG e Symantec DLP, nonché costi di manutenzione in aumento.
- Nuovi requisiti. Gli strumenti e gli agenti di intelligenza artificiale che operano all’interno della rete tramite connessioni WebSocket persistenti beneficiano dell’applicazione del modello “zero trust” a livello di sito.
Cosa comprende il programma
Il programma combina una compensazione commerciale, una valutazione, il riporto delle politiche, la flessibilità di implementazione, un percorso verso la piena SSE e un sistema di licenze basato sui consumi.
Un offset commerciale. Il programma di offset commerciale di Skyhigh destina gli investimenti residui in Broadcom alla modernizzazione, pertanto il budget che avrebbe dovuto finanziare un altro rinnovo delle apparecchiature viene invece impiegato per finanziare la transizione (Skyhigh Security). Un consulente stabilisce l’entità della compensazione in base al Suo patrimonio e alla tempistica prevista.
Una valutazione della modernizzazione. La valutazione di Skyhigh comprende:
- Un inventario delle politiche CPL esistenti e dei requisiti in materia di sovranità dei dati
- Un piano di implementazione ibrido con transizione parallela, concepito per ridurre al minimo le interruzioni delle operazioni correnti
- Una stima della compensazione commerciale relativa all’investimento residuo in Broadcom
Trasferimento delle politiche. Le politiche CPL esistenti vengono riproposte nella console unificata delle politiche di Skyhigh tramite un processo di importazione convalidato, in modo che i team possano partire dallo stato attuale delle loro politiche.
Flessibilità di implementazione. Skyhigh SWG può essere utilizzato in locale, in modalità ibrida o nel cloud. Le infrastrutture ProxySG in locale possono essere sostituite con appliance Skyhigh in locale e successivamente estese al cloud, oppure non essere estese affatto.
Un percorso verso la piena SSE. La stessa piattaforma si estende a CASB, DLP, ZTNA, controlli di sicurezza per browser, DSPM e remote browser isolation senza la necessità di aggiungere un’altra console.
Licenze basate sul consumo. Funzionalità quali lo ZTNA locale e i controlli di sicurezza del browser possono essere attivate, all’occorrenza, tramite un modello basato su token.
Come funziona la migrazione
Il percorso di modernizzazione di Skyhigh si articola in quattro fasi, parallelamente all’infrastruttura Symantec Edge SWG esistente (Skyhigh Security):
- Valutare e pianificare. Effettuare un inventario delle politiche CPL. Mappare le zone di sovranità dei dati, gli ambienti OT/SCADA e le prestazioni dell’ispezione SSL. Identificare le regole da mantenere e da estendere.
- Eseguire l’implementazione in parallelo. Installare le appliance Skyhigh SWG accanto ai gateway esistenti. Importare e convalidare i modelli di policy CPL. Gestire il traffico in parallelo senza interrompere l’attività di produzione, nonché preparare e testare il rollback prima del passaggio definitivo all’ambiente di produzione.
- Adottare funzionalità unificate. Abilitare lo ZTNA locale e i controlli di sicurezza per il browser senza agenti. Estendere la soluzione con CASB, DSPM e DLP basati su cloud. Trasferire gli utenti in fasi controllate e dismettere le apparecchiature legacy una volta completata l’accettazione e chiusa la finestra di rollback.
- Razionalizzare e ottimizzare. Regolare il consumo dei token, disattivare le autorizzazioni Broadcom inutilizzate e perfezionare costantemente le politiche sotto forma di codice da un’unica console.
Skyhigh riferisce che la maggior parte delle organizzazioni attua le fasi due e tre in parallelo nell’arco di un periodo compreso tra sei e dodici mesi. Per una checklist dettagliata, si veda “Secure Web Gateway : Cutover and Rollback Checklist”.

Requisiti da verificare
Prima di procedere, verifichi con il Suo consulente Skyhigh i requisiti di idoneità, i termini di compensazione, l’ambito di applicazione, il modello di implementazione, l’importazione delle politiche, le integrazioni, la tempistica e la conformità:
- Requisiti di ammissibilità. Quali prodotti, contratti e condizioni residue di Broadcom sono ammissibili alla compensazione
- Condizioni relative alla compensazione. Modalità di calcolo e applicazione della compensazione, nonché il periodo di riferimento
- Ambito di applicazione. Quali sedi, apparecchiature e gruppi di utenti sono inclusi nel piano
- Modello di implementazione. On-premise, ibrido o cloud per ciascuna sede, e appliance hardware, virtuali o containerizzate
- Importazione delle politiche. Quali costrutti CPL vengono trasferiti automaticamente e quali richiedono una revisione manuale
- Integrazioni. Ambiti di autenticazione, SIEM e reportistica, nonché le modalità con cui i flussi ICAP e DLP esistenti vengono riproposti tramite la protezione dei dati applicata nel cloud di Skyhigh
- Cronologia. In che modo il piano si allinea alla finestra di supporto prevista dalla norma SGOS 7.3 e alle date di fine vita dell’hardware
- Copertura durante la fase di transizione. Come viene garantito il supporto per la Sua attuale implementazione Broadcom mentre è in corso l’esecuzione parallela
- Conformità. Certificazioni e autorizzazioni richieste per il Suo settore e le Sue regioni
Conferma da parte dell'assistenza
Verifichi chi è responsabile di ciascuna fase della transizione e quali siano i compiti previsti per il Suo team.
- Referenti designati per la valutazione, l’implementazione e il passaggio al nuovo sistema
- Servizi professionali inclusi e compiti previsti per il Suo team
- Assistenza durante la fase di funzionamento in parallelo e in ciascuna fase di transizione
- Formazione per gli amministratori che passano da CPL a VPM
- Percorso di escalation e tempi di risposta dopo la messa in produzione
Perché pianificare adesso?
Il periodo previsto da Broadcom per l’aggiornamento a SGOS 7.3 terminerà alla fine di dicembre 2026.
Sia che si proceda all’aggiornamento a SGOS 7.4 o alla modernizzazione, la modifica della console Java e del flusso di lavoro VPM è inevitabile, pertanto i costi legati alla rielaborazione delle politiche sono presenti in entrambi i casi. Avviare una valutazione sin d’ora Le consentirà di disporre di un piano documentato, di una stima dei costi di compensazione e di un’opzione di implementazione parallela prima delle decisioni di fine anno relative ai rinnovi e all’assistenza. Per informazioni su date e opzioni, consulti “Blue Coat ” e “ProxySG End of Life: Migration Planning ”.
Dove si trasferirà
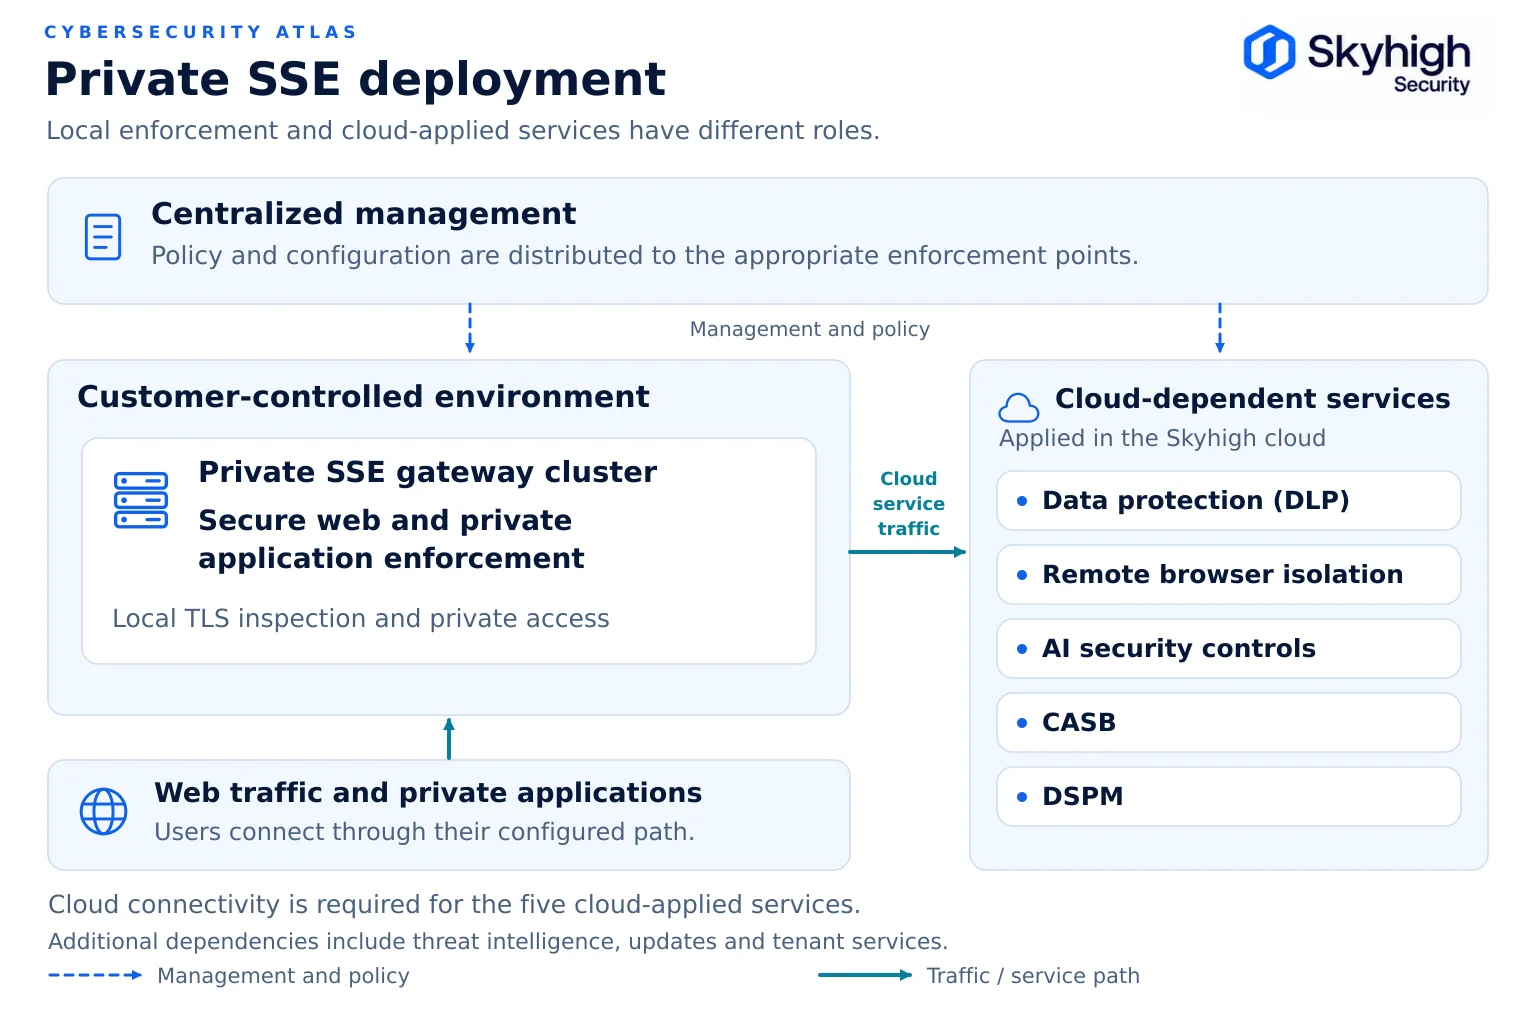
Skyhigh Hybrid SSE Mesh integra i dispositivi SWG on-premise, lo ZTNA locale e i controlli di sicurezza del browser con CASB, DSPM, DLP e RBI basati su cloud in un’unica console e un unico motore di policy.
La decrittografia TLS e l’ispezione web possono essere eseguite localmente sul Secure Service Gateway. Laddove si applichino misure di protezione dei dati, isolamento o controlli basati sull’intelligenza artificiale, il gateway inoltra tale traffico al cloud Skyhigh, dove viene applicata la stessa politica. Skyhigh si è classificata al primo posto nella categoria «Advanced SSE Use Case» nel rapporto Gartner® « Critical Capabilities » del 2026 relativo al settore « Security Service Edge ». Skyhigh riferisce di essere utilizzata da oltre 3.000 organizzazioni, tra cui l’80% delle principali banche mondiali e il 25% delle aziende Fortune 500.
Pianifichi il Suo prossimo passo
Quattro fasi vi consentono di passare dalla valutazione a un piano di modernizzazione documentato.
- Verifichi le versioni di SGOS e i modelli delle apparecchiature confrontandoli con l’articolo di Broadcom relativo al ciclo di vita.
- Esportare e documentare le attuali politiche relative a CPL e VPM.
- Individuare i siti soggetti a requisiti in materia di sovranità, OT o resilienza che richiedono un’applicazione a livello locale.
- Richieda una valutazione di modernizzazione per ricevere un inventario delle politiche, un piano di implementazione ibrida e una stima dei risparmi. Skyhigh si impegna a fornire una risposta da parte di uno specialista entro un giorno lavorativo.
Sta ancora valutando le diverse opzioni? Consulti le alternative aBlue Coat e i sostituti di ProxySG.
Fonti
- Broadcom. Fine del ciclo di vita e ciclo di vita del prodotto per Edge SWG (ProxySG) e Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Passare alla console di amministrazione di Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Domande frequenti (FAQ) sulla fine del ciclo di vita (EOL) di Web Isolation on-premises (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Skyhigh Security. Modernizzazione di Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. “Modernizzazione dell’ Secure Web Gateway Symantec Edge con Skyhigh Hybrid SSE Mesh” (15 luglio 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. “Skyhigh Security , al primo posto nella categoria ‘Casi d’uso avanzati di SSE’ nel rapporto Gartner del 2026 ‘ Critical Capabilities ’ relativo a ‘ Security Service Edge’ ” (5 agosto 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER è un marchio registrato e un marchio di servizio di Gartner, Inc. e/o delle sue affiliate negli Stati Uniti e a livello internazionale ed è qui utilizzato previa autorizzazione. Tutti i diritti riservati. Gartner non promuove alcun fornitore, prodotto o servizio citato nelle proprie pubblicazioni di ricerca.