







Blue Coat Alternative e sostituzione di ProxySG
- Blue Coat ProxySG, Symantec ProxySG e Broadcom Edge SWG costituiscono un’unica linea di prodotti gestita da tre diversi proprietari.
- Il periodo previsto per l'aggiornamento a SGOS 7.3 di Broadcom terminerà alla fine di dicembre 2026.
- L'aggiornamento a SGOS 7.4 comporta la rimozione della console Java e del VPM, pertanto il flusso di lavoro relativo alle politiche subirà comunque delle modifiche.
- Richiedono l’ispezione delle minacce in linea, funzionalità DLP integrate, protocolli moderni, un’unica console e un’implementazione flessibile.
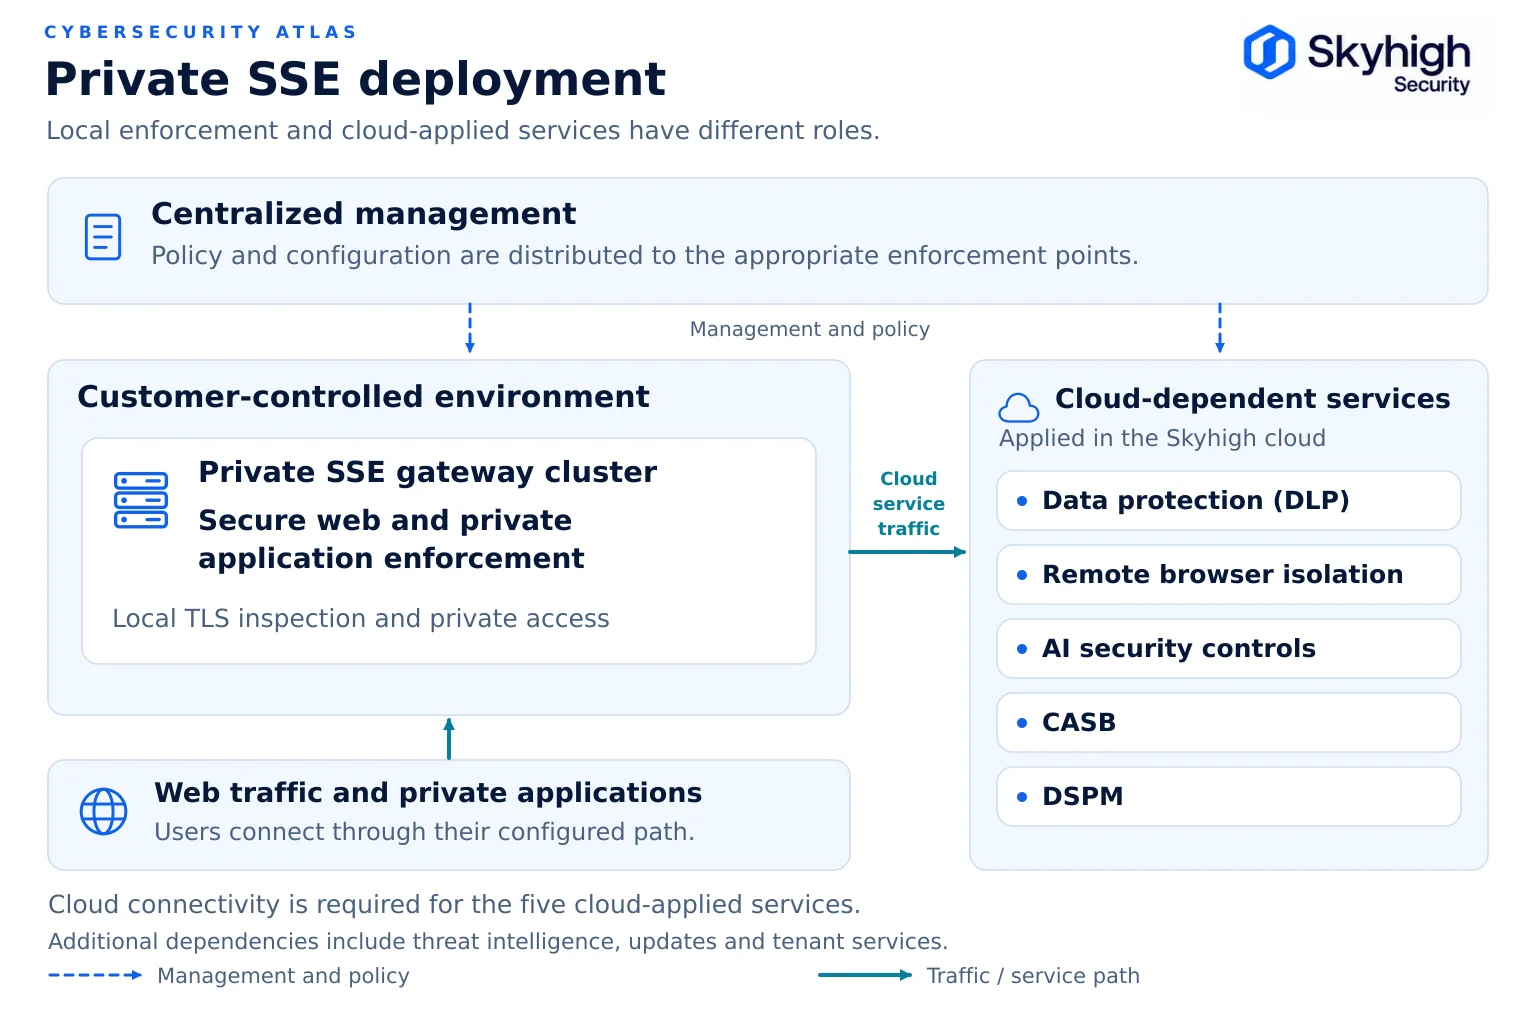
- Un gateway ibrido garantisce l'applicazione delle politiche a livello locale laddove necessario ed estende successivamente le stesse politiche al cloud.
Un’alternativa al sistema “ Blue Coat ” è un gateway di sicurezza web ( secure web gateway , SWG) che sostituisce il Symantec Edge SWG di Broadcom, precedentemente noto come ProxySG di Blue Coat , comprese le implementazioni di Advanced Secure Gateway (ASG). Le funzionalità che maggiormente distinguono una soluzione sostitutiva moderna da ProxySG sono l’ispezione delle minacce in linea in tempo reale, l’ data loss prevention integrato, una console convergente e la flessibilità di implementazione on-premise, ibrida e su cloud. Skyhigh Hybrid SSE Mesh offre tutte e quattro queste funzionalità, con una transizione guidata attraverso il programma di modernizzazione « Blue Coat ».
I team che stanno valutando la sostituzione di ProxySG di solito hanno già superato la fase in cui ci si chiede se effettuare o meno il passaggio. La decisione è stata determinata da fattori quali la fine del ciclo di vita del prodotto, i costi di rinnovo, le difficoltà relative all’assistenza o le preoccupazioni relative alla roadmap. La questione ancora aperta è con quale soluzione sostituire ProxySG e come procedere senza interrompere l’attività produttiva.
Perché i team sostituiscono Blue Coat con ProxySG
Le aziende sostituiscono ProxySG a causa della scadenza del ciclo di vita del prodotto, di un cambiamento obbligatorio degli strumenti, del ritiro dal servizio di componenti on-premises, della proliferazione delle console e del nuovo traffico tipico dell’era dell’intelligenza artificiale.
Una scadenza relativa al ciclo di vita. Broadcom ha fissato al 31 dicembre 2024 la data di annuncio della fine del ciclo di vita di SGOS 7.3. Secondo l’articolo di Broadcom relativo al ciclo di vita, dopo tale data non verranno più rilasciate nuove funzionalità per la versione 7.3; il supporto limitato coprirà le correzioni critiche e quelle relative alla sicurezza, e i clienti avranno a disposizione due anni dalla data dell’annuncio per effettuare l’aggiornamento a SGOS 7.4. Tale periodo terminerà alla fine di dicembre 2026. Si vedano i documenti “Blue Coat ” e “ProxySG End of Life: Migration Planning”.
Un cambiamento obbligatorio degli strumenti. Nella versione 7.4 di SGOS, la console di gestione basata su Java e il VPM Java sono stati rimossi e gli amministratori devono passare alla console di amministrazione Edge SWG, secondo le indicazioni di Broadcom. Continuare a utilizzare l’ Blue Coat comporta comunque la necessità di reimparare le modalità di gestione delle politiche.
Componenti dismessi nell’ambiente on-premise. Broadcom ha interrotto il supporto per tutte le versioni di Web Isolation on-premise il 1° gennaio 2024 e ora offre l’isolamento del browser esclusivamente come servizio cloud (Broadcom). Le organizzazioni che hanno optato per l’implementazione on-premise per motivi di sovranità dispongono ora di un numero minore di opzioni locali sulla piattaforma Broadcom.
Proliferazione delle console e delle licenze. La sicurezza completa del web, dei dati e del cloud sulla piattaforma Broadcom comporta l’utilizzo di console separate per Edge SWG, Cloud SWG e Symantec DLP, ciascuna con un proprio motore di policy e un proprio ciclo di rinnovo. Le discrepanze nelle policy tra queste soluzioni comportano rischi in termini di audit.
Assistenza e attenzione. ProxySG è uno dei prodotti che compongono un ampio portafoglio di soluzioni software per il settore dei semiconduttori e delle infrastrutture. Molti clienti segnalano difficoltà relative all’assistenza, alla manutenzione e alle procedure di rinnovo.
Il nuovo traffico per cui ProxySG non è stato progettato. Gli strumenti di intelligenza artificiale e gli agenti autonomi utilizzano sempre più spesso connessioni WebSocket persistenti e operano all’interno della rete, dove l’ispezione esclusivamente nel cloud non può arrivare e dove i proxy tradizionali non sono stati progettati per effettuare ispezioni.
Quali requisiti deve soddisfare un prodotto sostitutivo di ProxySG
Una soluzione sostitutiva di ProxySG dovrebbe effettuare l’ispezione in linea in tempo reale, integrare funzionalità di protezione dei dati, supportare i protocolli attuali e centralizzare la gestione in un’unica console.
- Ispezione delle minacce in tempo reale in linea. Protezione anti-malware in linea a livello di gateway, con localizzazione documentata in ambiente sandbox e gestione dei risultati.
- Protezione dei dati integrata. La protezione dei dati viene applicata tramite il cloud del fornitore nell’ambito di un’unica politica, condividendo la classificazione con i controlli relativi a SaaS, endpoint e strumenti di intelligenza artificiale; in tal modo, i contenuti che richiedono un’ispezione vengono inoltrati dal gateway on-premise anziché essere trasferiti a un prodotto separato collegato tramite ICAP.
- Protocolli attuali: HTTP/2, TLS 1.3 e ispezione compatibile con WebSocket.
- Un’unica console, un unico motore di policy. Gestione convergente per Web, cloud e private access.
- Scelta dell’implementazione. In locale, ibrida e su cloud, con la stessa politica in ciascuno di questi contesti, in modo da poter gestire autonomamente i tempi.
- Controllo locale ove necessario. Ispezione e registrazione TLS in loco per il traffico soggetto a vincoli di sovranità o a normative.
- Un percorso di migrazione ben definito. Un metodo supportato dai servizi per garantire la continuità delle politiche e il funzionamento in parallelo prima del passaggio definitivo.
- Un percorso verso la piena SSE. La stessa piattaforma dovrebbe estendersi a CASB, ZTNA, DSPM e remote browser isolation, in modo che la sostituzione del gateway non rappresenti un vicolo cieco.
Tre tipi di alternative all’ Blue Coat
Blue Coat Le alternative si articolano in tre tipologie e la scelta di quella più adeguata dipende dalla capacità del vostro ambiente di assorbire tali cambiamenti.
Aggiornamento dispositivo per dispositivo. Sostituire ProxySG con un altro proxy on-premise. Questa soluzione comporta il minor numero di modifiche ai processi, ma vi vincola ai cicli di vita dell’hardware e può costringervi a gestire un prodotto cloud separato per gli utenti remoti.
SSE esclusivamente su cloud. Trasferire l’intera ispezione web a un servizio cloud. Ciò garantisce il massimo outsourcing dell’infrastruttura, ma comporta un passaggio significativo per i team con una politica fortemente orientata alle soluzioni on-premise e trasferisce la decrittografia di tutto il traffico al cloud del fornitore. Ciò potrebbe non essere accettabile per i dati soggetti a normative o per gli ambienti OT, e l’applicazione delle politiche esclusivamente su cloud non consente di monitorare il traffico che non esce mai dall’edificio.
SWG ibrido. Mantenete l’applicazione delle politiche in locale laddove la conformità, le prestazioni o la resilienza lo richiedano, ed estendete la stessa politica al cloud quando sarete pronti. Per la maggior parte delle infrastrutture ProxySG, questa rappresenta la via di mezzo più pragmatica. Si veda “Secure Web Gateway nel cloud vs. in locale”.
Symantec Edge SWG (Blue Coat) rispetto a Skyhigh Security
Le differenze più evidenti riguardano il percorso di sviluppo del software, il numero di console, le funzionalità on-premises e la protezione dei dati integrata.
| Area | Broadcom Symantec Edge SWG (Blue Coat) | Skyhigh Hybrid SSE Mesh |
|---|---|---|
| Percorso attuale del software | Il supporto limitato per SGOS 7.3 terminerà a dicembre 2026; è necessario passare a SGOS 7.4 | Piattaforma costantemente aggiornata; on-premises, ibrida e cloud |
| Direzione | La console Java è stata rimossa nella versione 7.4; sono ora disponibili console separate per Edge SWG, Cloud SWG e DLP | Un'unica console e un unico motore di policy per SWG, CASB, DLP, ZTNA, RBI e DSPM |
| Isolamento del browser | Fine del ciclo di vita di Web Isolation on-premises: 1° gennaio 2024 | Remote browser isolation implementato tramite il cloud Skyhigh |
| Protezione contro le vulnerabilità zero-day | Si basa su componenti di analisi distinti | Gateway Anti-Malware sul gateway; sandboxing tramite emulazione nel cloud Skyhigh |
| Protezione dei dati | Prodotto DLP Symantec autonomo | DLP integrato e basato su cloud su tutti i canali supportati |
| Accesso privato alle applicazioni in locale | Verificare la presenza di componenti ad accesso privato e il supporto per l'applicazione delle politiche in locale per l'implementazione Broadcom selezionata | ZTNA locale su gateway on-premise e di filiale |
| Controlli del browser e dell'intelligenza artificiale | Confermi i controlli relativi al browser e all’intelligenza artificiale per i componenti Broadcom selezionati | Controlli di sicurezza per browser senza agent con ispezione compatibile con WebSocket |
| Riporto delle politiche | È necessario un adeguamento in caso di passaggio alla Console di amministrazione | Le politiche CPL vengono riproposte nella console delle politiche di Skyhigh tramite un processo di importazione convalidato |
Perché procedere alla modernizzazione nel 2026?
Tre fattori rendono il 2026 l’anno ideale per procedere alla modernizzazione:
- La scadenza del ciclo di vita. Il periodo previsto per l’aggiornamento a SGOS 7.3 terminerà alla fine di dicembre 2026.
- La lacuna di sicurezza nell’ambito dell’intelligenza artificiale. Gli agenti e gli strumenti di intelligenza artificiale che operano all’interno della rete necessitano dell’applicazione del modello “zero trust” ai margini della rete locale, cosa che né un proxy tradizionale né un servizio esclusivamente basato sul cloud sono in grado di garantire.
- Costi e complessità. Console, SKU e cicli di rinnovo distinti aumentano il costo totale di proprietà, mentre il modello di tariffazione per utente e per modulo prevede lo stesso costo indipendentemente dal fatto che una funzionalità venga utilizzata quotidianamente o solo sporadicamente.
Poiché il passaggio a SGOS 7.4 comporta già di per sé una modifica della console e del flusso di lavoro relativo alle politiche, i costi di adeguamento sono inevitabili sia che si decida di mantenere la soluzione attuale sia che si opti per un cambio. Ciò rende questo il momento più opportuno per valutare le alternative.

Perché le aziende scelgono Skyhigh come alternativa a Blue Coat
Le aziende scelgono Skyhigh perché mantiene il piano dati a livello locale ove necessario, applica le politiche CPL e garantisce la piena conformità SSE da un’unica console.
Skyhigh Hybrid SSE Mesh unifica i dispositivi SWG on-premise, lo ZTNA locale e i controlli di sicurezza del browser con CASB, DSPM, DLP e RBI nel cloud in un’unica console. L’applicazione delle politiche relative al Web e all’accesso privato può avvenire on-premise, con decrittografia TLS e ispezione Web a livello locale; il traffico pertinente viene inoltrato ai servizi applicati nel cloud. Le politiche CPL esistenti vengono riproposte nella console unificata delle politiche di Skyhigh e convalidate prima del passaggio, in modo che i team possano partire dallo stato attuale delle politiche anziché da una pagina bianca.
Skyhigh si è classificata al primo posto nella categoria “Advanced SSE Use Case” del rapporto Gartner® “ Critical Capabilities ” del 2026 relativo al settore “ Security Service Edge ”. Oltre 3.000 organizzazioni utilizzano Skyhigh, tra cui l’80% delle maggiori banche mondiali e quasi la metà delle aziende Fortune 100; la piattaforma registra un tempo di attività del 99,999% e protegge oltre 20 milioni di utenti. È in possesso dell’autorizzazione FedRAMP High.
Il programma di modernizzazione “Blue Coat ” destina gli investimenti residui di Broadcom alla transizione e li integra con una migrazione guidata e graduale.
Prossimo passo: consultate la panoramica sulla modernizzazione di Symantec Edge SWG oppure richiedete una valutazione della modernizzazione.
Fonti
- Broadcom. Fine del ciclo di vita e ciclo di vita del prodotto per Edge SWG (ProxySG) e Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Passare alla console di amministrazione di Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Domande frequenti (FAQ) sulla fine del ciclo di vita (EOL) di Web Isolation on-premises (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Documentazione relativa alla fine del ciclo di vita di ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. “Modernizzazione dell’ Secure Web Gateway Symantec Edge con Skyhigh Hybrid SSE Mesh” (15 luglio 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Modernizzazione di Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. “Skyhigh Security , al primo posto nella categoria ‘Casi d’uso avanzati di SSE’ nel rapporto Gartner del 2026 ‘ Critical Capabilities ’ relativo a ‘ Security Service Edge’ ” (5 agosto 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER è un marchio registrato e un marchio di servizio di Gartner, Inc. e/o delle sue affiliate negli Stati Uniti e a livello internazionale ed è qui utilizzato previa autorizzazione. Tutti i diritti riservati. Gartner non promuove alcun fornitore, prodotto o servizio citato nelle proprie pubblicazioni di ricerca.