Sumber daya
Bekerja secara hybrid. Mengapa Anda Harus Membayar Dua Kali Lipat untuk “Pajak Awan” di Kantor?
Oleh Mike Smart - Direktur Pemasaran Produk
24 September 2026 3 Waktu Baca: 3 Menit
Mari kita jujur mengenai di mana keamanan tenaga kerja (yakni pasar SSE) mulai menyimpang dari jalurnya. Beberapa tahun lalu, konsensus umum yang berlaku sangat sederhana: pindahkan setiap aplikasi ke cloud, alirkan setiap byte lalu lintas pengguna melalui PoP cloud vendor, dan tambahkan Zero Trust sebagai sentuhan akhir. Itu adalah strategi yang rasional ketika seluruh tenaga kerja tiba-tiba beralih ke kerja jarak jauh.
Lingkungan operasional telah mengalami perubahan mendasar.
Karyawan kini kembali ke kantor fisik. Beban kerja, repositori data sensitif, dan—semakin banyak—infrastruktur AI swasta dipindahkan kembali ke jaringan swasta dan pusat data lokal. Indikator Kerja Hibrida Gallup edisi Mei 2026 menunjukkan bahwa 52% karyawan di AS yang memiliki pekerjaan yang memungkinkan kerja jarak jauh bekerja dalam skema hibrida, sementara 22% lainnya bekerja di kantor. Dengan kata lain, hampir tiga perempat dari mereka menghabiskan setidaknya sebagian waktu kerja mereka di kantor. (Gallup, Indikator Kerja Hibrida, Mei 2026).
Aplikasi kritis, repositori data sensitif, dan infrastruktur AI yang semakin bersifat privat masih mencakup cloud, jaringan pribadi, dan pusat data lokal. Organisasi melakukan hal ini karena alasan yang sangat praktis: untuk menghemat biaya, meningkatkan kinerja, serta mendapatkan kembali privasi data dan kendali kedaulatan.
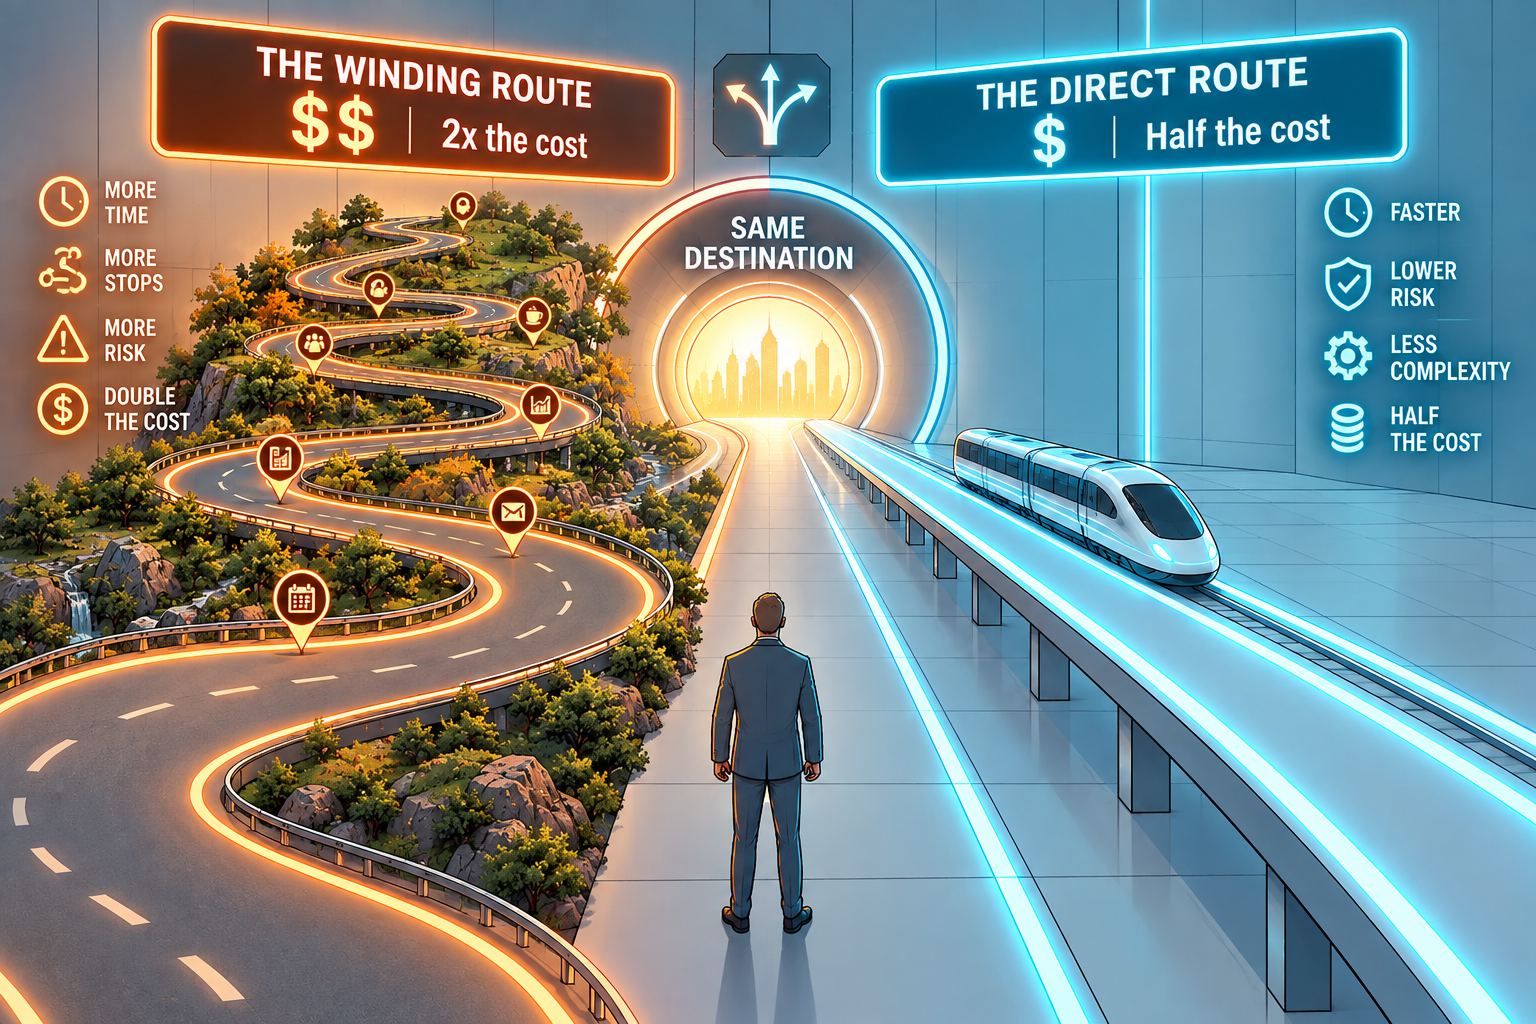
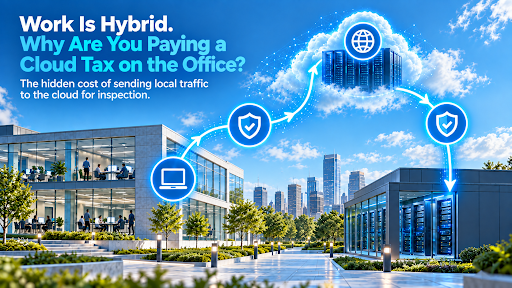
Namun, banyak penyedia layanan keamanan berbasis cloud saja yang masih meminta perusahaan untuk mengalihkan lalu lintas kantor lokal ke PoP cloud hanya untuk kemudian mengarahkannya kembali ke aplikasi lokal, infrastruktur AI, atau penyimpanan data tersebut.
Mengalihkan lalu lintas lokal melalui cloud memaksa Anda untuk membayar tarif pemeriksaan cloud yang lebih mahal untuk data yang sebenarnya tidak perlu meninggalkan gedung Anda. Jika data dan beban kerja AI Anda berada di lingkungan lokal, penerapan keamanan Anda pun seharusnya dilakukan secara lokal.
Zero Trust adalah prinsip kebijakan, bukan batasan geografis yang mengikat. Zero Trust yang sesungguhnya berarti menerapkan perlindungan data tingkat perusahaan, kontrol peramban, dan kebijakan akses yang persis sama secara konsisten—baik pengguna sedang duduk di meja kerjanya di kantor pusat, bekerja di kantor cabang, maupun masuk ke sistem dari jarak jauh. Keamanan harus menyesuaikan diri dengan arsitektur bisnis Anda, bukan memaksa jaringan Anda untuk menyesuaikan diri dengan layanan cloud dari vendor tertentu.
Hal ini membawa kita pada masalah yang tak terhindarkan: biaya.
Perusahaan-perusahaan sedang membayar "pajak cloud". Membayar tarif cloud tertinggi untuk memantau 100% lalu lintas data Anda—bahkan ketika karyawan sedang berada di dalam jaringan perusahaan Anda—merupakan model penagihan yang sudah ketinggalan zaman. Anda tidak seharusnya membayar tol jalan raya untuk jalan yang tidak Anda lalui.
Keadilan dalam penetapan harga penyedia layanan keamanan berarti model ekonomi yang responsif terhadap lokasi dan fleksibel. Ketika lalu lintas tetap berada di lingkungan on-premises, mesin penegakan keamanan lokal seharusnya menangani beban tersebut, sehingga menghilangkan lompatan transit keamanan cloud yang tidak perlu (misalnya “hairpinning”). Semakin banyak lalu lintas kantor lokal yang diarahkan perusahaan melalui layanan keamanan cloud untuk diperiksa, semakin besar biaya yang harus dibayarkan perusahaan atas model ekonomi pengiriman cloud untuk lalu lintas yang sebenarnya dapat ditangani secara lokal. Jika Anda tidak menggunakan layanan cloud Anda, Anda tidak seharusnya harus membayarnya! – Efisiensi operasional tersebut seharusnya langsung dikembalikan kepada Anda, menawarkan jalur realistis untuk memangkas OPEX Keamanan Cloud hingga 50%.
Sudah saatnya kita berhenti menerima pilihan palsu antara model Zero Trust modern dan kendali lokal. Anda seharusnya bisa mendapatkan manfaat SSE sekaligus menggunakannya, sambil tetap membayar harga yang wajar.
Implikasinya melampaui tim jaringan. Bagi CISO, ini berarti penerapan Zero Trust dan perlindungan data yang konsisten di seluruh lingkungan cloud dan lokal; bagi CIO, arsitektur yang sesuai dengan aplikasi, infrastruktur, dan tenaga kerja perusahaan; dan bagi CFO, cara untuk mengurangi biaya keamanan struktural tanpa mengorbankan kemampuan.
Dengarkan perspektif CISO, CIO, dan CFO dalam webinar kami yang akan datang, di mana kami membandingkan SSE berbasis cloud saja, hybrid dual-stack legacy, dan pendekatan Hybrid Mesh SSE terpadu—serta bagaimana masing-masing memengaruhi biaya operasional, keamanan, operasi, dan kinerja. Cari tahu bagaimana Hybrid Mesh SSE dari Skyhigh Securitysedang mengubah aturan main agar Anda dapat Menempatkan Keamanan di Tempat Kerja Berlangsung—Dan Membayarnya dengan Wajar!
Tentang Penulis
Mike Smart
Direktur Pemasaran Produk
Mike menjabat sebagai Direktur Pemasaran Produk di Skyhigh Security dan memiliki pengalaman selama 30 tahun di industri teknologi, dengan sebagian besar kariernya dihabiskan di bidang pemasaran produk di berbagai perusahaan keamanan siber terkemuka, termasuk ExtraHop, Cybereason, Forcepoint, Symantec, dan McAfee. Di Cybereason, ia menerima penghargaan MVP atas program penjualan yang membantu mempercepat pembentukan pipeline dan laju penutupan transaksi.
Konten Terkait



Blog yang sedang tren
Apa Artinya Menerapkan Solusi Keamanan yang Benar-benar Hibrida
Steve Tait 29 Oktober 2026
Memperkenalkan Skyhigh Hybrid Mesh SSE: Dirancang Sesuai dengan Cara Kerja Perusahaan Modern
Thyaga Vasudevan 28 Oktober 2026
Keamanan di Tempat Kerja: Jangan Lagi Membayar Tarif Layanan Awan untuk AI Lokal
Mike Smart 16 Oktober 2026
Menjaga Keamanan di Era Normal Baru: Mengapa Pendekatan Zero Trust Universal Sangat Penting di Era Kecerdasan Buatan
Sriram Krishnamurthy 30 September 2026
Bekerja secara hybrid. Mengapa Anda Harus Membayar Dua Kali Lipat untuk “Pajak Awan” di Kantor?
Mike Smart 24 September 2026