Sumber daya
Alasan Mengadopsi Model Zero Trust Lokal
Oleh Sarang Warudkar - Manajer Proyek Teknis Senior
13 November 2026 5 Waktu Baca: 5 Menit
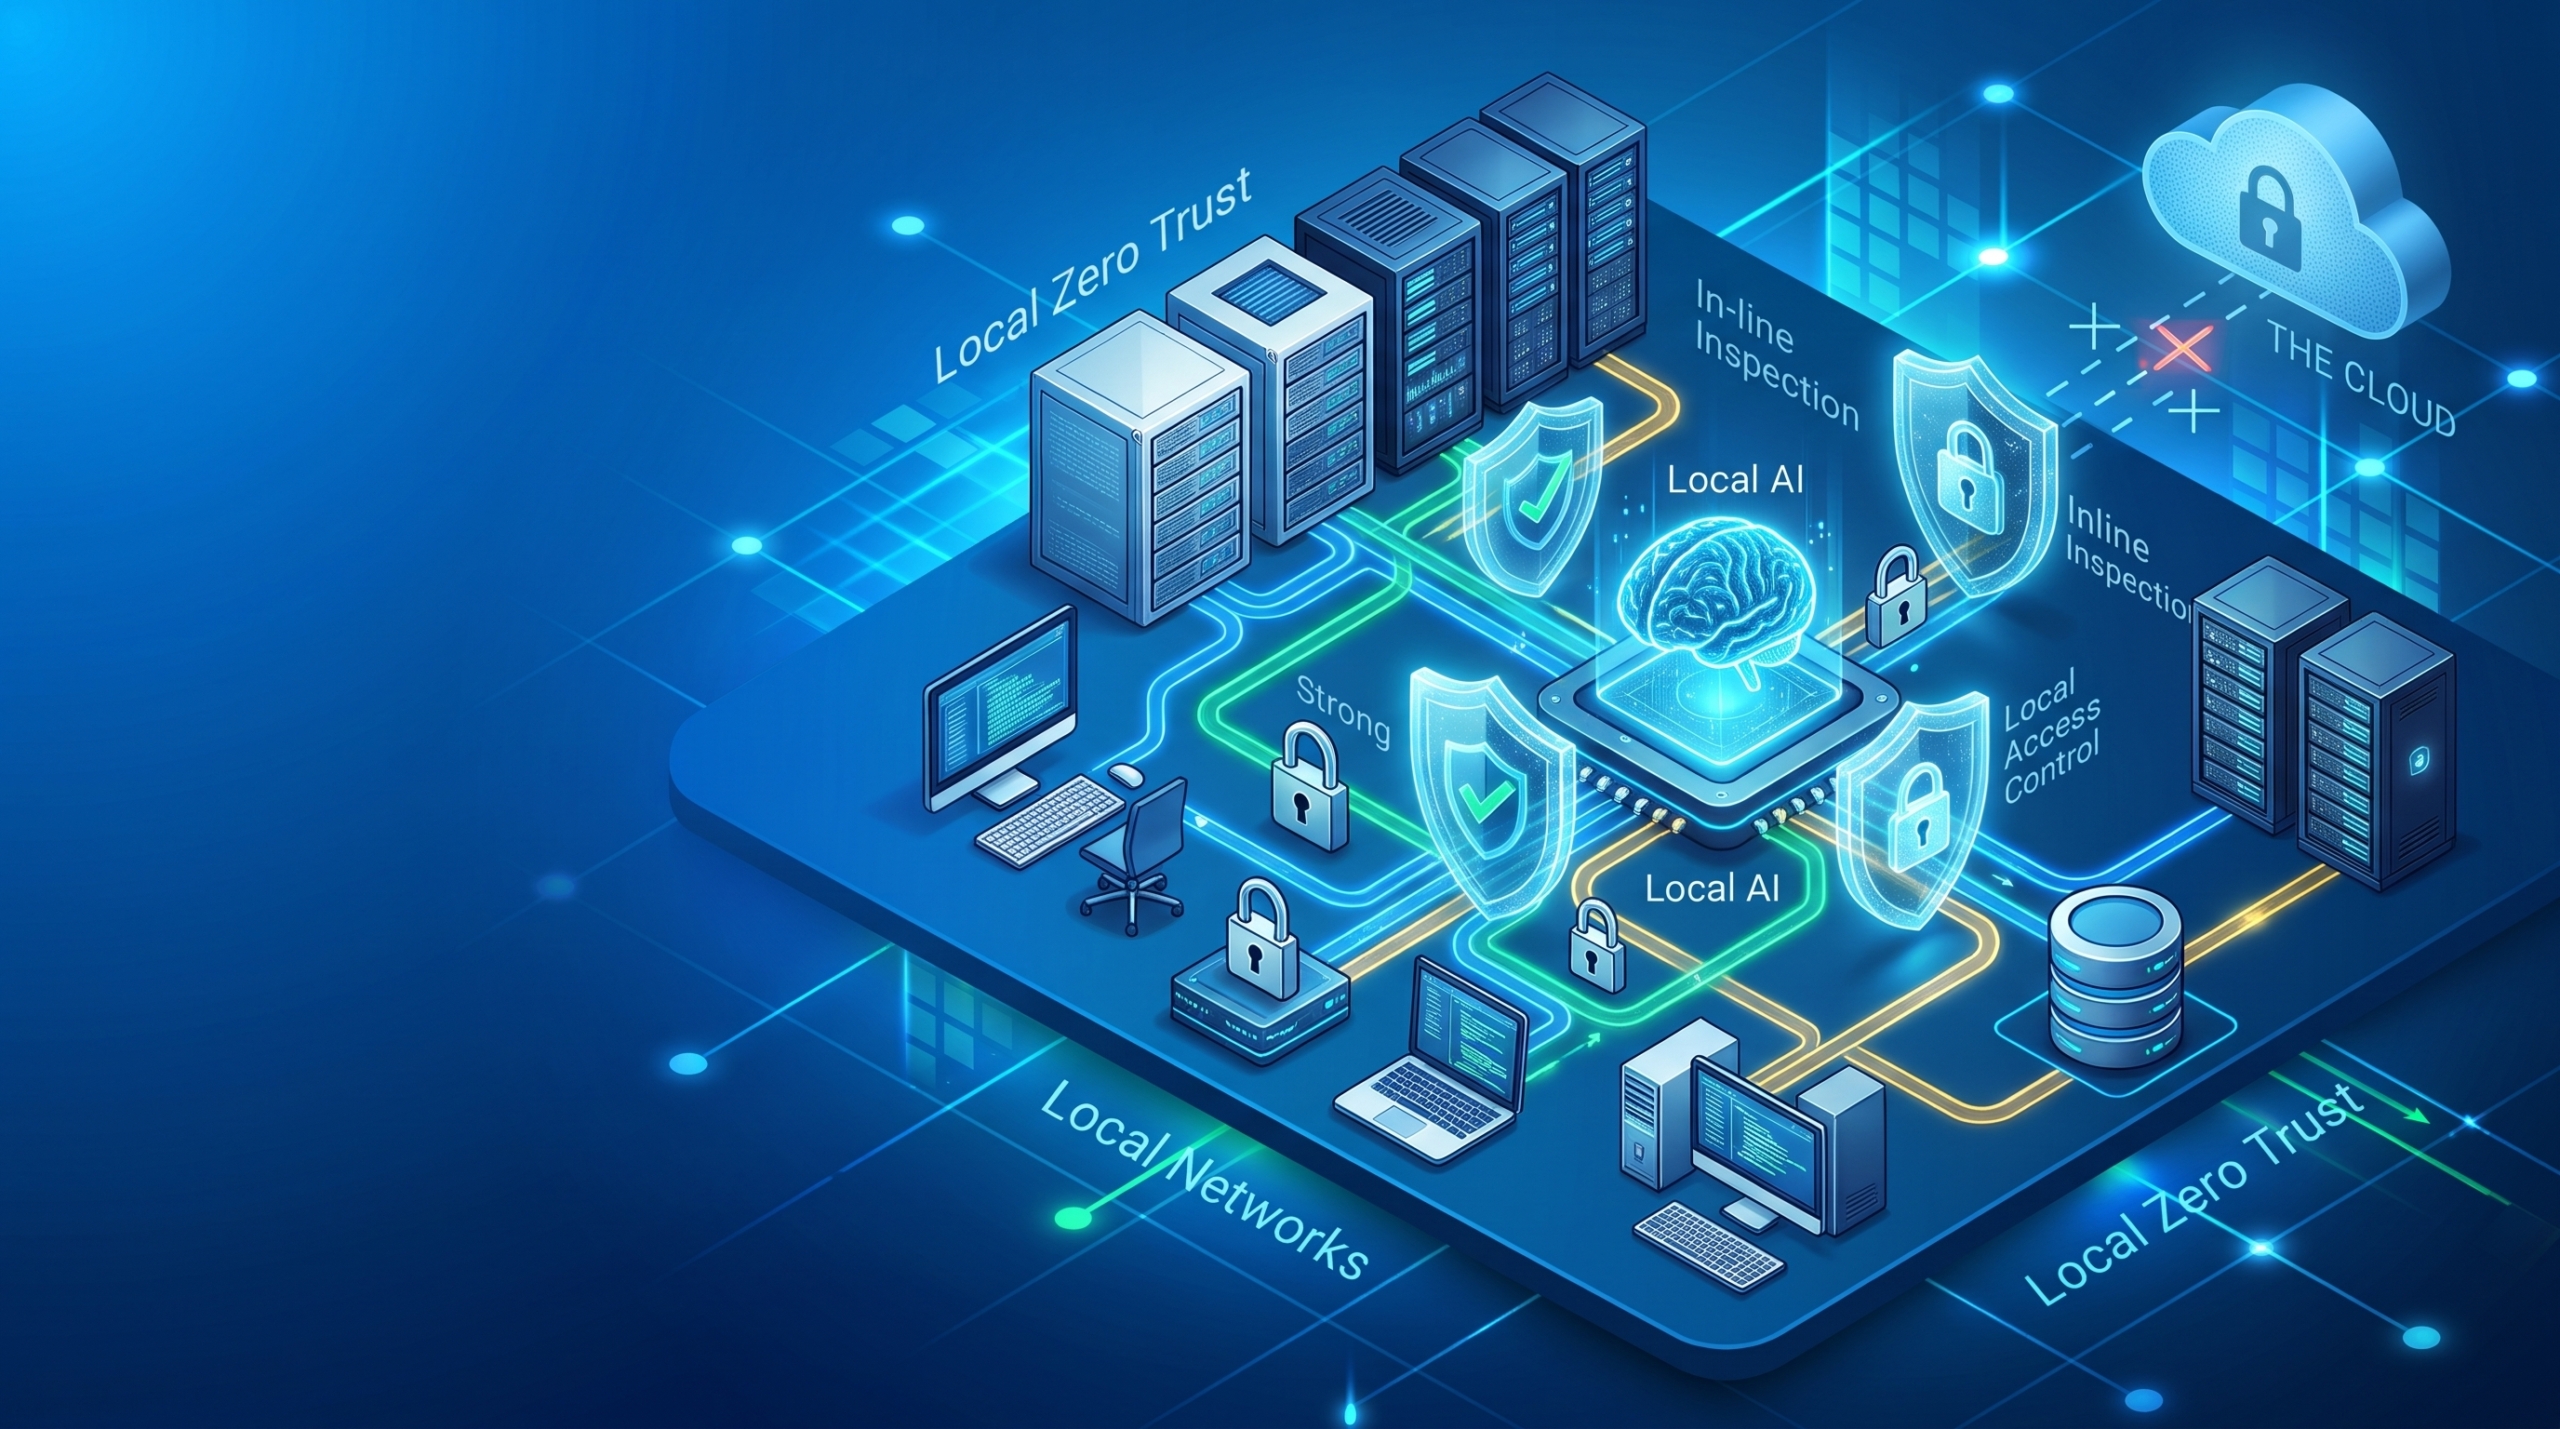
AI Telah Dipindahkan ke Dalam Jaringan Anda. SSE Anda Belum.
Pendekatan Zero Trust mulai berkembang pesat ketika para pekerja beralih ke kerja jarak jauh dan aplikasi dipindahkan ke cloud. Cloud Access Security Brokers (CASB), dan kemudian pasar yang lebih luas seperti Security Service Edge (SSE) serta Secure Access Service Edge (SASE), tumbuh dengan cepat karena mampu mengatasi risiko pada masa itu: penyerang yang menggunakan kredensial curian untuk mengakses sumber daya cloud perusahaan dari mana saja. Zero Trust Network Access (ZTNA) muncul dengan cara yang sama, saat vendor SSE memperluas platform cloud mereka untuk menawarkan alternatif yang lebih murah dan lebih andal daripada VPN. Prinsipnya tepat dan masih berlaku hingga kini. Verifikasi pengguna, perangkat, lokasi, dan konteks sekitarnya, alih-alih hanya mempercayai kredensial itu sendiri.
Yang berubah bukanlah prinsipnya. Yang berubah adalah tempat di mana pekerjaan itu dilakukan.
Mengapa pekerjaan itu kembali ke dalam
Empat perubahan telah membuat semakin banyak aktivitas perusahaan kembali dilakukan melalui jaringan pribadi.
- Karyawan kembali ke kantor. Sebuah survei Gallup pada Mei 2026 menunjukkan bahwa 74% karyawan bekerja di kantor atau dalam sistem hybrid, di mana 22% di antaranya bekerja penuh waktu di kantor dan 52% bekerja secara hybrid selama 2,3 hari per minggu. Saat ini, lebih banyak sesi kerja perusahaan yang dimulai dan diakhiri di jaringan korporat yang sama dibandingkan dengan periode mana pun sejak 2019.
- AI pun merambah ke infrastruktur perusahaan. AI telah berpindah ke infrastruktur perusahaan seiring dengan meningkatnya biaya token, masalah kontrol, dan kekhawatiran privasi data yang mendorong pemindahan beban kerja ke dalam perusahaan. Ketika model AI dilatih menggunakan data internal, seperti data R&D, logika penetapan harga, dan catatan pelanggan, model tersebut menyerap kekayaan intelektual inti perusahaan dan secara efektif menjadi salinan aktif dari rahasia dagangnya. Karena dewan direksi enggan meninggalkan aset-aset tersebut di server pihak ketiga, menjalankan model pribadi dan alat AI internal di dalam pusat data pribadi kini menjadi praktik standar.
- Sebagian besar tindakan yang dilakukan sistem-sistem ini tidak pernah melampaui batas perimeter. Gartner memasukkan data eksklusif ke dalam 1 dari 6 perintah AI (Ancaman Keamanan Siber: Kompromi Aplikasi AI, 2026), dan rasio tersebut tidak membaik ketika model tersebut bersifat internal daripada publik. Seorang copilot internal tidak memiliki apa pun untuk dieksfiltrasi. Ia mengakses penyimpanan dokumen, sistem tiket, dan basis data pelanggan, karena mengakses semua itu adalah tujuan pembuatannya. Seorang agen yang diberi tugas memiliki kredensial permanen dan bertindak jauh lebih cepat daripada orang yang mengotorisasi tugas tersebut, terhadap sistem di segmen jaringannya sendiri.
- Kedaulatan juga mengembalikan model kerja tersebut. Gartner memperkirakan 50% perusahaan multinasional, dan lebih dari 75% perusahaan multinasional non-AS, akan memiliki persyaratan kedaulatan digital pada tahun 2028 (Analisis Prakiraan: IaaS Awan Berdaulat, Seluruh Dunia, 2025). Sebuah organisasi yang menerapkan model secara internal justru untuk menjaga materi yang diatur tetap berada di bawah yurisdiksinya sendiri tentu memiliki pertanyaan yang wajar mengenai arsitektur apa pun yang mengalihkan interaksi ke tempat lain untuk diperiksa.
Ketika penegakan hukum berbasis cloud tidak lagi sesuai
Menerapkan kontrol akses zero trust dalam layanan berbasis cloud sangat masuk akal jika pengguna berada di lokasi jarak jauh atau aplikasi tersebut berada di cloud. Namun, hal ini menjadi jauh kurang masuk akal jika kedua ujungnya berada di dalam gedung yang sama.
Mengalihkan sesi internal kantor—atau lalu lintas data yang bergerak dengan kecepatan mesin—ke titik kehadiran (PoP) di cloud untuk pemeriksaan dan penegakan kebijakan, hanya untuk kemudian mengirimkannya kembali langsung ke aplikasi atau sumber data pribadi yang terletak dua lantai di bawahnya, tidaklah masuk akal secara arsitektural. Hal ini menambah latensi, menghabiskan kapasitas WAN, dan menimbulkan ketergantungan pada koneksi internet untuk proses kerja yang sebenarnya tidak perlu meninggalkan lokasi tersebut. Ketersediaan pun menjadi pertimbangan keamanan, yang jarang menjadi tujuan yang diinginkan oleh siapa pun.
ZTNA berbasis awan memiliki kelemahan kedua yang kurang mencolok. Sistem ini umumnya memberikan akses zero-trust ke jaringan, bukan ke aplikasi tertentu yang sebenarnya dibutuhkan pengguna. Sesi tersebut langsung diberi hak akses berlebihan begitu diizinkan masuk, dan pergerakan lateral di dalam segmen tersebut tidak mendapat hambatan. Kontrol yang diterapkan untuk menghilangkan kepercayaan implisit justru akhirnya memperkenalkannya kembali pada lapisan di bawahnya.
Semua ini bukanlah hal baru bagi tim jaringan. Segmentasi dan visibilitas terhadap lalu lintas timur-barat telah menjadi tujuan selama bertahun-tahun, namun menerapkan model Zero Trust lokal tanpa memengaruhi perilaku pengguna dan risiko tetap menjadi tantangan. Sayangnya, kemampuan SSE generasi berikutnya seperti akses tingkat aplikasi, inspeksi web dan TLS, serta kontrol berbasis data, seringkali sulit dijangkau untuk melindungi jaringan internal. Kesenjangan ini bersifat arsitektural, bukan konseptual; itulah sebabnya menutupnya merupakan upaya rekayasa, bukan doktrin baru.
Dengan alur kerja data yang kini berjalan secepat mesin di seluruh jaringan lokal, kontrol akses tingkat aplikasi lokal dan inspeksi in-line lokal tidak lagi sekadar cita-cita, melainkan telah menjadi persyaratan desain hibrida. Keduanya melindungi data kritis di tempat data tersebut benar-benar disimpan dan mengalir, serta memastikan kelancaran operasional bisnis ketika jalur ke cloud tidak berfungsi.
Apa yang sebenarnya diperoleh dengan memajukan titik penegakan hukum
Penyebaran data lokal mulai terlihat. Alat AI internal tiba tanpa catatan pengadaan dan menjadi kritis bagi bisnis sebelum ada yang mendata keberadaannya. Salinan materi yang diatur menumpuk di penyimpanan vektor, kumpulan data penyempurnaan, dan drive bersama yang tidak pernah terpantau oleh kontrol berbasis cloud, karena tidak ada satu pun elemen dalam alur kerja tersebut yang melintasi batas. Pemeriksaan terhadap infrastruktur dan alur kerja lokal adalah satu-satunya cara yang mampu mendeteksinya.
Akses dibatasi dari jaringan ke aplikasi. Otorisasi per-aplikasi pada titik penegakan lokal menghilangkan hak akses berlebihan yang ditinggalkan oleh perantara tingkat jaringan, dan hal ini berlaku bagi pengguna di kantor, yang saat ini merupakan pengguna dengan pengawasan paling minim di lingkungan jaringan.
Kerentanan yang spesifik terhadap AI kini dapat ditangani. Injeksi prompt, upaya jailbreak, dan materi eksklusif yang disisipkan atau diketik secara diam-diam ke dalam prompt hanya dapat ditangani oleh sesuatu yang berada di jalur interaksi pada tingkat peramban. Ketika interaksi tersebut tidak pernah meninggalkan situs dan tidak ada apa pun di situs yang berada di jalurnya, kontrol tersebut tidak memiliki apa pun untuk ditangani. Mengembalikan lalu lintas lokal ke dalam cakupan adalah hal yang membuat keamanan AI dapat diterapkan, di mana pun kontrol itu sendiri pada akhirnya dijalankan.
Ketahanan justru meningkat, bukan menurun. Sebuah situs yang menerapkan kebijakan akses secara lokal terus melakukan pemeriksaan dan menerapkan kebijakan akses tersebut ketika koneksi ke cloud terputus. Arsitektur berbasis cloud saja yang menghadapi gangguan yang sama harus memilih antara menghentikan pekerjaan atau membiarkannya berjalan, dan tidak ada yang dapat membuat keputusan tersebut dengan baik dalam waktu singkat.
Di bidang mana SSE perlu mengejar ketertinggalan
Semua ini bukanlah sekadar perkiraan. Orang-orang kini sudah berada di kantor. Model-model tersebut kini sedang dijalankan di infrastruktur perusahaan. Pihak regulator kini sedang menanyakan soal kedaulatan dan tidak menunjukkan tanda-tanda akan kehilangan minat.
Yang belum mengikuti perkembangan adalah penempatan kontrol SSE. Pemeriksaan dan penegakan SSE berbasis cloud masih berasumsi bahwa risiko berasal dari luar gedung, padahal hal ini semakin tidak mencerminkan kondisi sebenarnya setiap kuartal.
Mintalah penyedia layanan Anda untuk membantu Anda memahami bagaimana mereka melindungi sistem kerja berbasis AI di lingkungan lokal; kontrol mana yang dijalankan di lokasi, mana yang dijalankan di cloud, dan apa yang terjadi pada masing-masing kontrol tersebut ketika koneksi di antara keduanya terputus.
Ketahui bagaimana platform Skyhigh Hybrid Mesh SSE yang baru memperluas penerapan Zero Trust di dalam kantor untuk melindungi AI dengan lebih baik.
Tentang Penulis

Sarang Warudkar
Manajer Pemasaran Teknis Senior
Sarang Warudkar adalah Manajer Pemasaran Produk berpengalaman dengan lebih dari 10 tahun di bidang keamanan siber, yang terampil dalam menyelaraskan inovasi teknis dengan kebutuhan pasar. Dia memiliki keahlian mendalam dalam solusi seperti CASB, DLP, dan deteksi ancaman berbasis AI, yang mendorong strategi masuk ke pasar dan keterlibatan pelanggan yang berdampak besar. Sarang memiliki gelar MBA dari IIM Bangalore dan gelar insinyur dari Universitas Pune, yang menggabungkan wawasan teknis dan strategis.
Konten Terkait


Blog yang sedang tren
Apa Artinya Menerapkan Solusi Keamanan yang Benar-benar Hibrida
Steve Tait 29 Oktober 2026
Memperkenalkan Skyhigh Hybrid Mesh SSE: Dirancang Sesuai dengan Cara Kerja Perusahaan Modern
Thyaga Vasudevan 28 Oktober 2026
Keamanan di Tempat Kerja: Jangan Lagi Membayar Tarif Layanan Awan untuk AI Lokal
Mike Smart 16 Oktober 2026
Menjaga Keamanan di Era Normal Baru: Mengapa Pendekatan Zero Trust Universal Sangat Penting di Era Kecerdasan Buatan
Sriram Krishnamurthy 30 September 2026