Sumber daya
Keamanan di Era Kecepatan Mesin
Oleh Ste Nadin - Kepala Arsitek
30 Juli 2026 6 Waktu Baca: 6 Menit
Seiring dengan kemampuan untuk mengidentifikasi dan memanfaatkan kerentanan yang kini mencapai “kecepatan mesin,” sistem pertahanan harus mampu mengimbangi perkembangan tersebut. Pergeseran paradigma ini menuntut pendekatan yang secara mendasar berbeda dalam penerapan keamanan.
Skyhigh Security Selalu berada di garis depan dalam melindungi aset-aset paling kritis suatu perusahaan. Komitmen ini tercermin dalam solusi Gateway Anti-Malware (GAM) kami, yang memanfaatkan kecerdasan buatan (AI) untuk mendeteksi malware dengan kecepatan mesin, serta terus belajar dan beradaptasi agar selalu selangkah lebih maju dari ancaman yang muncul.
Skyhigh Security merupakan anggota yang bangga dari program GPT5.5-Cyber dan inisiatif Mythos Cyber. Memahami cara memanfaatkan program-program ini, serta mengetahui langkah-langkah yang harus diambil meskipun tanpa akses langsung ke program-program tersebut, merupakan hal yang sangat penting bagi para profesional keamanan masa kini.
Kebangkitan dan Perkembangan Pesat Kecerdasan Buatan
Meskipun penggunaan AI telah meningkat secara stabil selama beberapa tahun terakhir, tahun 2026 mencatat rekor yang belum pernah terjadi sebelumnya. Munculnya model-model AI yang semakin canggih tidak hanya mengubah cara perusahaan menjalankan bisnis, tetapi juga cara mereka beroperasi secara mendasar. Bagi mereka yang merangkul teknologi ini, hal tersebut menjanjikan dunia yang penuh dengan peluang dan produktivitas yang semakin luas.
Sayangnya, kemajuan AI juga telah memperkuat kemampuan para pelaku kejahatan siber. Mereka memanfaatkan model AI terbaru untuk merancang serangan lintas vektor yang canggih dan mengungkap kerentanan “tertidur” dalam perangkat lunak dan layanan yang selama ini luput dari deteksi teknik keamanan konvensional.
Hal ini membuat perangkat lunak, layanan, dan sistem penting yang menyimpan kekayaan intelektual perusahaan—termasuk data pelanggan dan karyawan—terpapar pada “kecepatan mesin.” Perkembangan ini berlangsung lebih cepat daripada yang biasanya dapat diimbangi oleh siklus kerja keamanan, pengujian, dan pengembangan perangkat lunak konvensional.
Oleh karena itu, cara kerja sistem keamanan di “Era Kecepatan Mesin” harus berkembang sejalan dengan perkembangan tersebut.
Meskipun perubahan ini mungkin tampak menakutkan, pada akhirnya hal ini akan menghasilkan layanan dan perangkat lunak yang lebih tangguh, asalkan organisasi memahami lingkungan yang terus berubah dan mengambil langkah-langkah proaktif untuk melindungi diri mereka sendiri.
Apa yang Mendorong Perubahan Ini?
Pada awal April 2026, Anthropic memperkenalkan Claude Mythos secara awal. Dalam pengumuman tersebut, mereka mengungkapkan bahwa model tersebut memiliki kemampuan yang belum pernah ada sebelumnya untuk mengidentifikasi dan memanfaatkan kerentanan perangkat lunak. Oleh karena itu, mereka memutuskan untuk menunda peluncuran publik secara penuh agar para mitra dapat menganalisis sistem mereka sendiri dan memperbaiki kerentanan tersebut sebelum alat tersebut tersedia secara luas.
Meskipun hal ini sebagian merupakan strategi pemasaran yang cerdik—dengan memposisikan model tersebut sebagai “terlalu canggih untuk diluncurkan”—hal ini justru menggarisbawahi sebuah kenyataan baru: model-model AI terdepan kini menantang metode-metode tradisional industri dalam mengidentifikasi dan memperbaiki kelemahan perangkat lunak.
Sejak saat itu, sejumlah penyedia layanan AI telah merilis model-model dengan kemampuan penelitian keamanan yang ditingkatkan. Sebagian besar penyedia layanan tersebut juga telah meluncurkan program khusus bagi mitra agar dapat mengakses model-model tanpa batasan keamanan standar, khususnya untuk mengidentifikasi dan memperbaiki kerentanan demi keperluan pertahanan yang sah.
Apa Dampaknya?
Perang evolusioner antara para ahli keamanan dan penyerang terus berlanjut; perbedaannya kini terletak pada kecepatan konflik tersebut. Kita menyaksikan faktor-faktor yang memicu perubahan paradigma dalam laju penemuan dan eksploitasi.
Era di mana sebuah kerentanan dapat terdeteksi, dijadwalkan untuk diperbaiki di masa mendatang, dan dirilis beberapa minggu atau bulan kemudian telah berakhir. Di dunia di mana kerentanan dapat dieksploitasi dengan “kecepatan mesin,” jadwal kerja tradisional tidak lagi dapat diterapkan.
Perusahaan tidak bisa lagi mengandalkan strategi penerapan patch tradisional seperti “Patch Tuesday.” Proses tata kelola dan validasi yang lambat—yang sering ditemui di organisasi besar—tidak mampu mengikuti perkembangan ketika penyedia mengidentifikasi kerentanan kritis yang memerlukan tindakan perbaikan secara real-time.
Kenyataan ini memicu dua perubahan besar di pasar:
- Penerapan model kecerdasan buatan (AI) untuk mengidentifikasi masalah sebelum perangkat lunak dirilis.
- Kebutuhan agar proses pemasangan patch dan pembaruan dapat berjalan dengan “kecepatan mesin.”
Memanfaatkan Kecerdasan Buatan untuk Membangun Kedalaman Skuad
Meskipun model AI terdepan telah membawa perubahan besar dalam bidang keamanan kode, praktik terbaik secara umum tetap sangat penting. Pendekatan yang paling efektif adalah mengintegrasikan model-model ini ke dalam Siklus Hidup Pengembangan Solusi (SDLC) dan proses peluncuran yang konvensional, sekaligus melakukan pemindaian secara terus-menerus terhadap layanan yang sedang beroperasi.
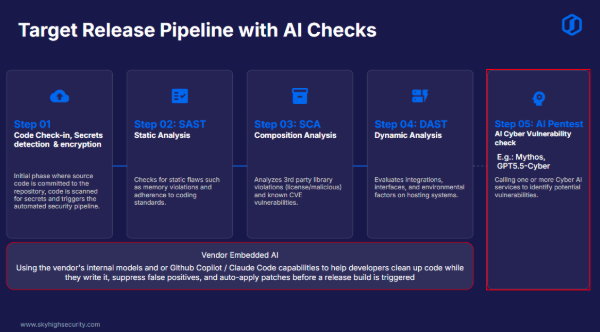
Di Skyhigh Security , kami telah melakukan hal ini dengan awalnya memperluas SDLC yang masih menggunakan komponen SAST dan DAST tradisional, namun berupaya memperluasnya dengan menggunakan:
- AI Terintegrasi: Kami menyediakan akses bagi para pengembang kami ke model AI yang secara otomatis memeriksa adanya pelanggaran keamanan bahkan sebelum kode dikomit ke repositori**.
- Pengujian Penetrasi Berbasis AI: Kami telah menambahkan uji kritis di akhir alur kerja yang memanfaatkan versi “Cyber” dari model AI terdepan untuk mendeteksi kerentanan dan vektor serangan. Hal ini memungkinkan penyelesaian masalah sebelum peluncuran. Karena uji ini dijalankan secara berkala, uji ini dapat mengidentifikasi masalah baru yang muncul serta kelemahan lama yang mungkin terlewatkan oleh versi model sebelumnya.
- Kemampuan Vendor SAST dan DAST: Vendor perangkat lunak Pengujian Keamanan Aplikasi Statis dan Dinamis sedang dengan cepat mengintegrasikan kecerdasan buatan (AI). Dengan memanfaatkan alat-alat dari vendor-vendor ini, kita dapat memanfaatkan akurasi yang semakin tinggi dan kemampuan canggih yang mereka miliki.
- Perbaikan Berbasis AI: Di Skyhigh, kami percaya bahwa manusia tidak dapat memperbaiki semua masalah ini dengan cukup cepat, dan oleh karena itu, untuk bergerak dengan “kecepatan mesin”, kami telah membangun sistem berbasis AI di akhir proses yang memindai dan secara otomatis melakukan perbaikan. Dengan menggabungkan langsung agen “Merah” untuk mengidentifikasi masalah, dengan agen “Hijau” untuk melakukan perbaikan otomatis, hal ini memungkinkan kami tidak hanya mengidentifikasi masalah untuk daftar tunggu kami, tetapi juga memastikan perangkat lunak memiliki kualitas tinggi.
**Catatan: Meskipun tanpa akses ke model-model terdepan terbaru, penelitian menunjukkan bahwa penggunaan model-model yang lebih kecil dengan batasan yang kokoh tetap dapat mengidentifikasi area-area yang menjadi perhatian utama. Hal ini sangat efektif terutama saat menggunakan kombinasi berbagai model untuk mendeteksi beragam masalah.**
Selain alur kerja SDLC, beberapa pemeriksaan keamanan harus dilakukan secara berkelanjutan pada sistem yang sedang beroperasi:
- Menerapkan CNAPP (Cloud Native Application Protection Platform): Platform-platform ini memberikan visibilitas berkelanjutan terhadap kerentanan dan kesalahan konfigurasi yang telah diketahui.
- Perlindungan Malware dengan Pencocokan Pola Secara Real-Time: Kemampuan seperti GAM dari Skyhigh tidak hanya mengandalkan tanda tangan yang sudah dikenal, tetapi juga menganalisis pola perilaku. Dengan memanfaatkan kecerdasan buatan (AI) internal untuk mendeteksi perilaku mencurigakan, sistem-sistem ini memperbarui diri dengan “kecepatan mesin,” sehingga melindungi dari ancaman baru begitu ancaman tersebut muncul.
Dengan menggabungkan alat-alat ini, Anda dapat menangani kerentanan sebelum terungkap dan memastikan organisasi Anda siap untuk mendeteksi serta melindungi diri dari ancaman yang muncul secara real time.
Bagaimana Cara Anda Beradaptasi?
Untuk menyesuaikan diri dengan perubahan situasi ini, saya menyarankan agar kita berfokus pada beberapa bidang utama:
- Tinjau dan Perbarui SDLC Anda dengan AI.
Tinjau SDLC Anda untuk memastikan bahwa kemampuan SAST dan DAST yang andal didukung oleh model AI guna memvalidasi kode sesuai dengan batasan perusahaan. Rancang sistem ini agar fleksibel, sehingga Anda dapat mengganti model AI sesuai kebutuhan—misalnya, dengan menggunakan model yang lebih canggih dan berkinerja tinggi untuk sistem-sistem kritis. - Pastikan vendor Anda melindungi SDLC mereka.
Karena sebagian besar perusahaan bergantung pada vendor pihak ketiga, sangatlah penting untuk memastikan bahwa pemasok Anda telah menerapkan proses SDLC modern yang didukung oleh kecerdasan buatan (AI). Integrasikan pemeriksaan ini ke dalam siklus pengadaan dan penilaian vendor Anda. - Terapkan sistem deteksi dan perlindungan adaptif “Machine Speed”.
Pastikan lingkungan operasional Anda menggunakan sistem yang mampu mendeteksi dan beradaptasi terhadap ancaman di tingkat mesin begitu ancaman tersebut muncul. Prioritaskan solusi seperti Skyhigh Security GAM yang menawarkan perlindungan adaptif. - Menerapkan “Red Teaming” Berbasis AI
Tambahkan “red teaming” berbasis AI ke dalam proses rilis Anda untuk memastikan bahwa kerentanan tidak hanya dicari di dalam kode, tetapi juga pada sistem operasi produksi. - Gunakan AI untuk memperbaiki kerentanan.
Mengidentifikasi lebih banyak kerentanan bagi organisasi yang sudah kewalahan tidak akan memberikan nilai tambah, kecuali jika Anda telah memasukkan cara untuk melakukan perbaikan dengan kecepatan mesin ke dalam proses Anda. Pertimbangkan untuk menerapkan sistem AI yang dapat menyarankan solusi dan terapkan bersamaan dengan kegiatan red teaming Anda. - Pastikan Anda dapat melakukan pembaruan keamanan sesuai kebutuhan.
Hindari jadwal pembaruan keamanan yang tetap dan beralihlah ke pembaruan sesuai kebutuhan. Terlepas dari sistem pertahanan lain yang Anda miliki, kerentanan pasti akan terdeteksi dan memerlukan tindakan perbaikan segera untuk mencegah eksploitasi “Machine Speed”.
Meskipun hal ini menandai perubahan signifikan dalam pendekatan terhadap keamanan, manfaat bagi mereka yang mampu beradaptasi adalah perangkat lunak dan layanan yang jauh lebih tangguh. Kesuksesan di era baru ini tidak bergantung pada harapan bahwa kerentanan tidak akan terdeteksi, melainkan pada strategi pertahanan berlapis yang kokoh yang beroperasi secepat ancaman itu sendiri.
Untuk informasi lebih lanjut mengenai pentingnya keamanan data di era kecerdasan buatan (AI), silakan baca laporan riset pasar terbaru kami: Memanfaatkan DSPM dan AI untuk Mengatasi Tantangan Keamanan Data.
Tentang Penulis
Ste Nadin
Kepala Arsitek
Ste adalah seorang Arsitek Perusahaan yang menjabat sebagai Kepala Arsitek dan CTO, dengan pengalaman praktis hampir 30 tahun dalam mengimplementasikan sistem operasional yang krusial. Dengan mengutamakan pendekatan yang berfokus pada hasil bisnis, ia telah mengantarkan kesuksesan di berbagai sektor industri yang sangat diatur. Sektor-sektor tersebut meliputi infrastruktur kritis nasional, pemerintahan, layanan kesehatan, dan keamanan. Ia diakui sebagai pemikir terkemuka di industri ini, di antaranya menjabat sebagai presiden SEMAT.inc, yang berupaya mewujudkan pemahaman bersama dalam mendorong penerapan desain dan implementasi praktik terbaik.
Konten Terkait



Blog yang sedang tren
Apa Artinya Menerapkan Solusi Keamanan yang Benar-benar Hibrida
Steve Tait 29 Oktober 2026
Memperkenalkan Skyhigh Hybrid Mesh SSE: Dirancang Sesuai dengan Cara Kerja Perusahaan Modern
Thyaga Vasudevan 28 Oktober 2026
Keamanan di Tempat Kerja: Jangan Lagi Membayar Tarif Layanan Awan untuk AI Lokal
Mike Smart 16 Oktober 2026
Menjaga Keamanan di Era Normal Baru: Mengapa Pendekatan Zero Trust Universal Sangat Penting di Era Kecerdasan Buatan
Sriram Krishnamurthy 30 September 2026
Bekerja secara hybrid. Mengapa Anda Harus Membayar Dua Kali Lipat untuk “Pajak Awan” di Kantor?
Mike Smart 24 September 2026