







ZTNA di Lokasi Sendiri untuk Aplikasi Pribadi
- ZTNA memberikan akses per aplikasi setelah memverifikasi identitas, perangkat, dan konteks, bukan akses VPN di tingkat jaringan.
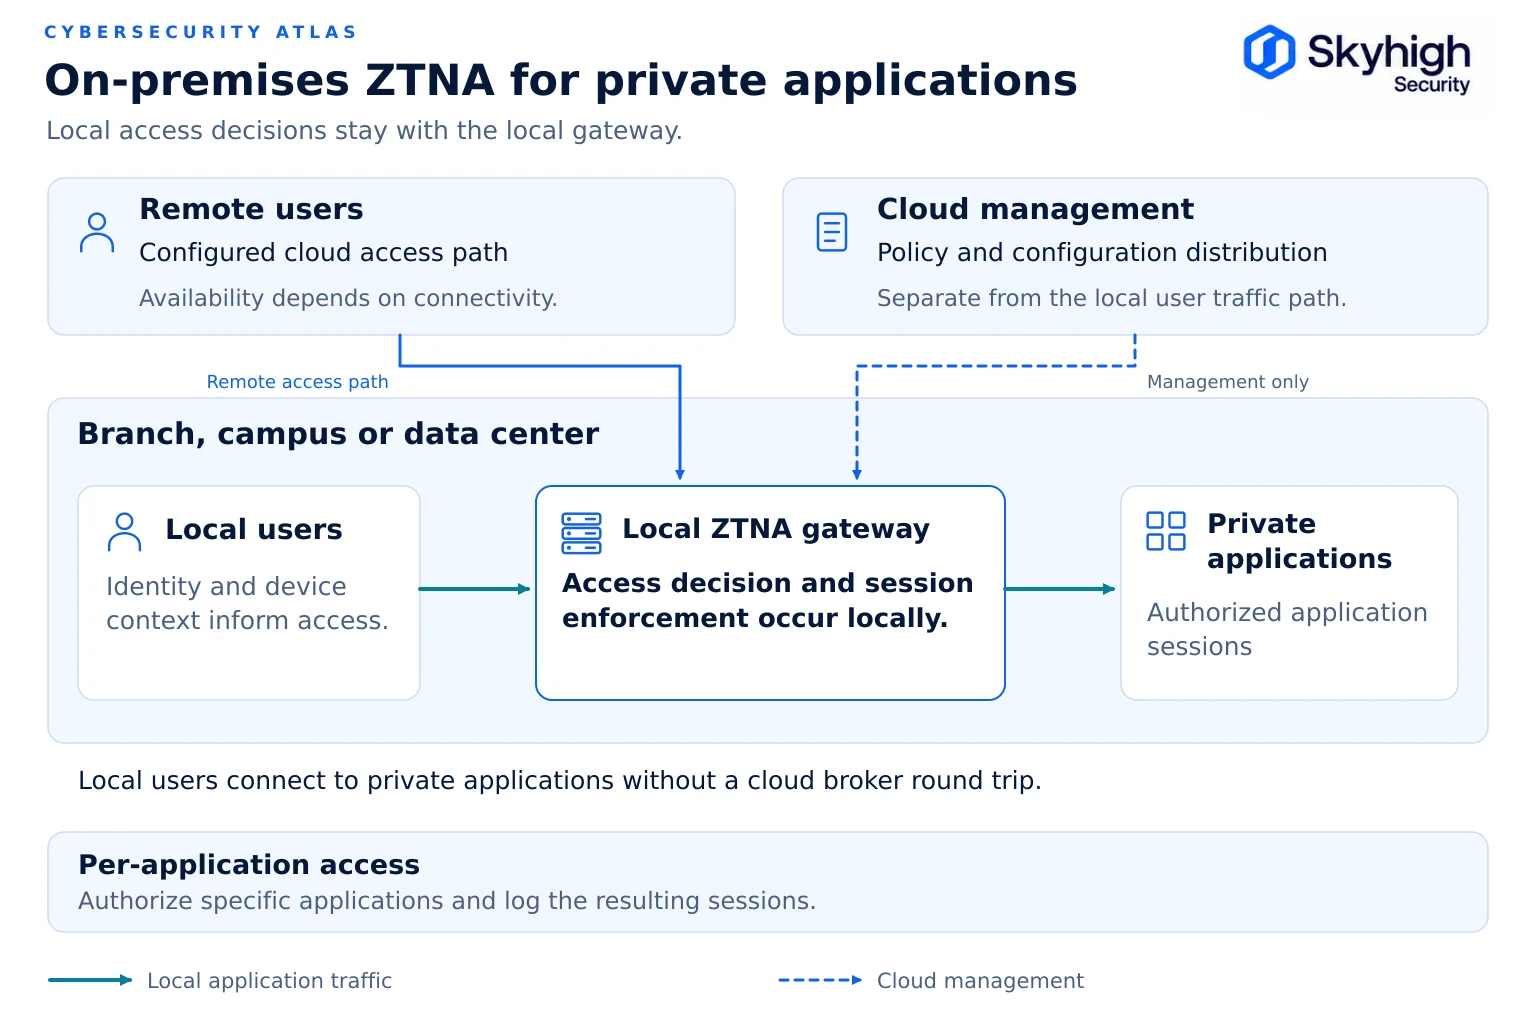
- ZTNA yang diimplementasikan di lokasi sendiri (on-premises) memastikan lalu lintas antara pengguna dan aplikasi tetap berada di lingkungan lokal, alih-alih dialihkan melalui cloud milik vendor.
- Penegakan aturan lokal sangat penting terkait lalu lintas internal, OT, kedaulatan, latensi, dan kelangsungan layanan selama gangguan layanan cloud.
- Menilai pemeriksaan identitas, penempatan gateway, jalur akses lokal, perilaku saat terjadi kegagalan, serta konsistensi dengan akses jarak jauh.
- Agen AI dan akun layanan memerlukan penerapan kebijakan yang sama per aplikasi seperti halnya pengguna manusia.
ZTNA on-premises adalah penerapan ZTNA Berbasis Infrastruktur ( zero trust network access ) di mana titik penegakan kebijakan untuk aplikasi privat dijalankan pada infrastruktur di dalam pusat data dan cabang milik organisasi itu sendiri. Pengguna dan sistem diautentikasi dan diberi otorisasi per aplikasi, seperti halnya pada ZTNA pada umumnya, namun lalu lintas antara pengguna di lokasi dan aplikasi di lokasi tidak perlu melewati cloud vendor dan kembali lagi.
Artikel ini merupakan bagian dari panduan Keamanan Hybrid Cloud.
Cara Kerja ZTNA
ZTNA memverifikasi identitas, perangkat, dan konteks setiap pengguna, lalu menghubungkannya ke satu aplikasi, bukan ke jaringan.
Arsitektur zero trust NIST, SP 800-207, memisahkan titik pengambilan keputusan kebijakan (yang menentukan apakah suatu subjek dapat mengakses suatu sumber daya) dari titik penegakan kebijakan (yang mengaktifkan, memantau, dan memutus koneksi). Produk-produk ZTNA menerapkan model tersebut untuk aplikasi pribadi:
- Seorang pengguna atau sistem meminta akses ke suatu aplikasi.
- Permintaan tersebut sampai ke titik penegakan, biasanya berupa gateway, broker, atau proxy.
- Kebijakan ini mengevaluasi identitas, kelompok, status perangkat, lokasi, risiko, dan aplikasi spesifik yang diminta.
- Jika diizinkan, titik penegakan hanya menghubungkan subjek dengan aplikasi tersebut saja. Bagian jaringan lainnya tetap tidak terlihat.
- Sesi ini dipantau dan dapat dihentikan jika kondisinya berubah.
Panduan praktik NIST SP 1800-35, “Menerapkan Arsitektur Zero Trust”, yang diterbitkan pada Juni 2025, mendokumentasikan 19 contoh implementasi yang dibangun bersama 24 vendor di lingkungan on-premises dan cloud, serta menjadi referensi yang berguna mengenai bagaimana komponen-komponen tersebut saling terintegrasi dalam praktiknya.
ZTNA berbasis cloud vs. ZTNA di lokasi sendiri
Perbedaannya terletak pada di mana titik penegakan tersebut diterapkan: di cloud penyedia layanan untuk setiap sesi, atau di gateway milik pelanggan sendiri untuk sesi lokal.
| Aspek | ZTNA yang difasilitasi melalui cloud | ZTNA di lokasi |
|---|---|---|
| Titik penegakan | Titik kehadiran vendor | Gerbang pelanggan di pusat data dan cabang |
| Konektor aplikasi | Terowongan keluar dari jaringan aplikasi ke cloud penyedia layanan | Gerbang lokal, yang secara opsional juga terhubung ke cloud |
| Dari pengguna di lokasi ke aplikasi di lokasi | Jalur berliku yang padat di tengah awan | Tetap di daerah setempat |
| Pengguna jarak jauh ke aplikasi di lokasi | Melalui penyedia layanan cloud | Melalui penyedia layanan cloud atau gateway lokal yang diakses melalui cloud |
| Ketergantungan pada internet dan layanan cloud penyedia | Wajib untuk setiap sesi | Lalu lintas lokal dapat tetap berada di lokasi; verifikasi identitas, lisensi, dan ketergantungan pada control plane |
| Visibilitas lalu lintas internal dan lalu lintas timur-barat | Terbatas | Penegakan hukum dapat mencakup arus internal |
Dalam model perantara cloud yang umum, sebuah mesin virtual konektor yang ringan berjalan berdampingan dengan aplikasi dan membuka terowongan keluar menuju gateway vendor, sehingga tidak diperlukan port firewall masuk. Skyhigh Private Access bekerja dengan cara ini untuk akses jarak jauh: lalu lintas klien diatur di titik kehadiran (point of presence) SSE dan diarahkan melalui terowongan TLS ke konektor yang diimplementasikan di pusat data, cloud pribadi, atau cloud publik yang sama dengan aplikasi tersebut.
ZTNA berbasis lokasi menyediakan jalur penerapan kebijakan lokal sehingga pengguna dan sistem di dalam jaringan mendapatkan kontrol yang sama per aplikasi tanpa harus keluar dari gedung.
Mengapa penegakan hukum di tingkat lokal itu penting
Penegakan aturan secara lokal mencegah terjadinya hairpinning, menjangkau lalu lintas internal dan lalu lintas agen AI, serta tetap berfungsi selama gangguan layanan cloud.
Hairpinning. Mengalihkan lalu lintas pengguna kantor ke broker cloud dan kembali ke server yang terletak di ujung lorong hanya akan menambah latensi dan ketergantungan pada internet tanpa memberikan manfaat keamanan apa pun.
Lalu lintas internal. Sebagian besar lalu lintas yang seharusnya diatur oleh model zero trust tidak pernah melewati batas internet: sesi admin, panggilan antar-aplikasi, serta akses teknik OT. Penerapan kebijakan yang hanya dilakukan di cloud tidak dapat mendeteksinya.
Agen AI dan akun layanan. Agen otonom dan akun layanan dapat memiliki hak akses tingkat pengguna serta mentransfer data antar sistem internal dengan kecepatan mesin. Skyhigh berpendapat bahwa penegakan keamanan untuk aliran data ini harus dilakukan di dalam jaringan tempat lalu lintas data tersebut berasal (Skyhigh Security).
Kelangsungan. Jika layanan cloud penyedia atau koneksi internet terputus, sesi lokal akan tetap berlanjut sesuai dengan kebijakan yang diterapkan secara lokal. Pastikan untuk mengonfirmasi jangka waktu pemutusan koneksi yang didukung serta perilaku pemeriksaan status keamanan dan identitas kepada penyedia layanan Anda.
Kedaulatan. Lalu lintas aplikasi lokal dapat tetap berada di infrastruktur pelanggan. Catat di mana keputusan kebijakan, pemeriksaan identitas, dan metadata sesi diproses serta disimpan. Apabila suatu sesi Skyhigh memerlukan perlindungan data yang diterapkan di cloud, konten yang bersangkutan akan diteruskan ke cloud Skyhigh untuk diperiksa sesuai dengan kebijakan yang sama.
Pemeriksaan identitas
ZTNA yang diimplementasikan di lokasi harus menerapkan standar ketat yang sama dalam hal identitas seperti halnya akses jarak jauh:
- Otentikasi melalui penyedia identitas perusahaan dengan MFA yang tahan terhadap serangan phishing
- Kondisi perangkat: status pengelolaan, versi sistem operasi, enkripsi disk, perlindungan titik akhir
- Kelompok dan peran, yang dipetakan ke hak akses per aplikasi
- Konteks: lokasi, waktu, skor risiko berdasarkan analisis perilaku
- Beban kerja dan identitas agen untuk akses non-manusia
- Evaluasi berkelanjutan, dengan penghentian sesi jika terjadi perubahan postur atau risiko
Salah satu kelemahan yang umum terjadi adalah membebaskan pengguna di lokasi dari pemeriksaan kondisi perangkat. Hanya karena terhubung ke jaringan LAN perusahaan, bukan berarti perangkat tersebut memenuhi syarat.
Penempatan konektor dan gateway
Tempatkan gateway di dekat aplikasi yang dilindunginya, dalam kelompok-kelompok yang redundan, dengan segmentasi di sekelilingnya.
- Letakkan gateway di dekat aplikasi yang dilindunginya, baik di segmen yang sama maupun di segmen yang berdekatan, sehingga aplikasi yang dilindungi tersebut hanya dapat diakses melalui gateway tersebut.
- Lakukan penyebaran secara berkelompok untuk memastikan kapasitas dan ketersediaan, serta hubungkan aplikasi dengan kelompok-kelompok tersebut, bukan dengan gateway tunggal.
- Pertahankan konektivitas hanya keluar (outbound) untuk jalur yang dimediasi oleh cloud, sehingga aplikasi tidak terpapar pada koneksi masuk (inbound).
- Gunakan segmentasi jaringan yang dikelola pelanggan untuk mencegah gateway yang telah disusupi menjangkau sistem-sistem yang tidak terkait.
- Rencanakan konfigurasi cabang. Tentukan apakah setiap cabang akan memiliki gateway lokal atau terhubung ke gateway regional.
Jalur akses lokal
Desain ZTNA hibrida memerlukan tiga jalur akses yang ditentukan secara eksplisit, yang semuanya diatur oleh satu kebijakan:
- Dari pengguna di lokasi ke aplikasi di lokasi: gerbang lokal, tanpa lalu lintas bolak-balik ke cloud.
- Pengguna jarak jauh ke aplikasi di lokasi: perantara cloud ke konektor lokal atau gateway.
- Dari aplikasi yang dihosting di lokasi pengguna ke aplikasi yang dihosting di cloud: gateway lokal atau perantara cloud ke konektor di lingkungan cloud.
Ketiga hal tersebut harus menggunakan satu definisi kebijakan, sehingga hak akses pengguna tidak berubah tergantung lokasi.
Contoh arsitektur zero trust untuk cloud hibrida
Arsitektur zero trust hibrida menggabungkan penerapan kebijakan secara lokal dan di cloud di bawah satu lapisan identitas dan kebijakan, seperti yang ditunjukkan dalam contoh ini.
Bayangkan sebuah perusahaan jasa keuangan yang memiliki pusat data di kantor pusat, 40 cabang, lingkungan IaaS, dan tenaga kerja jarak jauh.
- Identitas: Satu penyedia identitas dengan MFA; status perangkat dari manajemen titik akhir.
- Kantor Pusat: Gateway ZTNA lokal bertindak sebagai antarmuka untuk antarmuka administrasi perbankan inti dan alat-alat internal. Staf di lokasi terhubung langsung melalui gateway lokal tersebut.
- Cabang: Gateway cabang mengatur akses ke sistem cabang dan meneruskan permintaan ke gateway kantor pusat untuk aplikasi terpusat.
- IaaS: Konektor di lingkungan cloud menangani beban kerja; pengguna jarak jauh dan di lokasi mengaksesnya melalui broker yang sesuai.
- Staf jarak jauh: Titik kehadiran (PoP) berbasis cloud memfasilitasi akses ke pusat data dan aplikasi IaaS.
- Agen AI: Identitas layanan untuk asisten AI internal diberikan hak akses per aplikasi dan diberlakukan secara lokal.
- Kebijakan: Satu rangkaian aturan mengatur semua jalur, yang diterapkan dari satu konsol.
Jika koneksi internet terputus, staf kantor pusat dan cabang tetap bekerja menggunakan aplikasi lokal, dan penegakan aturan di tingkat lokal tetap berlanjut selama periode pemutusan koneksi yang didukung.

Persyaratan penerapan yang perlu dievaluasi
Evaluasi ZTNA yang diimplementasikan di lokasi sendiri berdasarkan persyaratan ini sebelum menyusun daftar pendek vendor.
- Penegakan aturan lokal bagi pengguna di lokasi tanpa hairpinning cloud
- Kebijakan dan hak yang sama untuk jalur lokal dan jarak jauh
- Penerapan kebijakan penggunaan perangkat bagi pengguna di lokasi
- Dukungan untuk identitas non-manusia dan agen AI
- Cakupan protokol: web, SSH, RDP, basis data, dan TCP/UDP versi lama
- Ketersediaan tinggi dan kelompok konektor
- Perilaku yang telah ditentukan ketika layanan cloud vendor atau penyedia identitas tidak dapat diakses
- Pencatatan lokasi dan integrasi SIEM
- Integrasi dengan gerbang web dan DLP agar sesi aplikasi pribadi terlindungi
Perangkat lunak arsitektur zero trust untuk cloud hibrida
ZTNA merupakan salah satu komponen dari arsitektur zero trust hibrida.
Solusi ini berintegrasi dengan penyedia identitas, manajemen titik akhir, gerbang web, CASB, DLP, dan segmentasi. Pertimbangkan ZTNA sebagai bagian dari platform yang akan menegakkan kebijakan Anda yang lain, bukan sebagai pengganti VPN yang berdiri sendiri. Lihat Solusi Keamanan Awan Hibrida: Cara Membandingkan Penyedia Layanan.
Bagaimana Skyhigh menyediakan layanan ZTNA di lokasi sendiri
Skyhigh menyediakan layanan ZTNA di lokasi (on-premises) melalui gateway lokal dalam Hybrid SSE Mesh, bersamaan dengan layanan yang difasilitasi melalui cloud ( Private Access).
Dalam Skyhigh Hybrid SSE Mesh, ZTNA lokal berjalan di gateway on-premises dan cabang milik organisasi itu sendiri, pada infrastruktur yang dimiliki dan dikendalikan sepenuhnya oleh organisasi tersebut, bukan di node lokal yang dioperasikan oleh vendor, sehingga memperluas penerapan zero trust ke pengguna internal, sumber daya, dan agen AI. Skyhigh Private Access terus memfasilitasi akses jarak jauh melalui titik kehadiran (PoP) Skyhigh, dan keduanya dikelola melalui satu konsol dan mesin kebijakan bersama dengan SWG, CASB, dan DLP.
Sumber
- NIST. SP 800-207: Arsitektur Zero Trust (Agustus 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- NIST NCCoE. SP 1800-35: Penerapan Arsitektur Zero Trust (Juni 2025). https://csrc.nist.gov/pubs/sp/1800/35/final
- CISA. Model Kematangan Zero Trust, Versi 2.0. https://www.cisa.gov/zero-trust-maturity-model
- Skyhigh Security. “Cara Kerja Skyhigh Private Access .” https://success.skyhighsecurity.com/docs/how-skyhigh-private-access-works
- Skyhigh Security. “Memodernisasi Symantec Edge Secure Web Gateway Anda dengan Skyhigh Hybrid SSE Mesh” (15 Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html