






AI Berbasis Bayangan dan Keamanan Peramban: Melindungi Data Saat Karyawan Menggunakan Alat AI
- Shadow AI sudah mulai menyebabkan insiden kebocoran data. Satu dari lima organisasi melaporkan insiden kebocoran data akibat shadow AI pada tahun 2025, dan hanya 37% di antaranya yang telah melakukannya.
- Browser merupakan titik kendali utama. Karyawan mengakses ChatGPT, Gemini, Claude, dan Copilot melalui browser web—sehingga SWG,.
- Memblokir alat AI sepenuhnya justru akan berakibat buruk. Larangan menyeluruh justru akan mendorong penggunaannya secara terselubung.
- Kerangka kerja tersebut menuntut tindakan segera. NIST AI 600 1 mengidentifikasi kebocoran privasi data sebagai risiko tersendiri dari GenAI.
- Biayanya dapat diukur. Shadow AI menambah biaya pelanggaran data rata-rata sebesar $670.000 (IBM, 2025).
- Tata kelola tanpa penegakan teknis tidak akan berhasil. Sebanyak 97% organisasi yang melaporkan pelanggaran terkait AI tidak memiliki sistem akses AI yang memadai.
- Laju peningkatan risikonya sangat tajam. Gartner memperkirakan bahwa pada tahun 2030, lebih dari 40% perusahaan akan mengalami masalah keamanan atau kepatuhan.
Tim pemasaran Anda baru saja menemukan bahwa 40% karyawan menyalin data pelanggan ke dalam alat AI yang tidak disetujui selama jam kerja reguler—melalui browser yang sama yang mereka gunakan untuk aplikasi SaaS yang diizinkan. Tidak ada malware yang terlibat. Tidak ada pelanggaran perimeter. Seorang analis menyalin daftar pelanggan dari Salesforce, menempelkannya ke dalam chatbot publik untuk menghasilkan ide segmentasi, mengunduh hasilnya, dan menyinkronkan file tersebut ke penyimpanan cloud pribadi. Browser tersebut berfungsi sebagai ruang kerja, titik masuk, dan saluran eksfiltrasi—semuanya sekaligus.
Shadow AI—penggunaan alat AI tanpa izin dan tanpa pengawasan atau tata kelola dari tim TI—telah menjadi salah satu masalah keamanan data paling mendesak yang dapat dihadapi oleh seorang CISO, dan hal ini terjadi di dalam browser.
Skenario AI Bayangan yang Harus Ditakuti oleh Setiap CISO
Inilah gambaran umum insiden AI bayangan—dan mengapa insiden tersebut sangat sulit dideteksi dengan sistem pengendalian lama.
Seorang manajer produk di sebuah perusahaan fintech menengah menyalin data keluhan pelanggan dari sistem CRM perusahaan, membuka tab browser baru, dan menempelkannya ke dalam chatbot AI versi gratis untuk menyusun draf analisis tren guna tinjauan triwulanan. Ketentuan layanan chatbot tersebut mengizinkan penyedia layanan menggunakan data masukan untuk pelatihan model. Data tersebut mencakup nama, nomor rekening, dan rincian transaksi. Manajer produk tersebut mengunduh ringkasan yang dihasilkan AI, mengirimkannya melalui email ke tiga rekan kerja, dan menyimpan salinannya ke folder Google Drive pribadinya.
Tidak ada firewall yang terpicu. Tidak ada agen endpoint yang menandai teks yang disisipkan tersebut. Kebijakan DLP yang memantau lampiran email tidak memeriksa aktivitas papan klip berbasis browser. CASB mendeteksi sinkronisasi Google Drive, tetapi tidak memiliki visibilitas mengenai apa yang telah disisipkan ke tab chatbot sepuluh menit sebelumnya.
Ini bukanlah skenario hipotetis. Laporan Menlo Security tahun 2025 menemukan bahwa ada 155.005 upaya penyalinan dan 313.120 upaya penyisipan ke alat GenAI yang tercatat dalam satu bulan, yang menunjukkan bagaimana karyawan secara rutin mentransfer data sensitif ke alat AI melalui papan klip browser. Sebuah survei Gartner terhadap 302 pemimpin keamanan siber pada Maret–Mei 2025 mengungkapkan bahwa 69% organisasi mencurigai atau memiliki bukti bahwa karyawan menggunakan alat GenAI publik yang dilarang.
Browser adalah tempat data tersebut keluar, sehingga browser menjadi tempat di mana Anda harus menerapkan kontrol.
Mengapa Pendekatan Keamanan Lama Gagal Menghadapi Shadow AI
Arsitektur keamanan tradisional dirancang untuk melindungi data yang tersimpan di basis data, data yang sedang dikirim antar server, serta data yang diakses melalui titik akhir yang dikelola. Shadow AI membantah semua asumsi tersebut.
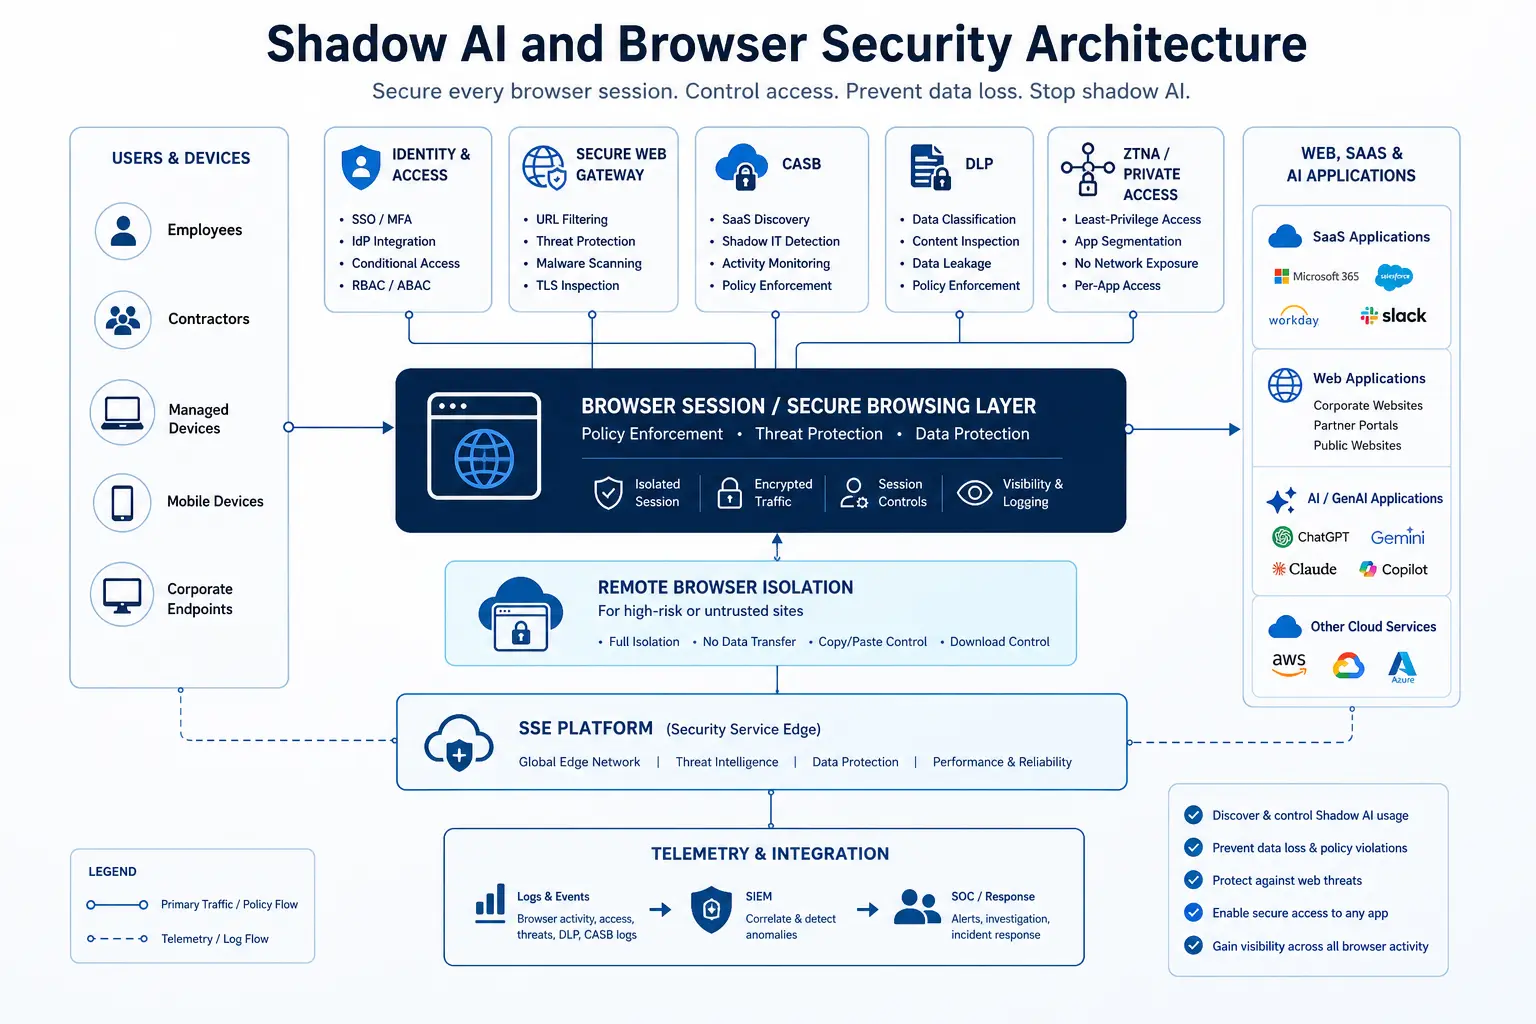
Penyaringan web berbasis perimeter hanya mendeteksi domain, bukan data. Sistem lama secure web gateway dapat memblokir chat.openai.com berdasarkan kategori URL, tetapi karyawan cukup beralih ke salah satu dari lebih dari 6.500 domain GenAI dan 3.000 aplikasi yang terdeteksi di lingkungan perusahaan (Menlo Security, 2025). Memblokir satu domain sama saja dengan permainan "whack-a-mole". Memblokir semuanya akan menghambat produktivitas dan memaksa pengguna beralih ke perangkat pribadi.
DLP endpoint memantau berkas, bukan aktivitas papan klip. Ketika seorang insinyur penjualan menyalin spreadsheet pipeline dari CRM yang disetujui dan menempelkan isinya ke dalam alat AI berbasis browser, DLP endpoint yang memantau penyimpanan berkas, penulisan ke USB, dan lampiran email tidak mendeteksi apa pun—karena tidak ada berkas yang dibuat. Data tersebut keluar melalui kolom teks browser, sebuah vektor yang umumnya tidak diperiksa oleh agen DLP generasi lama.
CASB tanpa fitur proxy inline memiliki titik buta. CASB berbasis API dapat memantau aktivitas di aplikasi SaaS yang diizinkan seperti Salesforce atau Microsoft 365, tetapi tidak memiliki visibilitas terhadap chatbot versi gratis yang diakses karyawan melalui tab browser. Tanpa proxy forward atau inspeksi inline, sesi AI bayangan tersebut tidak terdeteksi.
Pendekatan yang hanya mengandalkan pelatihan hanyalah sekadar "pertunjukan kepatuhan". Organisasi yang hanya mengandalkan pelatihan kesadaran, email peringatan, atau kebijakan tertulis secara konsisten gagal mencegah kebocoran data—karena tidak ada penegakan teknis yang mendukung kebijakan tersebut. Data pelanggaran IBM tahun 2025 menegaskan adanya kesenjangan ini: 97% organisasi yang melaporkan pelanggaran terkait AI tidak memiliki kontrol akses AI yang memadai.
Poin yang menjadi benang merah: setiap pendekatan yang gagal tidak memiliki visibilitas langsung di tingkat browser mengenai data apa saja yang dikirimkan karyawan ke alat AI secara real-time.
Apa yang Berubah: Browser Kini Menjadi Ruang Kerja Perusahaan
Tiga faktor saling berpadu sehingga menjadikan peramban sebagai garda terdepan baru dalam perlindungan data.
Perubahan 1: Alat AI sudah terintegrasi secara native di browser. ChatGPT, Claude, Gemini, dan puluhan alat AI khusus bidang tertentu berjalan sepenuhnya di dalam browser. Berbeda dengan aplikasi SaaS tradisional yang memerlukan integrasi SSO dan proses penyediaan akun, sebagian besar chatbot AI hanya memerlukan pendaftaran melalui email gratis—atau bahkan tanpa akun sama sekali. Seorang analis SDM dapat menempelkan ulasan kinerja karyawan ke dalam chatbot dan menerima ringkasannya dalam hitungan detik, semuanya dilakukan dalam sesi Chrome standar di laptop yang dikelola.
Pergeseran 2: Perpindahan data dilakukan melalui salin-tempel, bukan transfer file. Menurut Survei Shadow AI dari IBM (Februari 2026), 80% pekerja kantoran di Amerika Serikat menggunakan AI dalam pekerjaan mereka, namun hanya 22% yang sepenuhnya mengandalkan alat yang disediakan oleh perusahaan. Sisanya menggunakan akun pribadi, layanan gratis, dan ekstensi browser. Data berpindah melalui operasi clipboard—salin, tempel, seret dan lepas—yang sepenuhnya melewati sistem DLP berbasis file.
Shift 3: Perangkat yang tidak dikelola dan akses kontraktor memperbesar risiko. Seorang kontraktor yang mengakses Salesforce melalui reverse proxy dari laptop pribadi dapat menyalin catatan pelanggan, membuka tab baru ke alat AI publik, dan menempelkan data tersebut—semuanya dalam satu sesi browser. Tidak ada agen endpoint yang dapat diperiksa, tidak ada profil MDM yang dapat diterapkan, dan tidak ada kontrol tingkat jaringan jika mereka terhubung ke jaringan Wi-Fi rumah. Sesi browser itu sendiri adalah satu-satunya titik penegakan yang berlaku terlepas dari status perangkat.
Apa yang Dikatakan oleh Kerangka Kerja: NIST dan OWASP tentang Risiko Data GenAI
Kedua kerangka acuan utama untuk topik ini—NIST AI 600 1 dan OWASP Top 10 untuk LLMs—mengidentifikasi paparan data melalui interaksi dengan GenAI sebagai risiko kritis yang memerlukan pengendalian teknis, bukan sekadar pengendalian prosedural.
Diterbitkan pada 26 Juli 2024, Profil AI Generatif NIST AI 600 1 mengidentifikasi 12 risiko yang khas bagi atau diperparah oleh AI generatif serta memberikan lebih dari 200 saran tindakan untuk manajemen risiko. Di antaranya, privasi data tercantum sebagai risiko tersendiri: penggunaan dan pelatihan sistem GenAI dapat menyebabkan kebocoran, penggunaan tanpa izin, atau pengungkapan identitas data pribadi. Fungsi “Govern” dalam profil ini—yang dianggap sebagai fondasi—mewajibkan organisasi untuk menetapkan kebijakan dan pedoman yang jelas terkait pengembangan dan penerapan GAI, guna memastikan penggunaan yang etis dan bertanggung jawab. Bagi tim keamanan, hal ini berarti kebijakan tersebut harus disertai dengan kontrol teknis yang menegakkannya, terutama pada titik di mana karyawan berinteraksi dengan GenAI: yaitu browser.
Dari sisi keamanan aplikasi, OWASP Top 10 untuk LLM (2025) mengklasifikasikan Pengungkapan Informasi Sensitif (LLM02:2025) sebagai risiko kritis, dengan mencatat bahwa informasi sensitif mencakup informasi identitas pribadi (PII), rincian keuangan, catatan kesehatan, data bisnis rahasia, kredensial keamanan, dan dokumen hukum. Risiko ini bersifat dua arah: data mengalir ke dalam LLM ketika karyawan menempelkan konten, dan data dapat mengalir keluar jika model telah menghafal data pelatihan atau jika sistem RAG mengambil catatan yang tidak sah. LLM, terutama ketika tertanam dalam aplikasi, berisiko mengekspos data sensitif, algoritma eksklusif, atau detail rahasia melalui hasilnya, yang mengakibatkan akses data yang tidak sah, pelanggaran privasi, dan pelanggaran kekayaan intelektual.
Secara bersama-sama, NIST dan OWASP menegaskan bahwa organisasi tidak boleh menganggap paparan data GenAI sekadar sebagai masalah kebijakan semata. Peramban, tempat para karyawan berinteraksi dengan alat-alat tersebut, adalah tempat di mana pengendalian teknis harus diterapkan untuk memenuhi kedua kerangka kerja tersebut.
Apa yang Harus Dilakukan Tim Keamanan Saat Ini: Pengendalian di Tingkat Browser untuk Shadow AI
Untuk mengatasi masalah “shadow AI”, diperlukan kontrol berlapis yang diterapkan di tingkat peramban, di mana data benar-benar meninggalkan organisasi. Berikut ini adalah pendekatan bertahap yang didasarkan pada praktik yang telah terbukti berhasil.
Tahap 1: Mengidentifikasi dan Mengklasifikasikan Penggunaan AI (Minggu 1–2)
Sebelum menerapkan kebijakan, Anda perlu memiliki gambaran yang jelas. Terapkan sistem manajemen gerbang keamanan ( secure web gateway ) yang dilengkapi dengan kategorisasi URL berbasis kecerdasan buatan (AI) untuk mengidentifikasi setiap domain GenAI yang diakses oleh karyawan. Korelasikan log SWG dengan temuan shadow IT dari CASB untuk menyusun inventaris: alat AI apa saja yang sedang digunakan, siapa yang menggunakannya, seberapa sering, dan dari jenis perangkat apa saja.
Sebuah skenario nyata: tim keamanan di sebuah lembaga penyedia layanan kesehatan menemukan bahwa 12 alat AI yang belum disetujui menerima data dari clipboard para koordinator klinis yang merangkum catatan kasus pasien guna mempercepat dokumentasi triase. Tanpa penelusuran di tingkat SWG, aktivitas ini tidak terdeteksi karena alat-alat tersebut berbasis browser dan tidak memerlukan instalasi perangkat lunak.
Fase 2: Menerapkan DLP Inline di Peramban (Minggu ke-3–4)
Setelah Anda mengetahui alat AI mana saja yang sedang digunakan, terapkan kebijak data loss prevention yang memeriksa konten pada titik interaksi—sebelum data mencapai layanan AI. DLP inline yang diterapkan melalui platform SWG atau SSE berbasis cloud dapat memeriksa operasi penyisipan, pengiriman data pada kolom formulir, dan pengunggahan berkas ke URL GenAI. Tindakan kebijakan harus diterapkan secara bertahap:
Blokir pengunggahan data yang diatur (PII, PHI, PCI) ke alat AI mana pun.
Pengguna Coach yang mencoba menempelkan kode sumber atau dokumen internal akan disuguhkan jendela pop-up real-time yang menjelaskan risikonya dan menawarkan alternatif yang telah disetujui.
Izinkan pertanyaan umum yang tidak mengandung konten sensitif.
Contoh: Seorang insinyur di perusahaan logistik menyalin dan menempelkan daftar pengiriman yang berisi alamat pelanggan ke dalam alat ringkasan berbasis AI. Sistem DLP terintegrasi mendeteksi pola PII, memblokir tindakan penyalinan tersebut, dan menampilkan pemberitahuan: "Konten ini berisi alamat pelanggan. Silakan gunakan ruang kerja AI perusahaan yang telah disetujui." Insinyur tersebut dialihkan ke halaman lain, bukan dikenai sanksi—dan data tersebut tidak pernah keluar dari organisasi.
Fase 3: Mengisolasi Sesi AI Berisiko Tinggi (Minggu ke-4–6)
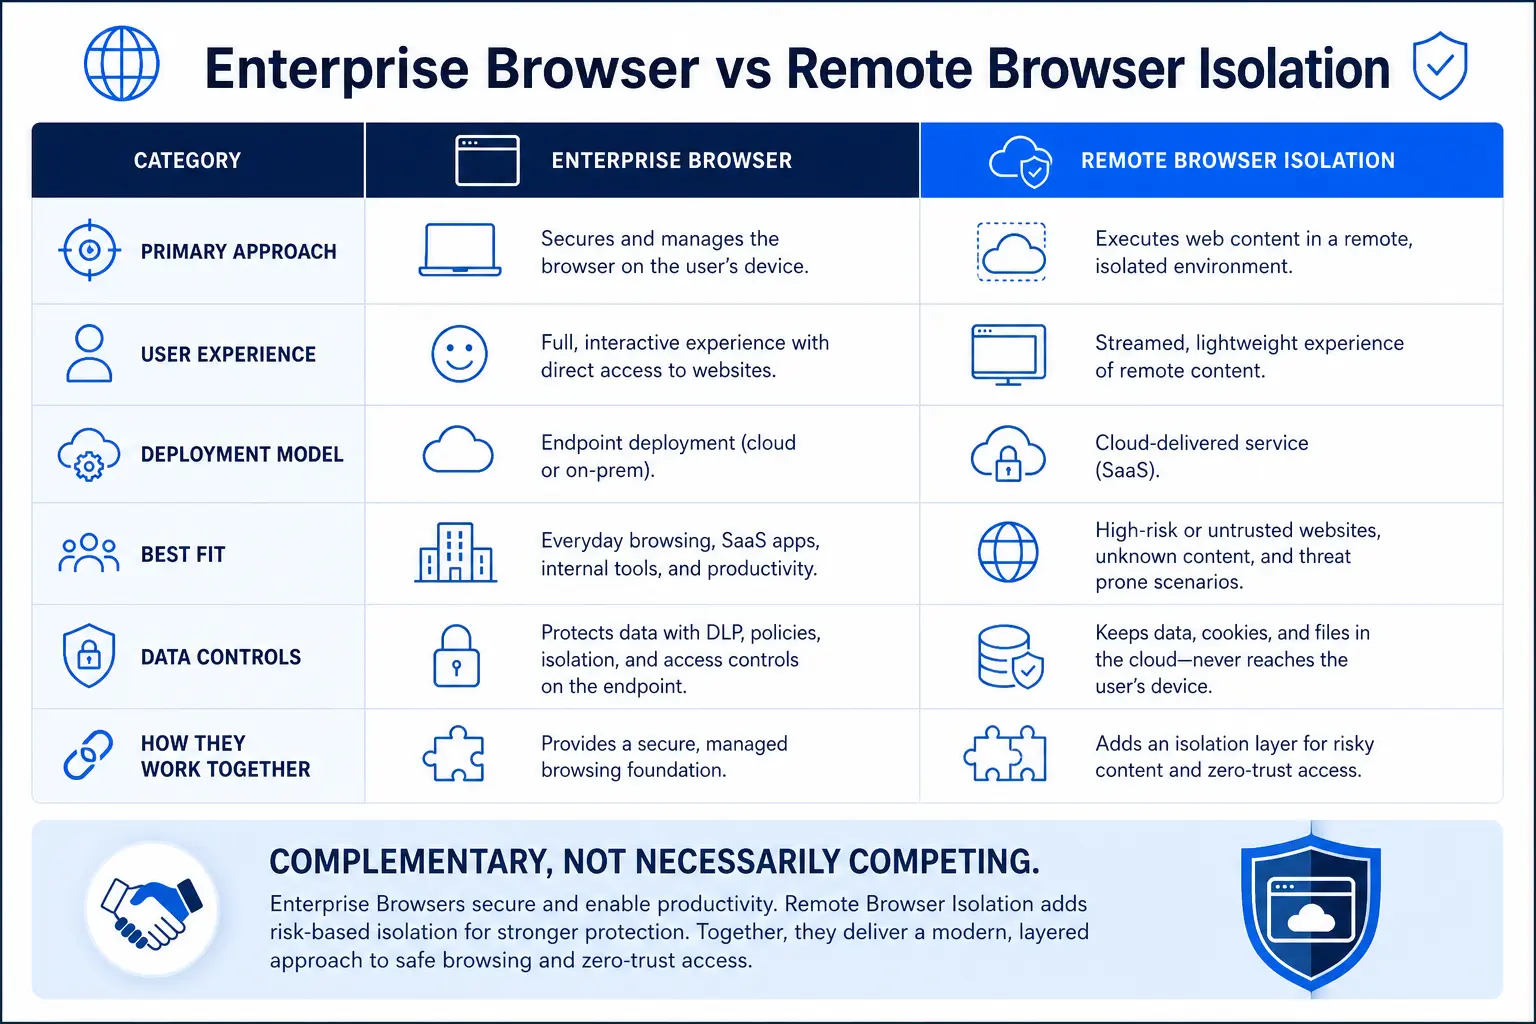
Untuk alat AI yang tidak dapat diblokir sepenuhnya—karena unit bisnis bergantung padanya—remote browser isolation sesi tersebut dijalankan pada kontainer yang dihosting di cloud. Karyawan dapat melihat dan berinteraksi dengan alat AI tersebut seperti biasa, namun operasi clipboard, pengunduhan, dan pengunggahan dapat dikendalikan secara terperinci. RBI memungkinkan penerapan prinsip "baca tetapi jangan bocor": karyawan dapat mengakses konten yang dihasilkan AI tanpa kemampuan untuk menempelkan data sensitif ke dalam alat tersebut atau mengunduh hasil keluaran AI ke perangkat akhir yang tidak dikelola.
Bayangkan sebuah tim M&A di sebuah perusahaan jasa keuangan yang perlu menggunakan alat riset berbasis AI untuk merangkum dokumen-dokumen publik. RBI memungkinkan mereka menggunakan alat tersebut secara bebas, sekaligus memblokir penyisipan ketentuan kesepakatan internal atau pengunduhan ringkasan yang dihasilkan AI yang berisi analisis eksklusif. Setelah sesi berakhir, wadah tersebut dihapus, dan tidak ada data yang tersisa di titik akhir.
Fase 4: Pengelolaan dan Penyempurnaan Berkelanjutan (Sedang Berlangsung)
Bentuk dewan tata kelola AI yang meninjau data telemetri SWG dan DLP setiap bulan. Pantau alat-alat AI baru yang muncul, pelanggaran kebijakan apa saja yang paling sering terjadi, serta apakah alternatif yang telah disetujui sudah memenuhi kebutuhan pengguna. Sesuaikan kebijakan seiring dengan perkembangan lanskap—karena jumlah layanan GenAI justru terus bertambah, bukan berkurang.
Pentingnya Tindakan Segera: Mengapa Menunda-nunda Akan Memperbesar Risiko
Setiap bulan penundaan semakin memperparah risiko tersebut dalam tiga hal.
Sektor Keuangan: Pelanggaran keamanan yang dilakukan oleh Shadow AI secara tidak proporsional membocorkan informasi identitas pribadi (PII) pelanggan sebesar 65%, dibandingkan dengan rata-rata global sebesar 53% (IBM, 2025), yang mengakibatkan biaya per catatan dan denda regulasi yang lebih tinggi. Ketika data yang bocor merupakan data yang paling menjadi perhatian regulator, risiko finansial yang ditimbulkan meningkat jauh melampaui upaya penanggulangan insiden awal.
Aspek Regulasi: GDPR, CCPA, dan HIPAA semuanya mewajibkan organisasi untuk mempertahankan kendali atas pemrosesan data pribadi. Ketika seorang karyawan menyalin dan menempelkan catatan pasien ke dalam alat AI yang belum diverifikasi dan dihosting di yurisdiksi yang tidak memiliki perjanjian kesetaraan, organisasi tersebut bertindak sebagai pengendali data dan menanggung tanggung jawab hukum. Undang-Undang AI Uni Eropa (EU AI Act) menambahkan kewajiban tambahan terkait transparansi dan penilaian risiko dalam penggunaan GenAI, yang secara definisi tidak dapat dipenuhi oleh “shadow AI”.
Aspek Operasional: Sebuah laporan dari Menlo Security mencatat lonjakan sebesar 68% dalam penggunaan AI generatif “bayangan” di kalangan perusahaan dalam kurun waktu satu tahun. Organisasi yang menunda penerapan kontrol di tingkat peramban saat ini akan menghadapi jejak AI “bayangan” yang lebih besar dan lebih mengakar ketika penegakan aturan pada akhirnya tak terhindarkan—dan melatih ulang puluhan ribu karyawan yang telah mengintegrasikan AI ke dalam alur kerja sehari-hari jauh lebih sulit daripada mengarahkan perilaku mereka sejak dini.
Platform SSE ( Skyhigh Security ) menyatukan SWG, CASB, DLP, RBI, dan ZTNA di bawah satu mesin kebijakan—sehingga memungkinkan untuk mendeteksi AI bayangan, menerapkan perlindungan data di tingkat peramban, dan mengatur penggunaan AI di seluruh perangkat yang dikelola maupun yang tidak dikelola dari satu konsol. Integrasi tersebut sangat penting karena risiko keamanan dari asisten AI dan alat bantu AI mencakup berbagai titik penegakan, dan kontrol yang terfragmentasi akan menimbulkan celah yang akan ditemukan oleh karyawan—baik secara tidak sengaja maupun sebaliknya.
Sumber
- Menlo Security. Bagaimana Kecerdasan Buatan (AI) Membentuk Lingkungan Kerja Modern (Juli 2025). https://www.menlosecurity.com/resources/how-ai-is-shaping-the-modern-workspace-report
- Gartner. Gartner Mengidentifikasi Titik Buta Kritis dalam GenAI yang Harus Segera Ditangani oleh Para CIO (19 November 2025). https://www.gartner.com/en/newsroom/press-releases/2025-11-19-gartner-identifies-critical-genai-blind-spots-that-cios-must-urgently-address0
- IBM dan Ponemon Institute. Laporan Biaya Kebocoran Data 2025 (Juli 2025). https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBM. Apakah meningkatnya adopsi AI di kalangan tenaga kerja AS menimbulkan risiko AI tersembunyi? (3 November 2025). https://www.ibm.com/think/insights/rising-ai-adoption-creating-shadow-risks
- NIST. NIST AI 600-1: Kerangka Kerja Manajemen Risiko Kecerdasan Buatan: Profil Kecerdasan Buatan Generatif (Juli 2024). https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
- OWASP. 10 Masalah Utama untuk Aplikasi LLM 2025: LLM02:2025 Pengungkapan Informasi Sensitif (2025). https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Uni Eropa. Peraturan (UE) 2016/679 (Peraturan Perlindungan Data Umum) (27 April 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Departemen Kehakiman, Kantor Jaksa Agung. Undang-Undang Privasi Konsumen California (CCPA). https://oag.ca.gov/privacy/ccpa
- Departemen Kesehatan dan Layanan Kemanusiaan Amerika Serikat (HHS). HIPAA untuk Para Profesional. https://www.hhs.gov/hipaa/for-professionals/index.html
- Uni Eropa. Peraturan (UE) 2024/1689 (Undang-Undang Kecerdasan Buatan) (13 Juni 2024). https://eur-lex.europa.eu/eli/reg/2024/1689/oj