संसाधन
कभी सोचा है कि एक टपकती बाल्टी जीवन को खतरे में कैसे डाल सकती है?
रोडमैन रामेज़ानियन द्वारा - एंटरप्राइज़ क्लाउड सुरक्षा सलाहकार, Skyhigh Security
July 6, 2022 < 1 Minute Read
डेटा संग्रहीत करना उद्यमों द्वारा क्लाउड के लिए सबसे आम उपयोगों में से एक है। यह अक्सर ऑन-प्रिमाइसेस संपत्तियों का उपयोग करने की तुलना में अधिक लागत प्रभावी होता है, किसी भी डिवाइस पर कहीं से भी पहुंच की सुविधा प्रदान करता है, और भौतिक हार्डवेयर को बनाए रखने के सिरदर्द को समाप्त करता है। एक जीत की तरह लगता है, है ना?
चुनौती यह है कि क्लाउड स्टोरेज सेवाएं संभावित सुरक्षा जोखिमों की एक श्रृंखला के साथ आती हैं, जो यदि उजागर होती हैं, तो हानिकारक हो सकती हैं या कुछ मामलों में, किसी संगठन और उसके उपभोक्ताओं के लिए घातक भी हो सकती हैं।
इस साल की शुरुआत में, एक गलत कॉन्फ़िगर किए गए AWS S3 बाल्टी ने कोलंबिया और पेरू के चार हवाई अड्डों से 3TB मूल्य के अत्यधिक संवेदनशील डेटा को उजागर किया। इस डेटा में वास्तव में क्या शामिल था, आप पूछ सकते हैं? हवाई अड्डे के कर्मचारी आईडी कार्ड, विमानन सुरक्षा मंजूरी पास, नाम, फोटो, व्यवसाय और राष्ट्रीय आईडी नंबर सहित व्यक्तिगत रूप से पहचान योग्य जानकारी (पीआईआई)।
इससे भी अधिक द्रुतशीतन क्या है - डेटा में कर्मचारियों के चेहरे की तस्वीरें, विमान और विमान उपकरण, ईंधन भरने की लाइनें और सामान हैंडलिंग प्रोटोकॉल भी शामिल थे। गलत हाथों में, कोई भी यह कल्पना करने से डरेगा कि इन सभी को यात्रियों और मानव जीवन के खिलाफ नापाक गतिविधियों के लिए कैसे हथियार बनाया जा सकता है। इस महीने में Skyhigh Security इंटेलिजेंस डाइजेस्ट किस्त, हम इस घटना पर करीब से नज़र डालेंगे और यह रेखांकित करेंगे कि संगठन खुद को और अपने हितधारकों को समान खतरों से कैसे बचा सकते हैं।
पढ़ें Skyhigh Security इंटेलिजेंस डाइजेस्ट,
कभी सोचा है कि एक टपकती बाल्टी जीवन को खतरे में कैसे डाल सकती है?
संपूर्ण देखें Skyhigh Security इंटेलिजेंस डाइजेस्ट श्रृंखला यहाँ।
ब्लॉग पर वापस जाएंसंबंधित सामग्री
ट्रेंडिंग ब्लॉग
Secure Where Work Happens: Stop Paying Cloud Rates for Local AI
Mike Smart October 16, 2026
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
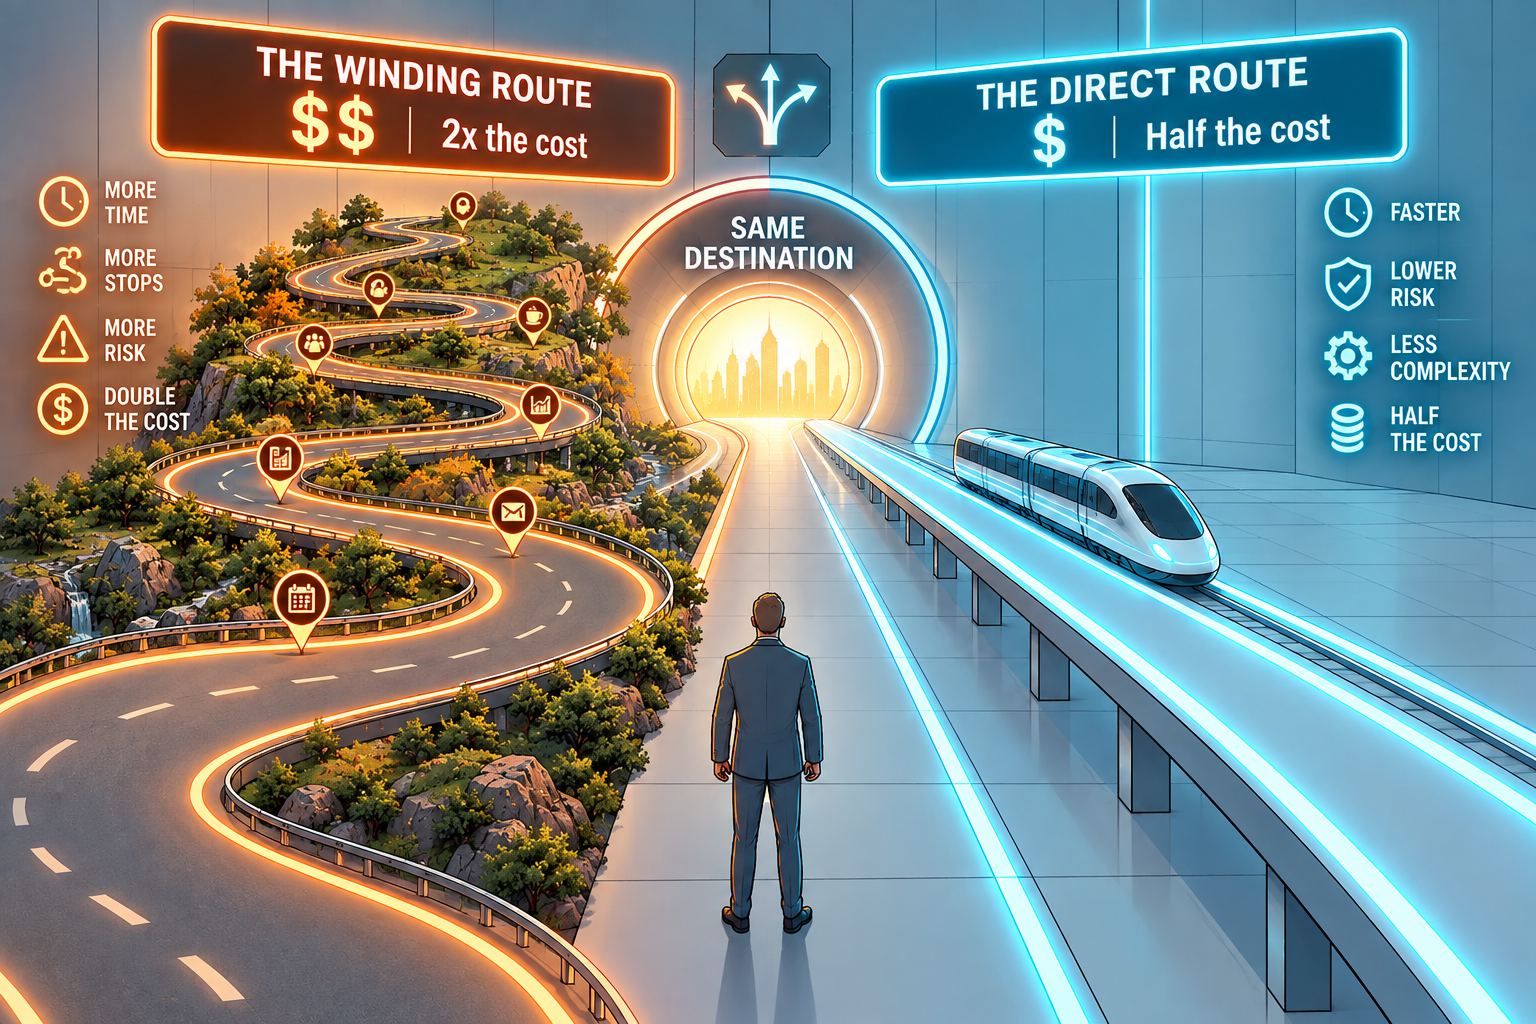
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
AI Is Changing Your Data Risk. DSPM Puts You Back in Control.
Megha Shukla September 4, 2026