संसाधन
आरएसए सम्मेलन 2022 – Skyhigh Security थिएटर सत्र
त्यागा वासुदेवन द्वारा - उत्पाद प्रबंधन के उपाध्यक्ष, Skyhigh Security
27 मई, 2022 4 मिनट पढ़ें
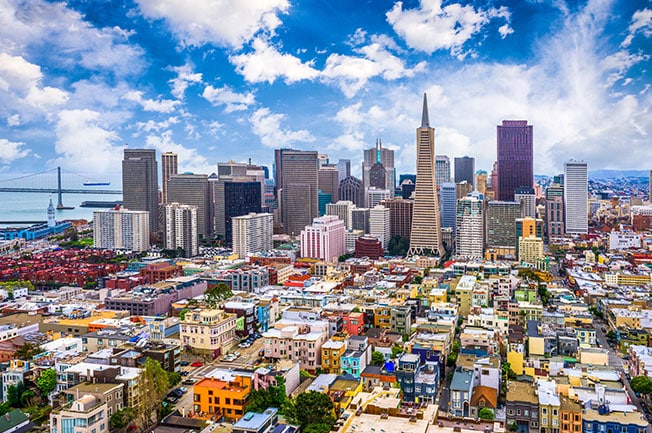
Skyhigh Security is excited to be a part of RSA Conference 2022 in San Francisco. We welcome you to join us for four days of insights, conversations, theater sessions, demos and hands-on experience as we showcase how we go beyond data access and focus on data use, allowing organizations to collaborate from any device and from anywhere, without sacrificing security. Come find out for yourself why we’re a recognized leader!
उत्पाद प्रबंधन के प्रमुख के रूप में Skyhigh Security, मेरे पास न केवल ग्राहकों और उनकी क्लाउड यात्राओं को सुनने का अनूठा विशेषाधिकार और सम्मान है, बल्कि मुझे हमारे उत्पाद और इंजीनियरिंग टीमों द्वारा चल रहे नवाचार की स्पष्ट समझ भी है। मैं, अपनी टीम और अन्य विषय विशेषज्ञों के साथ Skyhigh Security, आरएसए में होगा। जबकि हमारे पास अपना होगा Skyhigh Security बूथ (#N-4629), हम ट्रेलिक्स बूथ (N#5645) में आयोजित कई थिएटर सत्र भी आयोजित करेंगे। इस पोस्ट में, मैं आपको ट्रेलिक्स बूथ में विभिन्न थिएटर सत्रों के बारे में बताऊंगा, साथ ही प्रत्येक के लिए समय भी।
SSE के साथ अपने क्लाउड परिवर्तन में तेजी लाना
प्रस्तुतकर्ता: त्यागा वासुदेवन
समय: 6 जून को शाम 6:20 बजे पीटी और 8 जून को सुबह 11:40 बजे पीटी
डिजिटल परिवर्तन और "कहीं से भी काम" क्रांति पारंपरिक नेटवर्क और सुरक्षा आर्किटेक्चर पर एक तनाव है। एक Security Service Edge (एसएसई) ढांचा क्लाउड की उत्पादकता और लागत-बचत लाभों का अधिकतम लाभ उठाने में मदद कर सकता है, और Skyhigh Securityका एसएसई पोर्टफोलियो 99.999% उपलब्ध क्लाउड बैकबोन, मल्टी-वेक्टर डेटा प्रोटेक्शन और रियल-टाइम थ्रेट प्रोटेक्शन के साथ एसएसई के लिए एक तेज़ और सुरक्षित मार्ग प्रदान कर सकता है।
एसएसई ढांचा संगठनों को जटिलता, विलंबता और उच्च लागत से बचते हुए क्लाउड को सुरक्षित रूप से गले लगाने का अधिकार देता है। इसका तरीका जानें Skyhigh Securityका एसएसई प्लेटफॉर्म विशिष्ट रूप से एसडब्ल्यूजी, सीएएसबी, जेडटीएनए, डीएलपी और Remote Browser Isolation आपकी एसएसई यात्रा में तेजी लाने के लिए प्रौद्योगिकियां।
एसएसई के लिए एकीकृत खतरा संरक्षण - वेब, क्लाउड और परे
प्रस्तुतकर्ता: रोडमैन रामेज़ानियन
समय: 7 जून को दोपहर 2:20 बजे पीटी और 9 जून को दोपहर 12:40 बजे पीटी
सूचना सुरक्षा पेशेवरों और खतरे के वर्चस्व के लिए विरोधियों के बीच लड़ाई जारी है। उभरने वाली हर नई तकनीक के लिए, एक सुरक्षा प्रतिवाद अंततः उभरता है, लेकिन हर नए खतरे से निपटने के लिए बस एक नया सुरक्षा नियंत्रण जोड़ने का पारंपरिक दृष्टिकोण सुरक्षा टीमों के लिए अस्थिर हो गया है। प्रतिमान को बदलने वाले नए दृष्टिकोणों की आवश्यकता होती है: अधिक कुशल संचालन प्रदान करने के लिए नए लोगों के साथ पारंपरिक सुरक्षा नियंत्रणों का एकीकरण; परिष्कृत शून्य-दिन के हमलों का पता लगाने, मैलवेयर को अंतिम-उपयोगकर्ता उपकरणों तक पहुंचने से रोकने या क्लाउड-आधारित हमलों का पता लगाने के लिए उपन्यास दृष्टिकोण जो मैलवेयर का बिल्कुल भी लाभ नहीं उठाते हैं।
Skyhigh Security क्लाउड के उन्नत खतरे से सुरक्षा प्रौद्योगिकियों के बहुस्तरीय मंच क्लाउड और वेब के लिए वास्तविक समय, इन-लाइन, सिंगल-पास सुरक्षा निरीक्षण के लिए पूरी तरह से एकीकृत हैं। बुरे लोगों से एक कदम आगे रहने का तरीका जानने के लिए इस सत्र में भाग लें!
"कहीं से भी काम" दुनिया में क्लाउड सुरक्षा जोखिमों का प्रबंधन कैसे करें
प्रस्तुतकर्ता: माइकल श्नाइडर
समय: 7 जून को दोपहर 12:20 बजे पीटी और 8 जून को दोपहर 2:40 बजे पीटी
हर बड़ा उद्यम अपने वैश्विक कर्मचारियों के लिए वर्क फ्रॉम होम मॉडल में बदलाव को गले लगा रहा है। कुछ "रिमोट-फर्स्ट" चले गए हैं, केंद्रीय कार्यालय को पूरी तरह से छोड़ दिया है। साइबर सुरक्षा के लिए इसका क्या मतलब है? कॉर्पोरेट डेटा, डायरेक्ट-टू-क्लाउड कनेक्शन और काम के लिए उपयोग किए जाने वाले व्यक्तिगत उपकरणों का विशाल वितरण एक नया सुरक्षा प्रतिमान पेश करता है जो अतीत के नेटवर्क-केंद्रित मॉडल को संभालता है।
वर्चुअल प्राइवेट नेटवर्किंग (वीपीएन) लगभग हर संगठन का एक प्रधान रहा है जो अपने वितरित दूरस्थ कार्यबल को कॉर्पोरेट अनुप्रयोगों और डेटा तक पहुंच प्रदान करना चाहता है। हालाँकि, वीपीएन आर्किटेक्चर ने संघर्ष करना शुरू कर दिया क्योंकि एप्लिकेशन क्लाउड में चले गए - सभी उपयोगकर्ता ट्रैफ़िक को कॉर्पोरेट डेटा सेंटर में वापस क्यों मजबूर किया गया जब इसमें से अधिकांश को सीधे इंटरनेट पर वापस जाना पड़ा?
वीपीएन को बदलना Zero Trust Network Access (ZTNA) ने बड़े पैमाने पर प्रदर्शन, मापनीयता और सुरक्षा लाभ की पेशकश की, और इस प्रकार कई संगठनों के लिए सर्वोच्च प्राथमिकताओं में से एक बन गया है। हालांकि, बाजार पर कई ZTNA समाधानों में अभी भी आवश्यक इनलाइन सुरक्षा नियंत्रण, अप्रबंधित उपकरणों के लिए अनम्य समर्थन और व्यापक उद्यम सुरक्षा बुनियादी ढांचे के साथ एकीकरण की कमी है। स्काईहाई कैसे जानने के लिए इस सत्र में शामिल हों Private Access आपके संगठन को उद्योग के पहले संवेदनशील डेटा-जागरूक ZTNA समाधान के साथ वीपीएन की बेड़ियों से आगे बढ़ने में सक्षम बना सकता है।
शून्य विश्वास के लिए डेटा-जागरूक क्लाउड सुरक्षा
प्रस्तुतकर्ता: सुहास कोडागली
समय: 7 जून को शाम 4:20 बजे पीटी और 9 जून को दोपहर 1:30 बजे पीटी
डेटा शायद सबसे महत्वपूर्ण - और कमजोर - उद्यम संपत्ति है। जैसे-जैसे डिजिटल परिवर्तन का विस्तार जारी है, वह डेटा कहां है, इसे कैसे एक्सेस किया जा सकता है और इसका उपयोग कैसे किया जाता है, कई कंपनियां डेटा सुरक्षा नीतियों के अनुरूप बनाए रखने के लिए संघर्ष कर रही हैं। पारंपरिक नेटवर्क और उपकरणों को सार्वजनिक क्लाउड और निजी ऐप्स की एक पूरी श्रृंखला द्वारा पूरक किया जा रहा है, लेकिन इन्हें अक्सर सुरक्षा समाधानों के पैचवर्क की आवश्यकता होती है, जिसके परिणामस्वरूप डुप्लिकेट डेटा वर्गीकरण और वर्कफ़्लो प्रयास, खंडित घटना प्रबंधन और असंगत नीति प्रवर्तन होता है।
दूसरी ओर, शून्य विश्वास के सिद्धांत सर्वविदित हैं। यह ब्रीफिंग सिद्धांत से जीरो ट्रस्ट इन एक्शन की ओर बढ़ती है। आज की दुनिया में यह जानना बहुत आवश्यक है कि डिवाइस, उपयोगकर्ता व्यवहार, एप्लिकेशन और डेटा से कई विशेषताओं की तुलना कैसे करें और व्यापक क्लाउड सुरक्षा सुनिश्चित करने के लिए सही जोखिम-आधारित निर्णय लें जो डेटा जागरूक है।
आओ और जानें कि कैसे Skyhigh Security क्लाउड की मल्टी-वेक्टर डेटा सुरक्षा आपके कार्यबल के लिए पूर्ण-गुंजाइश डेटा सुरक्षा प्रदान करती है और डेटा दृश्यता अंतराल को समाप्त करती है जिससे क्लाउड के लिए एक व्यापक शून्य ट्रस्ट समाधान प्रदान किया जाता है।
लैप्सस $ हमलों को विदारक करना: आप कैसे तैयार हो सकते हैं?
प्रस्तुतकर्ता: रोडमैन रामेज़ानियन
समय: 8 जून को शाम 4:20 बजे पीटी और 9 जून को सुबह 10:40 बजे पीटी
पारंपरिक रैंसमवेयर हमले लैप्सस $ हैकिंग समूह से हाल ही में साइबर अपराध की होड़ के साथ अगले स्तर की स्थिति में पहुंच गए हैं। डेटा एन्क्रिप्शन पर ध्यान केंद्रित करने के बजाय, हैकर्स का यह समूह डेटा एक्सफिल्ट्रेशन पर केंद्रित है। दिसंबर 2021 में अपनी शुरुआत के बाद से, लैप्सस $ समूह ने कई पीड़ितों, मुख्य रूप से प्रौद्योगिकी कंपनियों पर कहर बरपाया है, अपनी सबसे मूल्यवान संपत्ति-बौद्धिक संपदा, जैसे स्रोत कोड और अन्य मालिकाना जानकारी तक पहुंच प्राप्त करके- और फिरौती का भुगतान नहीं किए जाने तक इसे इंटरनेट पर लीक करने की धमकी दी। घुसपैठ मनुष्यों और उनकी पहचान के माध्यम से होती है, उनके आंदोलनों और संचालन को सुविधाजनक बनाने के लिए किसी भी विशेषाधिकार का दुरुपयोग करती है, जिसके परिणामस्वरूप द्रुतशीतन मात्रा में डेटा चोरी होती है। यहां तक कि अगर आप एक प्रौद्योगिकी कंपनी नहीं हैं, तो आप इस तरह के हमले का शिकार हो सकते हैं। हर कंपनी कमजोर है और उसे तैयार रहना चाहिए।
लैप्सस $ हमलों के बारे में महत्वपूर्ण अंतर्दृष्टि प्राप्त करने के लिए इस सत्र में शामिल हों, समझें कि क्लाउड चिकित्सकों को क्यों परवाह करनी चाहिए, और जानें कि साइबर अपराधियों से आगे रहने के लिए क्या कदम उठाए जा सकते हैं।
आपको वहां देखने के लिए इंतजार नहीं कर सकता!
— त्यागा
ब्लॉग पर वापस जाएंसंबंधित सामग्री
ट्रेंडिंग ब्लॉग
Secure Where Work Happens: Stop Paying Cloud Rates for Local AI
Mike Smart October 16, 2026
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
AI Is Changing Your Data Risk. DSPM Puts You Back in Control.
Megha Shukla September 4, 2026