संसाधन
अत्यधिक डेटा से उपयोगी जानकारी प्राप्त करना: सुरक्षा टीमों के लिए लॉग इनपुट प्रक्रिया को सुव्यवस्थित करना
मेघा शुक्ला और प्रज्ञा मिश्रा द्वारा -
18 सितंबर, 2025 7 मिनट रीड
“महान कार्य छोटी-छोटी चीजों के एक समूह को एक साथ लाने से ही संभव होते हैं।” — विंसेंट वान गॉग
हालांकि इसकी व्याख्या अलग-अलग तरह से की जा सकती है, लेकिन यह कथन एक मूलभूत सत्य को दर्शाता है: आज के साइबर सुरक्षा परिदृश्य में, लॉग वैकल्पिक नहीं हैं, वे सुरक्षा संचालन की रीढ़ की हड्डी के रूप में काम करते हैं, जो खतरे का पता लगाने, दृश्यता और त्वरित प्रतिक्रिया के लिए आवश्यक डेटा प्रदान करते हैं ताकि आपके उद्यम को सुरक्षित और लचीला बनाए रखा जा सके।
में एक Security Service Edge एसएसई फ्रेमवर्क में लॉगिंग एक महत्वपूर्ण भूमिका निभाती है। इसका उद्देश्य केवल डेटा एकत्र करना नहीं है। इसका उद्देश्य वास्तविक समय में ऐसी जानकारी प्रदान करना है जो टीमों को उपयोगकर्ताओं, उपकरणों और अनुप्रयोगों में चौबीसों घंटे, सातों दिन होने वाली गतिविधियों को समझने में मदद करे। यह दृश्यता अत्यंत आवश्यक है। थोड़ी सी भी देरी से खतरे फैल सकते हैं, संवेदनशील डेटा लीक हो सकता है या अनुपालन संबंधी कमियां सामने आ सकती हैं।
कई एसएसई स्रोतों से एक साथ लॉग एकत्र किए जाते हैं। इन स्ट्रीम को केंद्रीकृत करके, आपका उद्यम उत्पादों और समाधानों के बीच संबंध स्थापित कर सकता है, छिपे हुए खतरों का पता लगा सकता है और नुकसान होने से पहले ही तुरंत कार्रवाई कर सकता है।
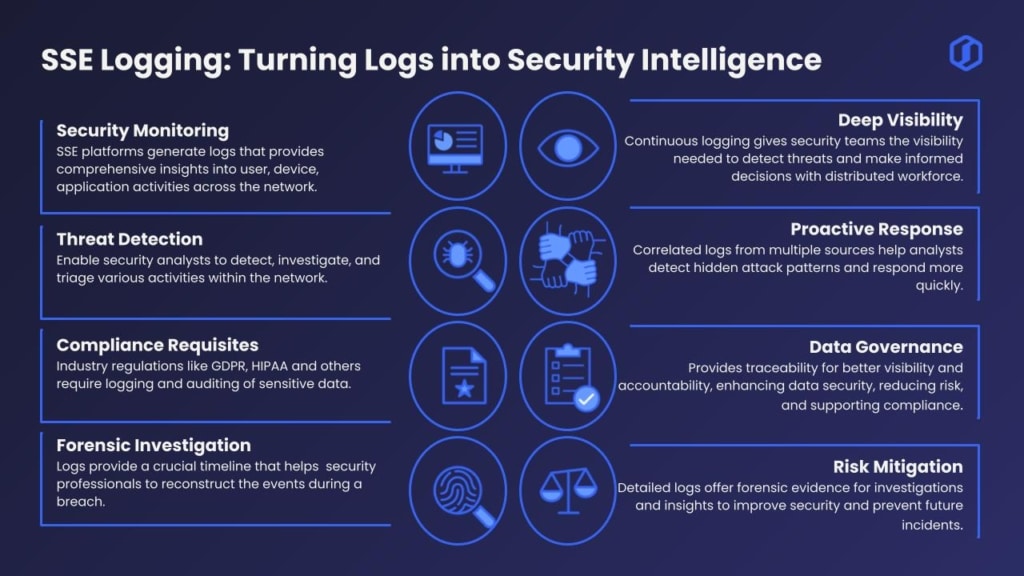
सुरक्षा टीमें खतरों की पहचान करने और घटना प्रतिक्रिया को प्रभावी बनाने के लिए लॉग का विश्लेषण करने हेतु SIEM और XDR जैसे उपकरणों का उपयोग करती हैं। अनुपालन टीमें GDPR और HIPAA जैसे नियमों का पालन सुनिश्चित करने के लिए इन लॉग पर निर्भर करती हैं। खतरे की पहचान करने वाले विशेषज्ञ जोखिमों को बढ़ने से पहले ही उजागर करने के लिए सक्रिय रूप से इनकी छानबीन करते हैं। मूल रूप से, केंद्रीकृत लॉगिंग ही इन प्रयासों को संभव बनाती है—प्रभावी सुरक्षा और शासन के लिए आवश्यक दृश्यता और संदर्भ प्रदान करती है। नीचे लॉगिंग फ्रेमवर्क और इसके लाभों का संक्षिप्त विवरण दिया गया है।
लेकिन बेशक, यह सब जानी-पहचानी बातें हैं। हम यहाँ सिर्फ बुनियादी बातों को दोहराने के लिए नहीं हैं।
आज हम कुछ ऐसे परिदृश्यों का पता लगाना चाहते हैं कि कैसे स्काईहाई एसएसई लॉगिंग, जिसे स्काईहाई लॉग स्ट्रीमिंग के नाम से भी जाना जाता है, ने खाद्य और औद्योगिक क्षेत्रों से लेकर दूरसंचार और रासायनिक विनिर्माण तक के वास्तविक दुनिया के वैश्विक नेताओं को अपनी सुरक्षा स्थिति को बेहतर बनाने और सुरक्षित, क्लाउड-फर्स्ट संचालन को आत्मविश्वास से अपनाने में मदद की है।
1. उच्च मांग को संभालने के लिए डिज़ाइन किया गया
आज की तेज़ रफ़्तार डिजिटल दुनिया में, लॉगिंग सिस्टम जल्दी ही ओवरलोड हो सकते हैं। जब हर सेकंड हज़ारों लॉग एंट्री आती हैं, तो थ्रूपुट लिमिट, पार्सिंग में देरी या नेटवर्क थ्रॉटलिंग के कारण पाइपलाइनें ठप हो सकती हैं। नतीजा? खतरे अनदेखे रह जाते हैं, कमियां बढ़ जाती हैं, और सुरक्षा टीमें परेशान हो जाती हैं।
यहीं पर Skyhigh Log Stream काम आता है। इसे आसानी से स्केल करने के लिए डिज़ाइन किया गया है, जो 15 सेकंड से भी कम समय में 15,000 से अधिक लॉग एंट्री को प्रोसेस कर सकता है, जिससे व्यस्ततम समय में भी आपकी सुरक्षा मजबूत बनी रहती है। आइए जानते हैं कि यह कैसे फर्क पैदा करता है:
- त्वरित खतरे का पता लगाना: लॉग वास्तविक समय में एकत्र किए जाते हैं, इसलिए विसंगतियों और उल्लंघनों को घटित होते ही चिह्नित किया जाता है, मिनटों बाद नहीं। यह त्वरित प्रतिक्रिया टीमों को खतरों को बेकाबू होने से पहले ही नियंत्रित करने में मदद करती है।
- स्केलेबल ऑपरेशंस: 15 सेकंड से भी कम समय में 15,000 से अधिक लॉग एंट्री प्रोसेस करने की क्षमता का मतलब है कि सिस्टम व्यवसाय के साथ-साथ स्केल कर सकता है, खासकर जब हजारों रिमोट यूजर्स, क्लाउड ऐप्स या वैश्विक इंफ्रास्ट्रक्चर को सपोर्ट करने की आवश्यकता हो। यह व्यस्त समय (डीडीओएस, मैलवेयर का हमला, लॉगिन की बाढ़) के दौरान लॉग प्रोसेसिंग में होने वाली देरी को रोकने में प्रभावी रूप से मदद करता है।
- बेहतर अनुपालन और फोरेंसिक जांच: लॉग्स को लगातार और सटीक रूप से संसाधित किया जाता है, जिससे GDPR, HIPAA या SOX जैसे नियमों के लिए आवश्यक विस्तृत ऑडिट ट्रेल्स उपलब्ध होते हैं। जब हर घटना को वास्तविक समय में रिकॉर्ड किया जाता है, तो जांच प्रक्रिया तेज, सुव्यवस्थित और अधिक विश्वसनीय हो जाती है।
2. विविध लॉग प्रारूपों के लिए समर्थन
आज के आईटी वातावरण बेहद जटिल हैं, जिनमें विभिन्न प्रकार के सिस्टम, एप्लिकेशन और टूल मौजूद हैं। इस विविधता के कारण स्रोत स्तर पर एकसमान लॉग प्रारूप लागू करना अव्यावहारिक हो जाता है। मानकीकृत लॉग प्रविष्टियों के अभाव में, डेटा विखंडन एक बड़ी चुनौती बन जाता है, जिससे डेटा इनपुट प्रक्रिया धीमी हो जाती है, घटनाओं का सहसंबंध जटिल हो जाता है और कभी-कभी प्रत्येक डेटा स्रोत के लिए अलग-अलग प्रोसेसिंग लॉजिक की आवश्यकता होती है। घटनाओं के दौरान, टीमों को अव्यवस्थित लॉग का विश्लेषण करने के लिए विवश होना पड़ सकता है, जिससे देरी होती है और परिचालन लागत बढ़ जाती है।
Skyhigh Log Stream कई लॉग फॉर्मेट – JSON, CSV, Syslog – को सपोर्ट करके इस समस्या का समाधान करता है, जिससे सभी फॉर्मेट में सहज एकीकरण और मानकीकरण सुनिश्चित होता है। यह दृष्टिकोण स्केलेबिलिटी, सहसंबंध और डेटा स्थिरता से संबंधित चुनौतियों का समाधान करता है, साथ ही साथ निम्नलिखित कुछ अन्य लाभ भी प्रदान करता है:
- निर्बाध एकीकरण: किसी भी स्रोत से लॉग, चाहे वह आधुनिक हो या पुराना, तंत्र को फिर से लिखे बिना ग्रहण किया जा सकता है, जिससे ऑनबोर्डिंग तेज हो जाती है।
- टूल्स के साथ अंतरसंचालनीयता: SIEM, SOAR, एनालिटिक्स प्लेटफॉर्म और अनुपालन टूल्स में लॉग फॉर्मेट को संरेखित करने से वर्कफ़्लो सरल हो जाता है और महंगे कस्टम कनेक्टर्स से बचा जा सकता है।
- टीमों के लिए अनुकूलित लॉगिंग: अलग-अलग टीमों की ज़रूरतें अलग-अलग होती हैं, चाहे वह डीबगिंग हो या अनुपालन ऑडिट। लचीले प्रारूप लॉग को विशिष्ट उपयोग के मामलों के लिए संरचित करने की अनुमति देते हैं, जिससे उनकी उपयोगिता बढ़ जाती है।
3. मिशन-महत्वपूर्ण संचालन के लिए उच्च उपलब्धता
लॉग पाइपलाइन सुरक्षा और निगरानी की तंत्रिका प्रणाली हैं। यदि वे पर्यावरणीय कारकों, रखरखाव या अप्रत्याशित व्यवधानों के कारण बंद हो जाती हैं, तो इसका प्रभाव गंभीर होता है: दृश्यता समाप्त हो जाती है, निर्भर प्रणालियाँ (SIEM, SOAR) विफल हो जाती हैं, सुरक्षा उल्लंघनों का पता नहीं चल पाता है, और अनुपालन विफलताएँ निश्चित रूप से हो जाती हैं।
Skyhigh Log Stream आपके Enterprise Connector (EC) को हाई अवेलेबिलिटी (HA) मोड में डिप्लॉय करने का विकल्प देकर इन जोखिमों से निपटता है। आप अपनी परिचालन आवश्यकताओं के आधार पर HA को सक्षम करना चुन सकते हैं, जिससे बिना किसी समझौते के लचीलापन सुनिश्चित होता है। HA मोड में, यदि कोई एक EC डाउनटाइम का सामना करता है, तब भी लॉग एंट्री निर्बाध रूप से प्रवाहित होती रहती हैं, जिससे डेटा का निर्बाध रूप से इनपुट होता रहता है। इसके कुछ अन्य लाभ निम्नलिखित हैं:
- अपरिवर्तनीय ऑडिट ट्रेल्स के साथ बेहतर अनुपालन: निरंतर लॉग संग्रह डेटा अखंडता, ऑडिट तत्परता और अनुपालन सुनिश्चित करता है। हाई-एडवांस मोड वास्तविक समय में लॉग कैप्चर करता है, जिससे उल्लंघन, ऑडिट विफलताओं और दंडों का जोखिम कम होता है।
- बेहतर अवलोकन और निगरानी: वास्तविक समय में, निर्बाध लॉग एक्सेस यह सुनिश्चित करता है कि सुरक्षा उपकरणों को विफलताओं के दौरान पूरी दृश्यता प्राप्त हो, जिससे डेटा अंतराल के बिना जटिल वातावरण में तेजी से खतरे का पता लगाने और निगरानी करने के लिए ब्लाइंड स्पॉट समाप्त हो जाते हैं।
- स्वचालित, घटना-आधारित प्रतिक्रिया: लॉग स्वचालित घटना-आधारित वर्कफ़्लो जैसे ऑटो-स्केलिंग और अलर्ट को सक्षम बनाते हैं, जिससे मैन्युअल प्रयास और जोखिम कम हो जाते हैं। सटीक डेटा की निरंतर उपलब्धता विसंगति का पता लगाने और पूर्वानुमानित रखरखाव जैसे उन्नत उपयोग मामलों का भी समर्थन करती है।
4. वितरित एसएसई वैक्टरों में एकीकृत लॉगिंग
ZTNA, SWG, CASB और DLP ये सभी महत्वपूर्ण डेटा उत्पन्न करते हैं, लेकिन केंद्रीकृत एकत्रीकरण के बिना, सुरक्षा टीमें खंडित जानकारी को एक साथ जोड़ने में लगी रहती हैं, जिससे खतरों का पता लगाने और प्रभावी ढंग से प्रतिक्रिया देने में देरी होती है।
Skyhigh Log Stream इन सभी स्रोतों से डेटा को केंद्रीकृत करता है, जैसे कि – Secure Web Gateway (SWG), Private Access (PA), Remote Browser Isolation (RBI) और फ़ायरवॉल , जिससे टीमों को मदद मिलती है:
- डेटा की गुणवत्ता में सुधार: एकत्रीकरण से लॉग का सामान्यीकरण और संवर्धन संभव होता है, जिससे एक सुसंगत डेटा प्रारूप बनता है जो आगे की प्रक्रिया को सरल बनाता है और सुरक्षा संबंधी जानकारियों की सटीकता में सुधार करता है।
- अलर्ट को सुव्यवस्थित करना: विभिन्न एसएसई वैक्टर से अलर्ट का समेकन, अलर्ट थकान को भी कम करता है और प्राथमिकता में सुधार करता है।
- प्रशिक्षण और सिमुलेशन को बेहतर बनाएं: केंद्रीकृत लॉग वास्तविक घटना सिमुलेशन की अनुमति देते हैं, जिससे टीमों को वास्तविक दुनिया के हमलों के लिए तैयार होने में मदद मिलती है।
5. बहु-क्षेत्रीय समर्थन के साथ वैश्विक लॉग इनपुट को सरल बनाना
वैश्विक स्तर पर काम करने वाली और विभिन्न महाद्वीपों में कार्यालय और डेटा केंद्र संचालित करने वाली कंपनियों के लिए, लॉग डेटा को एक ही प्लेटफॉर्म पर केंद्रीकृत करना आदर्श दृष्टिकोण प्रतीत होता है। हालांकि, व्यवहार में, इसमें कई महत्वपूर्ण चुनौतियां आती हैं। लंबी दूरी तक लॉग भेजने से विलंब होता है, जिसके परिणामस्वरूप वास्तविक समय की निगरानी में बाधा आती है। केंद्रीकृत लॉगिंग को सपोर्ट करने के लिए आवश्यक बुनियादी ढांचा, जैसे वीपीएन और क्लाउड राउटिंग, महंगा हो सकता है। विभिन्न समय क्षेत्रों, नेटवर्क स्थितियों और क्षेत्रीय बुनियादी ढांचे में इनका प्रबंधन जटिलता को और बढ़ा देता है। इसके अलावा, जब लॉग निर्धारित भौगोलिक सीमाओं से बाहर भेजे जाते हैं, तो अनुपालन संबंधी चिंताएं उत्पन्न होती हैं, जिससे जीडीपीआर जैसे डेटा संप्रभुता कानूनों का उल्लंघन हो सकता है और कंपनियों को भारी जुर्माने और कानूनी परिणामों का सामना करना पड़ सकता है।
Skyhigh Log Stream अपने बहु-क्षेत्रीय समर्थन और 8 समानांतर लॉग इनपुट पाइपलाइनों के साथ इन चुनौतियों का सीधे समाधान करता है, जिससे दुनिया भर के स्थानों से निर्बाध, वास्तविक समय और एक साथ लॉग स्ट्रीमिंग संभव हो पाती है। उत्तरी अमेरिका, EMEA, APAC और LATAM तक फैले क्षेत्रीय कवरेज के साथ, संगठन आत्मविश्वास से अपने वातावरण की निगरानी कर सकते हैं, चाहे उनके उपयोगकर्ता और सेवाएं कहीं भी संचालित हों। परिणामस्वरूप:
- बेहतर खतरे का पता लगाना: स्काईहाई लॉग स्ट्रीम एक साथ कई क्षेत्रों से लॉग एकत्र करता है, जिससे सुरक्षा टीमों को भौगोलिक रूप से भिन्न हमलों को सहसंबंधित करने, पता लगाने की सटीकता बढ़ाने और प्रतिक्रिया समय को तेज करने में मदद मिलती है।
- कम विलंबता और तेज़ डेटा संग्रहण: लॉग को उनके उत्पन्न होने के स्थान के करीब संसाधित करने से विलंबता कम होती है, जिससे तेज़ डेटा संग्रहण, वास्तविक समय में दृश्यता और घटना पर त्वरित प्रतिक्रिया मिलती है।
- लागत अनुकूलन: स्थानीय प्रसंस्करण से अंतर-क्षेत्रीय डेटा स्थानांतरण की लागत कम हो जाती है, जिससे महंगे बैंडविड्थ शुल्क और क्लाउड निकास शुल्क से बचने में मदद मिलती है।
संक्षेप में कहें तो, Skyhigh Log Stream आपके लिए किस प्रकार लाभ ला सकता है, इसका संक्षिप्त विवरण निम्नलिखित है:
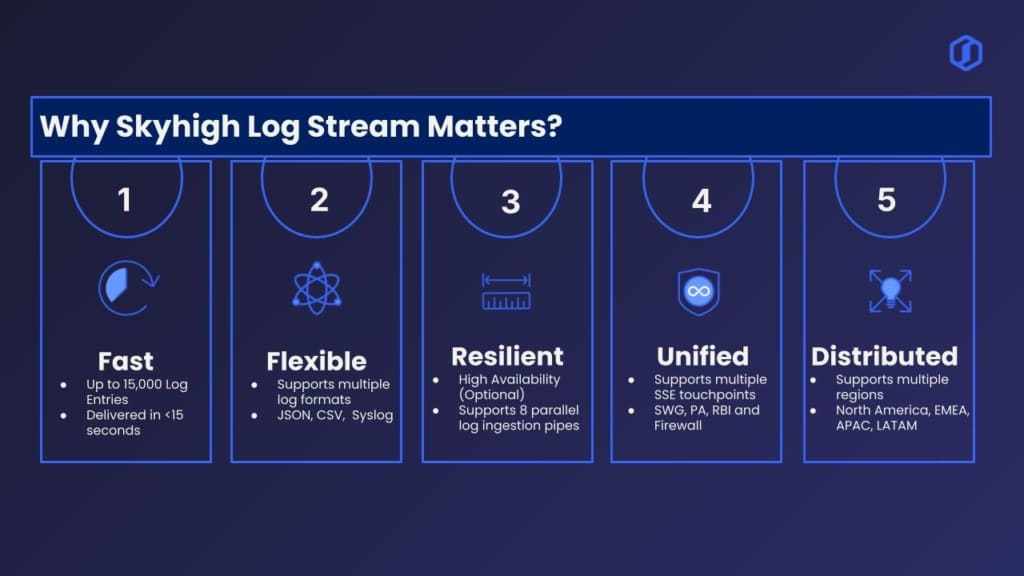
Skyhigh Log Stream आपके उद्यम को बिखरे हुए डेटा को उपयोगी जानकारियों में बदलकर, पैमाने, जटिलता और अनुपालन संबंधी चुनौतियों से निपटने में सक्षम बनाता है। यह मांग में अचानक वृद्धि, वैश्विक संचालन, विविध वातावरण और निर्बाध निगरानी के लिए तेज़, विश्वसनीय और लचीली लॉगिंग सुविधा प्रदान करता है। रीयल-टाइम दृश्यता और निर्बाध सुरक्षा एकीकरण के साथ, आप खतरों का पता लगाने, अनुपालन बनाए रखने और क्लाउड-आधारित भविष्य को सुरक्षित करने के लिए बेहतर रूप से तैयार हैं। यह केवल लॉग के बारे में नहीं है, बल्कि पूरी प्रक्रिया से अधिकतम लाभ प्राप्त करने के बारे में है।
यदि आप यह जानना चाहते हैं कि Skyhigh Log Stream आपके उद्यम के लिए किस प्रकार परिवर्तन ला सकता है, तो कृपया हमसे संपर्क करें ।
लेखकों के बारे में
मेघा शुक्ला
वरिष्ठ उत्पाद विपणन प्रबंधक
मेघा पेशे से साइबर सुरक्षा उत्पाद विपणन विशेषज्ञ हैं और शौक से तकनीकी शब्दावली की अनुवादक हैं। वे इंजीनियरों द्वारा विकसित उत्पादों और ग्राहकों की वास्तविक ज़रूरतों के बीच की खाई को तकनीकी शब्दों के जाल में उलझाए बिना पाटने में माहिर हैं।
उत्पाद विपणन, ग्राहक विपणन, प्रतिस्पर्धी जानकारी, उत्पाद प्रबंधन, व्यवसाय विकास, चैनल रणनीति और खाता प्रबंधन जैसे क्षेत्रों में व्यापक अनुभव के साथ, उन्होंने साइबर सुरक्षा और आईटी जगत में मौजूद कुछ ही भूमिकाएँ निभाई हैं (कुछ एक ही समय में)।
चाहे वह कोई नया उत्पाद लॉन्च कर रही हो, बाजार में उतरने की रणनीति तय कर रही हो, या कोई ऐसा ब्लॉग पोस्ट लिख रही हो जिसमें वह बात कही गई हो जो दूसरे नहीं कहेंगे, वह स्पष्टता, जिज्ञासा और इस बात के प्रति स्वस्थ सम्मान लेकर आती है कि क्या कहा जा सकता है (और कहा जाना चाहिए)।
प्रज्ञा मिश्रा
उत्पाद प्रबंधक
प्रज्ञा मिश्रा सीएएसबी और शैडो आईटी में प्रोडक्ट मैनेजर हैं। Skyhigh Security वह ऐसे प्रयासों का नेतृत्व करती हैं जो उद्यमों को अनधिकृत और एआई-संचालित अनुप्रयोगों की व्यापक जानकारी प्राप्त करने में मदद करते हैं, शैडो आईटी प्रबंधन में एलएलएम-आधारित पहचान को एकीकृत करके शैडो एआई जोखिमों का सक्रिय रूप से प्रबंधन करते हैं और साथ ही उनकी सुरक्षा स्थिति को मजबूत करते हैं। स्काईहाई के नवीनतम लॉग स्ट्रीम के माध्यम से, वह उद्यमों को उच्च-गुणवत्ता वाले लॉग को उनके मौजूदा एसआईईएम और एनालिटिक्स टूल में स्ट्रीम करने में मदद करती हैं, जिससे खतरों का तेजी से पता लगाया जा सके और उन पर प्रतिक्रिया दी जा सके। वह पहचान प्रावधान और भूमिका-आधारित पहुंच नियंत्रण (आरबीएसी) में भी अग्रणी भूमिका निभाती हैं, जिससे बड़े उद्यमों में स्वचालित और सुरक्षित उपयोगकर्ता जीवनचक्र प्रबंधन सुनिश्चित होता है।
उनकी विशेषज्ञता प्रतिस्पर्धी विश्लेषण, उपयोगकर्ता अनुसंधान और वैश्विक उद्यम परिवेशों के लिए स्केलेबल डैशबोर्ड और यूआई घटकों के डिजाइन तक फैली हुई है। वर्षों से, उन्होंने उन्नत एकीकृत प्लेटफ़ॉर्म क्षमताओं को भी बढ़ावा दिया है जो कार्रवाई योग्य अंतर्दृष्टि, बेहतर शासन और मापने योग्य ग्राहक मूल्य प्रदान करती हैं।
संबंधित सामग्री



ट्रेंडिंग ब्लॉग
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
AI Is Changing Your Data Risk. DSPM Puts You Back in Control.
Megha Shukla September 4, 2026
Why Customers Love Mowgli: The IKEA Effect in Cybersecurity
Thyaga Vasudevan August 13, 2026








