Skyhigh Hybrid Mesh Secure Service Edge (SSE)
Le travail est hybride. Votre sécurité devrait l'être aussi.
Le travail a repris dans les bureaux, les données ont été transférées vers des outils d'IA et les charges de travail sont progressivement ramenées sur site. Vous avez besoin d'une politique unique, appliquée aussi bien dans le cloud que sur site, pour couvrir ces trois aspects.
- N° 1dans le cas d'utilisation « Advanced SSE », rapport Gartner « Critical Capabilities 2026 »
- Plus de 3 000clients dans le monde entier
- 80 %des plus grandes banques mondiales
- 25 %des entreprises du classement Fortune 500
Pourquoi l'hybride ?
Assurez la sécurité là où le travail est réellement effectué
Les obligations de retour au bureau, l'adoption de l'IA et la « rapatriation » des données du cloud ont modifié les lieux où le travail s'effectue. La mise en œuvre d'une stratégie exclusivement axée sur le cloud impose désormais au trafic local un aller-retour qui n'est plus nécessaire.
2X
Dépenses supplémentaires pour protéger les employés de bureau
74 % des employés travaillent au bureau quelques jours par semaine. Assurez leur protection sur place et réduisez vos coûts d'exploitation liés à la sécurité jusqu'à 50 %*
Source : Indicateur Gallup sur le travail hybride, mai 2026.
1 sur 6
Vos données sont en train d'être intégrées à l'IA
Une demande d'IA sur six formulée par un employé contient des informations sensibles. Les mesures de sécurité appliquées exclusivement dans le cloud s'arrêtent au périmètre, laissant les données sensibles exposées lors des interactions locales avec l'IA sur votre réseau interne.
Source : Gartner, « Menace de cybersécurité : compromission des applications d'IA », 2026.
50%
Les besoins en matière de souveraineté numérique ne cessent de croître
D'ici 2028, 50 % des multinationales, dont plus de 75 % des multinationales non américaines, disposeront d'une souveraineté numérique.
Économie équitable
Comment Hybrid Mesh SSE réduit les coûts d'exploitation liés à la sécurité Web et à SSE
Avec les architectures exclusivement basées sur le cloud, tout le trafic transite par le cloud, y compris celui des utilisateurs locaux qui accèdent à des applications locales situées deux étages plus bas. Vous payez le double alors que vous pourriez réduire vos coûts en inspectant ce trafic localement.

La sécurité locale coûte moins cher
L'inspection et l'application des règles au niveau local permettent de réduire le trafic acheminé vers le cloud. Chez Skyhigh, nous récompensons les clients qui traitent leur trafic localement.

Licences basées sur la localisation
Skyhigh se distingue par son système de licences géolocalisées, qui permet de déterminer si l'inspection doit être effectuée localement ou dans le cloud. L'inspection locale est moins coûteuse, ce qui permet de réaliser jusqu'à 50 % d'économies sur les coûts d'exploitation (OPEX) liés à la sécurité Web et au SSE.*

Réduisez vos coûts sans faire de compromis
Skyhigh Security occupe la première place dans le scénario d'utilisation « Advanced SSE » du rapport Gartner « Critical Capabilities » pour le marché des solutions de gestion des charges de travail ( Security Service Edge) à l'horizon 2026.
Comment ça marche
Une seule politique. Le point d'application adapté à chaque session.
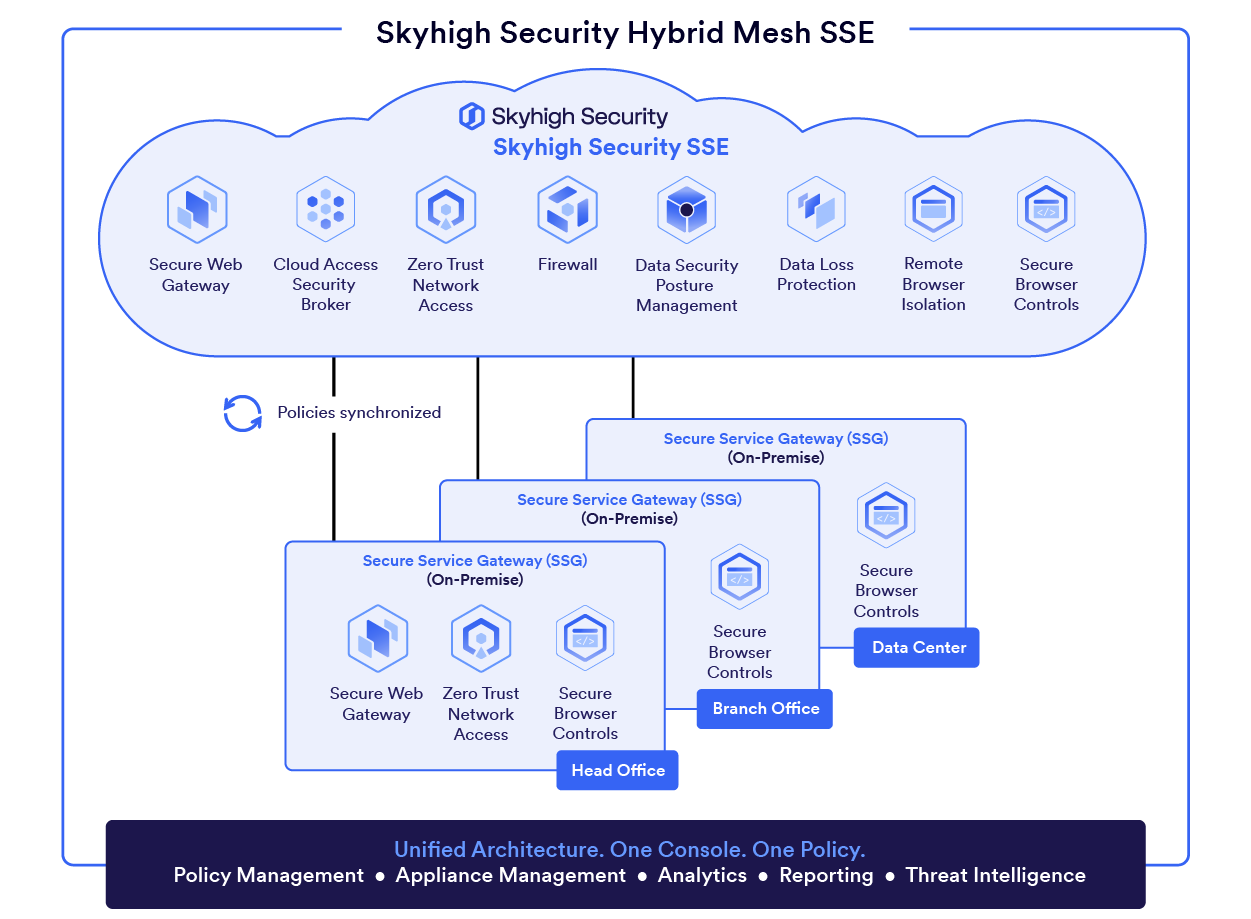
La solution SSE hébergée dans le cloud continue d'assurer la sécurité des utilisateurs à distance et des applications SaaS autorisées. La solution Hybrid Mesh SSE étend cette protection en appliquant des mesures de sécurité au niveau local, là où se trouvent déjà vos utilisateurs, vos applications privées, votre IA et vos données.

Payez à la juste valeur de ce que vous utilisez
Le cloud pour les utilisateurs distants et les solutions SaaS autorisées, et une infrastructure sur site pour le campus, le centre de données et le trafic soumis à des réglementations. Chaque session emprunte le chemin le plus pertinent d'un point de vue architectural, opérationnel et économique.

Un maillage de politiques SSE
Utilisez le concept « Policy-as-Code » pour définir une seule fois des politiques Hybrid Mesh flexibles, puis les appliquer immédiatement à l'ensemble des points d'application, qu'ils soient sur site, distants ou dans le cloud.

Tout voir
Les rapports d'activité, de politique et de risque s'appliquent aux deux niveaux de mise en œuvre ; ainsi, la mise en œuvre locale n'ajoute ni angle mort ni console supplémentaire à vérifier.
Encouragez l'innovation, et non des mesures de sécurité obsolètes
Nous identifions d'où provient votre trafic et où il est actuellement contrôlé. Découvrez comment l'optimisation de vos points de contrôle peut vous permettre de réaffecter les dépenses inutiles liées au cloud à vos projets de croissance.
Résultats
Optimisez vos coûts. Appliquez le modèle « Zero Trust » partout. Garantissez votre souveraineté numérique.
01 · Économie équitable
Une architecture adaptable au service d'une économie équitable et flexible
Le défi
Les entreprises paient une « taxe cloud » en surveillant le trafic local aux tarifs du cloud. Il existe une meilleure solution : la sécurité locale coûte moins cher. Utilisez vos réseaux locaux pour réduire vos coûts liés au cloud.
- Une seule politique, une seule console, partout. Regroupez vos infrastructures de sécurité dans le cloud et sur site sous une gestion centralisée des politiques. Appliquez en quelques secondes des politiques de sécurité Web, « Zero Trust » et de protection des données à tous les points d'application.
- Payez en fonction du lieu où le travail est effectué. Un abonnement basé sur la localisation ne facture que l'utilisation effective ; ainsi, un utilisateur dont l'activité se déroule localement n'est pas facturé pour des services d'inspection dans le cloud, plus coûteux.
- Une réduction des coûts d'exploitation pouvant atteindre 50 %. Les entreprises enregistrant un trafic important au sein de leurs locaux peuvent réduire leurs coûts d'exploitation liés à la sécurité Web et au SSE jusqu'à 50 % par rapport à une architecture exclusivement basée sur le cloud.
02 · Le « Zero Trust » partout
Le modèle « Zero Trust » au cœur des activités liées à l'IA
Le défi
Les décisions relatives au modèle « Zero Trust » concernant les personnes présentes dans vos locaux sont toujours prises dans un cloud distant. L'IA a été intégrée en interne : les invites et les modèles privés se trouvent désormais sur le même réseau que les utilisateurs, tandis que les contrôles sont situés à une distance équivalente à un aller-retour.
- Approche « Zero Trust » sur le site. L'accès aux applications privées est géré par la passerelle de services sécurisée (Secure Service Gateway), ce qui permet aux utilisateurs du réseau de bénéficier d'une prise de décision locale à la vitesse du réseau local (LAN).
- Contrôles proches de l'interaction. Les contrôles de sécurité du navigateur s'appliquent de manière native sur l'appareil, régissant ainsi la session de navigation au cours de laquelle s'effectuent les opérations d'IA.
- Le « Zero Trust » partout. Une seule politique couvre les appareils au bureau, à distance et non gérés, y compris le trafic est-ouest qu’un parcours exclusivement dans le cloud ne voit jamais.
03 · Souveraineté numérique
Autonomie locale et résilience
Le défi
Plus de 50 % des multinationales sont soumises à des obligations strictes en matière de souveraineté numérique. Pourtant, le trafic soumis à ces obligations continue de quitter leurs locaux pour être inspecté, via une infrastructure exploitée par un tiers. Et lorsque la connexion au cloud est interrompue, un site doit choisir entre interrompre son activité ou suspendre l'inspection.
- Un traitement que vous contrôlez. L'inspection et la journalisation s'effectuent sur votre propre passerelle, de sorte que le trafic réglementé reste au sein de vos locaux, là où il a été généré.
- Application des règles en cas de perturbation. Lorsque la connexion au cloud est interrompue, la passerelle continue d'appliquer les règles sur le site.
- La localisation ne revient pas à la souveraineté. La localisation désigne le pays dans lequel le traitement a eu lieu. La souveraineté désigne l'entité dont l'infrastructure a été utilisée pour ce traitement.
Reconnaissance du secteur
Des performances sans compromis, validées par un organisme indépendant
-
Gartner® Critical Capabilities, 2026
N° 1 dans le cas d'utilisation « SSE avancé »
Skyhigh SSE s'est classé n° 1 dans la catégorie « Cas d'utilisation avancés de SSE » avec une note de 4,2 sur 5 dans le rapport Gartner® « Critical Capabilities » de 2026 consacré à l'analyse comparative des solutions de gestion de la sécurité des données ( Security Service Edge).
Lire le rapport -
Info-Tech Research Group, 2025
Secure Web Gateway Champion
Les utilisateurs réels ont attribué à Skyhigh Secure Web Gateway une note globale de 8,1/10, ce qui lui a valu d'être désigné « Champion Info-Tech 2025 ».
Consultez la fiche d'évaluation -
KuppingerCole
Leader du marché
Reconnue par KuppingerCole comme leader du marché dans les domaines de la sécurité SaaS et de la gouvernance de l'IA.
Ressources
Approfondissez le sujet : découvrez les avantages de la sécurité « Hybrid Mesh »
 Lire la suiteFiche technique
Skyhigh Hybrid Mesh SSE
 Lire la suiteBlog
Le travail est désormais hybride. Pourquoi payez-vous le double en raison d'une « taxe sur le cloud » liée à Office ?
 Lire la suiteSolution
Réduisez les coûts d'exploitation liés à la sécurité Web et au SSE grâce à la solution SSE en maillage hybride
 Lire la suiteSolution
Souveraineté des données et solutions SSE résilientes
 Lire la suiteSolution
Étendre le modèle « Zero Trust » au sein de l'entreprise
-
 Lire la suiteVidéo
Démonstration vidéo de Skyhigh DSPM
-
 Lire la suiteFiche technique
Client Skyhigh et client mobile
-
 Lire la suiteRésumé de la solution
Mise en œuvre du DSPM : cinq cas d'utilisation concrets pour une sécurité centrée sur les données
-
 Lire la suiteWebinaire
Combler les failles de sécurité des navigateurs : les risques cachés liés à l'IA en matière de cybersécurité
-
 Lire la suiteLivre blanc
Transformer la visibilité des données en protection de l'entreprise
-
 Lire la suiteRésumé de la solution
Skyhigh Secure Browser Controls : protection des données en cours de session pour tous les navigateurs et tous les appareils
-
 Lire la suiteRésumé de la solution
Guide d'achat : Skyhigh Secure Browser Controls
-
 Lire la suiteRapport spécial
Magic Quadrant™ de Gartner® pour les solutions de gestion des actifs d'entreprise ( Security Service Edge ) 2026
Prochaines étapes
Libérez des moyens budgétaires pour ce qui compte vraiment à l'avenir
Réservez votre évaluation de sécurité sur mesure pour découvrir comment la mise en œuvre de mesures de sécurité là où le travail s'effectue réellement peut moderniser votre architecture et libérer des ressources financières pour l'innovation.
* Les économies potentielles varient en fonction du trafic, du déploiement et des hypothèses commerciales, et sont modélisées en fonction de la répartition entre vos utilisateurs au bureau et à distance. Source : modèle de licence basé sur la localisation de Skyhigh.
Gartner, « Critical Capabilities » ( Security Service Edge), Thomas Lintemuth, Theo de Feligonde, John Watts, Jonathan Forest, 3 août 2026. Gartner est une marque déposée de Gartner, Inc. et/ou de ses filiales. Gartner ne cautionne aucune entreprise, aucun fournisseur, aucun produit ni aucun service mentionné dans ses publications, et ne conseille pas aux utilisateurs de technologies de choisir uniquement les fournisseurs ayant obtenu les meilleures notes ou d’autres distinctions. Les publications de Gartner reflètent les opinions de son organisation chargée de l’analyse des marchés et des technologies et ne doivent pas être interprétées comme des déclarations de fait. Gartner décline toute garantie, expresse ou implicite, concernant la présente publication, y compris toute garantie de qualité marchande ou d’adéquation à un usage particulier.