Ressources
Le travail est désormais hybride. Pourquoi payez-vous le double en raison d'une « taxe sur le cloud » liée à Office ?
Par Mike Smart - Directeur du marketing produit
24 septembre 2026 3 minutes de lecture
Soyons honnêtes : voyons où la sécurité des effectifs (c'est-à-dire le marché du SSE) a déraillé. Il y a quelques années, le consensus général était simple : migrer toutes les applications vers le cloud, acheminer chaque octet de trafic utilisateur via le point de présence (PoP) d'un fournisseur dans le cloud, et ajouter le modèle « Zero Trust » comme cerise sur le gâteau. C'était une stratégie rationnelle lorsque l'ensemble des effectifs s'est retrouvé en télétravail du jour au lendemain.
Le contexte opérationnel a radicalement changé.
Les employés sont de retour dans leurs bureaux physiques. Les charges de travail, les référentiels de données sensibles et, de plus en plus, les infrastructures d’IA privées sont à nouveau transférées vers des réseaux privés et des centres de données locaux. L’indicateur du travail hybride de Gallup de mai 2026 montre que 52 % des employés américains occupant des postes pouvant être exercés à distance travaillent selon un modèle hybride et que 22 % supplémentaires travaillent sur site. En d’autres termes, près des trois quarts d’entre eux passent au moins une partie de leur temps de travail sur place. (Gallup, Indicateur du travail hybride, mai 2026).
Les applications critiques, les référentiels de données sensibles et les infrastructures d'IA de plus en plus privées se trouvent toujours s'étendent à la fois au cloud, aux réseaux privés et aux centres de données locaux. Les organisations agissent ainsi pour des raisons très pratiques : réaliser des économies, améliorer les performances et retrouver la confidentialité des données, ainsi que le contrôle souverain.
Pourtant, de nombreux fournisseurs de solutions de sécurité exclusivement basées sur le cloud continuent de demander aux entreprises de faire transiter le trafic de leurs bureaux locaux par un point de présence (PoP) dans le cloud, simplement pour le renvoyer ensuite vers ces applications locales, cette infrastructure d'IA ou ces bases de données.
Le fait d'acheminer le trafic local via le cloud vous oblige à payer des tarifs majorés pour l'inspection dans le cloud de données qui n'auraient jamais dû quitter vos locaux. Si vos données et vos charges de travail d'IA sont locales, vos mesures de sécurité devraient l'être également.
Le « Zero Trust » est un principe stratégique, et non une contrainte géographique. Le véritable « Zero Trust » consiste à appliquer de manière cohérente les mêmes mesures de protection des données de niveau entreprise, les mêmes contrôles de navigateur et les mêmes politiques d’accès, que l’utilisateur soit assis à son bureau au siège social, qu’il travaille dans une succursale ou qu’il se connecte à distance. La sécurité doit s’adapter à l’architecture de votre entreprise, et non contraindre votre réseau à s’adapter au cloud d’un fournisseur.
Cela nous amène à aborder le sujet qui fâche : le coût.
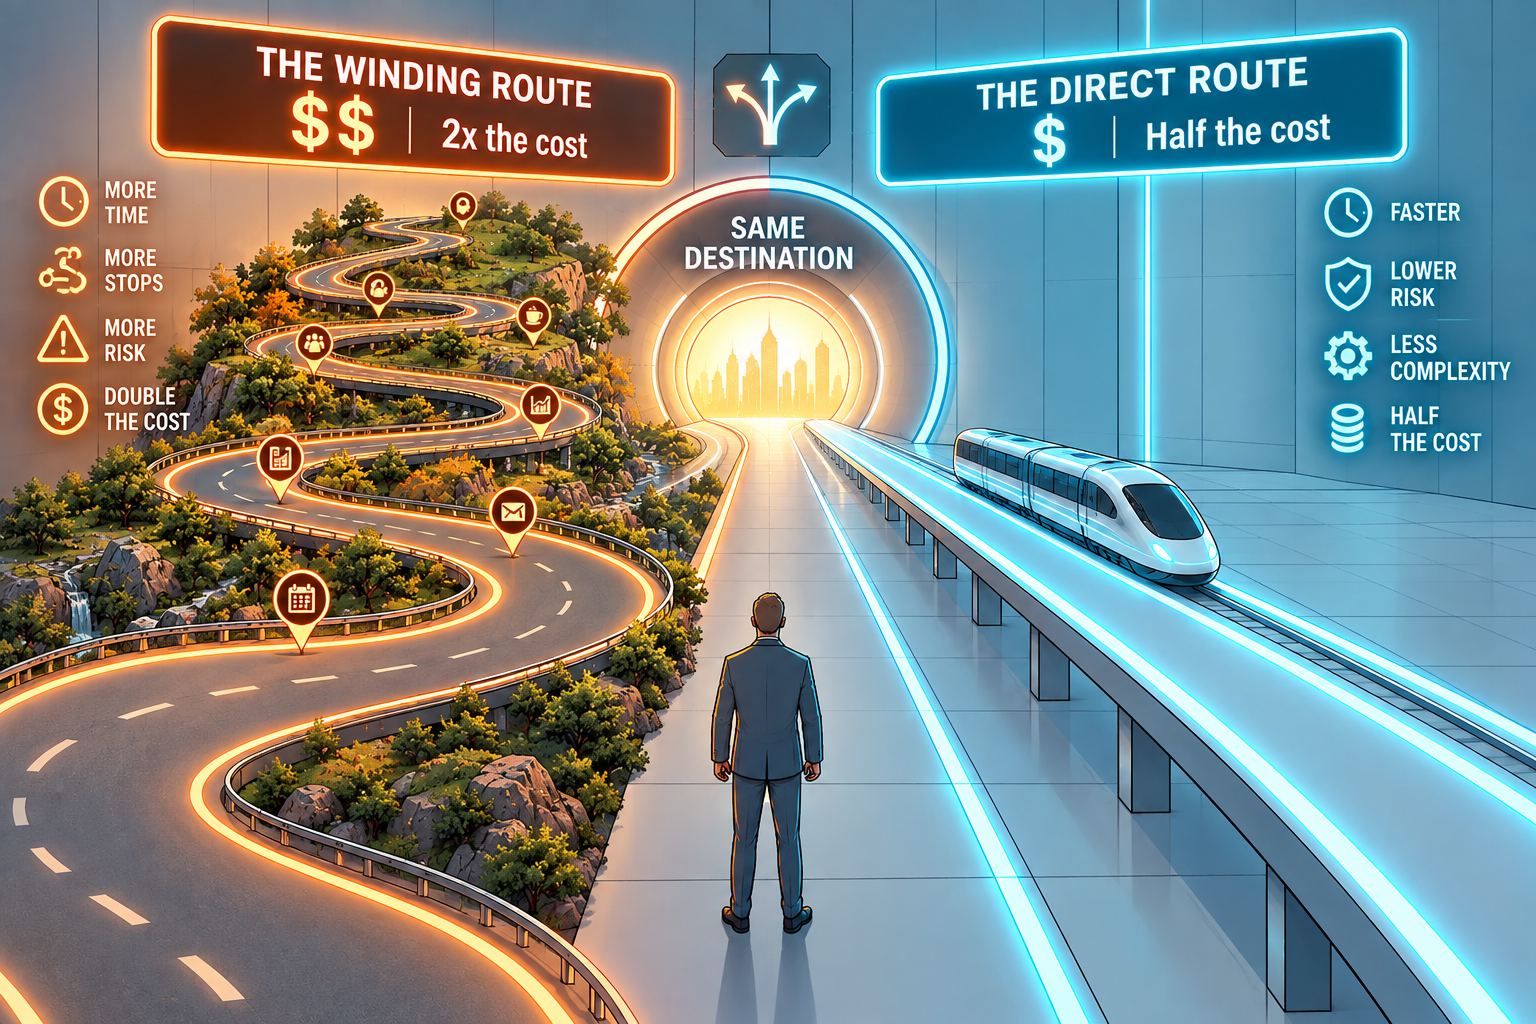
Les entreprises paient une « taxe sur le cloud ». Payer les tarifs maximaux du cloud pour analyser 100 % de votre trafic — même lorsque vos collaborateurs se trouvent au sein de votre réseau d'entreprise — relève d'un modèle de facturation obsolète. Vous ne devriez pas payer de péage pour une route que vous n'empruntez pas.
L'équité dans la tarification des fournisseurs de sécurité passe par une approche économique adaptée et tenant compte de la localisation. Lorsque le trafic reste sur site, ce sont les moteurs de contrôle locaux qui doivent prendre en charge la charge, éliminant ainsi les sauts de transit inutiles vers le cloud (ce qu'on appelle le « hairpinning »). Plus une entreprise achemine de trafic provenant de ses bureaux locaux via un service de sécurité dans le cloud à des fins d'inspection, plus elle paie les coûts liés à la fourniture dans le cloud pour un trafic qui pourrait être contrôlé localement. Si vous n’utilisez pas votre service cloud, vous ne devriez pas avoir à le payer ! – Cette efficacité opérationnelle devrait vous être directement répercutée, vous offrant ainsi un moyen réaliste de réduire les dépenses d’exploitation (OPEX) liées à la sécurité cloud jusqu’à 50 %.
Il est temps de cesser d’accepter ce faux dilemme entre le modèle « Zero Trust » moderne et le contrôle local. Vous devriez pouvoir profiter pleinement de votre solution SSE tout en payant un prix raisonnable.
Les implications vont bien au-delà de l’équipe réseau. Pour le RSSI, cela signifie une approche « Zero Trust » et une protection des données cohérentes, tant dans les environnements cloud que sur site ; pour le DSI, une architecture adaptée aux applications, à l’infrastructure et aux effectifs de l’entreprise ; et pour le directeur financier, un moyen de réduire les coûts structurels liés à la sécurité sans compromettre les capacités.
Découvrez les points de vue du RSSI, du DSI et du directeur financier lors de notre prochain webinaire, au cours duquel nous comparerons l’approche SSE exclusivement dans le cloud, l’approche hybride « dual-stack » traditionnelle et l’approche SSE « Hybrid Mesh » unifiée, ainsi que leur impact respectif sur les dépenses d’exploitation, la sécurité, les opérations et les performances. Découvrez comment la solution « Hybrid Mesh SSE » d’ Skyhigh Securityredéfinit les règles du jeu pour vous permettre de d’assurer la sécurité là où le travail s’effectue — et d’en payer le juste prix !
A propos de l'auteur
Mike Smart
Directeur du marketing produit
Mike est directeur du marketing produit chez Skyhigh Security . Il apporte 30 ans d'expérience dans le secteur des technologies, ayant consacré la majeure partie de sa carrière au marketing produit au sein d'entreprises de cybersécurité de premier plan, notamment ExtraHop, Cybereason, Forcepoint, Symantec et McAfee. Chez Cybereason, il a reçu le prix MVP pour un programme commercial qui a contribué à accélérer la génération de prospects et le rythme de conclusion des contrats.
Contenu connexe

Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride

Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes

Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Blogs en vogue
Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride
Steve Tait 29 octobre 2026
Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes
Thyaga Vasudevan 28 octobre 2026
Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Mike Smart 16 octobre 2026
Assurer la sécurité dans la « nouvelle normalité » : pourquoi l'approche « Zero Trust » universelle est indispensable à l'ère de l'IA
Sriram Krishnamurthy 30 septembre 2026
Le travail est désormais hybride. Pourquoi payez-vous le double en raison d'une « taxe sur le cloud » liée à Office ?
Mike Smart 24 septembre 2026