Ressources
La sécurité à l'ère de la vitesse des machines
Par Ste Nadin - Architecte en chef
30 juillet 2026 6 minutes de lecture
À mesure que la capacité à identifier et à exploiter les vulnérabilités atteint la « vitesse des machines », les défenses des systèmes doivent suivre le rythme. Ce changement de paradigme nécessite une approche fondamentalement différente de la sécurité des applications.
Skyhigh Security a toujours été à l'avant-garde de la protection des actifs les plus critiques des entreprises. Cet engagement se concrétise notamment à travers notre solution Gateway Anti-Malware (GAM), qui exploite l'intelligence artificielle pour détecter les logiciels malveillants à la vitesse d'une machine, tout en apprenant et en s'adaptant en permanence afin de garder une longueur d'avance sur les menaces émergentes.
Skyhigh Security est fier de faire partie à la fois du programme GPT5.5-Cyber et de l'initiative Mythos Cyber. Comprendre comment tirer parti de ces programmes et savoir comment procéder même sans y avoir directement accès est essentiel pour les professionnels de la sécurité d'aujourd'hui.
L'essor fulgurant de l'IA
Si l'utilisation de l'IA n'a cessé de progresser ces dernières années, l'année 2026 a été sans précédent. L'arrivée de modèles d'IA de plus en plus sophistiqués bouleverse non seulement la manière dont les entreprises mènent leurs activités, mais aussi leur mode de fonctionnement même. Pour celles qui adoptent cette technologie, elle promet un monde d'opportunités et de productivité accrues.
Malheureusement, l'essor de l'IA a également donné plus de moyens aux acteurs malveillants. Ceux-ci utilisent les modèles d'IA les plus récents pour orchestrer des attaques sophistiquées combinant plusieurs vecteurs et mettre au jour des vulnérabilités « latentes » dans les logiciels et les services, qui étaient jusqu'alors passées inaperçues aux techniques de sécurité traditionnelles.
Cela expose les logiciels, les services et les systèmes critiques contenant la propriété intellectuelle d’une entreprise, y compris les données des clients et des salariés, à une « vitesse de l’ordinateur ». Cette évolution est plus rapide que ne peuvent généralement le suivre les cycles de vie traditionnels de la sécurité, des tests et du développement logiciel.
Par conséquent, le fonctionnement de la sécurité à l’« ère de la vitesse des machines » doit évoluer en conséquence.
Même si cette évolution peut paraître intimidante, elle permettra à terme de disposer de services et de logiciels sous-jacents plus résilients, à condition que les organisations comprennent l'évolution de l'environnement et prennent des mesures proactives pour se protéger.
Qu'est-ce qui est à l'origine de ce changement ?
Début avril 2026, Anthropic a présenté en avant-première Claude Mythos. Lors de cette annonce, l'entreprise a révélé que ce modèle possédait une capacité sans précédent à identifier et à exploiter les failles logicielles. En conséquence, elle a décidé de reporter la mise à disposition publique complète de l'outil afin de permettre à ses partenaires d'analyser leurs propres systèmes et de corriger les failles avant que l'outil ne soit largement accessible.
Même s’il s’agissait en partie d’une stratégie marketing astucieuse, visant à présenter ce modèle comme « trop puissant pour être commercialisé », cela a mis en évidence une nouvelle réalité : les modèles d’IA de pointe remettent en cause les méthodes traditionnelles utilisées par le secteur pour identifier et corriger les failles logicielles.
Depuis lors, plusieurs fournisseurs d'IA ont lancé des modèles dotés de capacités de recherche en matière de sécurité améliorées. La plupart d'entre eux ont également mis en place des programmes dédiés permettant à leurs partenaires d'accéder à des modèles dépourvus des mesures de sécurité standard, dans le but spécifique d'identifier et de corriger les vulnérabilités à des fins défensives légitimes.
Quelles en sont les conséquences ?
La lutte sans relâche entre les défenseurs de la sécurité et les pirates informatiques se poursuit ; ce qui a changé aujourd’hui, c’est la vitesse à laquelle ce conflit se déroule. Nous assistons à des facteurs multiplicateurs qui bouleversent les paradigmes en matière de rythme de découverte et d’exploitation.
L'époque où une vulnérabilité pouvait être détectée, faire l'objet d'un correctif prévu ultérieurement, puis être corrigée plusieurs semaines ou plusieurs mois plus tard est révolue. Dans un monde où les vulnérabilités peuvent être exploitées à la « vitesse de l'ordinateur », les délais traditionnels ne sont plus viables.
Les entreprises ne peuvent plus se contenter des stratégies traditionnelles de correction, telles que le « Patch Tuesday ». Les processus de gouvernance et de validation, souvent lents au sein des grandes organisations, ne permettent pas de suivre le rythme lorsque les fournisseurs identifient des vulnérabilités critiques nécessitant une correction en temps réel.
Cette réalité est à l'origine de deux évolutions majeures sur le marché :
- L'utilisation de modèles d'IA pour détecter les problèmes avant la mise en production des logiciels.
- La nécessité de faire en sorte que les processus de correction et de mise à jour fonctionnent à la « vitesse de la machine ».
Utiliser l'IA pour renforcer la profondeur de l'effectif
Si les modèles d'IA de pointe ont bouleversé la sécurité du code, les bonnes pratiques générales restent indispensables. L'approche la plus efficace consiste à intégrer ces modèles dans le cycle de vie traditionnel du développement de solutions (SDLC) et dans les processus de mise en production, tout en assurant une analyse constante des services en production.
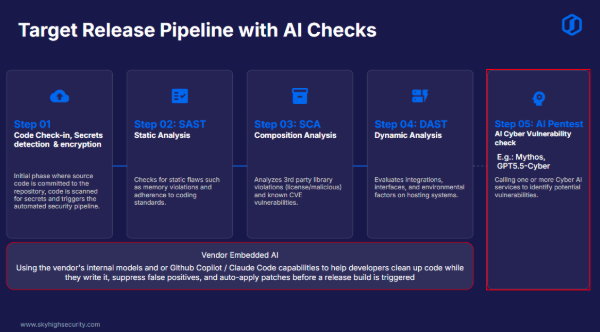
Chez Skyhigh Security , c'est exactement ce que nous avons fait : nous avons dans un premier temps étendu le cycle de développement logiciel (SDLC), qui utilise toujours les composants SAST et DAST traditionnels, mais nous cherchons à l'élargir à l'aide des éléments suivants :
- IA intégrée: Nous mettons à la disposition de nos développeurs des modèles d’IA qui détectent automatiquement les failles de sécurité avant même que le code ne soit validé dans le référentiel**.
- Tests d'intrusion basés sur l'IA: Nous avons ajouté un test crucial à la fin du pipeline qui utilise des versions « Cyber » de modèles d’IA de pointe pour détecter les vulnérabilités et les vecteurs d’attaque. Cela permet de remédier aux problèmes avant la mise en production. Comme ces tests sont effectués fréquemment, ils permettent d’identifier aussi bien les problèmes récemment apparus que les failles héritées que les versions précédentes du modèle auraient pu ne pas détecter.
- Capacités des éditeurs de solutions SAST et DAST: Les éditeurs de logiciels de tests de sécurité des applications statiques et dynamiques intègrent rapidement l’IA. En utilisant les outils de ces éditeurs, nous pouvons tirer parti de leur précision croissante et de leurs fonctionnalités avancées.
- Correction par IA : Chez Skyhigh, nous estimons que les humains ne peuvent pas résoudre tous ces problèmes assez rapidement ; c’est pourquoi, afin d’évoluer à la « vitesse des machines », nous avons mis au point, en fin de processus, un système alimenté par l’IA qui analyse et corrige automatiquement les problèmes. En associant directement un agent « rouge » chargé d’identifier les problèmes à un agent « vert » chargé de les corriger automatiquement, cela nous permet non seulement d’identifier les problèmes à traiter, mais aussi de garantir la haute qualité des logiciels.
**Remarque : même sans avoir accès aux modèles de pointe les plus récents, des études montrent que l'utilisation de modèles plus modestes, associés à des mécanismes de contrôle rigoureux, permet tout de même d'identifier des points préoccupants majeurs. Cette approche s'avère particulièrement efficace lorsqu'on combine différents modèles afin de détecter un éventail plus large de problèmes.**
Au-delà du pipeline du cycle de développement logiciel (SDLC), plusieurs contrôles de sécurité doivent être effectués en continu sur les systèmes en production :
- Mise en œuvre de la plateforme CNAPP (Cloud Native Application Protection Platform): Ces plateformes offrent une visibilité en continu sur les vulnérabilités et les erreurs de configuration connues.
- Protection contre les logiciels malveillants par comparaison de modèles en temps réel: Des fonctionnalités telles que le GAM de Skyhigh vont au-delà des signatures connues pour analyser les modèles comportementaux. En utilisant une intelligence artificielle interne pour détecter les comportements suspects, ces systèmes se mettent à jour à la « vitesse de la machine », assurant ainsi une protection contre les nouvelles menaces dès leur apparition.
En combinant ces outils, vous pouvez gérer les vulnérabilités avant qu'elles ne soient exploitées et vous assurer que votre organisation dispose des moyens nécessaires pour détecter les menaces émergentes et s'en protéger en temps réel.
Comment vous adaptez-vous ?
Pour vous adapter à cette évolution du contexte, je vous recommande de vous concentrer sur plusieurs domaines clés :
- Réévaluez et mettez à jour votre cycle de développement logiciel (SDLC) grâce à l’IA.
Réévaluez votre cycle de développement logiciel (SDLC) afin de vous assurer que des capacités SAST et DAST robustes sont renforcées par des modèles d’IA permettant de valider le code au regard des règles de l’entreprise. Concevez ce système dans un souci de flexibilité, afin de pouvoir changer de modèles d’IA selon les besoins — en ciblant par exemple les systèmes critiques avec des modèles plus avancés et hautement performants. - Assurez-vous que vos fournisseurs protègent leur cycle de développement logiciel (SDLC).
Étant donné que la plupart des entreprises font appel à des prestataires tiers, il est essentiel de vérifier que vos fournisseurs ont mis en place des processus SDLC modernes, optimisés par l'intelligence artificielle. Intégrez ces contrôles dans vos cycles d'approvisionnement et d'évaluation des fournisseurs. - Mettez en œuvre des systèmes de détection et de protection adaptatifs « Machine Speed ».
Assurez-vous que vos environnements de production utilisent des systèmes capables de détecter les menaces au niveau des machines et de s'y adapter dès leur apparition. Privilégiez des solutions telles que Skyhigh Security GAM qui offrent une protection adaptative. - Mettez en œuvre le « red teaming» basé sur l'IA
Intégrez le « red teaming » basé sur l'IA à votre processus de mise en production afin de vous assurer que les vulnérabilités ne sont pas seulement recherchées au sein du code, mais également au niveau du système d’exploitation en production. - Utilisez l'IA pour corriger les vulnérabilités.
Identifier davantage de vulnérabilités pour une organisation déjà submergée n'apportera aucune valeur ajoutée, à moins que vous n'ayez intégré à votre processus un moyen de les corriger à la vitesse d'une machine. Envisagez de mettre en place un système d'IA capable de proposer des solutions et de les mettre en œuvre parallèlement à vos exercices de « red teaming ». - Veillez à pouvoir appliquer des correctifs à la demande.
Abandonnez les fenêtres de correction fixes au profit d’une application des correctifs à la demande. Quelles que soient vos autres mesures de protection, des vulnérabilités seront inévitablement détectées et nécessiteront une correction immédiate afin d’empêcher toute exploitation « à la vitesse de la machine ».
Bien que cela représente un changement d'approche significatif en matière de sécurité, ceux qui s'y adapteront bénéficieront de logiciels et de services bien plus résilients. Dans cette nouvelle ère, le succès ne repose pas sur l'espoir que les vulnérabilités passent inaperçues, mais sur une stratégie solide de défense en profondeur capable de s'adapter à la vitesse de la menace.
Pour en savoir plus sur l'importance de la sécurité des données à l'ère de l'IA, consultez notre récent rapport d'étude de marché : Tirer parti du DSPM et de l’IA pour relever les défis liés à la sécurité des données.
A propos de l'auteur
Ste Nadin
Architecte en chef
M. Ste est architecte d'entreprise ; il occupe les fonctions d'architecte en chef et de directeur technique, et possède près de 30 ans d'expérience concrète dans la mise en œuvre de systèmes opérationnels critiques. Fervent défenseur d’une approche axée en priorité sur les résultats commerciaux, il a contribué au succès de nombreuses initiatives dans divers secteurs d’activité fortement réglementés. Parmi ceux-ci figurent les infrastructures nationales critiques, l’administration publique, la santé et la sécurité. Il est reconnu comme l’un des principaux penseurs du secteur et occupe notamment le poste de président de SEMAT.inc, où il œuvre à la mise en place d’une vision commune visant à promouvoir la conception et la mise en œuvre des meilleures pratiques.
Contenu connexe

Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride

Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes

Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Blogs en vogue
Ce que signifie la mise en œuvre d'une solution de sécurité véritablement hybride
Steve Tait 29 octobre 2026
Découvrez Skyhigh Hybrid Mesh SSE : conçu pour s'adapter au mode de fonctionnement des entreprises modernes
Thyaga Vasudevan 28 octobre 2026
Sécurisez votre environnement de travail : ne payez plus les tarifs du cloud pour une IA locale
Mike Smart 16 octobre 2026
Assurer la sécurité dans la « nouvelle normalité » : pourquoi l'approche « Zero Trust » universelle est indispensable à l'ère de l'IA
Sriram Krishnamurthy 30 septembre 2026
Le travail est désormais hybride. Pourquoi payez-vous le double en raison d'une « taxe sur le cloud » liée à Office ?
Mike Smart 24 septembre 2026