






Comment les menaces liées aux navigateurs contournent les systèmes de sécurité réseau traditionnels
- La publicité malveillante diffusée via des réseaux publicitaires de confiance diffuse des charges utiles que le filtrage d'URL, les systèmes de réputation et les antivirus des terminaux ne peuvent pas bloquer.
- Le trafic chiffré constitue un angle mort, et non une protection. La grande majorité des menaces se cachant désormais dans le trafic TLS/SSL, l'inspection…
- Les extensions de navigateur constituent un vecteur d'accès initial souvent négligé. Une seule mise à jour d'extension compromise peut permettre de récupérer des cookies.
- La collecte d'identifiants via des pages de connexion contrefaites contourne totalement les défenses au niveau de la couche réseau, car la page de hameçonnage s'affiche normalement.
- Le détournement de session rend l'authentification à plusieurs facteurs (MFA) inefficace. Les pirates qui dérobent des jetons de session actifs n'ont pas besoin de procéder à une tentative d'hameçonnage pour obtenir le deuxième facteur d'authentification.
- Remote browser isolation (RBI) constitue la mesure de protection la plus directe contre les menaces qui s'exécutent au sein du moteur de rendu, car elle…
- Une approche SSE unifiée — intégrant les technologies SWG, CASB, DLP, ZTNA et RBI — permet de lutter contre les menaces liées aux navigateurs au niveau des politiques plutôt que…
Les journaux de votre pare-feu sont vierges, votre agent de terminal n’affiche aucune alerte et le flux de réputation des URL a donné son feu vert au site. Pourtant, un pirate vient de récupérer les cookies de session d’un responsable financier pour le SaaS de gestion de la paie de votre entreprise, s’est introduit sur votre intranet et a exfiltré l’équivalent d’un trimestre de données sur les rémunérations — le tout via un onglet de navigateur qui n’a jamais déclenché la moindre détection. Les menaces basées sur le navigateur ne sont pas nouvelles, mais l’écart entre leur mode de fonctionnement actuel et ce que les contrôles traditionnels au niveau du périmètre et des terminaux ont été conçus pour détecter n’a jamais été aussi grand.
Cet article présente les mécanismes spécifiques utilisés par les pirates pour transformer le navigateur en arme, explique pourquoi les systèmes de défense traditionnels ne les détectent systématiquement pas et expose les priorités que les équipes de sécurité doivent désormais se fixer.
Analyse d'une attaque par navigateur que votre infrastructure n'a pas détectée
Imaginez la situation suivante : un analyste des achats travaillant dans une entreprise manufacturière recherche un fournisseur industriel spécialisé. Un résultat de recherche sponsorisé — diffusé par un grand réseau publicitaire légitime — apparaît en tête des résultats. Le domaine de l’annonce passe le filtrage d’URL ; la réputation de la plateforme publicitaire elle-même est irréprochable. L’analyste clique. La page de destination identifie la version du navigateur, vérifie qu’il ne s’agit pas d’un environnement sandbox, charge une charge utile JavaScript dissimulée derrière trois couches de redirection, puis dépose un programme de vol d’informations qui récupère tous les identifiants stockés dans le gestionnaire de mots de passe du navigateur. L’antivirus de l’endpoint détecte un processus Chromium signé effectuant une tâche propre aux navigateurs — l’exécution de JavaScript — et ne réagit pas.
Le cadre MITRE ATT&CK répertorie ce modèle sous le code T1189 (Drive-by Compromise) : les attaquants parviennent à accéder à un système par l'intermédiaire d'un utilisateur qui consulte un site web dans le cadre de sa navigation habituelle. Les méthodes d'injection comprennent notamment des sites web légitimes dans lesquels un code malveillant a été injecté, des fichiers de script hébergés sur un espace de stockage cloud compromis, ainsi que des publicités malveillantes diffusées par l'intermédiaire de fournisseurs publicitaires légitimes (malvertising).
Même Google reconnaît l’ampleur du phénomène : rien qu’en 2024, Google a bloqué 5,1 milliards de publicités malveillantes et suspendu 39,2 millions de comptes d’annonceurs (Rapport sur la sécurité de Google Ads, 2025). Ces chiffres sont stupéfiants — et ils ne représentent pourtant que ce qui a été détecté. Les publicités qui parviennent à passer constituent la surface d’attaque à laquelle votre SOC est le plus aveugle, car chaque contrôle de la chaîne — DNS, catégorie d’URL, certificat TLS, signature du terminal — a jugé l’infrastructure publicitaire digne de confiance.
Si la session de cet analyste avait été acheminée via remote browser isolation, le code JavaScript se serait exécuté dans un conteneur cloud éphémère. Le programme de vol d’informations n’aurait disposé d’aucun processus local à pirater, d’aucun magasin d’identifiants à lire, ni d’aucun chemin de persistance vers le terminal.
Pourquoi la sécurité réseau traditionnelle échoue systématiquement au niveau du navigateur
Les systèmes de défense périmétrique traditionnels ont été conçus pour un monde où les menaces se présentaient sous la forme de fichiers transitant par le réseau ou de connexions à des adresses IP connues pour être malveillantes. Le navigateur a bouleversé ce modèle. C’est là que certains contrôles spécifiques perdent leur efficacité :
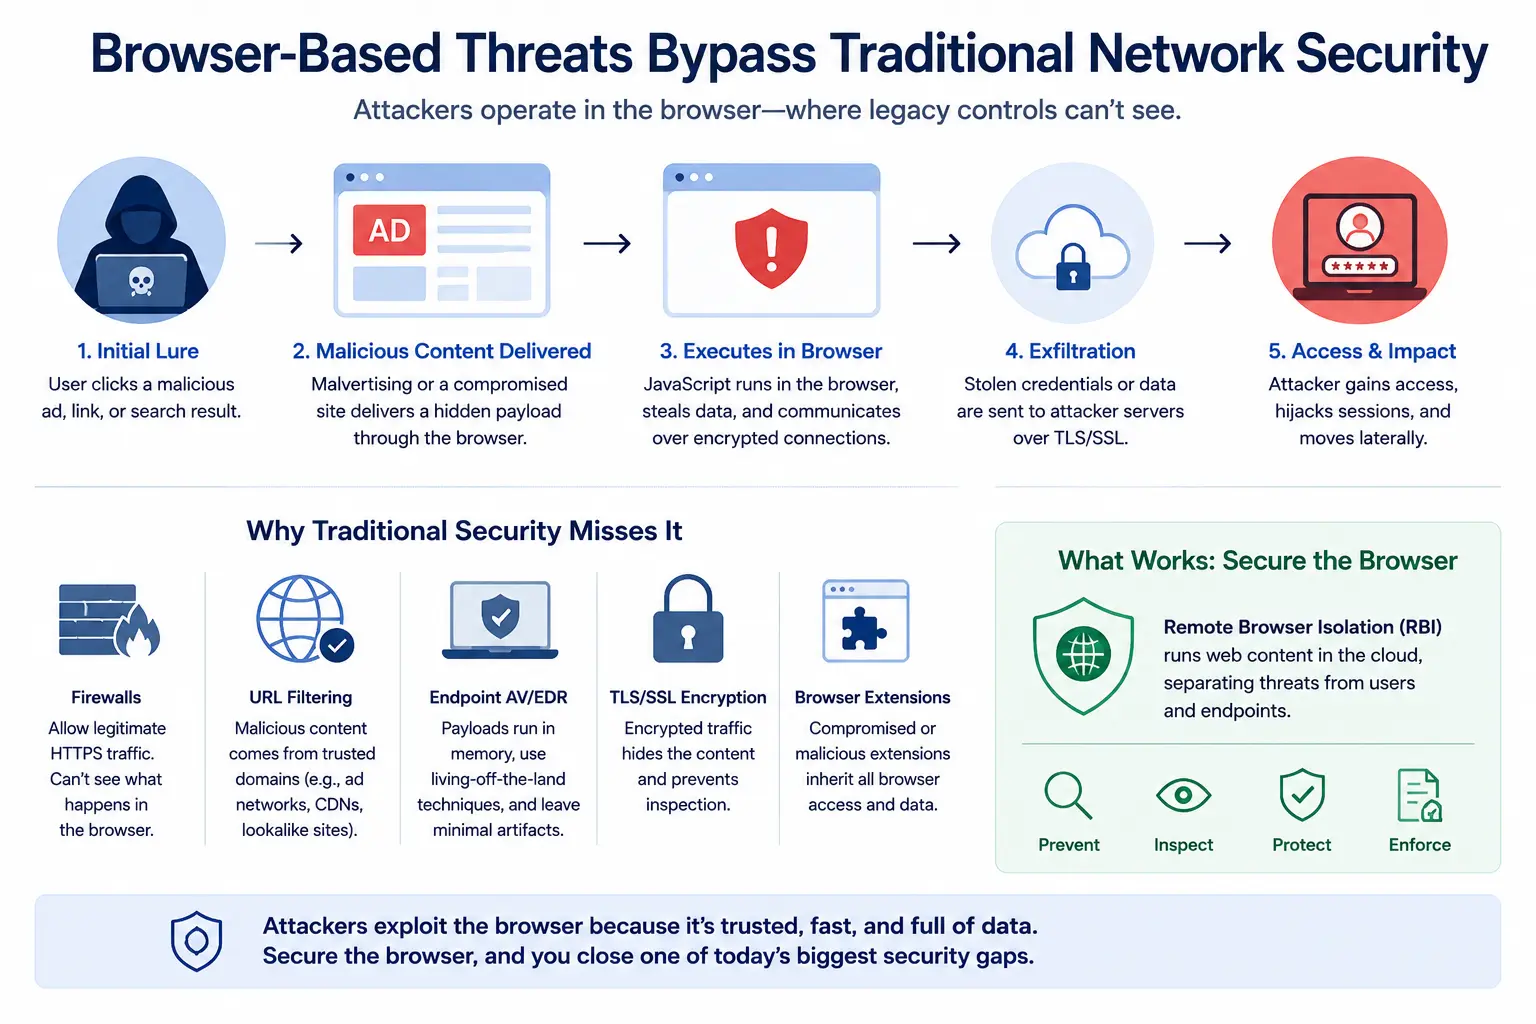
Lacunes en matière d'inspection du trafic chiffré
Le rapport « ThreatLabz 2024 Encrypted Attacks Report » a révélé que 87 % des menaces étaient dissimulées dans le trafic TLS/SSL. La plupart des passerelles Web sécurisées héritées ne sont soit pas en mesure de déchiffrer le protocole TLS 1.3 à grande échelle, soit excluent de l’inspection de vastes catégories de trafic — portails bancaires, portails de santé, applications SaaS avec « certificate pinning » —. Un attaquant qui héberge une page de collecte d’identifiants derrière un certificat Let’s Encrypt valide sur un domaine fraîchement enregistré exploite cette faille en toute impunité. Un analyste du SOC examinant les journaux du proxy constate une connexion HTTPS sortante vers un CDN. Tout semble normal jusqu’à ce qu’il soit bien trop tard.
Filtrage des URL et décalage de réputation
Les bases de données de réputation des URL sont réactives. Une campagne de publicité malveillante qui utilise un nouveau domaine, masque sa page de destination pour afficher un contenu inoffensif aux robots d’indexation et ne diffuse la véritable charge utile qu’aux victimes correspondant à une empreinte de navigateur spécifique n’apparaîtra dans aucun flux de menaces qu’après la première vague d’attaques. Prenons l’exemple d’une campagne typique de logiciel infecté par un cheval de Troie, diffusée via des publicités sur les moteurs de recherche : les sites font la promotion d’une application d’apparence légitime, le domaine de téléchargement passe les contrôles de réputation, et le logiciel malveillant reste en sommeil pendant des semaines avant de s’activer — suffisamment longtemps pour échapper à la plupart des blocages rétroactifs d’URL.
Les angles morts des solutions antivirus et EDR sur les terminaux au niveau du navigateur
Les attaques au niveau du navigateur sont difficiles à détecter pour les outils de sécurité des terminaux, car les traces sont éphémères, enfouies dans la mémoire du navigateur et transmises presque instantanément afin de préserver l’expérience utilisateur (GitLab Security Tech Notes, 2025). Lorsqu’une charge utile JavaScript malveillante s’exécute au sein du moteur V8 du navigateur, elle ne crée pas de fichier sur le disque ; elle manipule le DOM, lit les champs de formulaire et exfiltre des données via des connexions WebSocket qui semblent identiques au trafic légitime du navigateur. Les agents EDR qui surveillent les arborescences de processus, les écritures de fichiers et les modifications du registre ne détectent rien de susceptible de déclencher une action.
Ce qui a changé : le navigateur est désormais l'espace de travail de l'entreprise
Trois évolutions concomitantes ont fait passer le navigateur du statut de préoccupation secondaire à celui de principale surface d'attaque :
Tout d’abord, le SaaS a remplacé le réseau en tant que périmètre. Lorsque les collaborateurs accèdent à Salesforce, Workday, ServiceNow et Microsoft 365 via un navigateur, c’est la session de navigation qui constitue la couche d’accès. Une session de navigation compromise confère le même accès qu’un VPN compromis — souvent davantage, car les sessions SaaS persistent fréquemment d’un appareil à l’autre et ne bénéficient pas de la journalisation au niveau de la couche réseau assurée par les connexions VPN.
Deuxièmement, les attaques via le Web, en tant que vecteur d’infection initial, sont en forte hausse. Le rapport « Mandiant M Trends 2025 » a révélé que la part des compromissions via le Web est passée de 5 % à 9 % des vecteurs d’infection initiaux entre 2023 et 2024, soit près du double. Les compromissions via le Web englobent les attaques de type « drive-by », les publicités malveillantes, l’empoisonnement du référencement naturel (SEO) et les sites Web compromis. Cette augmentation n’est pas le fruit du hasard ; elle reflète le fait que les attaquants se tournent délibérément vers des méthodes d’injection basées sur le navigateur, car celles-ci contournent les mesures de contrôle dans lesquelles les organisations ont investi.
Troisièmement, le vol d’identifiants et le détournement de session se sont généralisés. Selon le rapport « Mandiant M Trends 2025 », les identifiants volés constituaient le deuxième vecteur d’accès initial le plus courant, représentant 16 % des incidents étudiés. Le rapport « Verizon 2025 DBIR » a quant à lui indiqué que des identifiants volés avaient été utilisés dans 22 % des violations de données. Bon nombre de ces identifiants proviennent du navigateur : mots de passe renseignés automatiquement, cookies stockés localement et jetons de session capturés par des logiciels de vol d’informations s’exécutant dans le contexte de rendu. La convergence entre les logiciels malveillants de vol d’informations, les marchés d’identifiants et le navigateur en tant qu’espace de travail signifie qu’une seule session de navigateur compromise peut débloquer l’intégralité de la chaîne d’attaque d’un pirate.
Extensions de navigateur : l'attaque de la chaîne d'approvisionnement que vous ne surveillez pas
Un coordinateur marketing installe une extension Chrome très populaire de vérification grammaticale, qui compte 500 000 utilisateurs et affiche une note de 4,8 étoiles. Six mois plus tard, le développeur de l’extension la vend à un acquéreur inconnu. Le nouveau propriétaire déploie une mise à jour silencieuse qui ajoute du code permettant d’exfiltrer les cookies et les jetons de session de chaque site visité par l’utilisateur, y compris le portail SSO de l’entreprise. Aucune alerte ne se déclenche, car l’extension était déjà considérée comme fiable, la mise à jour a été effectuée via la boutique officielle et l’exfiltration utilise des appels HTTPS standard.
En décembre 2024, un acteur malveillant a mené une attaque visant la chaîne logistique logicielle en utilisant des comptes de développeurs compromis pour diffuser des mises à jour malveillantes d’extensions de navigateur depuis le Chrome Web Store (GitLab Security Tech Notes, 2025). L’acteur malveillant a mis à jour ces extensions avec un code permettant d’exfiltrer des données issues des en-têtes HTTP et du contenu DOM selon une configuration dynamique — une attaque sophistiquée qui a touché au moins 3,2 millions d’utilisateurs.
Le modèle opérationnel est d’une simplicité alarmante. Depuis fin 2024, le schéma le plus récurrent consiste à détourner la confiance par le biais de mises à jour : les attaquants publient dans les boutiques officielles, compromettent des développeurs ou prennent le contrôle d’extensions bien établies, puis diffusent à grande échelle des mises à jour malveillantes aux utilisateurs existants. Les extensions « dormantes » restent inoffensives suffisamment longtemps pour gagner en crédibilité, puis activent, via des mises à jour, des logiciels espions, le vol de jetons ou des comportements de redirection.
Du point de vue d’un SOC, ce type d’attaque est pratiquement invisible. L’extension fonctionne au sein du processus du navigateur, communique via HTTPS avec des domaines qui peuvent avoir été récemment enregistrés ou hébergés sur des plateformes cloud, et accède exactement au même contenu de page que celui que l’utilisateur voit légitimement. Les agents de terminaison ne la signalent pas. La surveillance du réseau détecte un trafic chiffré vers un CDN. Les seules contre-mesures efficaces consistent en une gestion granulaire des extensions — liste blanche, audit des autorisations, verrouillage de version — et en l’isolation des sessions de navigation grâce à l’isolation du navigateur, de sorte que même une extension compromise ne puisse pas atteindre le terminal réel.
Collecte d'identifiants et détournement de session : contourner l'authentification multifactorielle via le navigateur
Un gestionnaire de paie reçoit un e-mail concernant une mise à jour de la politique relative aux avantages sociaux. Le lien ouvre une page qui ressemble en tous points à la page de connexion du fournisseur d’identité de l’entreprise : même identité visuelle, même icône de certificat, même structure de domaine si l’utilisateur ne examine pas attentivement le sous-domaine. Le gestionnaire saisit ses identifiants et son jeton d’authentification multifactorielle (MFA). Un attaquant, situé au niveau du proxy intermédiaire, transmet les identifiants au véritable fournisseur d’identité en temps réel, capture le cookie de session et le rejoue depuis son propre navigateur. L’attaquant dispose désormais d’une session authentifiée. L’authentification multifactorielle (MFA) a rempli sa fonction — elle a authentifié l’utilisateur — mais l’attaquant a détourné le résultat de cette authentification.
La norme MITRE ATT&CK T1185 (Détournement de session de navigateur) décrit comment les attaquants exploitent les failles de sécurité et les fonctionnalités inhérentes aux navigateurs pour altérer le contenu, modifier les comportements des utilisateurs et intercepter des informations. Un exemple concret est celui où un attaquant injecte un logiciel dans un navigateur qui lui permet de récupérer des cookies, des sessions HTTP et des certificats client SSL. Fort de ces autorisations, un attaquant pourrait potentiellement accéder à n'importe quelle ressource d'un intranet, telle que SharePoint ou une messagerie web. Le « pivoting » via le navigateur peut également contourner la sécurité assurée par l'authentification à deux facteurs.
Il ne s'agit pas là d'une préoccupation purement théorique. Les kits de phishing de type « adversary-in-the-middle » sont désormais couramment disponibles. Les kits « Phishing as a Service » utilisent désormais des techniques de type « Browser in the Browser » (BitB) qui affichent de fausses fenêtres de navigateur au sein même du navigateur réel de l’utilisateur afin d’imiter les processus de connexion légitimes. Ces kits présentent des écrans de connexion convaincants, dotés de barres d’adresse falsifiées, et capturent à la fois les identifiants et les jetons de session actifs. Ils recourent à des contrôles anti-bots, au chargement conditionnel, à la rotation rapide des domaines et à l’obfuscation de code pour échapper à la détection.
Les contrôles réseau traditionnels — réputation IP, filtrage en fonction de l’ancienneté du domaine, voire la surveillance de la transparence des certificats — peinent à suivre le rythme de l’évolution rapide de l’infrastructure. La défense la plus efficace consiste à empêcher d’emblée l’affichage de la page de hameçonnage dans le navigateur réel de l’utilisateur, ce qui est précisément ce que permet une solution de nouvelle génération secure web gateway intégrant la technologie RBI : même si l’utilisateur clique, la page s’affiche dans un conteneur isolé où les identifiants ne peuvent pas être enregistrés par un enregistreur de frappe et où les jetons de session ne peuvent pas être interceptés.
Exfiltration via JavaScript : perte de données par le biais du moteur de rendu
Un analyste travaillant dans une entreprise du secteur de la santé ouvre un portail de recherche qui a été compromis par le biais d’un script d’analyse tiers. Le code JavaScript injecté lit en silence le DOM d’une application SaaS à onglets que l’analyste a ouverte — plus précisément, un tableau de bord contenant les dossiers des patients —, sérialise les données visibles en un blob JSON, puis les envoie via une requête POST vers un point de terminaison contrôlé par le pirate, par le biais d’une connexion WebSocket qui ressemble à du trafic de télémétrie. Aucun fichier n’a été téléchargé. Aucun exécutable n’a été déposé. Les règles DLP surveillant les pièces jointes, les écritures sur clé USB ou les téléchargements vers le cloud ne se déclenchent jamais.
Ce scénario illustre pourquoi l’ data loss prevention doit s’étendre à la session du navigateur elle-même. Le code JavaScript s’exécutant dans le navigateur dispose d’un accès en lecture à tout ce que l’utilisateur peut voir. Les restrictions inter-origines constituent une aide, mais les scripts de première partie compromis, les bibliothèques contaminées dans la chaîne d’approvisionnement et les extensions malveillantes opèrent tous au sein de la même origine que l’application légitime.
Mandiant n’a pas été en mesure d’identifier le vecteur d’infection initial dans 34 % des intrusions survenues en 2024 (M Trends 2025) — une proportion qui révèle d’éventuelles lacunes dans les capacités de journalisation et de détection des entreprises. L’exfiltration via le navigateur contribue probablement à cette lacune : lorsque les données sont transmises via le moteur de rendu plutôt que par le système de fichiers, la trace numérique est minime.
Ce que les équipes de sécurité devraient faire dès maintenant
Le décalage structurel entre les menaces véhiculées par les navigateurs et les contrôles au niveau de la couche réseau ne disparaîtra pas de lui-même. Voici un plan d'action par ordre de priorité :
1. Mettez en place la fonctionnalité « remote browser isolation » pour le trafic à haut risque
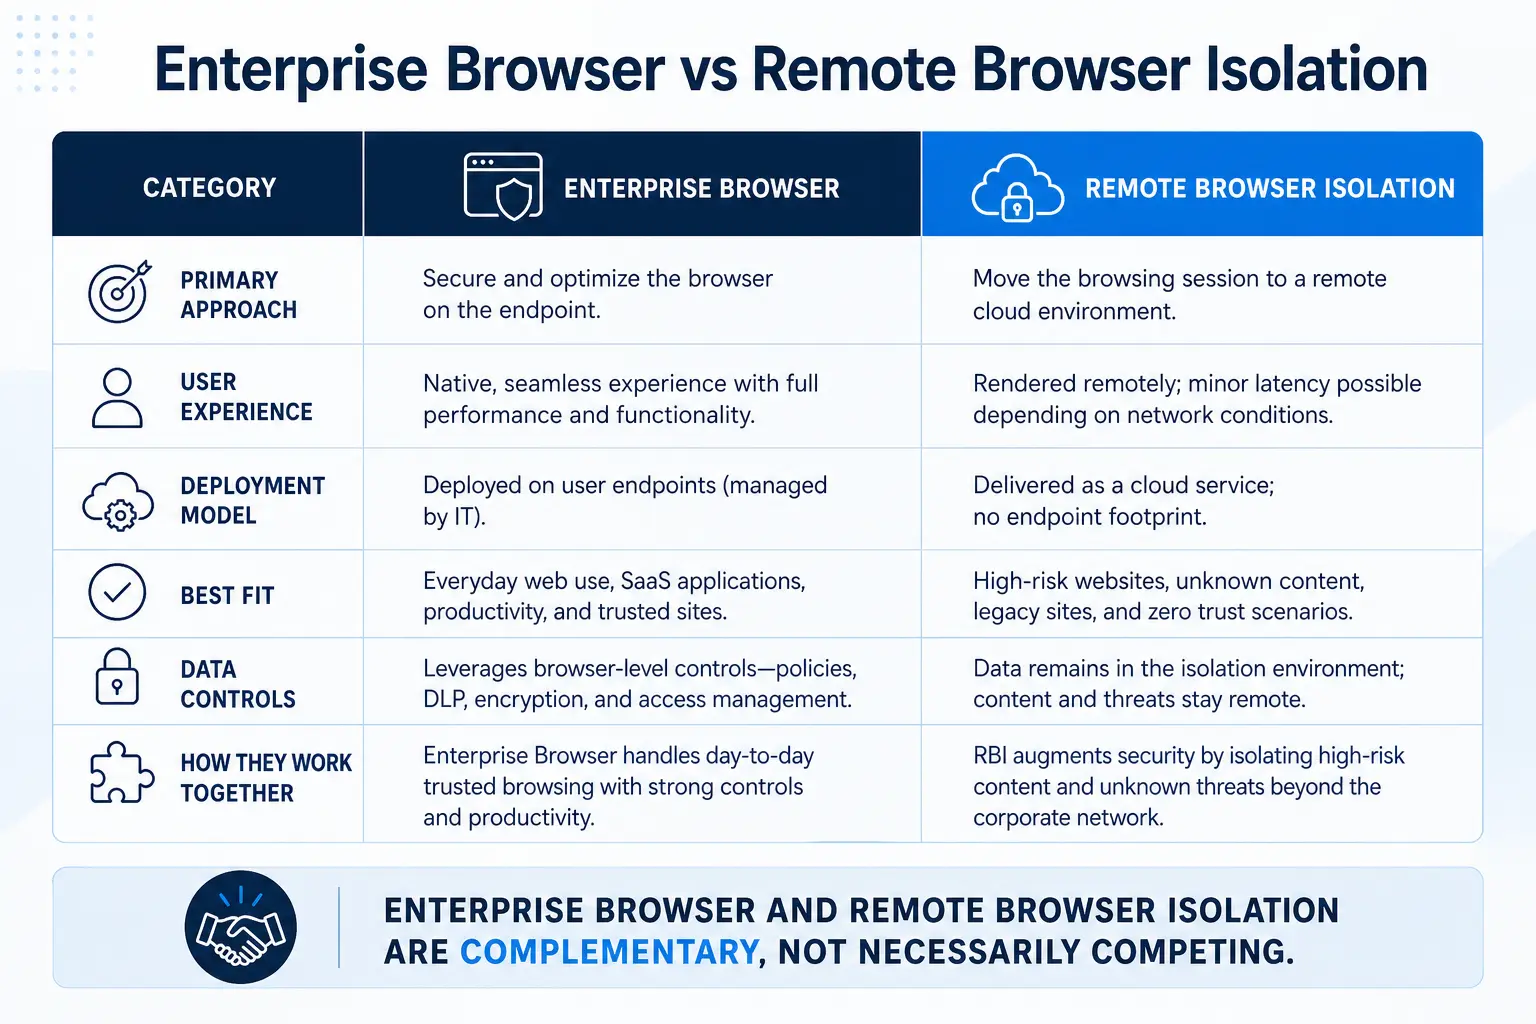
RBI exécute le contenu Web dans un conteneur cloud jetable et ne transmet au terminal que les données visuelles sûres. Les charges utiles de publicités malveillantes, les exploits de type « drive-by » et l’exfiltration via JavaScript sont tous bloqués au sein du conteneur. Commencez par les URL non classées et les catégories à risque, puis étendez cette approche à l’ensemble du trafic Web pour les utilisateurs privilégiés et les rôles sensibles. La plateforme SSE de Skyhigh Security, dotée de la technologie RBI intégrée, évite la complexité de déploiement associée aux produits d’isolation autonomes.
2. Appliquer l'inspection TLS sans aucune exception
Si la grande majorité des menaces se cache dans le trafic chiffré, le fait d’exempter de l’inspection de vastes pans du trafic HTTPS crée un angle mort inévitable. Les architectures SWG modernes déployées dans le cloud peuvent inspecter le protocole TLS 1.3 à grande échelle sans les problèmes de latence et de gestion des certificats propres aux appliances traditionnelles. Comme le souligne la norme NIST SP 800-207, le modèle « zero trust » part du principe qu’aucune confiance implicite n’est accordée aux ressources ou aux comptes d’utilisateurs sur la seule base de leur emplacement physique ou de leur position sur le réseau. Ce principe s’étend aux sessions chiffrées : il faut se fier à l’identité et aux données, et non à l’enveloppe du protocole.
3. Verrouiller les extensions de navigateur
Implement an allowlist of approved extensions. Audit permissions aggressively—any extension requesting <all urls host permissions or access to cookies and web requests should require security review. Pin extension versions to prevent silent malicious updates. For organizations that cannot fully restrict extensions, RBI provides a safety net by isolating extension activity from the corporate session.
4. Intégrer le DLP dans l'environnement du navigateur
Les solutions DLP au niveau des fichiers et au niveau du réseau ne détectent pas les exfiltrations basées sur JavaScript. Les politiques DLP intégrées, mises en œuvre via une passerelle de sécurité Web et cloud fournie par Skyhigh dans le cloud, permettent d’inspecter le contenu au sein de la session de navigation, de détecter les opérations de copier-coller de données sensibles vers des destinations non autorisées, d’apposer un filigrane numérique sur les captures d’écran de contenu sensible affiché dans le navigateur et de contrôler les téléchargements vers des appareils non gérés.
5. Mettez en place un système d'authentification résistant au phishing
Les clés de sécurité matérielles conformes à la norme FIDO2 lient l'authentification au domaine légitime, rendant ainsi structurellement impossible toute tentative d'hameçonnage de type « man-in-the-middle » par un attaquant, même si l'utilisateur clique sur un lien malveillant. La liaison des jetons de session et l'évaluation continue de l'état de sécurité réduisent encore davantage la fenêtre d'exposition.
L'urgence : les lacunes en matière de détection ne se comblent pas, elles ne font que s'aggraver
La durée de présence médiane à l’échelle mondiale a atteint 11 jours en 2024 (Mandiant M Trends 2025), et de nombreuses intrusions sont détectées dès la première semaine. Cela semble encourageant… jusqu’à ce que l’on considère que les attaques par navigateur peuvent mener à bien l’intégralité de leur chaîne d’attaque en quelques minutes : collecte d’identifiants, détournement de session, exfiltration de données et nettoyage — le tout au cours d’une seule session de navigateur qui risque de ne jamais apparaître dans les journaux des terminaux ou du réseau.
57 % des organisations ont appris l’existence d’une violation de données survenue en 2024 par le biais d’une source externe (Mandiant M Trends 2025). Si ce n’est pas votre propre centre d’opérations de sécurité (SOC) qui détecte la violation, la question est de savoir si vos outils disposent d’une quelconque visibilité sur le navigateur. Pour la plupart des organisations, la réponse honnête est « non ». Le rapport DBIR 2025 de Verizon a mis en évidence cette réalité en révélant que l’intervention humaine était en cause dans 60 % des violations de données — et dans un monde centré sur le navigateur, c’est bien au niveau du navigateur que cette interaction humaine se produit.
C'est dans le navigateur que les collaborateurs s'authentifient, que les données sensibles sont consultées et traitées, et que les flux de travail SaaS s'exécutent. Il s'agit de la surface d'exposition la plus critique au sein de l'entreprise, et elle reste pourtant la moins sécurisée. Chaque mois qui s'écoule sans que les contrôles de sécurité ne soient étendus au navigateur est un mois de risque accumulé et non quantifié.
Sources
- MITRE. Technique ATT&CK T1189 : Compromission de type « drive-by ». https://attack.mitre.org/techniques/T1189/
- Google. Rapport 2024 sur la sécurité des publicités (avril 2025). https://blog.google/products/ads-commerce/google-ads-safety-report-2024/
- Zscaler ThreatLabz. Rapport ThreatLabz 2024 sur les attaques cryptées (décembre 2024). https://www.zscaler.com/campaign/threatlabz-encrypted-attacks-report
- GitLab Threat Intelligence. Note technique : Extensions de navigateur malveillantes touchant au moins 3,2 millions d'utilisateurs (13 février 2025). https://gitlab-com.gitlab.io/gl-security/security-tech-notes/threat-intelligence-tech-notes/malicious-browser-extensions-feb-2025/
- Mandiant (Google Cloud). M-Trends 2025 : données, analyses et recommandations issues du terrain (23 avril 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- Verizon. Rapport 2025 sur les enquêtes relatives aux fuites de données (avril 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- MITRE. Technique ATT&CK T1185 : détournement de session de navigateur. https://attack.mitre.org/techniques/T1185/
- NIST. SP 800-207 : Architecture « Zero Trust » (août 2020). https://csrc.nist.gov/pubs/sp/800/207/final