






Navigateur d'entreprise ou Remote Browser Isolation: quelle approche choisir ?
- Les navigateurs d'entreprise remplacent le navigateur lui-même par une application gérée basée sur Chromium qui intègre directement des contrôles de sécurité.
- RBI ne nécessite aucune modification au niveau des terminaux, ce qui en fait la solution la plus simple à mettre en œuvre pour les appareils non gérés, les utilisateurs BYOD et les prestataires.
- Les navigateurs d'entreprise offrent des performances comparables à celles des applications natives, mais présentent des risques en matière d'adoption et de compatibilité, en particulier lorsque les utilisateurs dépendent du navigateur.
- La solution SSE intégrée à RBI hérite automatiquement de vos politiques DLP, CASB et SWG existantes, contrairement aux navigateurs d'entreprise autonomes qui, bien souvent,
- Aucune de ces deux approches ne constitue à elle seule une solution miracle. La plupart des programmes de sécurité bien établis utilisent le RBI comme couche de protection par défaut et comme solution de secours.
- Gartner ne mâche pas ses mots : la plupart des entreprises n'ont jamais pu imposer l'utilisation d'un seul navigateur, que ce soit pour des raisons de productivité ou de sécurité.
- Cette décision dépend des difficultés d'adoption par les utilisateurs, du niveau d'intégration de SSE, de la compatibilité des extensions, des exigences en matière de localisation des données et du fournisseur.
Les architectes en sécurité se trouvent face à un véritable dilemme : remplacer les navigateurs que les collaborateurs utilisent au quotidien par un navigateur d’entreprise spécialement conçu à cet effet, ou conserver Chrome, Edge et Safari tout en les sécurisant grâce à la technologie « remote browser isolation » (RBI) via une plateforme SSE. Ces deux approches visent à sécuriser la même surface d’attaque — la session de navigation —, mais elles le font en s’appuyant sur des architectures, des compromis et des implications opérationnelles fondamentalement différents. Ce guide les compare en détail afin que vous puissiez choisir l’approche qui correspond à votre profil de risque, à votre population d’utilisateurs et à votre infrastructure de sécurité existante.
Qu'est-ce qu'un navigateur d'entreprise ?
Gartner définit un navigateur d'entreprise sécurisé (SEB) comme une solution qui met en œuvre les politiques et les contrôles de sécurité de l'entreprise par le biais d'une extension de navigateur gérée de manière centralisée et, éventuellement, d'un navigateur Web personnalisé « full stack » (Gartner, Guide du marché des navigateurs d'entreprise sécurisés, 2025). Les SEB assurent la sécurité et l'application des politiques pour les applications Web, SaaS et privées, ainsi qu'un renforcement de la sécurité du navigateur mis en œuvre directement au niveau du navigateur plutôt qu'au niveau du système d'exploitation du terminal ou du réseau.
Dans la pratique, le marché se divise en deux camps. Les solutions de remplacement « full stack » — telles qu’Island Enterprise Browser ou Prisma Access Browser de Palo Alto — demandent aux utilisateurs de passer de Chrome ou d’Edge à une version dérivée de Chromium intégrant des fonctionnalités de prévention des fuites de données (DLP), d’accès basé sur l’identité, de tatouage numérique et de journalisation des sessions au niveau du DOM local. Les approches basées sur des extensions ajoutent l’application des politiques sous la forme d’une extension de navigateur gérée, sans nécessiter de changement complet de navigateur.
Imaginez un système de santé qui a besoin que des prestataires travaillant dans les services de facturation accèdent à Epic via un navigateur, mais qui ne peut pas installer d’agents de sécurité sur l’ordinateur portable personnel de ces derniers. Un navigateur d’entreprise installé sur cet appareil offre à l’équipe de sécurité des contrôles DLP locaux, des restrictions sur le presse-papiers et une protection contre les captures d’écran — mais uniquement si le prestataire accepte d’installer et d’utiliser ce navigateur qui ne lui est pas familier. Si le prestataire ouvre Chrome par habitude, ces contrôles disparaissent complètement.
Qu'est-ce que le « Remote Browser Isolation » (RBI) ?
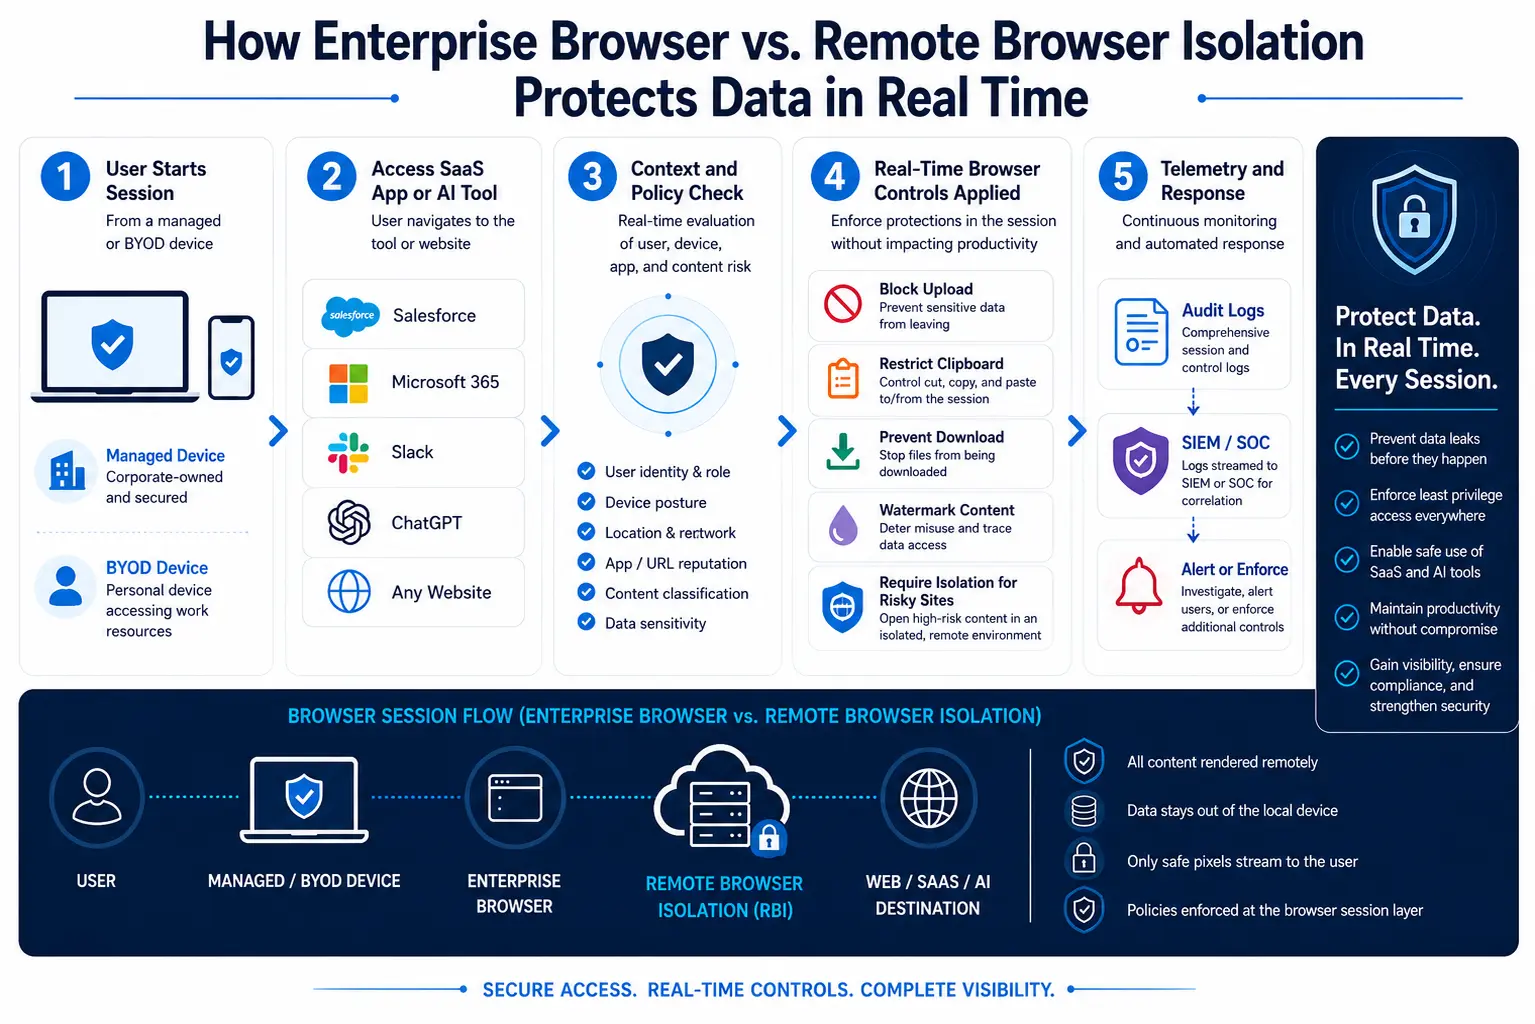
Remote browser isolation adopte une approche inverse : au lieu de remplacer le navigateur, elle transfère l’exécution du contenu Web vers un conteneur hébergé dans le cloud. RBI lance une instance de navigateur jetable dans un environnement distant et isolé, puis charge la page demandée par l’utilisateur. L’utilisateur visualise la page et interagit avec celle-ci à distance, mais aucun élément du contenu Web ne s’exécute sur la machine locale. La solution RBI intégrant sa propre implémentation de navigateur, des contrôles tels que la restriction du presse-papiers, le blocage des téléchargements, l’apposition de filigranes et l’inspection DLP peuvent être appliqués au sein de la session isolée — reproduisant ainsi en grande partie ce qu’offrent les solutions de navigation d’entreprise, sans nécessiter aucune modification des terminaux.
La différence essentielle : l’utilisateur ne change jamais de navigateur. Un directeur marketing clique sur un lien contenu dans un e-mail de hameçonnage ; le SWG redirige l’URL vers une session isolée ; la page s’affiche dans un conteneur cloud jetable ; seul un flux de pixels parvient au terminal. Si la page contient une faille « zero day » ou un formulaire destiné à récupérer des identifiants, le code malveillant s’exécute dans le conteneur et est détruit à la fermeture de la session.
La norme NIST SP 800 207 (2020) mentionne explicitement l’isolation du navigateur comme une mesure que les entreprises peuvent mettre en œuvre pour atténuer les risques ou les compenser lorsqu’elles sont confrontées à des appareils non gérés se connectant à leurs portails d’entreprise. De même, la Cloud Security Alliance (CSA) recommande de déployer l’ remote browser isolation pour les sessions privilégiées ou présentant un risque élevé, afin de neutraliser à la fois la compromission des terminaux et les menaces Web malveillantes (CSA, « Reimagining the Browser as a Critical Policy Enforcement Point », janvier 2026).
Principales différences : Enterprise Browser et RBI
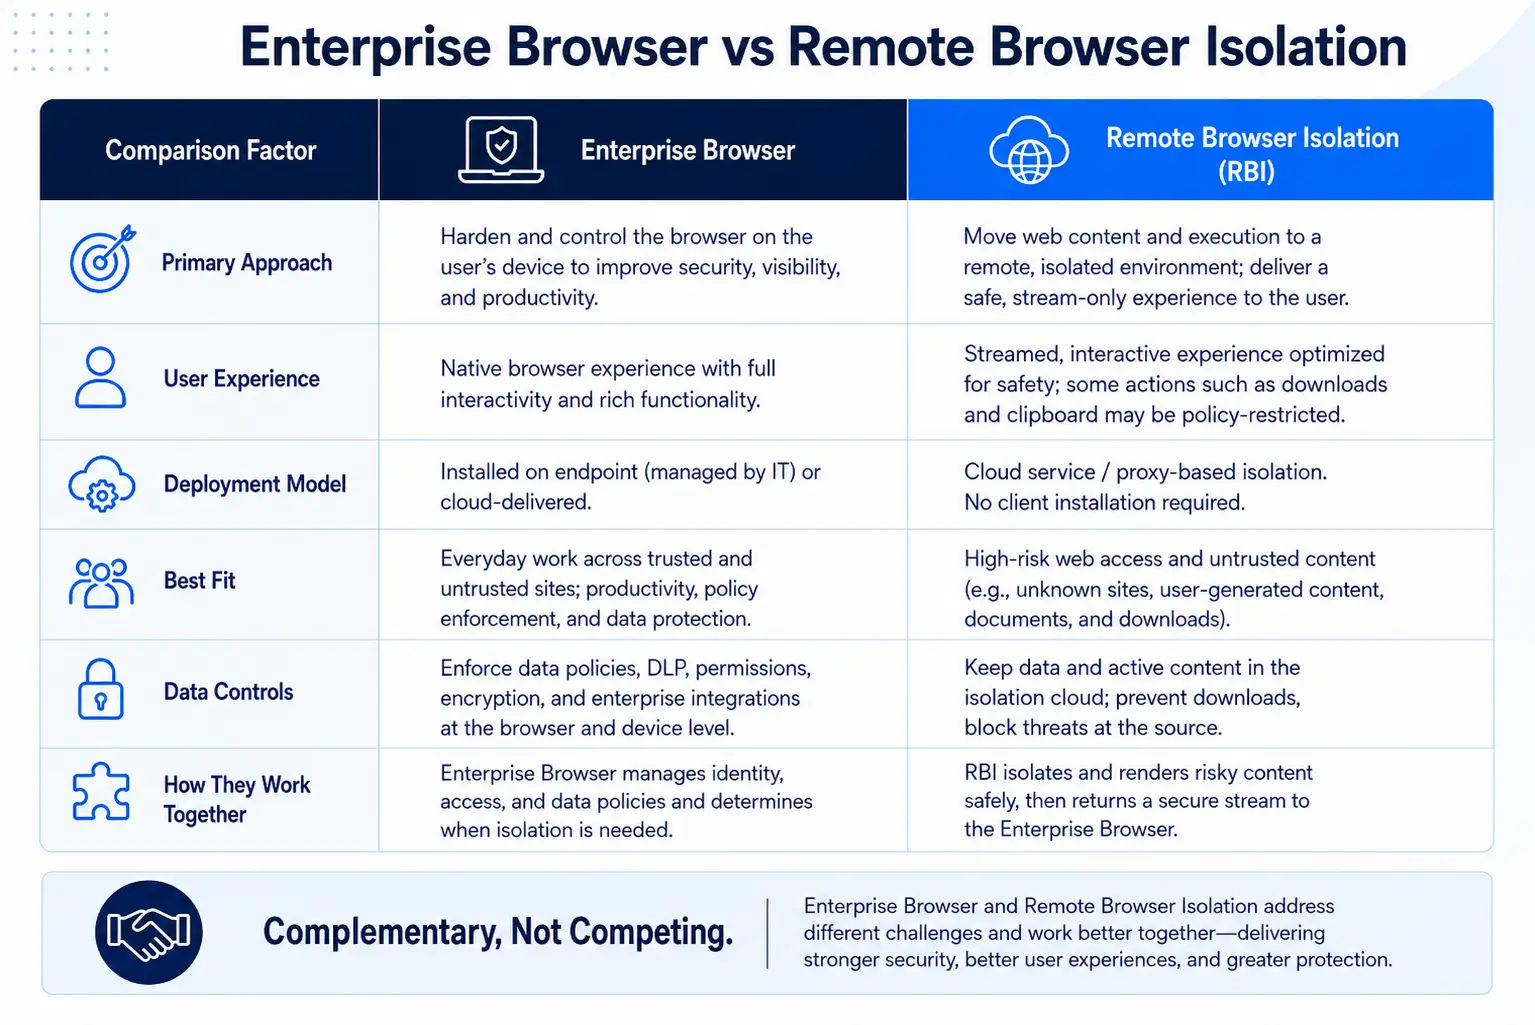
Le tableau suivant résume les différences opérationnelles et architecturales que les architectes en sécurité doivent prendre en compte. Pour une analyse plus approfondie des atouts et des limites de chaque approche, consultez l'article « Navigateurs d'entreprise vs RBI : avantages, inconvénients et solutions les mieux adaptées à l'entreprise ».
Navigateur d'entreprise vs Remote Browser Isolation
Frictions liées à l'adoption, compatibilité et paysage des menaces
C'est souvent au stade des frictions liées à l'adoption que la décision est prise — ou qu'elle est remise en cause. L'analyse de Gartner d'octobre 2025, intitulée « Focus on Securing Browsers, Not Forcing a Secure Browser » (Mettre l'accent sur la sécurisation des navigateurs, et non sur l'imposition d'un navigateur sécurisé), soulignait qu'au cours des dernières décennies, la plupart des organisations n'ont pas été en mesure d'imposer un navigateur unique pour des raisons de productivité ou de sécurité — et l'émergence de navigateurs d'entreprise sécurisés ne change rien à cette réalité.
Tout architecte en sécurité ayant déjà tenté de normaliser l’utilisation d’un navigateur au sein d’une entreprise connaît les écueils politiques que cela comporte. Les développeurs tiennent absolument à utiliser Chrome avec un ensemble spécifique d’extensions de débogage. Les équipes financières s’appuient sur l’intégration d’Edge avec Microsoft 365 et SharePoint. Les utilisateurs ayant des besoins en matière d’accessibilité dépendent de technologies d’assistance spécifiques à chaque navigateur. Imposer le passage à une variante de Chromium implique de retester chaque application web, de vérifier chaque extension et de gérer une vague de demandes d’assistance émanant d’utilisateurs dont les signets, les mots de passe enregistrés et les profils de remplissage automatique n’ont pas été correctement transférés.
Avec la RBI, les utilisateurs n'ont guère besoin de formation : les solutions sont généralement conçues pour être transparentes pour l'utilisateur. Si votre solution SWG utilise la RBI dans le cloud, aucune modification de l'infrastructure n'est nécessaire.
Les données relatives aux menaces confirment pourquoi cette friction revêt une telle importance. Les informations sur les menaces issues du secteur montrent systématiquement que la grande majorité des intrusions contournent désormais complètement les logiciels malveillants traditionnels, les attaquants exploitant des identifiants compromis pour s’infiltrer dans les systèmes en se faisant passer pour des utilisateurs légitimes et se déplacer latéralement sans être détectés. Les campagnes de hameçonnage vocal ont connu une hausse spectaculaire, et l’activité des courtiers en accès — qui consistent à échanger à grande échelle des jetons de session et des identifiants volés — continue de s’accélérer d’année en année. Lorsque les attaquants contournent entièrement les défenses basées sur les logiciels malveillants, la session de navigateur devient le dernier point de contrôle viable, et des mois de retard dans la migration des navigateurs laissent ce point de contrôle sans protection.
Imaginons un scénario que tout analyste SOC connaît bien : un collaborateur du service financier reçoit un message Teams provenant d’un compte fournisseur compromis, contenant un lien vers une « facture partagée ». Ce lien redirige vers une page de hameçonnage intermédiaire mise en place par un attaquant, conçue pour voler le jeton de session. Avec RBI, la page de hameçonnage s’affiche dans un conteneur cloud ; il est possible d’empêcher le formulaire de collecte d’identifiants d’accepter toute saisie, et l’intégralité de la session est consignée puis supprimée. Avec un navigateur d’entreprise, cette même page s’affiche localement, mais la détection des menaces au niveau du navigateur doit alors repérer les indicateurs de hameçonnage dans le DOM avant que l’utilisateur ne soumette ses identifiants.
Intégration de la SSE et cohérence des politiques
C'est là que RBI dispose d'un avantage structurel qui s'avère déterminant sur le plan opérationnel. Lorsque RBI est une fonctionnalité native intégrée à votre Secure Web Gateway et de votre plateforme SSE au sens large, elle partage le même moteur de politiques, les mêmes classificateurs DLP, le même catalogue « shadow IT » du CASB et le même pipeline de journalisation. Une politique DLP qui empêche le téléchargement de numéros de carte bancaire vers des applications SaaS non autorisées fonctionne de manière identique, que l’utilisateur navigue normalement, qu’il navigue via une session isolée ou qu’il accède à une application privée via le ZTNA.
Le rapport « SSE Wave » (1er trimestre 2024) de Forrester a mis en évidence que les solutions SSE permettent désormais de réaliser des opérations autrefois jugées impossibles, comme autoriser les utilisateurs à accéder à un OneDrive d'entreprise tout en les empêchant de copier des fichiers sensibles vers un OneDrive personnel. Pour les sous-traitants et les tiers, la technologie RBI sans agent peut fournir un affichage des données avec filigrane, sans possibilité de les enregistrer, de les imprimer ou de les exfiltrer.
Les navigateurs d’entreprise, en revanche, fonctionnent souvent comme un plan de politique parallèle. Le navigateur d’entreprise dispose de son propre moteur DLP, de sa propre console de journalisation et de sa propre définition des « données sensibles ». Si votre plateforme SSE classe déjà 400 types de données personnalisés, vous devez recréer ou synchroniser ces classifications dans le navigateur d’entreprise. Cette duplication entraîne un décalage des politiques — la cause principale pour laquelle les exceptions DLP se transforment en failles permanentes.
Imaginez une entreprise pharmaceutique soumise à des règles strictes en matière de prévention des fuites de données (DLP) concernant les données issues d’essais cliniques. La plateforme SSE appose déjà des balises aux identifiants de composés, aux identifiants de cohortes de patients et aux résultats prépublication dans les e-mails, les applications SaaS et les fichiers téléchargés sur le Web. Le déploiement d’un navigateur d’entreprise implique que l’équipe de sécurité doive reproduire chacun de ces classificateurs dans le moteur DLP distinct du navigateur — et maintenir la synchronisation entre les deux à chaque modification de la bibliothèque de classification. Grâce au RBI intégré de Skyhigh SSE, ces classificateurs s’appliquent automatiquement au sein de sessions isolées, car il n’existe qu’un seul moteur de politiques.
Quand chaque approche est pertinente
Les navigateurs d'entreprise trouvent leur place dans des contextes aux périmètres strictement délimités et soumis à un contrôle rigoureux :
Environnements de bornes interactives et de postes de travail partagés. Une chaîne de magasins déploie un navigateur d'entreprise verrouillé sur 500 terminaux en magasin. Les employés n'utilisent que trois applications web. Les extensions ne sont pas nécessaires. Le navigateur remplace une instance VDI pour un coût bien moindre.
Accès à une salle blanche pour la due diligence dans le cadre d’une opération de fusion-acquisition. Une société de capital-investissement met en place une salle de données virtuelle temporaire, accessible uniquement via un navigateur d’entreprise doté de fonctionnalités de filigrane, de prévention des captures d’écran et d’enregistrement des sessions. Ce navigateur est installé sur des ordinateurs portables gérés, fournis spécialement pour cette opération.
Flux de travail réglementés nécessitant la journalisation locale des audits. Un sous-traitant du secteur de la défense a besoin d'une fonctionnalité d'enregistrement des frappes au niveau du navigateur et d'enregistrement des sessions pour l'accès à des documents classifiés. Le navigateur d'entreprise capture ces données localement, répondant ainsi à des exigences de conformité que les solutions RBI hébergées dans le cloud ne peuvent pas satisfaire.
Gartner prévoit que d’ici 2030, les navigateurs d’entreprise constitueront la plateforme centrale pour la mise à disposition des logiciels de productivité et de sécurité destinés au personnel, sur des appareils gérés ou non gérés. Cette vision pourrait bien se concrétiser à terme, mais aujourd’hui, seules environ 25 % des entreprises utiliseront des navigateurs ou des extensions gérés d’ici 2026, contre moins de 10 % auparavant. L’écart entre cette vision et le niveau d’adoption actuel montre l’ampleur des efforts de gestion du changement qui restent à accomplir.
RBI constitue le choix le plus judicieux pour la plupart des cas d'utilisation en entreprise, en particulier ceux impliquant une grande diversité d'appareils, un déploiement rapide et des investissements existants dans la sécurité au niveau du serveur (SSE) :
Accès des appareils non gérés et des prestataires. Un cabinet de conseil international comptant 15 000 prestataires répartis dans 40 pays a besoin que ces derniers puissent accéder à ServiceNow et à Salesforce sans avoir à installer quoi que ce soit sur leurs appareils personnels. La solution RBI basée sur le cloud gère chaque session de manière isolée, applique des mesures de prévention des fuites de données (DLP) à chaque opération de téléchargement et de chargement, et met fin à la session lorsque le prestataire se déconnecte.
Déclenchement des liens de hameçonnage. Lorsque le SWG ne parvient pas à classer de manière définitive une URL, RBI l'affiche en mode isolé plutôt que de la bloquer purement et simplement, ce qui résout le problème récurrent du service d'assistance lié au blocage excessif de sites légitimes. Les navigateurs basés sur Chromium représentent environ 75 % de la part de marché totale des navigateurs (Gartner, octobre 2025), ce qui en fait une cible particulièrement lucrative pour les pirates. RBI neutralise ce risque, quel que soit le navigateur basé sur Chromium utilisé par l'utilisateur.
Prévention des fuites de données liées à l'IA générative. Une équipe d'ingénierie produit utilise ChatGPT et Claude via le navigateur. Les politiques de RBI autorisent les conversations, mais désactivent le collage depuis le presse-papiers des extraits de code classés comme confidentiels et bloquent les téléchargements de fichiers vers des outils d'IA non autorisés.
Contenir les failles « zero-day ». Étant donné que RBI exécute le code Web dans un conteneur cloud jetable, une faille « zero-day » du navigateur se déclenche sans causer de dommages au sein du conteneur et n'atteint jamais le terminal — une garantie architecturale qu'aucun modèle d'exécution locale ne peut égaler.
Cadre décisionnel : comment choisir
Utilisez ce cadre en cinq étapes pour déterminer quelle approche — ou quelle combinaison — convient le mieux à votre environnement.
Étape 1 : Recensez vos différents groupes d'utilisateurs. Distinguez les employés utilisant des appareils gérés, ceux pratiquant le BYOD, les prestataires, les partenaires et les utilisateurs de bornes interactives. Pour tout groupe d'utilisateurs auquel vous ne pouvez pas imposer l'installation d'un navigateur, RBI constitue la solution par défaut la plus pratique.
Étape 2 : Évaluez votre investissement dans la SSE. Si vous exploitez déjà une plateforme SSE dotée d'un module RBI intégré, l'activation de l'isolation pour les sites non classés ou à risque relève d'une simple modification de configuration et non d'un cycle d'achat. L'ajout d'un navigateur d'entreprise implique un nouveau fournisseur, une nouvelle console de gestion des politiques et une nouvelle intégration.
Étape 3 : Testez la compatibilité des extensions et des applications. Dressez la liste des extensions de navigateur utilisées par votre organisation. Si votre personnel utilise plus de 20 extensions Chrome pour le développement, l’accessibilité ou la productivité, imposer un changement de navigateur créera des frictions qui nuiront à la fois à la sécurité et au moral.
Étape 4 : Évaluez les exigences en matière d’isolation des menaces. Le modèle de maturité « Zero Trust » de la CISA (v2.0, 2023) décrit un état de maturité optimal dans lequel l’accès est déterminé au cas par cas, selon le principe du « privilège minimal », et où le RBI est automatiquement appliqué à toutes les sessions Web privilégiées, non gérées ou à haut risque. Si votre feuille de route « Zero Trust » s’aligne sur la maturité optimale définie par la CISA, le RBI constitue le contrôle adapté à votre architecture.
Étape 5 : Calculez le coût total de possession. Tenez compte non seulement des coûts de licence, mais aussi de la formation des utilisateurs, du renouvellement des certifications des extensions, du volume de tickets d'assistance, des efforts liés à la duplication des politiques et du coût d'opportunité lié au retard de déploiement. Les navigateurs d'entreprise présentent des coûts cachés plus élevés dans les environnements où les dépendances des navigateurs sont variées.
Pour la plupart des grandes entreprises, la solution la plus pratique consiste à utiliser RBI comme mécanisme de contrôle par défaut pour l'ensemble du personnel, les navigateurs d'entreprise étant réservés aux 5 à 10 % de cas d'utilisation strictement délimités où des contrôles au niveau du DOM local sont indispensables. Cette approche par couches permet d'éviter la bataille que représente le remplacement des navigateurs tout en comblant la faille de sécurité liée à l'isolation des navigateurs.
Sources
- Gartner. Guide du marché des navigateurs d'entreprise sécurisés (11 février 2026). https://www.gartner.com/en/documents/7430762
- NIST. SP 800-207 : Architecture « Zero Trust » (août 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- Cloud Security Alliance. Repenser le navigateur en tant que point clé de mise en œuvre des politiques : une architecture de sécurité « Zero Trust » pour les entreprises modernes (14 janvier 2026). https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- Gartner. Il faut privilégier la sécurisation des navigateurs plutôt que d'imposer l'utilisation d'un navigateur sécurisé (13 octobre 2025). https://www.gartner.com/en/documents/7056798
- Forrester. « The Forrester Wave : Solutions d'Security Service Edge , 1er trimestre 2024 » (21 mars 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA. Modèle de maturité « Zero Trust », version 2.0 (avril 2023). https://www.cisa.gov/zero-trust-maturity-model