Skyhigh Hybrid Mesh Secure Service Edge (SSE)
El trabajo es híbrido. Su seguridad también debería serlo.
El trabajo ha vuelto a las oficinas, los datos se han trasladado a herramientas de inteligencia artificial y las cargas de trabajo se están recuperando en las instalaciones. Necesita una única política, que se aplique tanto en la nube como en sus instalaciones, para abarcar estos tres aspectos.
- N.º 1en el caso de uso «SSE avanzado», informe de Gartner « Critical Capabilities » (Perspectivas de mercado para el software de gestión de servicios) 2026
- Más de 3.000clientes en todo el mundo
- 80 %de los principales bancos del mundo
- 25 %de las empresas de la lista Fortune 500
¿Por qué un híbrido?
Aplique las medidas de seguridad allí donde realmente se lleva a cabo el trabajo
Las obligaciones de volver a la oficina, la implantación de la inteligencia artificial y la repatriación de servicios de la nube han transformado el lugar donde se desarrolla el trabajo. La aplicación de políticas que limitan el uso exclusivo de la nube obliga ahora al tráfico local a realizar un recorrido de ida y vuelta que ya no es necesario.
2X
Gasto excesivo para proteger a los trabajadores de oficina
El 74 % de los empleados trabaja en la oficina varios días a la semana. Protéjalos a nivel local y reduzca los costes operativos de seguridad hasta en un 50 %*
Fuente: Indicador de trabajo híbrido de Gallup, mayo de 2026.
1 de cada 6
Sus datos se están trasladando al ámbito de la inteligencia artificial
Una de cada seis solicitudes de IA de los empleados incluye información confidencial. Las medidas de seguridad exclusivas de la nube se limitan al perímetro, lo que deja los datos confidenciales en situación de vulnerabilidad durante las interacciones locales con la IA en toda su red interna.
Fuente: Gartner, «Amenaza de ciberseguridad: compromiso de aplicaciones de IA», 2026.
50%
Las necesidades en materia de soberanía digital van en aumento
El 50 % de las multinacionales, incluido más del 75 % de las multinacionales no estadounidenses, contarán con soberanía digital para el año 2028.
Economía justa
Cómo la malla híbrida SSE reduce los costes operativos (OPEX) relacionados con la seguridad web y el SSE
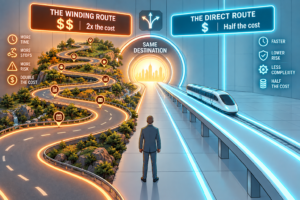
Con las arquitecturas exclusivamente en la nube, todo el tráfico se dirige a la nube, incluido el de los usuarios locales que acceden a aplicaciones locales situadas a dos plantas de distancia. Está pagando el doble cuando podría pagar un coste menor por inspeccionar ese tráfico de forma local.

La seguridad local resulta más económica
La inspección y el control locales se traducen en una menor cantidad de tráfico que se dirige a la nube. En Skyhigh recompensamos a los clientes que procesan su tráfico de forma local.

Licencias basadas en la ubicación
Skyhigh destaca por utilizar un sistema de licencias basado en la ubicación para determinar si la inspección se realiza de forma local o en la nube. La inspección local supone un menor coste, lo que permite un ahorro de hasta el 50 % en los gastos operativos (OPEX) relacionados con la seguridad web y el SSE.*

Reduzca los costes sin renunciar a la calidad
Skyhigh Security ocupa el primer puesto en el caso de uso «SSE avanzado» del informe de Gartner « Critical Capabilities » para el mercado de la gestión de la seguridad de la información ( Security Service Edge) de 2026.
Cómo funciona
Una política. El punto de aplicación adecuado para cada sesión.
El SSE basado en la nube sigue prestando servicio a los usuarios remotos y a las soluciones SaaS autorizadas. El SSE híbrido en malla amplía esta cobertura, aplicando las medidas de seguridad a nivel local allí donde ya se encuentran sus usuarios, sus aplicaciones privadas, la inteligencia artificial y sus datos.
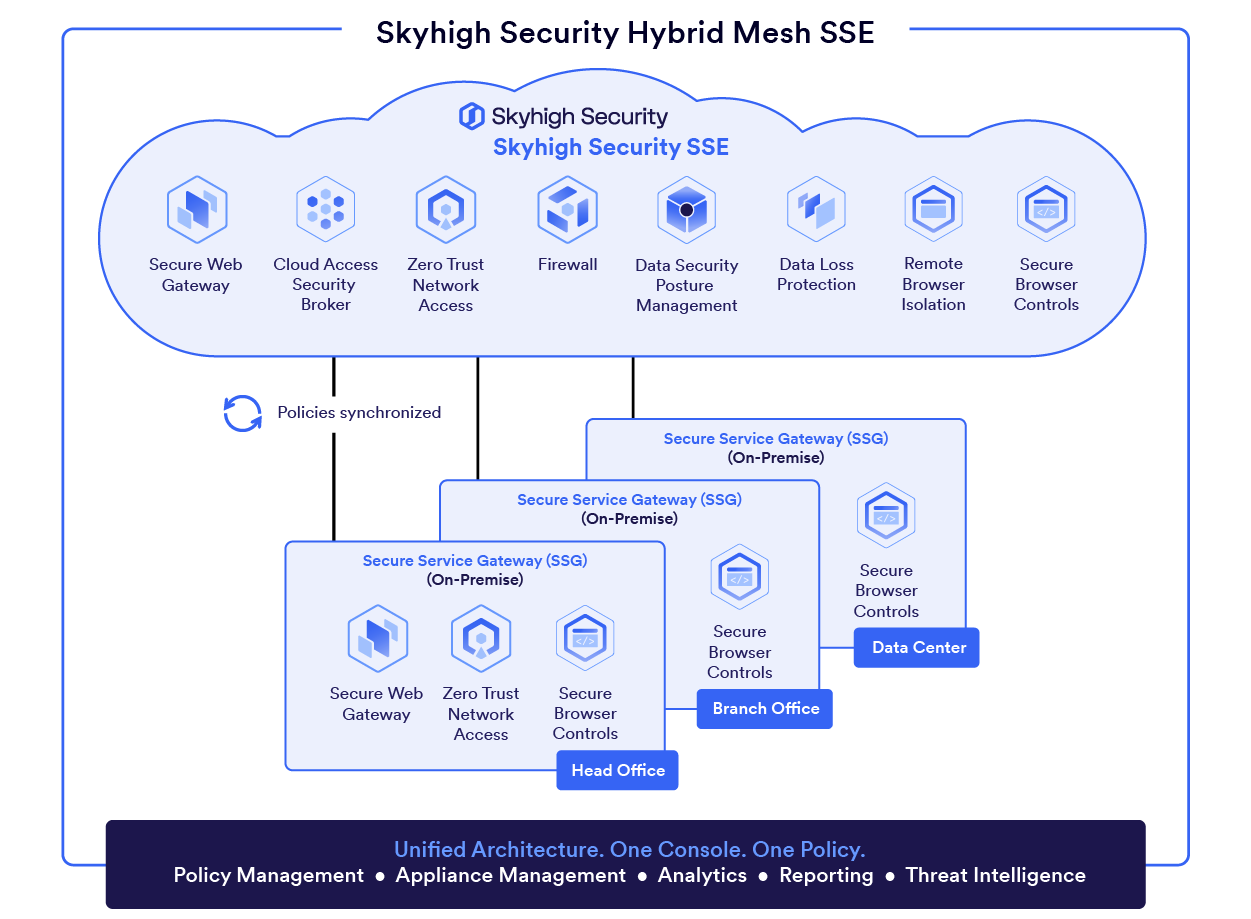

Pague lo que realmente consuma
La nube para usuarios remotos y servicios SaaS autorizados; las instalaciones propias para el campus, el centro de datos y el tráfico regulado. Cada sesión sigue la ruta que resulte más adecuada desde el punto de vista arquitectónico, operativo y económico.

Una malla de políticas de SSE
Utilice «Policy-as-Code» para crear una sola vez políticas flexibles de Hybrid Mesh y aplicarlas de forma inmediata en todos los puntos de aplicación, ya sean locales, remotos o en la nube.

Verlo todo
Los informes sobre actividades, políticas y riesgos abarcan ambos niveles de aplicación, por lo que la aplicación a nivel local no supone ningún punto ciego ni requiere una segunda consola que supervisar.
Impulsemos la innovación, no una seguridad obsoleta
Analizamos de dónde procede su tráfico y dónde se supervisa actualmente. Descubra cómo la optimización de sus puntos de control puede permitirle redirigir el gasto innecesario en la nube hacia sus proyectos de crecimiento.
Resultados
Optimice los costes. Implemente el modelo «Zero Trust» en todas partes. Garantice la soberanía digital.
01 · Economía justa
Arquitectura adaptable para una economía justa y flexible
El reto
Las organizaciones están pagando un «impuesto de la nube», al supervisar el tráfico local a las tarifas de la nube. Existe una alternativa mejor: la seguridad local resulta más económica. Utilice sus redes locales para reducir los costes de la nube.
- Una política, una consola, en todas partes. Consolide las estructuras de seguridad en la nube y en las instalaciones bajo una gestión centralizada de políticas. Aplique políticas de seguridad web, de «Zero Trust» y de datos en todos los puntos de aplicación en cuestión de segundos.
- Pague por el lugar donde se realiza el trabajo. Una suscripción basada en la ubicación solo cobra por el uso actual, por lo que a un usuario que opera a nivel local no se le cobran además los servicios de inspección en la nube, que son más caros.
- Gastos operativos (OPEX) hasta un 50 % más bajos. Las organizaciones con un tráfico significativo en la oficina pueden reducir hasta un 50 % los gastos operativos (OPEX) en seguridad web y SSE en comparación con una arquitectura exclusivamente en la nube.
02 · «Zero Trust» en todas partes
«Zero Trust» en el ámbito del trabajo con IA
El reto
Las decisiones relacionadas con el modelo «Zero Trust» para las personas que se encuentran en sus edificios siguen tomándose en una nube remota. La inteligencia artificial se ha trasladado a las instalaciones, por lo que las indicaciones y los modelos privados se encuentran ahora en la misma red que los usuarios, mientras que los controles se encuentran a una distancia equivalente a un viaje de ida y vuelta.
- Modelo «Zero Trust» en las instalaciones. El acceso a las aplicaciones privadas se gestiona a través de la pasarela de servicios segura, de modo que los usuarios de la red obtienen una respuesta local a la velocidad de la LAN.
- Controles cercanos a la interacción. Los controles de Secure Browser se aplican de forma nativa en el dispositivo, regulando la sesión del navegador en la que se lleva a cabo el procesamiento mediante IA.
- «Zero Trust» en todas partes. Una única política abarca los dispositivos de la oficina, los remotos y los no gestionados, incluido el tráfico este-oeste que una ruta exclusivamente en la nube nunca detecta.
03 · Soberanía digital
Control local y resiliencia
El reto
Más del 50 % de las multinacionales se enfrentan a estrictas exigencias en materia de soberanía digital. Sin embargo, el tráfico regulado sigue saliendo de las instalaciones para ser inspeccionado, a través de una infraestructura gestionada por terceros. Y cuando se interrumpe la conexión a la nube, cada centro debe elegir entre interrumpir el trabajo o detener la inspección.
- Usted controla el procesamiento. La inspección y el registro se llevan a cabo en su propia pasarela, por lo que el tráfico regulado permanece en las instalaciones donde se generó.
- Aplicación de la política mediante la interrupción. Cuando se interrumpe la conexión a la nube, la pasarela sigue aplicando la política en la sede.
- La residencia no equivale a la soberanía. La residencia se refiere al país en el que se llevó a cabo el procesamiento. La soberanía se refiere a la infraestructura en la que se ejecutó dicho procesamiento.
Reconocimiento del sector
Capacidad sin concesiones, validada de forma independiente
-
Gartner® Critical Capabilities, 2026
N.º 1 en el caso de uso avanzado de SSE
Skyhigh SSE ocupó el primer puesto en el caso de uso «SSE avanzado», con una puntuación de 4,2 sobre 5, en el informe « Critical Capabilities » de Gartner® de 2026 sobre « Security Service Edge ».
Lea el informe -
Info-Tech Research Group, 2025
Secure Web Gateway Campeón
Los usuarios reales han otorgado a Skyhigh Secure Web Gateway una puntuación global de 8,1/10, lo que le ha valido el reconocimiento como «Info-Tech 2025 Champion».
Consiga la ficha de resultados -
KuppingerCole
Líder del mercado
Reconocida por KuppingerCole como líder del mercado en seguridad SaaS y gobernanza de la inteligencia artificial.
Recursos
Profundice en el tema: obtenga más información sobre las ventajas de la seguridad de red híbrida
 Leer másFicha técnica
Skyhigh Hybrid Mesh SSE
 Leer másBlog
El trabajo es híbrido. ¿Por qué está pagando el doble por un «impuesto de la nube» en la oficina?
 Leer másSolución
Reduzca los gastos operativos (OPEX) de seguridad web y SSE con la solución SSE de malla híbrida
 Leer másSolución
Soberanía de los datos y soluciones resilientes de SSE
 Leer másSolución
Ampliar el modelo «Zero Trust» dentro de la oficina
-
 Leer másVídeo
Demostración en vídeo de Skyhigh DSPM
-
 Leer másFicha técnica
Cliente Skyhigh y cliente móvil
-
 Leer másResumen de la solución
Puesta en práctica del DSPM: cinco casos de uso reales de la seguridad centrada en los datos
-
 Leer másWebinar
Cómo subsanar las brechas de seguridad de los navegadores: los riesgos ocultos de la IA para la ciberseguridad
-
 Leer másLibro blanco
Cómo convertir la visibilidad de los datos en protección para la empresa
-
 Leer másResumen de la solución
Controles de Skyhigh Secure Browser: protección de datos durante la sesión para todos los navegadores y dispositivos
-
 Leer másResumen de la solución
Guía de compra de Skyhigh Secure Browser Controls
-
 Leer másInforme especial
Cuadrante Mágico™ de Gartner® para la gestión de la experiencia del cliente ( Security Service Edge ) 2026
Próximos pasos
Libere presupuesto para lo que realmente importa a partir de ahora
Reserve su evaluación de seguridad personalizada para descubrir cómo la aplicación de medidas de seguridad allí donde realmente se desarrolla el trabajo puede modernizar su arquitectura y liberar capital para la innovación.
* El ahorro potencial varía en función del tráfico, la implementación y las hipótesis comerciales, y se calcula en función de su propia distribución entre usuarios en la oficina y usuarios remotos. Fuente: modelo de licencias basado en la ubicación de Skyhigh.
Gartner, « Critical Capabilities » ( Security Service Edge), Thomas Lintemuth, Theo de Feligonde, John Watts y Jonathan Forest, 3 de agosto de 2026. Gartner es una marca comercial de Gartner, Inc. y/o sus filiales. Gartner no respalda a ninguna empresa, proveedor, producto o servicio mencionado en sus publicaciones, ni aconseja a los usuarios de tecnología que elijan únicamente a aquellos proveedores con las calificaciones más altas u otras designaciones. Las publicaciones de Gartner recogen las opiniones de la organización de análisis empresarial y tecnológico de Gartner y no deben interpretarse como afirmaciones de hecho. Gartner renuncia a toda garantía, expresa o implícita, con respecto a esta publicación, incluidas las garantías de comerciabilidad o idoneidad para un fin determinado.