Recursos
El trabajo es híbrido. ¿Por qué está pagando el doble por un «impuesto de la nube» en la oficina?
Por Mike Smart, director de marketing de producto
24 de septiembre de 2026 3 minutos de lectura
Seamos sinceros sobre el momento en que la seguridad de la plantilla (es decir, el mercado de SSE) se desvió de su rumbo. Hace unos años, el consenso general era sencillo: trasladar todas las aplicaciones a la nube, dirigir cada byte del tráfico de los usuarios a través del punto de presencia (PoP) en la nube de un proveedor y añadir el modelo «Zero Trust» como guinda del pastel. Esa era una estrategia racional cuando toda la plantilla pasó a trabajar a distancia de la noche a la mañana.
El entorno operativo ha cambiado radicalmente.
Los empleados han vuelto a las oficinas físicas. Las cargas de trabajo, los repositorios de datos confidenciales y, cada vez más, la infraestructura privada de inteligencia artificial se están trasladando de nuevo a redes privadas y centros de datos locales. El Indicador de Trabajo Híbrido de Gallup de mayo de 2026 muestra que el 52 % de los empleados estadounidenses con puestos de trabajo que permiten el teletrabajo trabajan en un modelo híbrido y otro 22 % trabaja presencialmente. En otras palabras, casi tres cuartas partes dedican al menos una parte de su jornada laboral a trabajar en la oficina. (Gallup, Indicador de Trabajo Híbrido, mayo de 2026).
Aplicaciones críticas, repositorios de datos sensibles y una infraestructura de IA cada vez más privada siguen abarcan la nube, las redes privadas y los centros de datos locales. Las organizaciones lo hacen por razones muy prácticas: para lograr un ahorro de costes, mejorar el rendimiento y recuperar la privacidad de los datos, así como el control soberano.
Sin embargo, muchos proveedores de seguridad que operan exclusivamente en la nube siguen pidiendo a las empresas que desvíen el tráfico de las oficinas locales hacia un punto de presencia (PoP) en la nube, solo para volver a enrutarlo inmediatamente hacia esas mismas aplicaciones locales, infraestructura de IA o almacenes de datos.
Desviar el tráfico local a través de la nube le obliga a pagar tarifas elevadas por la inspección en la nube de datos que nunca tuvieron que salir de sus instalaciones. Si sus datos y sus cargas de trabajo de IA son locales, sus medidas de seguridad también deberían serlo.
El modelo «Zero Trust» es un principio de política, no una restricción geográfica. El verdadero «Zero Trust» consiste en aplicar de forma coherente exactamente la misma protección de datos de nivel empresarial, los mismos controles del navegador y las mismas políticas de acceso, independientemente de si un usuario se encuentra en su puesto de trabajo en la sede central, trabaja en una sucursal o inicia sesión de forma remota. La seguridad debe adaptarse a su arquitectura empresarial, y no obligar a su red a adaptarse a la nube de un proveedor.
Esto nos lleva al tema tabú: el coste.
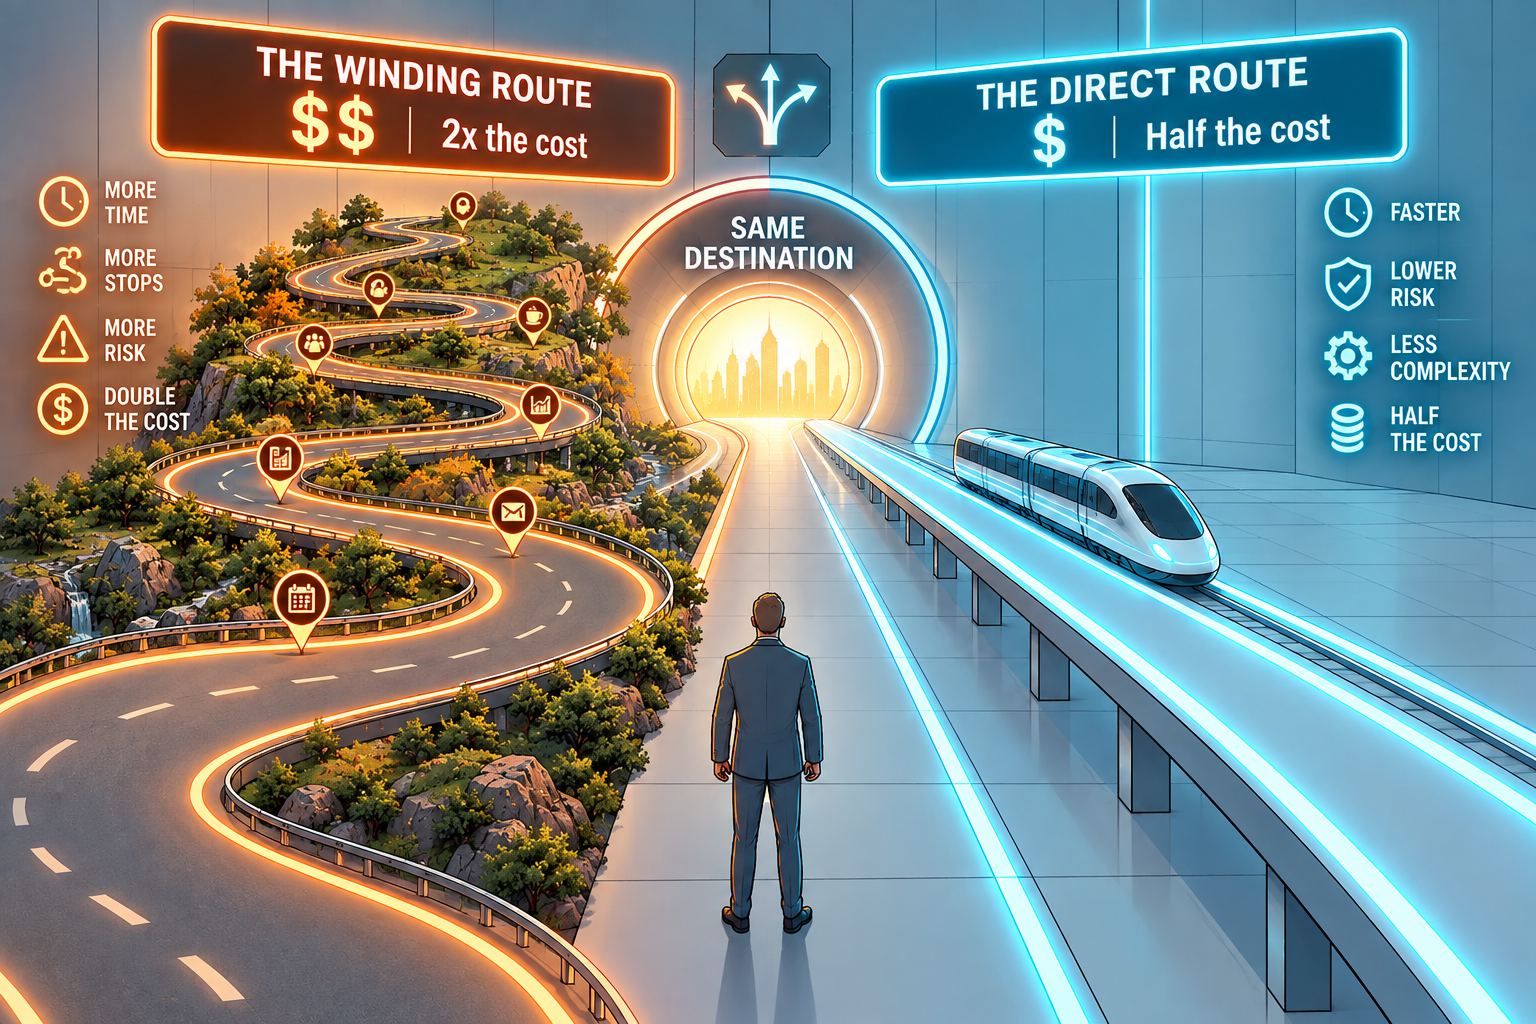
Las empresas están pagando un «impuesto de la nube». Abonar las tarifas máximas de la nube para inspeccionar el 100 % de su tráfico —incluso cuando los trabajadores se encuentran dentro de su red corporativa— es un modelo de facturación obsoleto. No debería pagar un peaje por una carretera por la que no circula.
La equidad en la fijación de precios de los proveedores de seguridad implica una economía adaptable y que tenga en cuenta la ubicación. Cuando el tráfico permanece en las instalaciones, los motores de control locales deberían gestionar la carga, eliminando los saltos de tránsito innecesarios en la seguridad en la nube (es decir, el «hairpinning»). Cuanto más tráfico de la oficina local desvíe una empresa a través de un servicio de seguridad en la nube para su inspección, más pagará por la economía de la prestación en la nube por un tráfico que podría controlarse localmente. Si no utiliza su servicio en la nube, ¡no debería tener que pagarlo! – Esa eficiencia operativa debería repercutirle directamente a usted, ofreciéndole una vía realista para reducir los gastos operativos (OPEX) de la seguridad en la nube hasta en un 50 %.
Es hora de dejar de aceptar la falsa disyuntiva entre el modelo moderno «Zero Trust» y el control local. Debería poder disfrutar de las ventajas de la SSE sin renunciar a nada, pagando al mismo tiempo un precio justo.
Las implicaciones van más allá del equipo de redes. Para el CISO, esto supone un modelo «Zero Trust» y una protección de datos coherentes tanto en entornos en la nube como locales; para el CIO, una arquitectura que se adapte a las aplicaciones, la infraestructura y la plantilla de la empresa; y para el CFO, una forma de reducir los costes estructurales de seguridad sin mermar la capacidad.
Conozca las perspectivas del CISO, el CIO y el CFO en nuestro próximo seminario web, en el que compararemos el SSE exclusivamente en la nube, el modelo híbrido dual-stack heredado y un enfoque unificado de SSE de malla híbrida, así como cómo cada uno de ellos afecta a los gastos operativos, la seguridad, las operaciones y el rendimiento. Descubra cómo el SSE de malla híbrida de Skyhigh Securityestá reescribiendo las reglas para permitirle llevar la seguridad allí donde se trabaja —¡y pagar un precio justo por ello!
Sobre el autor
Mike Smart
Director de Marketing de Producto
Mike es director de marketing de producto en Skyhigh Security y cuenta con 30 años de experiencia en el sector tecnológico; ha dedicado la mayor parte de su carrera al marketing de producto en empresas líderes en ciberseguridad, entre las que se incluyen ExtraHop, Cybereason, Forcepoint, Symantec y McAfee. En Cybereason, recibió el premio MVP por un programa de ventas que contribuyó a acelerar la generación de oportunidades de negocio y la velocidad de cierre de operaciones.
Contenido relacionado


Le presentamos Skyhigh Hybrid Mesh SSE: diseñado para adaptarse a la forma de trabajar de las empresas modernas

Seguridad allí donde se trabaja: deje de pagar tarifas de la nube por la IA local
Blogs de moda
Qué implica aplicar una solución de seguridad verdaderamente híbrida
Steve Tait 29 de octubre de 2026
Le presentamos Skyhigh Hybrid Mesh SSE: diseñado para adaptarse a la forma de trabajar de las empresas modernas
Thyaga Vasudevan 28 de octubre de 2026
Seguridad allí donde se trabaja: deje de pagar tarifas de la nube por la IA local
Mike Smart 16 de octubre de 2026
Garantizar la nueva normalidad: por qué el modelo «Zero Trust» universal es esencial en la era de la IA
Sriram Krishnamurthy 30 de septiembre de 2026
El trabajo es híbrido. ¿Por qué está pagando el doble por un «impuesto de la nube» en la oficina?
Mike Smart 24 de septiembre de 2026