






Navegador corporativo frente a Remote Browser Isolation: ¿qué enfoque es el adecuado?
- Los navegadores empresariales sustituyen el propio navegador por una aplicación gestionada basada en Chromium que integra controles de seguridad directamente.
- RBI no requiere ningún cambio en los terminales, lo que lo convierte en la opción más sencilla para dispositivos no gestionados, usuarios que traen sus propios dispositivos (BYOD) y contratistas.
- Los navegadores empresariales ofrecen un rendimiento nativo, pero plantean riesgos en cuanto a su adopción y compatibilidad, especialmente cuando los usuarios dependen del navegador.
- SSE integrado con RBI hereda automáticamente sus políticas actuales de DLP, CASB y SWG, mientras que los navegadores empresariales independientes suelen...
- Ninguno de estos enfoques por sí solo constituye una solución milagrosa. La mayoría de los programas de seguridad consolidados utilizan el RBI como capa de protección predeterminada y como recurso de reserva.
- Gartner es tajante: la mayoría de las organizaciones nunca han podido imponer el uso de un único navegador por motivos de productividad o seguridad.
- La decisión depende de las dificultades de adopción por parte de los usuarios, el grado de integración de SSE, la compatibilidad de las extensiones, las necesidades en materia de residencia de datos y el proveedor.
Los arquitectos de seguridad se enfrentan a una verdadera encrucijada: sustituir los navegadores que utilizan los empleados a diario por un navegador empresarial diseñado específicamente para este fin, o mantener Chrome, Edge y Safari tal y como están y protegerlos mediante la « remote browser isolation » (RBI) a través de una plataforma SSE. Ambos enfoques tienen como objetivo proteger la misma superficie de ataque —la sesión del navegador—, pero lo hacen con arquitecturas, compensaciones y consecuencias operativas fundamentalmente diferentes. Esta guía los compara directamente para que pueda elegir el enfoque que mejor se adapte a su perfil de riesgo, a su población de usuarios y a su infraestructura de seguridad actual.
¿Qué es un navegador empresarial?
Gartner define un navegador empresarial seguro (SEB) como una solución que aplica las políticas y los controles de seguridad de la empresa a través de una extensión del navegador gestionada de forma centralizada y, opcionalmente, de un navegador web personalizado de pila completa (Gartner, «Market Guide for Secure Enterprise Browsers», 2025). Los SEB proporcionan seguridad y garantizan el cumplimiento de las políticas para aplicaciones web, SaaS y privadas, así como el refuerzo de la seguridad del navegador, que se lleva a cabo a través del propio navegador, en lugar de a nivel del sistema operativo del terminal o de la red.
En la práctica, el mercado se divide en dos bandos. Las soluciones de sustitución completa —como Island Enterprise Browser o Prisma Access Browser de Palo Alto— solicitan a los usuarios que cambien de Chrome o Edge a una variante de Chromium que integra de forma nativa funciones de prevención de pérdida de datos (DLP), acceso basado en la identidad, marcas de agua y registro de sesiones a nivel del DOM local. Los enfoques basados en extensiones añaden la aplicación de políticas mediante una extensión de navegador gestionada, sin necesidad de cambiar completamente de navegador.
Imagine un sistema sanitario que necesita que los colaboradores externos de las oficinas de facturación accedan a Epic a través de un navegador, pero que no puede instalar agentes de punto final en el ordenador portátil personal de dichos colaboradores. Un navegador empresarial instalado en ese dispositivo proporciona al equipo de seguridad controles locales de prevención de pérdida de datos (DLP), restricciones del portapapeles y prevención de capturas de pantalla, pero solo si el colaborador externo acepta instalar y utilizar ese navegador con el que no está familiarizado. Si el colaborador externo abre Chrome por costumbre, los controles desaparecen por completo.
¿Qué es el « Remote Browser Isolation » (RBI)?
Remote browser isolation adopta un enfoque opuesto: en lugar de sustituir el navegador, traslada la ejecución del contenido web a un contenedor alojado en la nube. RBI inicia una instancia de navegador desechable en un entorno remoto y aislado y carga la página solicitada por el usuario. El usuario ve la página e interactúa con ella de forma remota, pero ninguno de los contenidos web reales se ejecuta en el equipo local. Dado que la solución RBI incluye su propia implementación de navegador, es posible aplicar controles como la restricción del portapapeles, el bloqueo de descargas, la aplicación de marcas de agua y la inspección DLP dentro de la sesión aislada, lo que refleja en gran medida lo que ofrecen las soluciones de navegador para empresas, sin necesidad de realizar ningún cambio en los terminales.
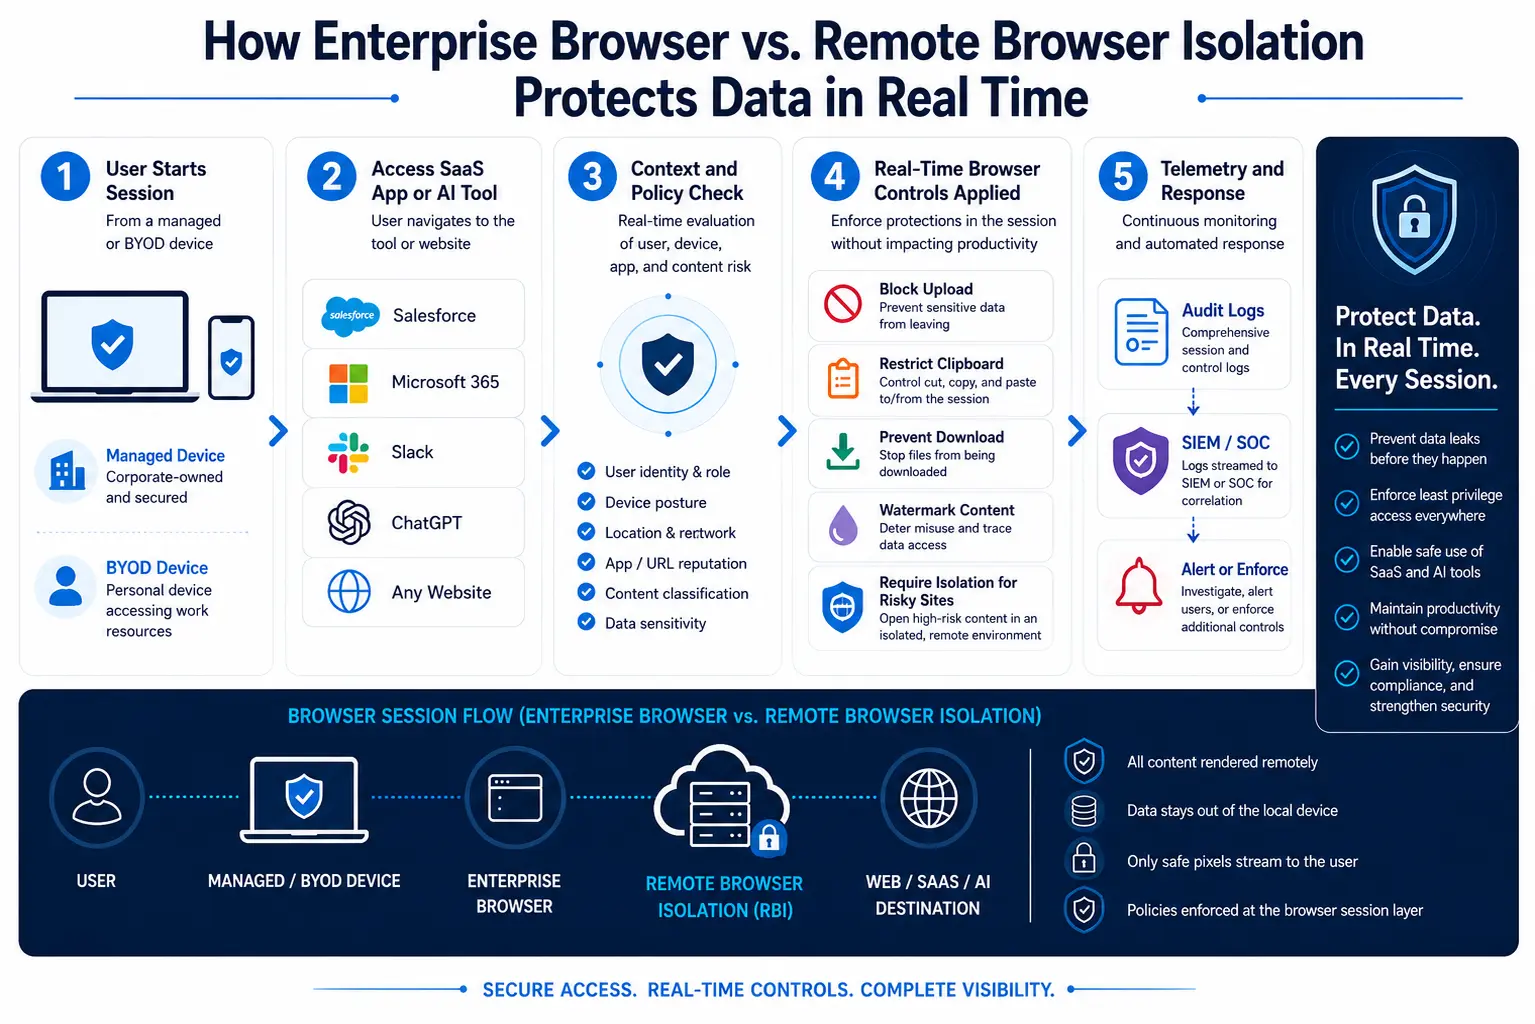
La diferencia fundamental: el usuario nunca cambia de navegador. Un director de marketing hace clic en un enlace de un correo electrónico de phishing; el SWG redirige la URL a una sesión aislada; la página se carga en un contenedor en la nube desechable; solo llega al terminal un flujo de píxeles. Si la página contiene un exploit de día cero o un formulario para el robo de credenciales, el código malicioso se ejecuta en el contenedor y se destruye al cerrarse la sesión.
La norma NIST SP 800 207 (2020) hace referencia explícita al aislamiento del navegador como una medida que las empresas pueden emplear para mitigar o compensar los riesgos a la hora de gestionar dispositivos no gestionados que se conectan a portales corporativos. La Cloud Security Alliance (CSA) recomienda asimismo implementar el aislamiento del navegador ( remote browser isolation ) para sesiones con privilegios o de riesgo elevado, con el fin de neutralizar tanto el compromiso de los terminales como las amenazas maliciosas basadas en la web (CSA, «Reimagining the Browser as a Critical Policy Enforcement Point», enero de 2026).
Diferencias clave: Enterprise Browser frente a RBI
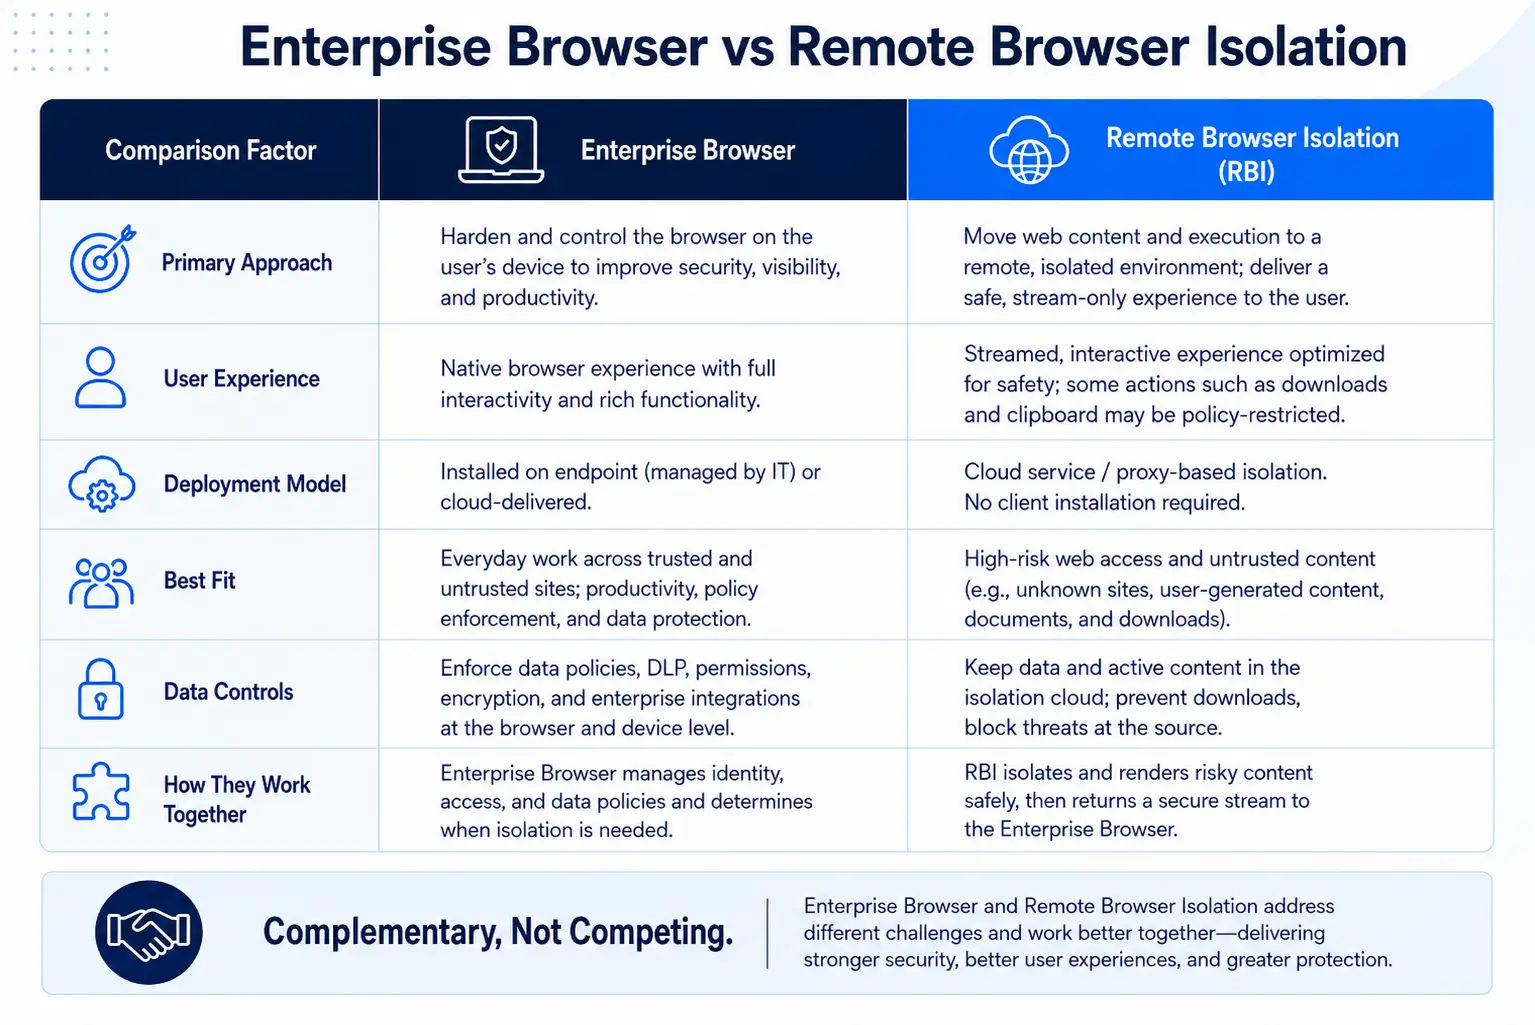
La siguiente tabla resume las diferencias operativas y arquitectónicas que deben evaluar los arquitectos de seguridad. Para obtener un análisis más detallado de las ventajas y limitaciones de cada enfoque, consulte «Navegadores empresariales frente a RBI: ventajas, inconvenientes y la mejor opción para la empresa».
Navegador empresarial frente a Remote Browser Isolation
Dificultades en la adopción, compatibilidad y panorama de amenazas
Es precisamente en los roces relacionados con la adopción donde a menudo se toma la decisión —o donde esta se ve frustrada—. El análisis de Gartner de octubre de 2025, titulado «Céntrese en proteger los navegadores, no en imponer un navegador seguro», señalaba que, en las últimas décadas, la mayoría de las organizaciones no han podido imponer un único navegador por motivos de productividad o seguridad, y la aparición de navegadores empresariales seguros no cambia esta realidad.
Cualquier arquitecto de seguridad que haya intentado estandarizar un navegador corporativo conoce bien las «minas políticas» que ello conlleva. Los desarrolladores insisten en utilizar Chrome con un conjunto específico de extensiones de depuración. Los equipos financieros confían en la integración de Edge con Microsoft 365 y SharePoint. Los usuarios con necesidades de accesibilidad dependen de tecnologías de asistencia específicas de cada navegador. La imposición de cambiar a una variante de Chromium implica volver a probar todas las aplicaciones web, auditar todas las extensiones y hacer frente a una avalancha de incidencias en el servicio de asistencia por parte de usuarios cuyos marcadores, contraseñas guardadas y perfiles de autocompletado no se han migrado correctamente.
Con el RBI, los usuarios apenas necesitan formación, ya que las soluciones suelen estar diseñadas para resultar transparentes para el usuario. Si su solución SWG utiliza RBI basado en la nube, no es necesario realizar cambios en la infraestructura.
Los datos sobre amenazas refuerzan la importancia de esta fricción. La inteligencia sobre amenazas del sector demuestra de forma sistemática que la gran mayoría de las intrusiones eluden ahora por completo el malware tradicional, ya que los atacantes aprovechan credenciales comprometidas para infiltrarse en los sistemas como usuarios legítimos y desplazarse lateralmente sin ser detectados. Las campañas de suplantación de identidad por voz han aumentado drásticamente, y la actividad de los intermediarios de acceso —en la que se comercializan a gran escala tokens de sesión y credenciales robadas— sigue acelerándose año tras año. Cuando los atacantes eluden por completo las defensas basadas en malware, la sesión del navegador se convierte en el último punto de control viable, y los meses de retraso en la migración de los navegadores dejan ese punto de control desprotegido.
Imaginemos una situación que todo analista de SOC reconoce: un empleado del departamento financiero recibe un mensaje de Teams procedente de una cuenta de proveedor comprometida que contiene un enlace a una «factura compartida». El enlace conduce a una página de phishing intermedia creada por un atacante y diseñada para robar el token de sesión. Con RBI, la página de phishing se carga en un contenedor en la nube, se puede impedir que el formulario de recopilación de credenciales acepte entradas y toda la sesión queda registrada y se descarta. Con un navegador empresarial, la misma página se carga localmente, pero la detección de amenazas del navegador debe detectar los indicadores de phishing en el DOM antes de que el usuario envíe sus credenciales.
Integración de la SSE y coherencia normativa
Aquí es donde RBI cuenta con una ventaja estructural que resulta relevante desde el punto de vista operativo. Cuando RBI forma parte de las capacidades nativas de su Secure Web Gateway y de su plataforma SSE en general, comparte el mismo motor de políticas, los mismos clasificadores de DLP, el mismo catálogo de «TI en la sombra» de CASB y el mismo canal de registro. Una política de DLP que impide que se suban números de tarjetas de crédito a aplicaciones SaaS no autorizadas funciona de forma idéntica, tanto si el usuario navega de forma habitual, como si lo hace a través de una sesión aislada o si accede a una aplicación privada mediante ZTNA.
El informe «SSE Wave» de Forrester (primer trimestre de 2024) destacó que las soluciones SSE pueden llevar a cabo tareas que antes se consideraban imposibles, como permitir a los usuarios acceder a un OneDrive corporativo, pero impedirles copiar archivos confidenciales a un OneDrive personal. En el caso de los contratistas y terceros, la tecnología RBI sin agente puede proporcionar una vista de los datos con marca de agua, sin posibilidad de guardarlos, imprimirlos ni extraerlos.
Los navegadores corporativos, por el contrario, suelen funcionar como un plano de políticas paralelo. El navegador corporativo cuenta con su propio motor de DLP, su propia consola de registro y su propia definición de «datos sensibles». Si su plataforma SSE ya clasifica 400 tipos de datos personalizados, deberá recrear o sincronizar dichas clasificaciones en el navegador corporativo. Esa duplicación genera una desviación de las políticas, la causa principal de que las excepciones de DLP se conviertan en brechas permanentes.
Imagine una empresa farmacéutica con normas estrictas de prevención de fugas de datos (DLP) para los datos de ensayos clínicos. La plataforma SSE ya etiqueta los identificadores de compuestos, los ID de cohortes de pacientes y los resultados previos a su publicación en correos electrónicos, aplicaciones SaaS y archivos subidos a la web. La implementación de un navegador corporativo implica que el equipo de seguridad debe replicar cada uno de esos clasificadores en el motor de DLP independiente del navegador, y mantener ambos sincronizados cada vez que se modifica la biblioteca de clasificación. Con el RBI integrado de Skyhigh SSE, esos clasificadores se aplican automáticamente dentro de sesiones aisladas, ya que solo existe un motor de políticas.
Cuándo resulta adecuado cada enfoque
Los navegadores empresariales se hacen un hueco en entornos con un ámbito de aplicación muy delimitado y un alto nivel de control:
Entornos de quioscos y puestos de trabajo compartidos. Una cadena minorista implementa un navegador empresarial con configuración restringida en 500 terminales de sus tiendas. Los empleados utilizan únicamente tres aplicaciones web. Las extensiones no son relevantes. El navegador sustituye a una instancia de VDI a una fracción del coste.
Acceso a una sala limpia para la diligencia debida en operaciones de fusiones y adquisiciones. Una empresa de capital riesgo crea una sala de datos virtual temporal a la que solo se puede acceder a través de un navegador empresarial que cuenta con marcas de agua, protección contra capturas de pantalla y grabación de sesiones. El navegador se instala en ordenadores portátiles gestionados que se han asignado específicamente para la operación.
Flujos de trabajo regulados que requieren el registro local de auditoría. Una empresa contratista del sector de la defensa necesita el registro de pulsaciones de teclas a nivel del navegador y la grabación de sesiones para el acceso a documentos clasificados. El navegador empresarial captura estos datos de forma local, cumpliendo así los requisitos de cumplimiento normativo que un sistema de registro de pulsaciones de teclas (RBI) alojado en la nube no puede satisfacer.
Gartner prevé que, para 2030, los navegadores empresariales serán la plataforma principal para proporcionar software de productividad y seguridad a los empleados en dispositivos gestionados y no gestionados. Es posible que esa visión se haga realidad con el tiempo, pero, en la actualidad, solo alrededor del 25 % de las empresas utilizarán navegadores gestionados o extensiones para 2026, lo que supone un aumento respecto al porcentaje anterior, que era inferior al 10 %. La brecha entre esa visión y el nivel actual de adopción pone de manifiesto el alcance que aún tiene la gestión del cambio.
RBI es la opción más adecuada para la mayoría de los casos de uso empresariales, especialmente aquellos que implican una gran variedad de dispositivos, una implementación rápida e inversiones ya realizadas en SSE:
Acceso de dispositivos no gestionados y de colaboradores externos. Una consultora internacional con 15 000 colaboradores externos repartidos por 40 países necesita que dichos colaboradores accedan a ServiceNow y Salesforce sin necesidad de instalar nada en sus dispositivos personales. El sistema RBI, basado en la nube, gestiona cada sesión de forma aislada, aplica medidas de prevención de pérdida de datos (DLP) en cada carga y descarga, y cierra la sesión cuando el colaborador externo cierra la sesión.
Activación de enlaces de phishing. Cuando el SWG no puede clasificar de forma definitiva una URL, RBI la muestra de forma aislada en lugar de bloquearla directamente, lo que resuelve el problema crónico del servicio de asistencia técnica relacionado con el bloqueo excesivo de sitios legítimos. Los navegadores basados en Chromium representan aproximadamente el 75 % de la cuota de mercado total de navegadores (Gartner, octubre de 2025), lo que los convierte en un objetivo excepcionalmente lucrativo para los atacantes. RBI neutraliza ese riesgo independientemente del navegador basado en Chromium que utilice el usuario.
Prevención de fugas de datos en la IA general. Un equipo de ingeniería de producto utiliza ChatGPT y Claude a través del navegador. Las políticas de RBI permiten la conversación, pero desactivan la función de pegar desde el portapapeles fragmentos de código clasificados como información confidencial y bloquean la subida de archivos a herramientas de IA no autorizadas.
Contención de vulnerabilidades de «día cero». Dado que RBI ejecuta código web en un contenedor en la nube desechable, una vulnerabilidad de «día cero» en el navegador se activa de forma inofensiva dentro del contenedor y nunca afecta al terminal, lo que constituye una garantía arquitectónica que ningún modelo de ejecución local puede igualar.
Marco de toma de decisiones: cómo elegir
Utilice este marco de cinco pasos para determinar qué enfoque —o qué combinación— se adapta mejor a su entorno.
Paso 1: Clasifique a sus grupos de usuarios. Distinga entre empleados con dispositivos gestionados, empleados que utilizan sus propios dispositivos (BYOD), contratistas, socios y usuarios de quioscos. Para cualquier grupo en el que no pueda exigir la instalación de un navegador, RBI es la opción predeterminada más práctica.
Paso 2: Realice una auditoría de su inversión en SSE. Si ya gestiona una plataforma SSE con RBI integrado, activar el aislamiento para sitios web no categorizados o de riesgo supone un cambio de configuración, no un ciclo de adquisición. Incorporar un navegador empresarial implica un nuevo proveedor, una nueva consola de políticas y una nueva integración.
Paso 3: Compruebe la compatibilidad de las extensiones y las aplicaciones. Haga un inventario de las extensiones de navegador que utiliza su organización. Si su plantilla depende de más de 20 extensiones de Chrome para el desarrollo, la accesibilidad o la productividad, imponer un cambio de navegador genera fricciones que merman tanto la seguridad como la moral.
Paso 4: Evalúe los requisitos de aislamiento de amenazas. El Modelo de Madurez de «Zero Trust» de la CISA (v. 2.0, 2023) describe un estado de madurez óptimo en el que el acceso se determina para cada solicitud, basándose en el principio del privilegio mínimo, y en el que el RBI se aplica automáticamente a todas las sesiones web privilegiadas, no gestionadas o de alto riesgo. Si su hoja de ruta de «Zero Trust» se ajusta a la madurez óptima de la CISA, el RBI es el control que se ajusta a dicha arquitectura.
Paso 5: Calcule el coste total de propiedad. Incluya no solo los costes de las licencias, sino también la formación de los usuarios, la recertificación de las extensiones, el volumen de incidencias del servicio de asistencia técnica, el esfuerzo que supone la duplicación de políticas y el coste de oportunidad derivado del retraso en la implantación. Los navegadores empresariales conllevan mayores costes ocultos en entornos con diversas dependencias de navegadores.
Para la mayoría de las grandes empresas, la solución más práctica es utilizar RBI como método predeterminado de control general de la plantilla, reservando los navegadores corporativos para ese 5-10 % de casos de uso muy concretos en los que los controles a nivel del DOM local resultan esenciales. Este enfoque por capas evita la dificultad que supone la sustitución de los navegadores, al tiempo que subsana la brecha de seguridad derivada del aislamiento de los navegadores.
Fuentes
- Gartner. Guía de mercado sobre navegadores empresariales seguros (11 de febrero de 2026). https://www.gartner.com/en/documents/7430762
- NIST. SP 800-207: Arquitectura «Zero Trust» (agosto de 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- Cloud Security Alliance. «Reimaginar el navegador como un punto crítico para la aplicación de políticas: una arquitectura de seguridad de confianza cero para las empresas modernas» (14 de enero de 2026). https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- Gartner. Hay que centrarse en la seguridad de los navegadores, no en imponer un navegador seguro (13 de octubre de 2025). https://www.gartner.com/en/documents/7056798
- Forrester. «The Forrester Wave: Soluciones de « Security Service Edge », primer trimestre de 2024» (21 de marzo de 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA. Modelo de madurez de «Zero Trust», versión 2.0 (abril de 2023). https://www.cisa.gov/zero-trust-maturity-model