Skyhigh Hybrid Mesh Secure Service Edge (SSE)
Arbeit findet hybrid statt. Das sollte auch für Ihre Sicherheit gelten.
Die Arbeit findet wieder in den Büros statt, Daten werden in KI-Tools übertragen, und die Arbeitslasten werden wieder in die eigene Infrastruktur zurückverlagert. Sie benötigen eine einheitliche Richtlinie, die sowohl in der Cloud als auch in Ihrer eigenen Infrastruktur durchgesetzt wird, um all diese drei Aspekte abzudecken.
- Nr. 1im Anwendungsfall „Advanced SSE“, Gartner- Critical Capabilities . 2026
- Über 3.000Kunden weltweit
- 80 %der weltweit führenden Banken
- 25 %der Fortune-500-Unternehmen
Warum Hybrid?
Sicherheit dort gewährleisten, wo die Arbeit tatsächlich stattfindet
Die Rückkehrpflicht ins Büro, der Einsatz von KI und die Rückverlagerung von Cloud-Diensten haben die Orte, an denen gearbeitet wird, verändert. Durch die Durchsetzung einer reinen Cloud-Nutzung wird lokaler Datenverkehr nun auf einen Umweg geschickt, der nicht mehr erforderlich ist.
2X
Überhöhte Ausgaben zum Schutz von Büroangestellten
74 % der Mitarbeiter arbeiten an einigen Tagen in der Woche im Büro. Schützen Sie sie vor Ort und senken Sie die Betriebskosten für Sicherheit um bis zu 50 %*
Quelle: Gallup-Indikator für hybrides Arbeiten, Mai 2026.
jeder Sechste
Ihre Daten werden in die KI integriert
Jeder sechste KI-Befehl eines Mitarbeiters enthält sensible Informationen. Bei einer ausschließlich cloudbasierten Durchsetzung endet der Schutz an der Netzwerkgrenze, wodurch sensible Daten bei lokalen KI-Interaktionen in Ihrem internen Netzwerk ungeschützt bleiben.
Quelle: Gartner, Cybersicherheitsbedrohung: Kompromittierung von KI-Anwendungen, 2026.
50%
Der Bedarf an digitaler Souveränität nimmt zu
50 % der multinationalen Unternehmen, darunter mehr als 75 % der nicht-amerikanischen multinationalen Unternehmen, werden bis 2028 über digitale Souveränität verfügen.
Gerechte Wirtschaft
Wie Hybrid Mesh SSE die Kosten für Websicherheit und SSE senkt
Bei reinen Cloud-Architekturen wird der gesamte Datenverkehr in die Cloud geleitet, einschließlich des Datenverkehrs lokaler Benutzer, die auf lokale Anwendungen zugreifen, die sich zwei Stockwerke weiter befinden. Sie zahlen doppelt, obwohl Sie diesen Datenverkehr zu geringeren Kosten lokal überprüfen könnten.

Lokale Sicherheitsmaßnahmen sind kostengünstiger
Durch lokale Überprüfung und Durchsetzung wird weniger Datenverkehr in die Cloud geleitet. Bei Skyhigh belohnen wir Kunden, die ihren Datenverkehr lokal verarbeiten.

Standortabhängige Lizenzierung
Einzigartig an Skyhigh ist die standortbezogene Lizenzierung, mit der bestimmt wird, ob die Überprüfung lokal oder in der Cloud erfolgt. Die lokale Überprüfung ist kostengünstiger und führt zu Einsparungen von bis zu 50 % bei den Betriebskosten für Web-Sicherheit und SSE.*

Kosten senken, ohne Abstriche zu machen
Skyhigh Security belegt Platz 1 im Anwendungsfall „Advanced SSE“ im Gartner-Bericht „ Critical Capabilities : Security Service Edge, 2026“.
So funktioniert es
Eine Richtlinie. Der richtige Durchsetzungspunkt für jede Sitzung.
Die cloudbasierte SSE versorgt weiterhin Remote-Benutzer und sanktionierte SaaS-Anwendungen. Hybrid Mesh SSE erweitert dies und sorgt für die Durchsetzung der Sicherheitsmaßnahmen direkt dort, wo sich Ihre Benutzer, privaten Anwendungen, KI und Daten bereits befinden.
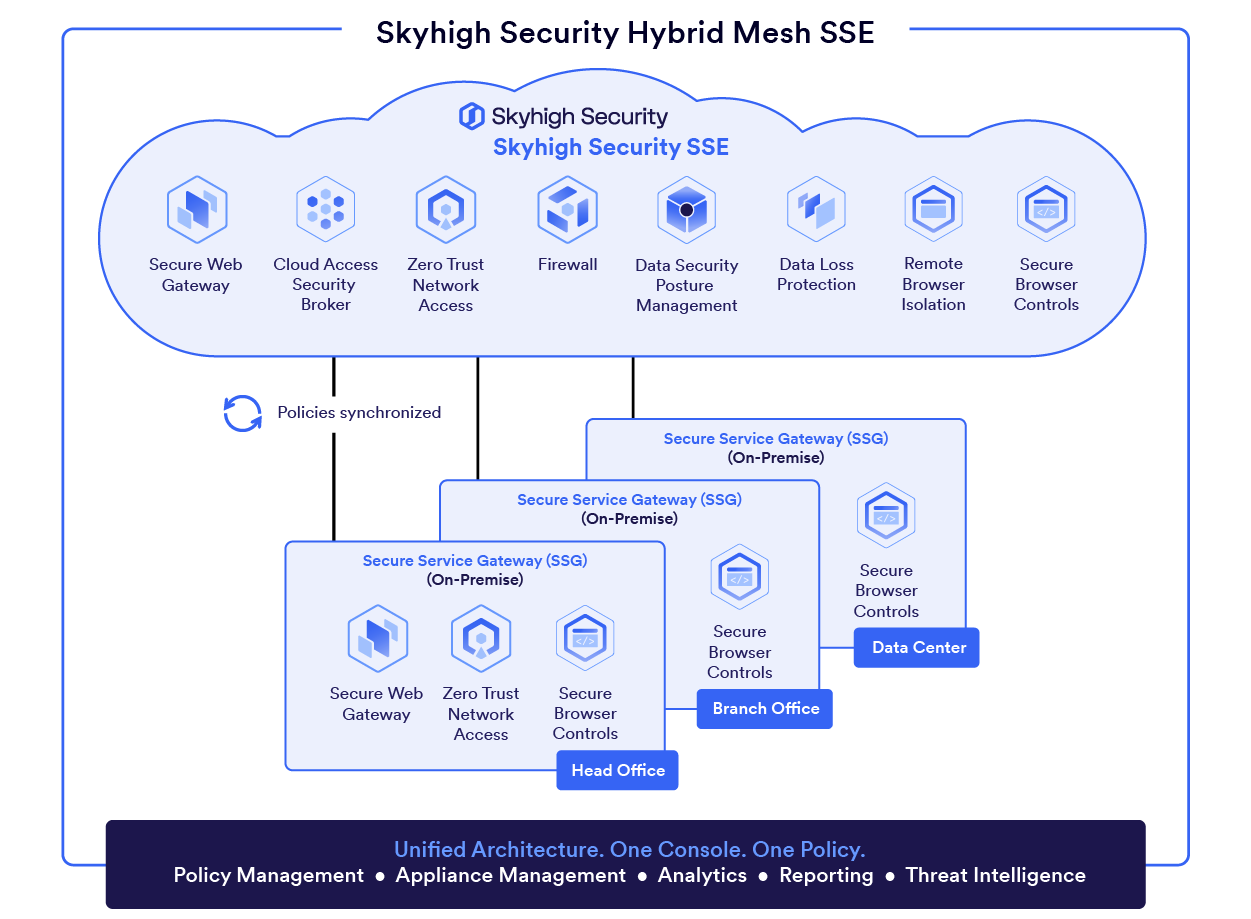

Bezahlen Sie fair für das, was Sie nutzen
Cloud für Remote-Benutzer und genehmigte SaaS-Anwendungen, lokale Lösungen für den Campus, das Rechenzentrum und regulierten Datenverkehr. Jede Sitzung wird über den Weg geleitet, der aus architektonischer, betrieblicher und wirtschaftlicher Sicht am sinnvollsten ist.

Ein SSE-Policy-Mesh
Nutzen Sie „Policy-as-Code“, um flexible Hybrid-Mesh-Richtlinien einmalig zu erstellen und diese sofort auf alle Durchsetzungspunkte vor Ort, an entfernten Standorten und in der Cloud anzuwenden.

Alles anzeigen
Die Berichterstattung über Aktivitäten, Richtlinien und Risiken erstreckt sich über beide Durchsetzungsebenen, sodass die lokale Durchsetzung weder blinde Flecken noch eine zweite Konsole zur Überprüfung mit sich bringt.
Fördern Sie Innovation, nicht veraltete Sicherheitsmaßnahmen
Wir ermitteln, wo Ihr Datenverkehr seinen Ursprung hat und wo er derzeit überprüft wird. Erfahren Sie, wie Sie durch die Optimierung Ihrer Kontrollpunkte verschwendete Cloud-Ausgaben wieder in Ihre Wachstumsprojekte umleiten können.
Ergebnisse
Kosten optimieren. Zero-Trust-Ansatz überall umsetzen. Digitale Souveränität sichern.
01 · Faire Wirtschaft
Anpassungsfähige Architektur für eine gerechte und flexible Wirtschaft
Die Herausforderung
Unternehmen zahlen eine „Cloud-Steuer“, indem sie den lokalen Datenverkehr zu Cloud-Tarifen überwachen. Es gibt einen besseren Weg: Lokale Sicherheit ist kostengünstiger. Nutzen Sie Ihre lokalen Netzwerke, um die Cloud-Kosten zu senken.
- Eine Richtlinie, eine Konsole, überall. Konsolidieren Sie Ihre Sicherheitsinfrastrukturen in der Cloud und vor Ort unter einer zentralen Richtlinienverwaltung. Wenden Sie Web-, Zero-Trust- und Datensicherheitsrichtlinien innerhalb von Sekunden auf alle Durchsetzungspunkte an.
- Bezahlen Sie dort, wo die Arbeit stattfindet. Bei einem standortbasierten Abonnement werden nur die tatsächlich in Anspruch genommenen Leistungen in Rechnung gestellt, sodass einem lokal eingesetzten Nutzer keine zusätzlichen Kosten für teurere Cloud-Prüfdienste entstehen.
- Bis zu 50 % geringere Betriebskosten. Unternehmen mit nennenswertem Datenverkehr innerhalb des Unternehmensnetzes können im Vergleich zu einer reinen Cloud-Architektur bis zu 50 % geringere Betriebskosten für Websicherheit und SSE erzielen.
02 · Zero Trust überall
Zero Trust – dort, wo KI zum Einsatz kommt
Die Herausforderung
Entscheidungen im Rahmen des Zero-Trust-Ansatzes für die Personen in Ihren Gebäuden werden nach wie vor in einer weit entfernten Cloud getroffen. Die KI wurde ins eigene Haus verlagert, sodass Eingabeaufforderungen und private Modelle nun im selben Netzwerk wie die Nutzer liegen, während sich die Kontrollmechanismen eine Round-Trip-Entfernung entfernt befinden.
- Zero-Trust-Ansatz vor Ort. Der Zugriff auf private Anwendungen wird über das Secure Service Gateway vermittelt, sodass Nutzer innerhalb des Netzwerks eine lokale Entscheidung mit LAN-Geschwindigkeit erhalten.
- Steuerungsfunktionen in unmittelbarer Nähe der Interaktion. Die „Secure Browser Controls“ werden nativ auf dem Gerät durchgesetzt und regeln die Browsersitzung, in der KI-Prozesse ablaufen.
- Zero Trust überall. Eine einzige Richtlinie gilt für Geräte im Büro, im Homeoffice sowie für nicht verwaltete Geräte – einschließlich des Ost-West-Datenverkehrs, den ein reiner Cloud-Pfad niemals zu sehen bekommt.
03 · Digitale Souveränität
Lokale Steuerung und Widerstandsfähigkeit
Die Herausforderung
Über 50 % der multinationalen Unternehmen sehen sich mit strengen Vorgaben zur digitalen Souveränität konfrontiert. Dennoch verlässt der regulierte Datenverkehr nach wie vor das Firmengelände, um auf einer Infrastruktur, die von einem Drittanbieter betrieben wird, überprüft zu werden. Und wenn die Cloud-Verbindung ausfällt, steht ein Standort vor der Wahl, entweder die Arbeit einzustellen oder die Überprüfung auszusetzen.
- Sie haben die Kontrolle über die Verarbeitung. Die Überprüfung und Protokollierung erfolgen auf Ihrem eigenen Gateway, sodass der regulierte Datenverkehr an dem Ort verbleibt, an dem er entstanden ist.
- Durchsetzung durch Unterbrechung. Wenn die Verbindung zur Cloud unterbrochen ist, wendet das Gateway die Richtlinien am Standort weiterhin an.
- Der Standort ist nicht gleichbedeutend mit Souveränität. Der Standort gibt an, in welchem Land die Verarbeitung stattfand. Souveränität bezieht sich darauf, auf wessen Infrastruktur sie lief.
Anerkennung in der Branche
Kompromisslose Leistungsfähigkeit, unabhängig bestätigt
-
Gartner® Critical Capabilities, 2026
Platz 1 im Anwendungsfall „Erweiterte SSE-Nutzung“
Skyhigh SSE belegte im Anwendungsfall „Advanced SSE“ mit einer Bewertung von 4,2 von 5 Punkten den ersten Platz im Gartner®-Bericht „ Critical Capabilities “ aus dem Jahr 2026 zum Thema „ Security Service Edge “.
Lesen Sie den Bericht -
Info-Tech Research Group, 2025
Secure Web Gateway Meister
Echte Nutzer bewerteten „Skyhigh Secure Web Gateway “ mit einer Gesamtbewertung von 8,1/10, wodurch das Produkt als „Info-Tech 2025 Champion“ ausgezeichnet wurde.
Laden Sie die Scorecard herunter -
KuppingerCole
Marktführer
Von KuppingerCole als Marktführer im Bereich SaaS-Sicherheit und KI-Governance anerkannt.
Ressourcen
Erfahren Sie mehr: Erfahren Sie mehr über die Vorteile der Hybrid-Mesh-Sicherheit
 Mehr lesenDatenblatt
Skyhigh Hybrid Mesh SSE
 Mehr lesenBlog
Arbeit findet hybrid statt. Warum zahlen Sie doppelt für eine „Cloud-Steuer“ auf Ihr Büro?
 Mehr lesenLösung
Senken Sie die Betriebskosten für Web-Sicherheit und SSE mit Hybrid Mesh SSE
 Mehr lesenLösung
Datensouveränität und widerstandsfähige SSE-Lösungen
 Mehr lesenLösung
Erweiterung des Zero-Trust-Ansatzes innerhalb des Büros
-
 Mehr lesenVideo
Skyhigh DSPM – Videodemonstration
-
 Mehr lesenDatenblatt
Skyhigh-Client und mobiler Client
-
 Mehr lesenLösung Brief
Umsetzung von DSPM: Fünf Anwendungsbeispiele aus der Praxis für datenzentrierte Sicherheit
-
 Mehr lesenWebinar
Die Sicherheitslücke im Browser schließen: Verborgene Risiken der KI für die Cybersicherheit
-
 Mehr lesenWeißbuch
Datentransparenz in Unternehmenssicherheit umsetzen
-
 Mehr lesenLösung Brief
Skyhigh Secure Browser Controls: Datenschutz während der Sitzung für jeden Browser und jedes Gerät
-
 Mehr lesenLösung Brief
Skyhigh Secure Browser – Leitfaden für den Kauf
-
 Mehr lesenSonderbericht
Gartner® Magic Quadrant™ für „ Security Service Edge “ 2026
Nächste Schritte
Schaffen Sie finanziellen Spielraum für das, was als Nächstes wichtig ist
Buchen Sie Ihre maßgeschneiderte Sicherheitsbewertung, um zu erfahren, wie die Durchsetzung von Sicherheitsmaßnahmen dort, wo die Arbeit tatsächlich stattfindet, Ihre Architektur modernisieren und Kapital für Innovationen freisetzen kann.
* Die potenziellen Einsparungen variieren je nach Datenverkehr, Bereitstellung und geschäftlichen Annahmen und werden anhand Ihrer eigenen Aufteilung zwischen Nutzern im Büro und Remote-Nutzern modelliert. Quelle: Standortbasiertes Lizenzmodell von Skyhigh.
Gartner, „ Critical Capabilities “ für „ Security Service Edge “, Thomas Lintemuth, Theo de Feligonde, John Watts, Jonathan Forest, 3. August 2026. Gartner ist eine Marke von Gartner, Inc. und/oder deren verbundenen Unternehmen. Gartner unterstützt keine der in seinen Publikationen genannten Unternehmen, Anbieter, Produkte oder Dienstleistungen und rät Technologieanwendern nicht dazu, ausschließlich Anbieter mit den höchsten Bewertungen oder anderen Auszeichnungen auszuwählen. Gartner-Veröffentlichungen geben die Meinungen der Gartner-Organisation für Geschäfts- und Technologieanalysen wieder und sollten nicht als Tatsachenbehauptungen ausgelegt werden. Gartner lehnt jegliche ausdrückliche oder stillschweigende Gewährleistung in Bezug auf diese Veröffentlichung ab, einschließlich jeglicher Gewährleistung der Marktgängigkeit oder der Eignung für einen bestimmten Zweck.