






Enterprise-Browser vs. Remote Browser Isolation: Welcher Ansatz ist der richtige?
- Unternehmensbrowser ersetzen den Browser selbst durch eine auf Chromium basierende, verwaltete Anwendung, in die Sicherheitskontrollen direkt integriert sind.
- RBI erfordert keinerlei Änderungen an den Endgeräten und ist somit die Option mit dem geringsten Aufwand für nicht verwaltete Geräte, BYOD-Nutzer und Auftragnehmer.
- Unternehmensbrowser bieten native Leistung, bergen jedoch Risiken hinsichtlich der Akzeptanz und Kompatibilität – insbesondere, wenn Nutzer auf den Browser angewiesen sind.
- Die in SSE integrierte RBI übernimmt Ihre bestehenden DLP-, CASB- und SWG-Richtlinien automatisch, während eigenständige Unternehmensbrowser dies häufig nicht tun.
- Keiner dieser Ansätze allein ist ein Allheilmittel. Die meisten ausgereiften Sicherheitsprogramme nutzen RBI als Standard-Schutzebene und als Reserve.
- Gartner drückt es unverblümt aus: Die meisten Unternehmen waren aus Gründen der Produktivität oder Sicherheit noch nie in der Lage, einen einzigen Browser vorzuschreiben.
- Die Entscheidung hängt von den Hindernissen bei der Nutzerakzeptanz, dem Umfang der SSE-Integration, der Kompatibilität mit Erweiterungen, den Anforderungen an den Datenaufbewahrungsort sowie vom Anbieter ab.
Sicherheitsarchitekten stehen vor einer echten Weggabelung: Entweder ersetzen sie die Browser, die Mitarbeiter täglich nutzen, durch einen speziell für Unternehmen entwickelten Browser, oder sie behalten Chrome, Edge und Safari bei und sichern diese mithilfe von „ remote browser isolation “ (RBI) über eine SSE-Plattform. Beide Ansätze zielen darauf ab, dieselbe Angriffsfläche – die Browsersitzung – abzusichern, tun dies jedoch mit grundlegend unterschiedlichen Architekturen, Kompromissen und betrieblichen Konsequenzen. Dieser Leitfaden stellt beide Ansätze direkt gegenüber, damit Sie den Ansatz wählen können, der Ihrem Risikoprofil, Ihrer Nutzergruppe und Ihrer bestehenden Sicherheitsinfrastruktur am besten entspricht.
Was ist ein Unternehmensbrowser?
Gartner definiert einen sicheren Unternehmensbrowser (Secure Enterprise Browser, SEB) als eine Lösung, die Sicherheitsrichtlinien und -kontrollen für Unternehmen über eine zentral verwaltete Browsererweiterung und optional über einen maßgeschneiderten Full-Stack-Webbrowser bereitstellt (Gartner, Market Guide for Secure Enterprise Browsers, 2025). SEBs gewährleisten die Sicherheit und die Durchsetzung von Richtlinien für Web-, SaaS- und private Anwendungen sowie eine Browser-Härtung, die über den Browser selbst und nicht auf der Ebene des Endgeräte-Betriebssystems oder des Netzwerks erfolgt.
In der Praxis teilt sich der Markt in zwei Lager. Vollständige Ersatzlösungen – wie beispielsweise der „Island Enterprise Browser“ oder der „Prisma Access Browser“ von Palo Alto – verlangen von den Nutzern, von Chrome oder Edge auf einen Chromium-Fork umzusteigen, in den DLP, identitätsbasierter Zugriff, Wasserzeichen und Sitzungsprotokollierung auf lokaler DOM-Ebene integriert sind. Erweiterungsbasierte Ansätze ermöglichen die Durchsetzung von Richtlinien als verwaltete Browsererweiterung, ohne dass ein vollständiger Browserwechsel erforderlich ist.
Stellen Sie sich ein Gesundheitssystem vor, in dem Auftragnehmer in Abrechnungsstellen über einen Browser auf Epic zugreifen müssen, auf deren privaten Laptops jedoch keine Endpunkt-Agenten installiert werden dürfen. Ein auf diesem Gerät installierter Unternehmensbrowser bietet dem Sicherheitsteam lokale DLP-Kontrollen, Einschränkungen für die Zwischenablage und den Schutz vor Bildschirmaufnahmen – allerdings nur, wenn der Auftragnehmer der Installation und Nutzung des ungewohnten Browsers zustimmt. Öffnet der Auftragnehmer aus Gewohnheit Chrome, entfallen diese Kontrollen vollständig.
Was ist die „ Remote Browser Isolation “ (RBI)?
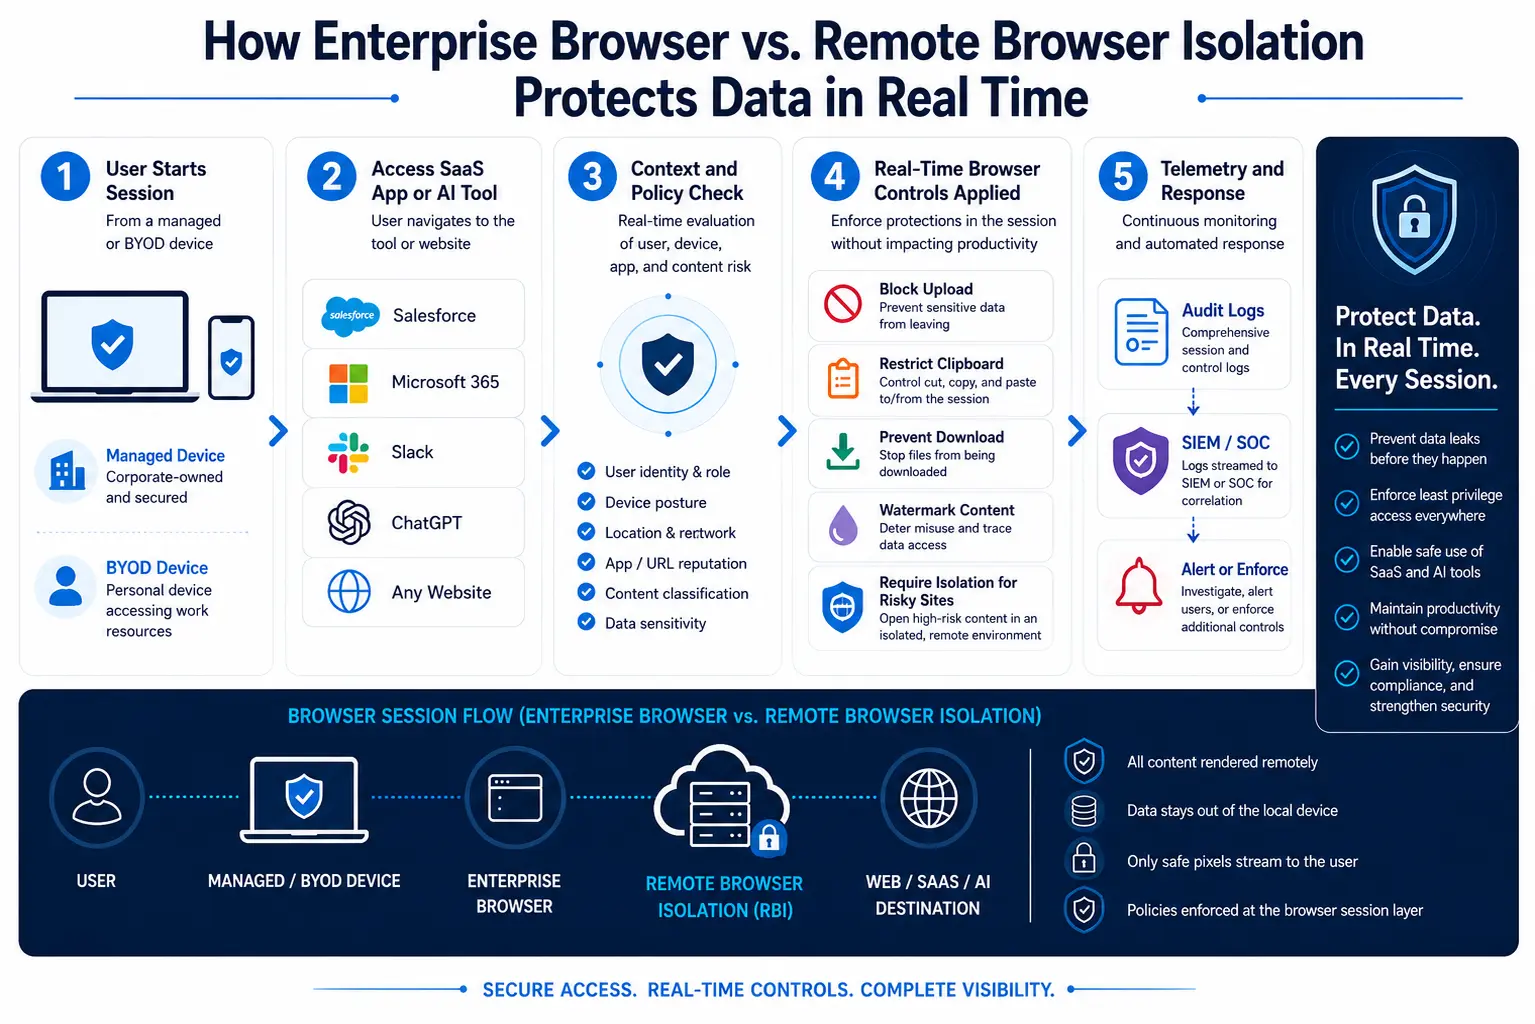
Remote browser isolation verfolgt den umgekehrten Ansatz: Anstatt den Browser zu ersetzen, verlagert es die Ausführung von Webinhalten in einen in der Cloud gehosteten Container. RBI startet eine einmalig nutzbare Browserinstanz in einer entfernten, isolierten Umgebung und lädt die vom Benutzer angeforderte Seite. Der Nutzer sieht die Seite aus der Ferne und interagiert mit ihr, doch keiner der eigentlichen Webinhalte wird auf dem lokalen Rechner ausgeführt. Da die RBI-Lösung über eine eigene Browser-Implementierung verfügt, können Kontrollmaßnahmen wie die Einschränkung der Zwischenablage, das Blockieren von Downloads, das Einfügen von Wasserzeichen und DLP-Prüfungen innerhalb der isolierten Sitzung durchgesetzt werden – was weitgehend den Funktionen von Browser-Lösungen für Unternehmen entspricht, ohne dass Änderungen am Endgerät erforderlich sind.
Der entscheidende Unterschied: Der Nutzer wechselt niemals den Browser. Ein Marketingleiter klickt auf einen Link in einer Phishing-E-Mail; das SWG leitet die URL an eine isolierte Sitzung weiter; die Seite wird in einem einmalig nutzbaren Cloud-Container gerendert; nur ein Pixel-Stream gelangt zum Endpunkt. Sollte die Seite einen Zero-Day-Exploit oder ein Formular zum Ausspähen von Anmeldedaten enthalten, wird der Schadcode im Container ausgeführt und beim Schließen der Sitzung vernichtet.
NIST SP 800 207 (2020) verweist ausdrücklich auf die Browserisolierung als eine Maßnahme, die Unternehmen ergreifen können, um Risiken zu mindern oder auszugleichen, wenn nicht verwaltete Geräte eine Verbindung zu Unternehmensportalen herstellen. Die Cloud Security Alliance (CSA) empfiehlt ebenfalls den Einsatz von „ remote browser isolation “ für privilegierte oder mit erhöhtem Risiko behaftete Sitzungen, um sowohl Kompromittierungen von Endgeräten als auch bösartige webbasierte Bedrohungen zu neutralisieren (CSA, „Reimagining the Browser as a Critical Policy Enforcement Point“, Januar 2026).
Wesentliche Unterschiede: Enterprise Browser vs. RBI
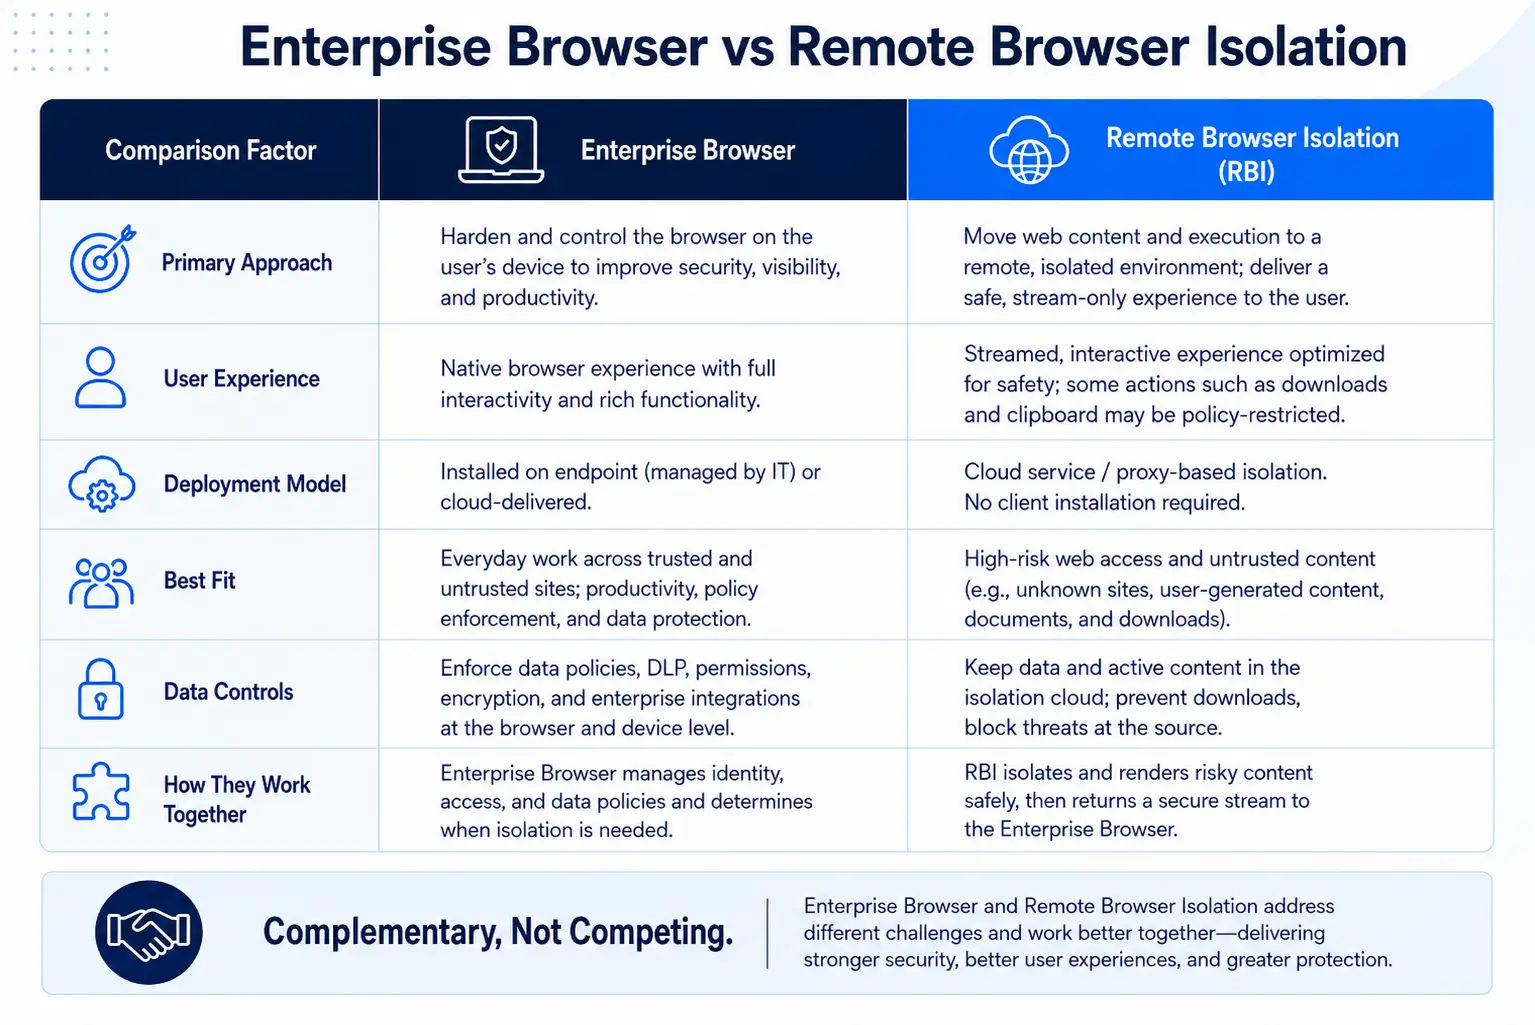
Die folgende Tabelle fasst die betrieblichen und architektonischen Unterschiede zusammen, die Sicherheitsarchitekten berücksichtigen sollten. Eine eingehendere Analyse der Stärken und Einschränkungen der einzelnen Ansätze finden Sie unter „Enterprise-Browser vs. RBI: Vor- und Nachteile sowie optimale Eignung für Unternehmen“.
Enterprise Browser vs. Remote Browser Isolation
Hürden bei der Einführung, Kompatibilität und die Bedrohungslage
Gerade bei den Reibungspunkten bei der Einführung wird die Entscheidung oft getroffen – oder vereitelt. In der Gartner-Analyse vom Oktober 2025 mit dem Titel „Focus on Securing Browsers, Not Forcing a Secure Browser“ wurde festgestellt, dass die meisten Unternehmen in den letzten Jahrzehnten aus Produktivitäts- oder Sicherheitsgründen nicht in der Lage waren, einen einzigen Browser vorzuschreiben – und das Aufkommen sicherer Unternehmensbrowser ändert nichts an dieser Tatsache.
Jeder Sicherheitsarchitekt, der bereits versucht hat, einen Unternehmensbrowser zu standardisieren, kennt die politischen Fallstricke. Entwickler bestehen auf Chrome mit einer bestimmten Auswahl an Debugging-Erweiterungen. Finanzteams sind auf die Integration von Edge mit Microsoft 365 und SharePoint angewiesen. Nutzer mit Barrierefreiheitsanforderungen sind auf browserspezifische assistive Technologien angewiesen. Eine Anordnung zum Wechsel zu einem Chromium-Fork bedeutet, jede Webanwendung neu zu testen, jede Erweiterung zu überprüfen und eine Flut von Helpdesk-Anfragen von Nutzern zu bewältigen, deren Lesezeichen, gespeicherte Passwörter und Profile für die automatische Ausfüllfunktion nicht einwandfrei migriert wurden.
Bei RBI benötigen die Nutzer kaum Einweisung – die Lösungen sind in der Regel so konzipiert, dass sie für den Nutzer transparent sind. Wenn Ihre SWG-Lösung cloudbasiertes RBI nutzt, sind keine Änderungen an der Infrastruktur erforderlich.
Die Bedrohungsdaten untermauern, warum diese Sicherheitsbarriere so wichtig ist. Branchenweite Bedrohungsanalysen zeigen durchweg, dass die überwiegende Mehrheit der Angriffe mittlerweile herkömmliche Malware vollständig umgeht, wobei Angreifer kompromittierte Anmeldedaten ausnutzen, um als legitime Benutzer in Systeme einzudringen und sich dort unbemerkt lateral zu bewegen. Voice-Phishing-Kampagnen haben dramatisch zugenommen, und die Aktivitäten von „Access Brokern“ – bei denen gestohlene Sitzungstoken und Anmeldedaten in großem Umfang gehandelt werden – nehmen von Jahr zu Jahr weiter zu. Wenn Angreifer auf Malware basierende Abwehrmaßnahmen vollständig umgehen, wird die Browsersitzung zum letzten wirksamen Kontrollpunkt, und monatelange Verzögerungen bei der Browser-Migration lassen diesen Kontrollpunkt ungeschützt.
Stellen Sie sich ein Szenario vor, das jeder SOC-Analyst kennt: Ein Mitarbeiter der Finanzabteilung erhält eine Teams-Nachricht von einem kompromittierten Lieferantenkonto, die einen Link zu einer „freigegebenen Rechnung“ enthält. Der Link führt zu einer von einem Angreifer eingeschleusten Phishing-Seite, die darauf ausgelegt ist, das Sitzungstoken zu stehlen. Mit RBI wird die Phishing-Seite in einem Cloud-Container gerendert; die Eingabe in das Formular zum Abgreifen von Anmeldedaten kann blockiert werden, und die gesamte Sitzung wird protokolliert und verworfen. Bei einem Unternehmensbrowser wird dieselbe Seite lokal gerendert, doch muss die Browser-Bedrohungserkennung die Phishing-Indikatoren im DOM erkennen, bevor der Benutzer seine Anmeldedaten übermittelt.
SSE-Integration und Konsistenz der Richtlinien
Hier verfügt RBI über einen strukturellen Vorteil, der sich operativ auszahlt. Wenn RBI als native Funktion in Ihrer Secure Web Gateway und Ihrer übergeordneten SSE-Plattform integriert ist, nutzt sie dieselbe Richtlinien-Engine, dieselben DLP-Klassifikatoren, denselben CASB-Shadow-IT-Katalog und dieselbe Protokollierungspipeline. Eine DLP-Richtlinie, die das Hochladen von Kreditkartennummern in nicht genehmigte SaaS-Anwendungen verhindert, funktioniert identisch, unabhängig davon, ob der Benutzer normal im Internet surft, über eine isolierte Sitzung surft oder über ZTNA auf eine private Anwendung zugreift.
Der „SSE Wave“-Bericht von Forrester (1. Quartal 2024) hob hervor, dass SSE-Lösungen Dinge leisten können, die einst als unmöglich galten – beispielsweise können sie Nutzern den Zugriff auf ein unternehmensinternes OneDrive ermöglichen, sie jedoch daran hindern, sensible Dateien in ein persönliches OneDrive zu kopieren. Für Auftragnehmer und Dritte kann ein agentenloses RBI eine mit Wasserzeichen versehene Ansicht der Daten bereitstellen, ohne dass diese gespeichert, ausgedruckt oder nach außen weitergegeben werden können.
Unternehmensbrowser hingegen fungieren häufig als parallele Richtlinienebene. Der Unternehmensbrowser verfügt über eine eigene DLP-Engine, eine eigene Protokollierungskonsole und eine eigene Definition von „sensiblen Daten“. Wenn Ihre SSE-Plattform bereits 400 benutzerdefinierte Datentypen klassifiziert, müssen Sie diese Klassifizierungen im Unternehmensbrowser neu anlegen oder mit diesem synchronisieren. Diese Doppelarbeit führt zu einer Abweichung von den Richtlinien – der Hauptursache dafür, dass DLP-Ausnahmen zu dauerhaften Lücken werden.
Stellen Sie sich ein Pharmaunternehmen mit strengen DLP-Regeln für Daten aus klinischen Studien vor. Die SSE-Plattform kennzeichnet bereits Wirkstoffkennungen, Patientenkohorten-IDs und vor der Veröffentlichung liegende Ergebnisse in E-Mails, SaaS-Anwendungen und Web-Uploads. Die Einführung eines Unternehmensbrowsers bedeutet, dass das Sicherheitsteam jeden einzelnen dieser Klassifikatoren in der separaten DLP-Engine des Browsers nachbilden muss – und beide bei jeder Änderung der Klassifikationsbibliothek synchron halten muss. Mit der integrierten RBI von Skyhigh SSE werden diese Klassifikatoren automatisch innerhalb isolierter Sitzungen angewendet, da es nur eine einzige Richtlinien-Engine gibt.
Wann ist welcher Ansatz sinnvoll?
Unternehmensbrowser bewähren sich in streng abgegrenzten Szenarien mit hohem Kontrollbedarf:
Kiosk- und gemeinsam genutzte Arbeitsplatzumgebungen. Eine Einzelhandelskette setzt einen streng eingeschränkten Unternehmensbrowser auf 500 Terminals in ihren Filialen ein. Die Mitarbeiter nutzen lediglich drei Webanwendungen. Erweiterungen spielen keine Rolle. Der Browser ersetzt eine VDI-Instanz zu einem Bruchteil der Kosten.
Zugang zum „Clean Room“ für die Due-Diligence-Prüfung im Rahmen von Fusionen und Übernahmen. Eine Private-Equity-Gesellschaft richtet einen temporären virtuellen Datenraum ein, der ausschließlich über einen Unternehmensbrowser mit Wasserzeichen, Schutz vor Bildschirmaufnahmen und Sitzungsaufzeichnung zugänglich ist. Der Browser ist auf verwalteten Laptops installiert, die speziell für diese Transaktion ausgegeben wurden.
Regulierte Arbeitsabläufe, die eine lokale Protokollierung zu Prüfungszwecken erfordern. Ein Rüstungsunternehmen benötigt eine Protokollierung von Tastenanschlägen auf Browserebene sowie eine Sitzungsaufzeichnung für den Zugriff auf vertrauliche Dokumente. Der Unternehmensbrowser erfasst diese Daten lokal und erfüllt damit Compliance-Anforderungen, die von einem in der Cloud gehosteten RBI nicht erfüllt werden können.
Gartner prognostiziert, dass Unternehmensbrowser bis zum Jahr 2030 die zentrale Plattform für die Bereitstellung von Software zur Steigerung der Mitarbeiterproduktivität und zur Gewährleistung der Sicherheit auf verwalteten und nicht verwalteten Geräten sein werden. Diese Vision mag sich letztendlich verwirklichen – doch derzeit werden bis zum Jahr 2026 nur etwa 25 % der Unternehmen verwaltete Browser oder Erweiterungen einsetzen, gegenüber zuvor weniger als 10 %. Die Kluft zwischen dieser Vision und der aktuellen Akzeptanz verdeutlicht, wie viel Change Management noch vor uns liegt.
RBI ist für die meisten Anwendungsfälle in Unternehmen die bessere Wahl – insbesondere bei einer Vielzahl unterschiedlicher Geräte, einer schnellen Bereitstellung und bestehenden Investitionen in SSE:
Zugriff für nicht verwaltete Geräte und Leiharbeitskräfte. Ein weltweit tätiges Beratungsunternehmen mit 15.000 Leiharbeitskräften in 40 Ländern benötigt, dass diese Leiharbeitskräfte auf ServiceNow und Salesforce zugreifen können, ohne etwas auf ihren privaten Geräten installieren zu müssen. Das cloudbasierte RBI-System stellt jede Sitzung isoliert bereit, wendet bei jedem Upload und Download DLP-Maßnahmen an und beendet die Sitzung, sobald sich die Leiharbeitskraft abmeldet.
Auslösung von Phishing-Links. Wenn die SWG eine URL nicht eindeutig zuordnen kann, stellt RBI diese isoliert dar, anstatt sie sofort zu blockieren – und löst damit das chronische Problem des Helpdesks, dass legitime Websites fälschlicherweise blockiert werden. Chromium-basierte Browser machen etwa 75 % des gesamten Browser-Marktanteils aus (Gartner, Oktober 2025), was sie zu einem außerordentlich lukrativen Ziel für Angreifer macht. RBI neutralisiert dieses Risiko unabhängig davon, welchen Chromium-basierten Browser der Nutzer verwendet.
Verhinderung von Datenlecks bei GenAI. Ein Produktentwicklungsteam nutzt ChatGPT und Claude über den Browser. Die Richtlinien der RBI erlauben die Kommunikation, deaktivieren jedoch das Einfügen von als firmeneigen eingestuften Code-Schnipseln aus der Zwischenablage und blockieren das Hochladen von Dateien in nicht genehmigte KI-Tools.
Eindämmung von Zero-Day-Exploits. Da RBI Webcode in einem wegwerfbaren Cloud-Container ausführt, wird ein Zero-Day-Browser-Exploit harmlos innerhalb des Containers ausgelöst und gelangt niemals an den Endpunkt – eine architektonische Garantie, mit der kein lokales Ausführungsmodell mithalten kann.
Entscheidungsrahmen: So treffen Sie die richtige Wahl
Nutzen Sie dieses Fünf-Schritte-Modell, um zu ermitteln, welcher Ansatz – oder welche Kombination – zu Ihrer Umgebung passt.
Schritt 1: Erfassen Sie Ihre Nutzergruppen. Unterscheiden Sie zwischen Mitarbeitern mit verwalteten Geräten, Mitarbeitern mit BYOD-Geräten, Auftragnehmern, Partnern und Kiosk-Nutzern. Für alle Nutzergruppen, bei denen Sie die Installation eines Browsers nicht vorschreiben können, ist RBI die praktische Standardlösung.
Schritt 2: Überprüfen Sie Ihre SSE-Investition. Wenn Sie bereits eine SSE-Plattform mit integrierter RBI betreiben, ist die Aktivierung der Isolierung für nicht kategorisierte oder risikobehaftete Websites lediglich eine Konfigurationsänderung und kein neuer Beschaffungszyklus. Die Einführung eines Unternehmensbrowsers bedeutet einen neuen Anbieter, eine neue Richtlinienkonsole und eine neue Integration.
Schritt 3: Testen Sie die Kompatibilität von Erweiterungen und Anwendungen. Erstellen Sie eine Übersicht über die Browser-Erweiterungen, die in Ihrem Unternehmen verwendet werden. Wenn Ihre Mitarbeiter für die Entwicklung, Barrierefreiheit oder Produktivität auf mehr als 20 Chrome-Erweiterungen angewiesen sind, führt ein erzwungener Browserwechsel zu Reibungsverlusten, die sowohl die Sicherheit als auch die Arbeitsmoral beeinträchtigen.
Schritt 4: Bewerten Sie die Anforderungen an die Isolierung von Bedrohungen. Das „Zero Trust Maturity Model“ der CISA (v2.0, 2023) beschreibt einen optimalen Reifegrad, bei dem der Zugriff auf der Grundlage einzelner Anfragen und nach dem Prinzip der geringsten Berechtigungen festgelegt wird und RBI automatisch für alle privilegierten, nicht verwalteten oder risikoreichen Websitzungen durchgesetzt wird. Wenn Ihre Zero-Trust-Roadmap mit dem von der CISA definierten optimalen Reifegrad übereinstimmt, ist RBI die architektonisch passende Kontrollmaßnahme.
Schritt 5: Berechnen Sie die Gesamtbetriebskosten. Berücksichtigen Sie dabei nicht nur die Lizenzkosten, sondern auch die Kosten für Benutzerschulungen, die Rezertifizierung von Erweiterungen, das Volumen der Helpdesk-Anfragen, den Aufwand für die Duplizierung von Richtlinien sowie die Opportunitätskosten einer verzögerten Bereitstellung. Unternehmensbrowser verursachen in Umgebungen mit vielfältigen Browser-Abhängigkeiten höhere versteckte Kosten.
Für die meisten Großunternehmen lautet die praktische Lösung, RBI als standardmäßige, umfassende Steuerung der Mitarbeiter-Endgeräte einzusetzen, wobei Unternehmensbrowser den 5–10 % der streng begrenzten Anwendungsfälle vorbehalten bleiben, in denen lokale Steuerungen auf DOM-Ebene unerlässlich sind. Dieser mehrschichtige Ansatz vermeidet den Konflikt um den Browserwechsel und schließt gleichzeitig die Sicherheitslücke hinsichtlich der Browserisolierung.
Quellen
- Gartner. Marktleitfaden für sichere Unternehmensbrowser (11. Februar 2026). https://www.gartner.com/en/documents/7430762
- NIST. SP 800-207: Zero-Trust-Architektur (August 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- Cloud Security Alliance. Der Browser als entscheidender Punkt zur Durchsetzung von Richtlinien neu gedacht: Eine Zero-Trust-Sicherheitsarchitektur für moderne Unternehmen (14. Januar 2026). https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- Gartner. Der Fokus sollte auf der Absicherung von Browsern liegen, nicht auf der Zwangsnutzung eines sicheren Browsers (13. Oktober 2025). https://www.gartner.com/en/documents/7056798
- Forrester. The Forrester Wave: Lösungen für die „ Security Service Edge “, 1. Quartal 2024 (21. März 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA. Zero-Trust-Reifegradmodell, Version 2.0 (April 2023). https://www.cisa.gov/zero-trust-maturity-model