






Erstellung einer Wirtschaftlichkeitsanalyse für Remote Browser Isolation
- Der Browser ist die wichtigste Arbeitsschnittstelle und der wichtigste Angriffsvektor. Forrester schätzt, dass Mitarbeiter in Unternehmen 75 % ihrer Zeit damit verbringen, …
- Browserbasierte Bedrohungen verursachen quantifizierbare Kosten. Unit 42 stellt fest, dass bei etwa 44 % der Vorfälle böswillige Aktivitäten ausgelöst wurden.
- Übermäßige Blockierung beeinträchtigt die Produktivität und verursacht versteckte Kosten.
- Mit RBI müssen Sie sich nicht mehr zwischen Zugriff und Sicherheit entscheiden.
- Die Kostenverlagerung durch VDI ist ein wichtiger Hebel für die Kapitalrendite. Für Unternehmen, die virtuelle Desktops ausschließlich zur Bereitstellung eines sicheren Webzugangs nutzen.
- Die „Total Economic Impact“ (TEI)-Methodik von Forrester bietet Ihnen einen fundierten Rahmen.
- Der Business Case ist dann am überzeugendsten, wenn Sie vermiedene Vorfälle, wiedergewonnene Produktivität und ersparte Infrastrukturkosten quantifizieren – oder auch nicht.
Die meisten CISOs wissen intuitiv, dass der Browser die am stärksten exponierte Angriffsfläche des Unternehmens darstellt. Um diese Überzeugung einem CFO zu vermitteln, bedarf es einer anderen Sprache: Gesamtbetriebskosten, vermiedene Verluste und messbare Amortisationszeiten. Dieser Leitfaden bietet einen strukturierten, finanzorientierten Rahmen für die Erstellung eines Business Case für remote browser isolation (RBI) – die Umsetzung der Bedrohungsminderung in die Sprache des ROI, die zur Genehmigung des Budgets führt.
Voraussetzungen: Was Sie vor dem Gespräch über den Haushalt benötigen
Bevor Sie an einer Budgetbesprechung teilnehmen, benötigen Sie Zahlen, die Ihr Finanzvorstand überprüfen kann. Allgemeine Folien mit der Aussage „Der Browser birgt Risiken“ werden einer finanziellen Prüfung nicht standhalten. Beginnen Sie mit drei internen Datensätzen.
Ermitteln Sie Ihre aktuellen Kosten für Sicherheitsvorfälle. Rufen Sie die Daten der letzten 12 Monate zu Tickets für die Malware-Beseitigung, zu Endgeräte-Neuinstallationen und zu den Arbeitsstunden der SOC-Analysten im Zusammenhang mit webbasierten Bedrohungen ab. Falls Ihr IT-Service-Management-Tool Vorfälle nach Angriffsvektor kennzeichnet, isolieren Sie die Untergruppe, die mit einer Browsersitzung begann – beispielsweise durch das Anklicken eines Phishing-Links in Chrome, einen Drive-by-Download von einer nicht kategorisierten Website oder die Ausführung von bösartigem JavaScript innerhalb einer SaaS-Anwendung. Multiplizieren Sie die Behebungsstunden mit den vollen Kosten pro Analyst. Für die meisten mittelständischen Unternehmen deckt diese Berechnung allein bereits jährliche Ausgaben in sechsstelliger Höhe auf, die durch Browser-Isolierung vermieden werden könnten.
Ermitteln Sie die Kosten Ihrer übermäßigen Blockierungen. Wenden Sie sich an den Helpdesk. Wie viele Tickets pro Monat betreffen Anfragen wegen „Zugriff verweigert“ für legitime Websites? Ein Personalmanager, der sich über Gesundheitsleistungen informiert, wird blockiert, weil die SWG die Website als „Gesundheit“ einstuft. Ein Marketinganalyst kann die Landingpage eines Mitbewerbers nicht aufrufen, da die Kategorie als „unkategorisiert“ eingestuft ist. Jedes Ticket verursacht Kosten in Höhe von 15 bis 25 US-Dollar für den Helpdesk, doch die tatsächlichen Kosten bestehen in den Stunden unterbrochener Produktivität der Wissensarbeiter, die in keinem Ticket erfasst werden. Unternehmen, die ein Drittel oder mehr der Webkategorien blockieren – eine in regulierten Branchen übliche Vorgehensweise –, verursachen monatlich Hunderte vermeidbarer Tickets und jährlich Tausende Stunden an Produktivitätsverlusten.
Erfassen Sie Ihre Ausgaben für den Webzugriff über die VDI. Viele Unternehmen unterhalten eine virtuelle Desktop-Infrastruktur (VDI) speziell, um Auftragnehmern, BYOD-Nutzern oder Mitarbeitern in risikoreichen Funktionen eine isolierte Browserumgebung bereitzustellen. Die Gebühren pro Benutzer steigen weiter an, und die Umstellung auf Cloud-VDI beseitigt die Infrastrukturprobleme nicht – IT-Verantwortliche haben nach wie vor mit unvorhersehbaren Nutzungsspitzen, kostspieligen Datenübertragungen und den Leistungsanforderungen von Power-Usern zu kämpfen. Wenn Ihr Unternehmen 30–50 US-Dollar pro Benutzer und Monat für Cloud-VDI-Lizenzen zahlt, die in erster Linie zum Surfen im Internet genutzt werden, kann RBI denselben Anwendungsfall zu einem Bruchteil dieser Kosten abdecken und gleichzeitig den betrieblichen Aufwand reduzieren.
Phase 1: Quantifizierung der Kosten des Ist-Zustands
Der Business Case steht und fällt mit den Zahlen „vor der Umstellung“. Ihrem Finanzvorstand sind Bedrohungslagen egal – ihn interessiert, welche Ausgaben das Unternehmen derzeit tätigt und welche Verluste ihm aufgrund von browserbedingten Risiken entstehen.
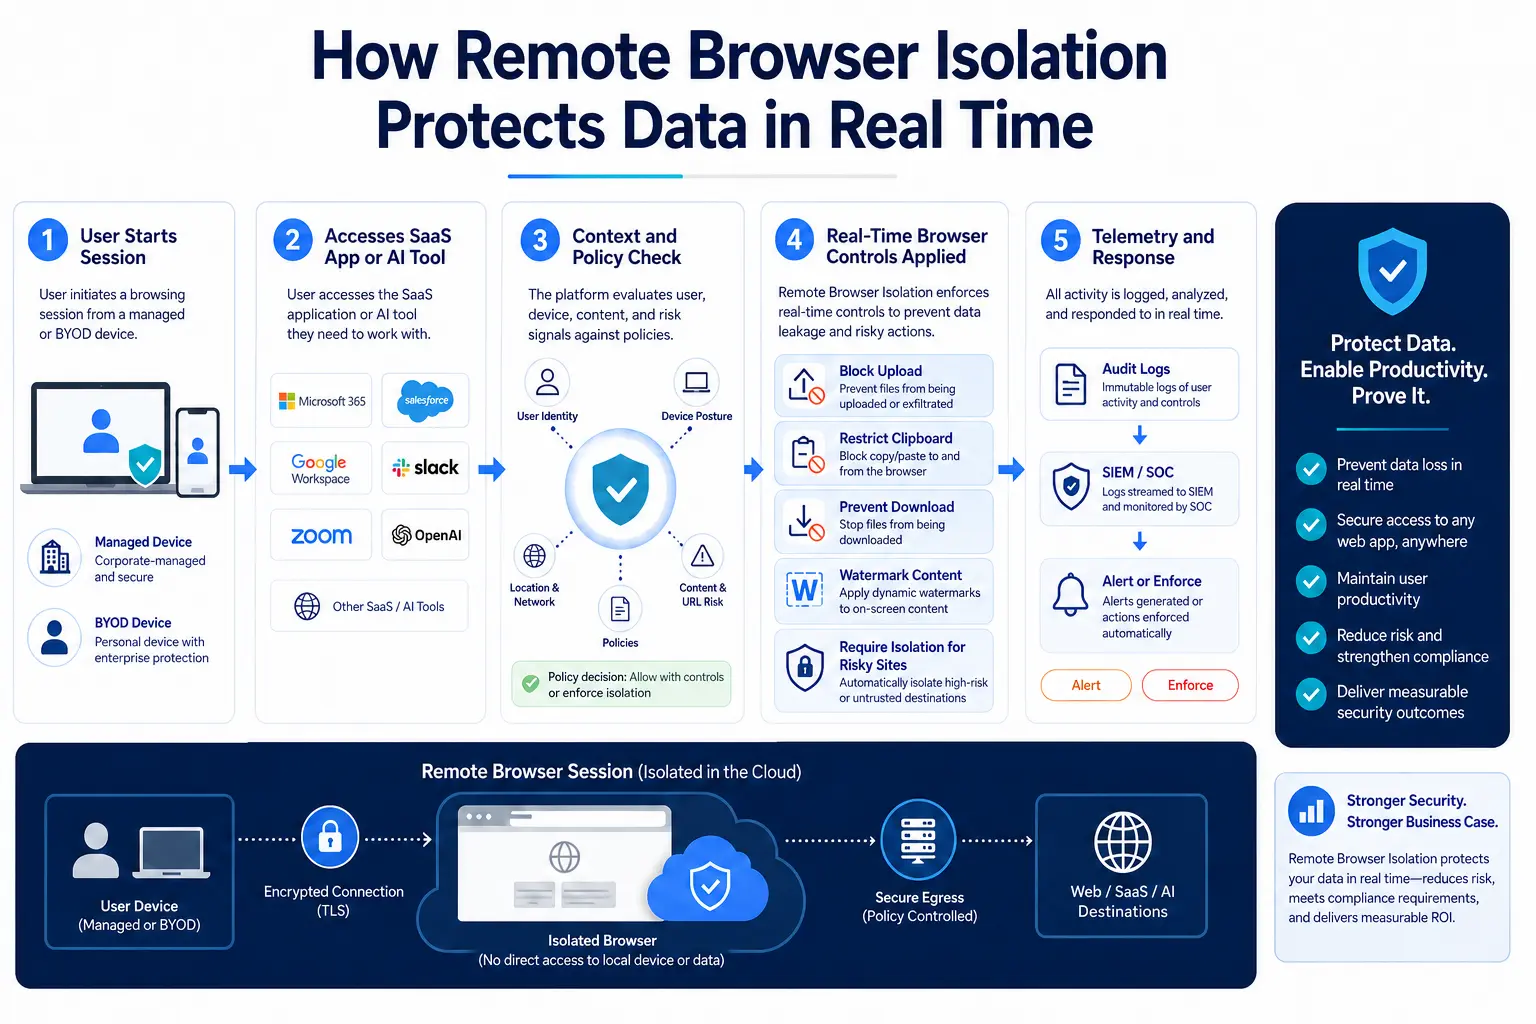
Grundlage für die Kosten von Datenschutzvorfällen. Die weltweiten Durchschnittskosten eines Datenlecks beliefen sich im Jahr 2025 auf 4,44 Millionen US-Dollar (IBM/Ponemon-Bericht „Cost of a Data Breach“, 2025). Dieser Durchschnittswert umfasst Datenlecks, die über alle Angriffsvektoren ausgelöst wurden. Beschränkt man sich auf den browserbasierten Erstzugang – Phishing-Links, Drive-by-Downloads, bösartige Anzeigen und manipulierte SaaS-Seiten –, liegen die Kosten pro Vorfall zwar unter dem Durchschnitt, die Häufigkeit ist jedoch höher. Stellen Sie sich folgendes Szenario vor: Ein Vertriebsmitarbeiter klickt auf einen bösartigen Link in einer LinkedIn-InMail, die Browsersitzung lädt einen Infostealer herunter, und das SOC wendet 40 Analystenstunden für die Eindämmung, die Neuinstallation des Systems, die Rotation der Anmeldedaten und die Dokumentation des Vorfalls auf. Bei einem Stundensatz von 85 US-Dollar für einen voll ausgelasteten SOC-Analysten verursacht dieser einzelne Vorfall direkte Personalkosten in Höhe von 3.400 US-Dollar – noch bevor man den Verlust an Vertriebsproduktivität oder das Risiko einer lateralen Bewegung berücksichtigt.
Durch Browseraktivitäten verursachte Kosten im Zusammenhang mit Insiderrisiken. Die durchschnittlichen jährlichen Kosten für durch Insider verursachte Cybervorfälle beliefen sich im Jahr 2025 auf 17,4 Millionen US-Dollar, wobei die Kosten für die Eindämmung durchschnittlich 211.000 US-Dollar und die Kosten für die Reaktion auf Vorfälle durchschnittlich 154.000 US-Dollar pro Vorfall betrugen (Ponemon Institute, 2025). Zwar steht nicht jeder Vorfall durch Insider im Zusammenhang mit dem Browser, doch machen Datenexfiltrationen über Browser-Uploads, das Kopieren und Einfügen in nicht genehmigte SaaS-Anwendungen sowie das versehentliche Überteilen von Daten über browserbasierte Tools einen erheblichen Anteil aus.
Produktivitätsverluste durch Blockierungen. Stellen Sie dies realistisch dar. Wenn 5.000 Mitarbeiter jeweils 15 Minuten pro Woche durch Umgehungslösungen für gesperrte Websites, die Suche nach Schatten-IT-Lösungen oder Wartezeiten beim Helpdesk verlieren, ergibt dies 65.000 Stunden pro Jahr. Bei einem durchschnittlichen Stundensatz von 65 US-Dollar für Wissensarbeiter entspricht dies einem jährlichen Produktivitätsverlust von 4,2 Millionen US-Dollar – eine Zahl, die die Aufmerksamkeit von Finanzvorständen auf sich zieht.
Phase 2: Modellierung der RBI-Investition unter Verwendung des TEI-Rahmenwerks von Forrester
Finanzvorstände haben bereits so viele ROI-Rechner von Anbietern gesehen, dass sie skeptisch sind. Die TEI-Methodik von Forrester liefert ein umfassendes Bild der gesamten wirtschaftlichen Auswirkungen von Kaufentscheidungen, indem sie vier Faktoren bewertet: Nutzen, Kosten, Flexibilität und Risiken. Im Folgenden erfahren Sie, wie Sie diese Faktoren auf RBI anwenden können.
Vorteile
Ordnen Sie die Vorteile den drei Kostenpools zu, für die Sie in Phase 1 Basiswerte festgelegt haben:
Eingesparte Kosten für die Behebung von Malware-Vorfällen. Wenn in Ihrer aktuellen Umgebung durchschnittlich 8 durch Browser ausgelöste Malware-Vorfälle pro Monat auftreten und jeder Vorfall Kosten in Höhe von 3.000 bis 5.000 US-Dollar für SOC-Personal, die Neuinstallation von Endgeräten und das Zurücksetzen von Zugangsdaten verursacht, spart RBI durch die Beseitigung des überwiegenden Teils dieser Vorfälle jährlich 260.000 bis 430.000 US-Dollar ein.
Gewonnene Produktivität durch reduzierte übermäßige Sperrmaßnahmen. Mit RBI können Sie pauschale „Sperr“-Richtlinien durch „Isolierungs“-Richtlinien ersetzen. Anstatt alle nicht kategorisierten Websites zu sperren, stellen Sie diese in einem Isolationscontainer mit Lesezugriffskontrollen und DLP-Prüfung dar. Der Personalmanager ruft die Website zur betrieblichen Altersvorsorge auf. Der Marketinganalyst ruft die Seite eines Mitbewerbers auf. Die Anzahl der Helpdesk-Anfragen sinkt, und die Arbeitszeit der Mitarbeiter wird wieder produktiv genutzt.
Einsparungen bei den VDI-Kosten. Pro 500 Nutzer, die derzeit Cloud-VDI-Lizenzen zu 40 US-Dollar pro Nutzer und Monat ausschließlich für das Surfen im Internet in einer Sandbox-Umgebung nutzen, werden durch RBI jährlich 240.000 US-Dollar an VDI-Kosten eingespart. Im Gegensatz zu VDI lässt sich RBI nativ in eine secure web gateway und erfordert weder Bereitstellung noch Patching noch die Verwaltung von GPU-Kapazitäten.
Kosten
Legen Sie offen dar, welchen Mehrwert RBI bietet: Abonnementgebühren pro Benutzer, Aufwand für die Integration in die SSE-Plattform, Arbeitsaufwand für die Konfiguration von Richtlinien sowie die Kommunikation mit den Benutzern während der Einführung. Glaubwürdigkeit entsteht dadurch, dass Sie dem Finanzvorstand zeigen, dass Sie die Implementierungskosten berücksichtigt haben – und nicht nur den Listenpreis des Anbieters.
Flexibilität
RBI lässt sich nahtlos auf Anwendungsfälle außerhalb des Web-Browsings ausweiten: Isolierung risikobehafteter SaaS-Anwendungen, Schutz vor dem Zugriff nicht verwalteter Geräte auf Cloud-Anwendungen, Darstellung von E-Mail-Links in einer isolierten Sitzung sowie Kontrolle der Datenpreisgabe in generativen KI-Tools. Jede Erweiterung bietet einen zusätzlichen Nutzen, ohne dass zusätzliche Infrastruktur erforderlich ist.
Risiken
Berücksichtigen Sie das Risiko bei der Einführung. Sollte die RBI zu spürbaren Verzögerungen führen oder wichtige Webanwendungen lahmlegen, werden die Nutzer protestieren und das Projekt ins Stocken geraten. Minden Sie dieses Risiko, indem Sie zunächst mit einer selektiven Isolierung beginnen – zunächst bei nicht kategorisierten Websites und risikobehafteten Kategorien – anstatt vom ersten Tag an eine vollständige Isolierung vom Internet vorzunehmen.
Phase 3: Erfassung der Integrationspunkte in die bestehende Sicherheitsarchitektur
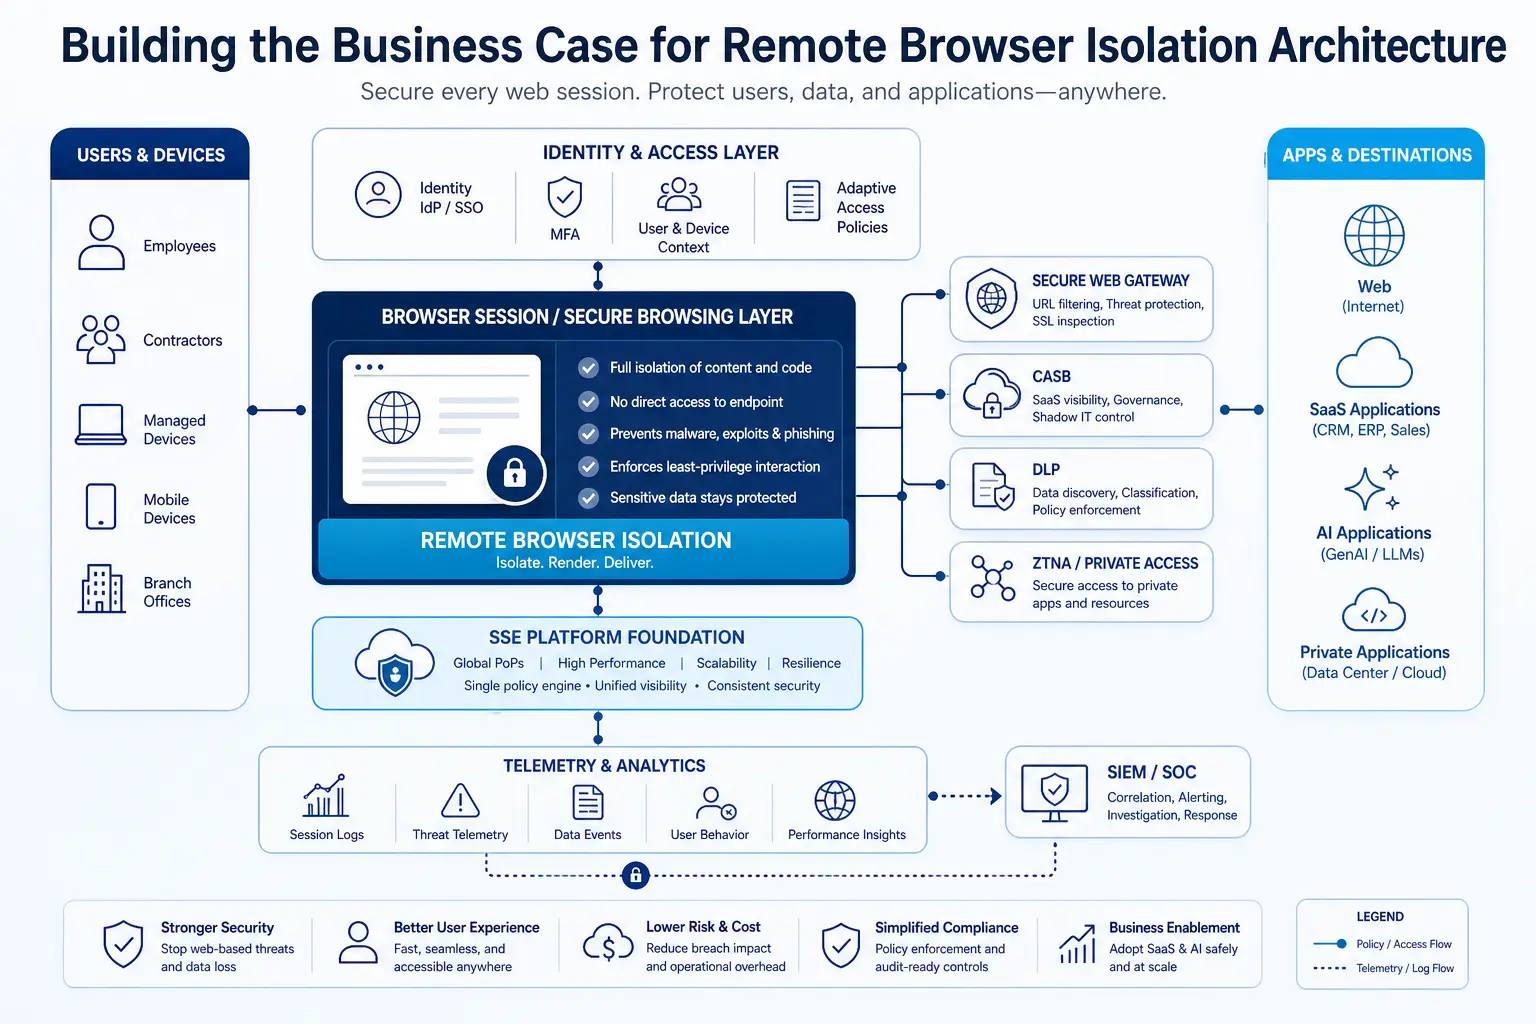
RBI existiert nicht isoliert (kein Wortspiel beabsichtigt). Sein Nutzen vervielfacht sich, wenn es in die umfassendere Security Service Edge (SSE)-Plattform integriert wird. Gartner schätzt, dass der SASE-Markt mit einer durchschnittlichen jährlichen Wachstumsrate von 26 % wachsen und bis 2028 ein Volumen von 28,5 Milliarden US-Dollar erreichen wird (Gartner, 2025) – eine Entwicklung, die dadurch vorangetrieben wird, dass Unternehmen Web-Sicherheit, CASB, ZTNA und Datenschutz in einheitliche Plattformen zusammenführen.
Szenario: Ein Auftragnehmer mit einem nicht verwalteten Laptop. Ein Beratungsunternehmen entsendet drei Analysten, um an einem Due-Diligence-Projekt zu arbeiten. Sie benötigen Zugriff auf die Salesforce-Instanz des Unternehmens sowie auf mehrere interne Webanwendungen. Ohne RBI muss das Unternehmen ihnen entweder verwaltete Laptops zur Verfügung stellen (mehrwöchige Verzögerung, 1.500 $ pro Gerät), VDI-Plätze bereitstellen (laufende Kosten pro Benutzer, Probleme durch Anmeldestürme) oder direkten Zugriff gewähren und das Risiko eines Datenabflusses über unkontrollierte Endgeräte in Kauf nehmen. Da RBI in die SSE-Plattform integriert ist, stellen die Auftragnehmer eine Verbindung über ein ZTNA-Gateway her, und ihre Browsersitzungen werden isoliert ausgeführt. DLP-Richtlinien überprüfen jeden Upload, Download und jeden Vorgang in der Zwischenablage. Das Kopieren und Einfügen von Kundendaten wird blockiert. Der Auftrag beginnt am ersten Tag, nicht erst in der dritten Woche.
Checkliste zur Integration für Ihre Business-Case-Präsentation:
Checkliste zur Integration
Phase 4: Festlegung von Erfolgskennzahlen und Erstellung des Messplans
Ein Business Case ohne Messplan ist lediglich eine PowerPoint-Präsentation. Legen Sie die Kennzahlen vor der Einführung fest, nicht erst danach.
Szenario: Eine Regionalbank führt das RBI-System bei 3.000 Mitarbeitern ein. Der CISO versichert dem CFO, dass die Bank innerhalb von sechs Monaten nach der vollständigen Einführung folgende Ergebnisse erzielen wird:
Erfolgskennzahlen: Ist-Zustand im Vergleich zum Sollwert
Ordnen Sie jeder Kennzahl einen Dollarwert zu. Eine Reduzierung der SOC-Stunden bedeutet entweder eine Umverteilung auf wertschöpfendere Aufgaben (Bedrohungssuche, proaktive Erkennung) oder einen vermiedenen Personalzuwachs. Eingesparte VDI-Lizenzen führen direkt zu Einsparungen bei der Infrastruktur. Eine schnellere Einarbeitung von Auftragnehmern führt zu einer Beschleunigung der Projektabwicklung – eine Kennzahl, für die sich die Leiter der Geschäftsbereiche in Ihrem Namen einsetzen werden.
Häufige Fehler, die den Business Case zunichte machen
Fehler 1: Mit Angst argumentieren. „Browser sind gefährlich“ ist kein Geschäftsargument. „Wir haben im letzten Jahr 380.000 Dollar für die Behebung von durch Browser verursachten Vorfällen ausgegeben, und RBI verhindert den Großteil davon zu Kosten von 180.000 Dollar“ ist ein Geschäftsargument. Ihr Finanzvorstand hat möglicherweise Schlagzeilen über sinkende Kosten bei Sicherheitsverletzungen gelesen und daraus geschlossen, dass sich das Problem verbessert. Halten Sie dem die spezifischen Vorfalldaten Ihres Unternehmens sowie die sich summierenden Kosten selbst eines einzigen Ransomware-Vorfalls entgegen.
Fehler 2: Die Produktivitätsaspekte außer Acht lassen. Sicherheitsverantwortliche betrachten alles reflexartig als Risikominderung. Finanzvorstände reagieren hingegen auf Produktivitätssteigerungen. Wenn Sie mit RBI einen Großteil der derzeit gesperrten Webkategorien freigeben können – und damit den Zugriff auf Branchenanalysen, soziale Plattformen für das Marketing, Entwicklerdokumentation und SaaS-Testumgebungen wiederherstellen –, übersteigen die durch die wiedergewonnene Produktivität erzielten Vorteile häufig die Einsparungen im Sicherheitsbereich.
Fehler 3: RBI mit einer vollständigen Umstellung der Unternehmensbrowser zu vergleichen. Einige Ansätze zur Browsersicherheit erfordern den Austausch von Chrome, Edge oder Firefox durch einen proprietären Browser für die gesamte Belegschaft. Dies ist ein gewaltiges Change-Management-Vorhaben, das mit erheblichen Akzeptanzproblemen verbunden ist. RBI funktioniert innerhalb der Browser, die die Mitarbeiter bereits nutzen – das bedeutet: keine Umschulung, keine Kompatibilitätstests mit jeder einzelnen Webanwendung und keine Unzufriedenheit seitens der Nutzer. Machen Sie diesen Unterschied in Ihrem Business Case deutlich – der Vergleich zwischen Unternehmensbrowsern und RBI ist eine häufig gestellte Frage auf Vorstandsebene.
Fehler 4: Die Vereinfachung der Compliance-Maßnahmen außer Acht lassen. NIST SP 800-53 Rev. 5 enthält Kontrollmaßnahmen für den Schutz von Systemgrenzen (SC 7), die Isolierung von Sicherheitsfunktionen (SC 3) und die Durchsetzung des Informationsflusses (AC 4), die durch die Browserisolierung direkt unterstützt werden. Wenn Ihr Unternehmen Zeit für die Vorbereitung auf Audits aufwendet, um Ausgleichskontrollen für webbasierte Risiken zu dokumentieren, vereinfacht RBI diese Dokumentation und kann die Dauer des Auditzyklus verkürzen.
Fehler 5: Die Argumentation losgelöst von der SSE-Roadmap aufbauen. Ein für sich allein stehender RBI-Business-Case wirkt wie ein weiteres Einzelprodukt. Ein RBI-Business-Case, der sich in die übergeordnete Strategie der Organisation für sicheres Web und Cloud einfügt, wirkt wie ein weiterer Schritt auf einem bereits genehmigten Weg. Positionieren Sie RBI als eine Funktion innerhalb der SSE-Plattform und nicht als eigenständige Anschaffung.
Alles auf einen Blick: Die einseitige Zusammenfassung
Ihr Finanzvorstand benötigt eine einzige Seite. Hier ist der Aufbau:
Problemstellung (2 Sätze). Durch Browser verursachte Sicherheitsbedrohungen haben uns im vergangenen Jahr X Dollar an Behebungskosten verursacht, und unsere derzeitige Richtlinie zur übermäßigen Blockierung kostet uns Y Dollar an Produktivitätsverlusten. VDI-Lizenzen, die ausschließlich für den sicheren Webzugang genutzt werden, kosten uns jährlich Z Dollar.
Lösungsvorschlag (2 Sätze). „ Remote browser isolation “ stellt Webinhalte in einem cloudbasierten Container bereit und überträgt ausschließlich sichere Inhalte an den vorhandenen Browser des Benutzers. Dadurch entfällt die Notwendigkeit einer übermäßigen Blockierung, VDI wird für Anwendungsfälle des Webzugriffs ersetzt und die Lösung lässt sich in unsere bestehende SSE-Plattform integrieren.
Finanzübersicht (Tabelle). Stellen Sie einen Dreijahres-TCO-Vergleich dar: Ist-Zustand (Kosten für Vorfälle + Over-Blocking-Verzögerung + VDI-Ausgaben) im Vergleich zum Soll-Zustand (RBI-Abonnement + Implementierung + Restrisiko). Geben Sie die Nettoeinsparungen, die Amortisationszeit und den ROI-Prozentsatz unter Verwendung des vierelementigen TEI-Modells von Forrester an.
Risiko bei Untätigkeit (1 Satz). Die durchschnittlichen Gesamtkosten eines Ransomware- oder Erpressungsvorfalls beliefen sich im Jahr 2025 auf 5,08 Millionen US-Dollar (IBM/Ponemon, 2025); aufgrund unserer derzeitigen Sicherheitslage ist das Unternehmen den über den Browser ausgehenden Bedrohungen ausgesetzt, die am häufigsten zu solchen Folgen führen.
Verpflichtung zur Datenerfassung (1 Satz). Wir werden monatlich die vom Browser ausgelösten Vorfälle, das Helpdesk-Ticketvolumen, die SOC-Stunden sowie die Anzahl der VDI-Arbeitsplätze erfassen und dem Finanzvorstand vierteljährlich Bericht erstatten.
Quellen
- IBM und das Ponemon Institute. Bericht über die Kosten von Datenschutzverletzungen 2025 (Juli 2025). https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- Ponemon Institute und DTEX Systems. Globaler Bericht zu den Kosten von Insiderrisiken 2025 (Februar 2025). https://www.dtex.ai/newsroom/press-releases/2025-ponemon-insider-threat-report-release
- Forrester. Forrester-Methoden: Total Economic Impact. https://www.forrester.com/policies/tei/
- Gartner. Prognoseanalyse: Secure Access Service Edge, weltweit (5. Februar 2025). https://www.gartner.com/en/documents/6152891
- NIST. SP 800-53 Rev. 5: Sicherheits- und Datenschutzmaßnahmen für Informationssysteme und Organisationen (September 2020, aktualisiert im Dezember 2020). https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- CISA. Zero-Trust-Reifegradmodell, Version 2.0 (April 2023). https://www.cisa.gov/zero-trust-maturity-model