







So funktioniert das Modernisierungsprogramm „ Blue Coat “
- Im Rahmen des „ Blue Coat “-Modernisierungsprogramms von Skyhigh werden Kunden von Symantec Edge SWG und ASG auf das Skyhigh Hybrid SSE Mesh umgestellt.
- Im Rahmen eines kommerziellen Ausgleichsmodells werden verbleibende Investitionen in Broadcom für den Übergang verwendet, ergänzt durch eine durch Dienstleistungen unterstützte Migration.
- Die Art der Bereitstellung bleibt Ihre Entscheidung: vor Ort, hybrid oder in der Cloud – ohne erzwungene Umstellung auf die Cloud.
- Skyhigh-Geräte werden parallel zu bestehenden Gateways betrieben, sodass die CPL-Richtlinien vor jeder Umstellung überprüft werden.
- Da die Frist für SGOS 7.3 im Dezember 2026 abläuft, sollten Sie bereits jetzt die Förderfähigkeit, den Umfang und den Zeitplan überprüfen.
Blue Coat Die Modernisierung ist der Prozess, bei dem die Symantec Edge SWG-Geräte (ehemals „ Blue Coat “ ProxySG) und ASG-Geräte von Broadcom durch ein aktuelles „ secure web gateway “ und optional durch eine umfassendere „ Security Service Edge “-Plattform ersetzt werden. Das „ Blue Coat “-Modernisierungsprogramm von Skyhigh unterstützt diesen Übergang durch einen kommerziellen Ausgleich, eine strukturierte Bewertung sowie eine schrittweise, durch Dienstleistungen unterstützte Migration zum „Skyhigh Hybrid SSE Mesh“.
Die Einführung eines „ secure web gateway “ wird in der Regel durch zwei Bedenken gebremst: Kosten und Betriebsunterbrechungen. Das Programm ist darauf ausgelegt, beide Aspekte anzugehen.
Für wen das Programm gedacht ist
Das Programm richtet sich an Unternehmen, die Web-Sicherheitsgeräte von Blue Coat, Symantec oder Broadcom einsetzen und bei denen einer oder mehrere der folgenden Auslöser vorliegen:
- Druck durch das Auslaufen des Produkts. Broadcom hat den 31. Dezember 2024 als Datum für die Ankündigung des Auslaufs von SGOS 7.3 festgelegt; nach diesem Datum werden keine neuen Funktionen mehr bereitgestellt, und es stehen zwei Jahre für ein Upgrade auf SGOS 7.4 zur Verfügung (Broadcom). Die Termine für das Auslaufen der Hardware variieren je nach Gerätemodell.
- Ein erzwungener Werkzeugwechsel. Mit SGOS 7.4 werden die Java Management Console und der Java Visual Policy Manager (Broadcom) entfernt; wenn Sie also weiterhin „ Blue Coat “ nutzen möchten, müssen Sie sich erneut mit der Verwaltung von Richtlinien vertraut machen.
- Ausgemusterte On-Premises-Komponenten. Die On-Premises-Webisolierung wurde am 1. Januar 2024 aus dem Verkehr gezogen (Broadcom).
- Probleme bei der Verlängerung und Lizenzierung. Separate Konsolen und SKUs für Edge SWG, Cloud SWG und Symantec DLP sowie steigende Wartungskosten.
- Neue Anforderungen. KI-Tools und -Agenten, die innerhalb des Netzwerks über dauerhafte WebSocket-Verbindungen betrieben werden, profitieren von der Umsetzung des Zero-Trust-Ansatzes am Standort.
Was das Programm umfasst
Das Programm vereint einen kommerziellen Ausgleich, eine Bewertung, die Fortführung bestehender Richtlinien, Flexibilität bei der Umsetzung, einen Weg zur vollständigen SSE sowie eine verbrauchsabhängige Lizenzierung.
Ein kommerzieller Offset. Im Rahmen des kommerziellen Offset-Programms von Skyhigh werden verbleibende Investitionen in Broadcom-Lösungen für die Modernisierung verwendet, sodass das Budget, das ursprünglich für die Erneuerung weiterer Geräte vorgesehen war, stattdessen für die Umstellung verwendet wird (Skyhigh Security). Ein Berater legt die Höhe der Kompensation entsprechend Ihrem Vermögen und dem Zeitplan fest.
Eine Modernisierungsanalyse. Die Analyse von Skyhigh umfasst:
- Eine Bestandsaufnahme der bestehenden CPL-Richtlinien und Anforderungen an die Datenhoheit
- Ein hybrider Einführungsplan mit paralleler Umstellung, der darauf ausgelegt ist, Beeinträchtigungen des laufenden Betriebs so gering wie möglich zu halten
- Ein kommerzieller Offset-Kostenvoranschlag für die verbleibende Investition in Broadcom
Übertragung von Richtlinien. Bestehende CPL-Richtlinien werden im Rahmen eines validierten Importprozesses in der einheitlichen Richtlinienkonsole von Skyhigh neu dargestellt, sodass die Teams auf der Grundlage ihres aktuellen Richtlinienstatus arbeiten können.
Flexibilität bei der Bereitstellung. Skyhigh SWG lässt sich vor Ort, in einer Hybridumgebung oder in der Cloud betreiben. Vor Ort installierte ProxySG-Systeme können durch Skyhigh-Appliances vor Ort ersetzt und später auf die Cloud erweitert werden – oder auch gar nicht.
Ein Weg zur umfassenden SSE. Dieselbe Plattform lässt sich auf CASB, DLP, ZTNA, sichere Browsersteuerungen, DSPM und „ remote browser isolation “ ausweiten, ohne dass eine weitere Konsole erforderlich ist.
Nutzungsabhängige Lizenzierung. Funktionen wie lokales ZTNA und „Secure Browser Controls“ können bei Bedarf über ein tokenbasiertes Modell aktiviert werden.
So funktioniert die Migration
Der Modernisierungsprozess bei Skyhigh erfolgt in vier Phasen parallel zur bestehenden Symantec Edge SWG-Infrastruktur (Skyhigh Security):
- Bewerten und planen. Erstellen Sie eine Bestandsaufnahme der CPL-Richtlinien. Erfassen Sie Datensouveränitätszonen, OT-/SCADA-Umgebungen und die Leistung der SSL-Prüfung. Ermitteln Sie Regeln, die beibehalten und erweitert werden sollen.
- Parallele Bereitstellung. Stellen Sie Skyhigh-SWG-Appliances neben den bestehenden Gateways auf. Importieren und validieren Sie CPL-Richtlinien-Baselines. Lassen Sie den Datenverkehr parallel laufen, ohne den Produktivbetrieb zu stören, und bereiten Sie den Rollback vor und testen Sie ihn, bevor die Umstellung auf den Produktivbetrieb erfolgt.
- Führen Sie einheitliche Funktionen ein. Aktivieren Sie lokale ZTNA-Funktionen und agentenlose Secure-Browser-Kontrollen. Erweitern Sie das System um Cloud-basierte CASB-, DSPM- und DLP-Lösungen. Führen Sie die Umstellung der Benutzer in kontrollierten Phasen durch und nehmen Sie veraltete Geräte außer Betrieb, sobald die Akzeptanzphase abgeschlossen ist und das Rollback-Fenster geschlossen wurde.
- Rationalisieren und optimieren Sie. Passen Sie den Token-Verbrauch an, deaktivieren Sie nicht genutzte Broadcom-Berechtigungen und verfeinern Sie die „Policy as Code“-Richtlinien kontinuierlich über eine einzige Konsole.
Laut Skyhigh führen die meisten Unternehmen die Phasen zwei und drei über einen Zeitraum von sechs bis zwölf Monaten parallel durch. Eine detaillierte Checkliste finden Sie unter „Secure Web Gateway -Migration: Checkliste für Cutover und Rollback“.

Zu bestätigende Anforderungen
Bevor Sie sich festlegen, klären Sie bitte gemeinsam mit Ihrem Skyhigh-Berater die Teilnahmebedingungen, die Offset-Bedingungen, den Umfang, das Bereitstellungsmodell, den Import von Richtlinien, die Integrationen, den Zeitplan und die Einhaltung der Vorschriften ab:
- Berechtigung. Welche Broadcom-Produkte, Verträge und verbleibenden Laufzeiten kommen für die Verrechnung in Frage?
- Ausgleichsbedingungen. Wie der Ausgleich berechnet und angewendet wird und über welchen Zeitraum
- Geltungsbereich. Welche Standorte, Geräte und Nutzergruppen sind in dem Plan enthalten?
- Bereitstellungsmodell: Vor Ort, hybrid oder in der Cloud für jeden Standort sowie Hardware-, virtuelle oder containerisierte Appliances
- Import von Richtlinien. Welche CPL-Konstrukte werden automatisch übernommen und welche müssen manuell überprüft werden?
- Integrationen. Authentifizierungsbereiche, SIEM und Berichterstellung sowie die Neugestaltung bestehender ICAP- und DLP-Abläufe mithilfe des cloudbasierten Datenschutzes von Skyhigh
- Zeitplan. Wie sich der Plan mit Ihrem SGOS 7.3-Supportzeitraum und den End-of-Life-Terminen für die Hardware in Einklang bringt
- Unterstützung während der Umstellung. Wie Ihre derzeitige Broadcom-Bereitstellung weiterhin unterstützt wird, während der Parallelbetrieb läuft
- Compliance. Erforderliche Zertifizierungen und Genehmigungen für Ihre Branche und Ihre Regionen
Unterstützung zur Bestätigung
Stellen Sie sicher, dass Sie wissen, wer die einzelnen Phasen des Übergangs unterstützt und welche Aufgaben Ihrem eigenen Team obliegen.
- Benannte Ansprechpartner für die Bewertung, die Bereitstellung und die Umstellung
- Enthaltene professionelle Dienstleistungen und die von Ihrem Team erwarteten Aufgaben
- Unterstützung während des Parallelbetriebs und bei jeder Umstellungsphase
- Schulung für Administratoren, die von CPL und VPM umsteigen
- Eskalationspfad und Reaktionszeiten nach der Inbetriebnahme
Warum sollten Sie jetzt planen?
Das Upgrade-Fenster von Broadcom für SGOS 7.3 endet Ende Dezember 2026.
Unabhängig davon, ob Sie ein Upgrade auf SGOS 7.4 durchführen oder eine Modernisierung vornehmen – die Umstellung der Java-Konsole und des VPM-Workflows ist unvermeidlich, sodass in beiden Fällen Kosten für die Überarbeitung der Richtlinien anfallen. Wenn Sie jetzt mit einer Bestandsaufnahme beginnen, erhalten Sie einen dokumentierten Plan, eine Schätzung der Kostenersparnis sowie die Möglichkeit einer parallelen Bereitstellung, bevor Sie bis zum Jahresende Entscheidungen über Verlängerungen und Support treffen müssen. Informationen zu Terminen und Optionen finden Sie unter „Blue Coat “ und „ProxySG End of Life: Migration Planning “.
Wohin Sie umziehen
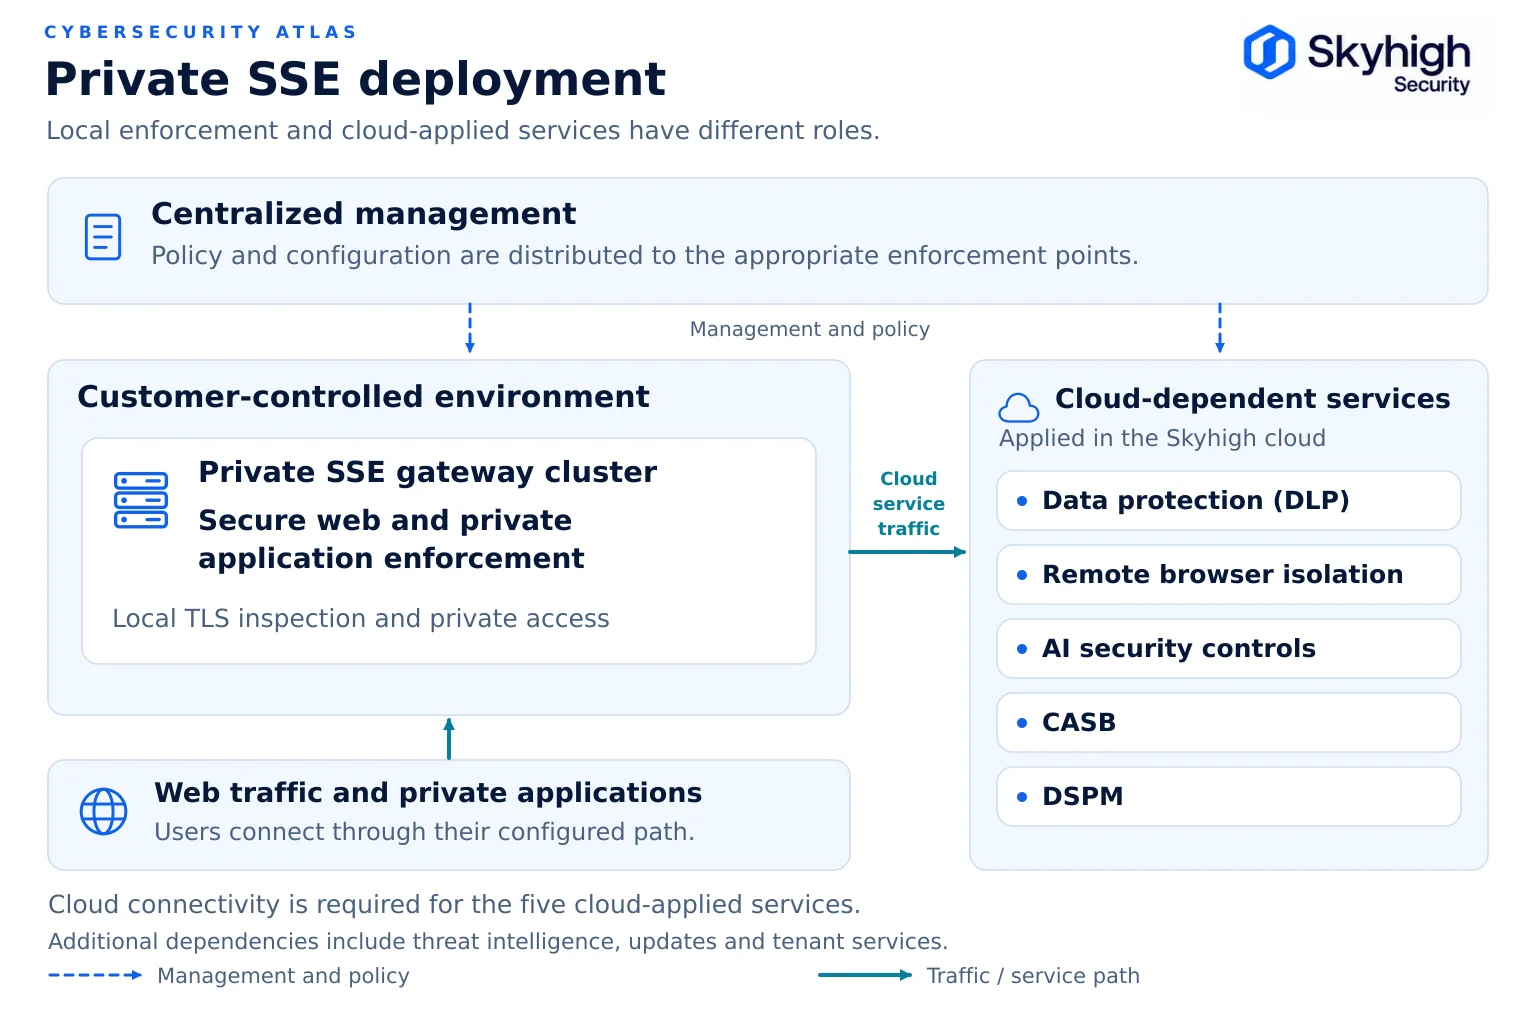
Skyhigh Hybrid SSE Mesh vereint lokale SWG-Appliances, lokales ZTNA und sichere Browsersteuerungen mit Cloud-basierten CASB-, DSPM-, DLP- und RBI-Lösungen unter einer einzigen Konsole und einer gemeinsamen Richtlinien-Engine.
Die TLS-Entschlüsselung und die Web-Überprüfung können lokal auf dem Secure Service Gateway ausgeführt werden. Wenn Datenschutz, Isolierung oder KI-Kontrollen zum Tragen kommen, leitet das Gateway diesen Datenverkehr an die Skyhigh-Cloud weiter, wo dieselbe Richtlinie angewendet wird. Skyhigh belegte im „Advanced SSE Use Case“ des Gartner®-Berichts „ Critical Capabilities “ aus dem Jahr 2026 für „ Security Service Edge “ den ersten Platz. Skyhigh gibt an, dass das Unternehmen von mehr als 3.000 Organisationen genutzt wird, darunter 80 Prozent der weltweit führenden Banken und 25 Prozent der Fortune-500-Unternehmen.
Planen Sie Ihren nächsten Schritt
In vier Schritten gelangen Sie von der Bewertung zu einem dokumentierten Modernisierungsplan.
- Bitte überprüfen Sie Ihre SGOS-Versionen und Appliance-Modelle anhand des Lebenszyklus-Artikels von Broadcom.
- Exportieren Sie die aktuellen CPL- und VPM-Richtlinien und dokumentieren Sie diese.
- Ermitteln Sie Standorte mit Anforderungen hinsichtlich Hoheitsrechten, OT oder Resilienz, die einer lokalen Durchsetzung bedürfen.
- Beantragen Sie eine Modernisierungsanalyse, um eine Bestandsaufnahme Ihrer Richtlinien, einen Plan für die hybride Bereitstellung sowie eine Schätzung der Einsparpotenziale zu erhalten. Skyhigh verspricht Ihnen, dass sich ein Spezialist innerhalb eines Werktags bei Ihnen meldet.
Sind Sie noch dabei, verschiedene Optionen zu vergleichen? Informieren Sie sich über Alternativen zu „Blue Coat “ und Ersatzlösungen für ProxySG.
Quellen
- Broadcom. Ende der Unterstützung und Produktlebenszyklus für Edge SWG (ProxySG) und Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Wechseln Sie zur Edge SWG (ProxySG) Admin Console (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. FAQ zum Produktende (EOL) von „Web Isolation On-premises“ (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Skyhigh Security. Modernisierung von Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. „Modernisierung Ihrer Symantec Edge- Secure Web Gateway s mit Skyhigh Hybrid SSE Mesh“ (15. Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. „Skyhigh Security belegt Platz 1 im Bereich ‚Advanced SSE Use Case‘ im Gartner-Bericht ‚ Critical Capabilities ‘ für 2026 Security Service Edge“ (5. August 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER ist eine eingetragene Marke und Dienstleistungsmarke von Gartner, Inc. und/oder deren verbundenen Unternehmen in den USA und weltweit und wird hier mit Genehmigung verwendet. Alle Rechte vorbehalten. Gartner unterstützt keine der in seinen Forschungsveröffentlichungen genannten Anbieter, Produkte oder Dienstleistungen.