







Blue Coat Alternativen und Ersatz für ProxySG
- Blue Coat ProxySG, Symantec ProxySG und Broadcom Edge SWG bilden eine Produktlinie unter drei Eigentümern.
- Das Upgrade-Fenster für Broadcoms SGOS 7.3 endet Ende Dezember 2026.
- Durch das Upgrade auf SGOS 7.4 werden die Java-Konsole und VPM entfernt, sodass sich der Workflow für Richtlinien in jedem Fall ändert.
- Sie benötigen eine Inline-Bedrohungsprüfung, integrierte DLP-Funktionen, moderne Protokolle, eine zentrale Konsole und flexible Bereitstellungsmöglichkeiten.
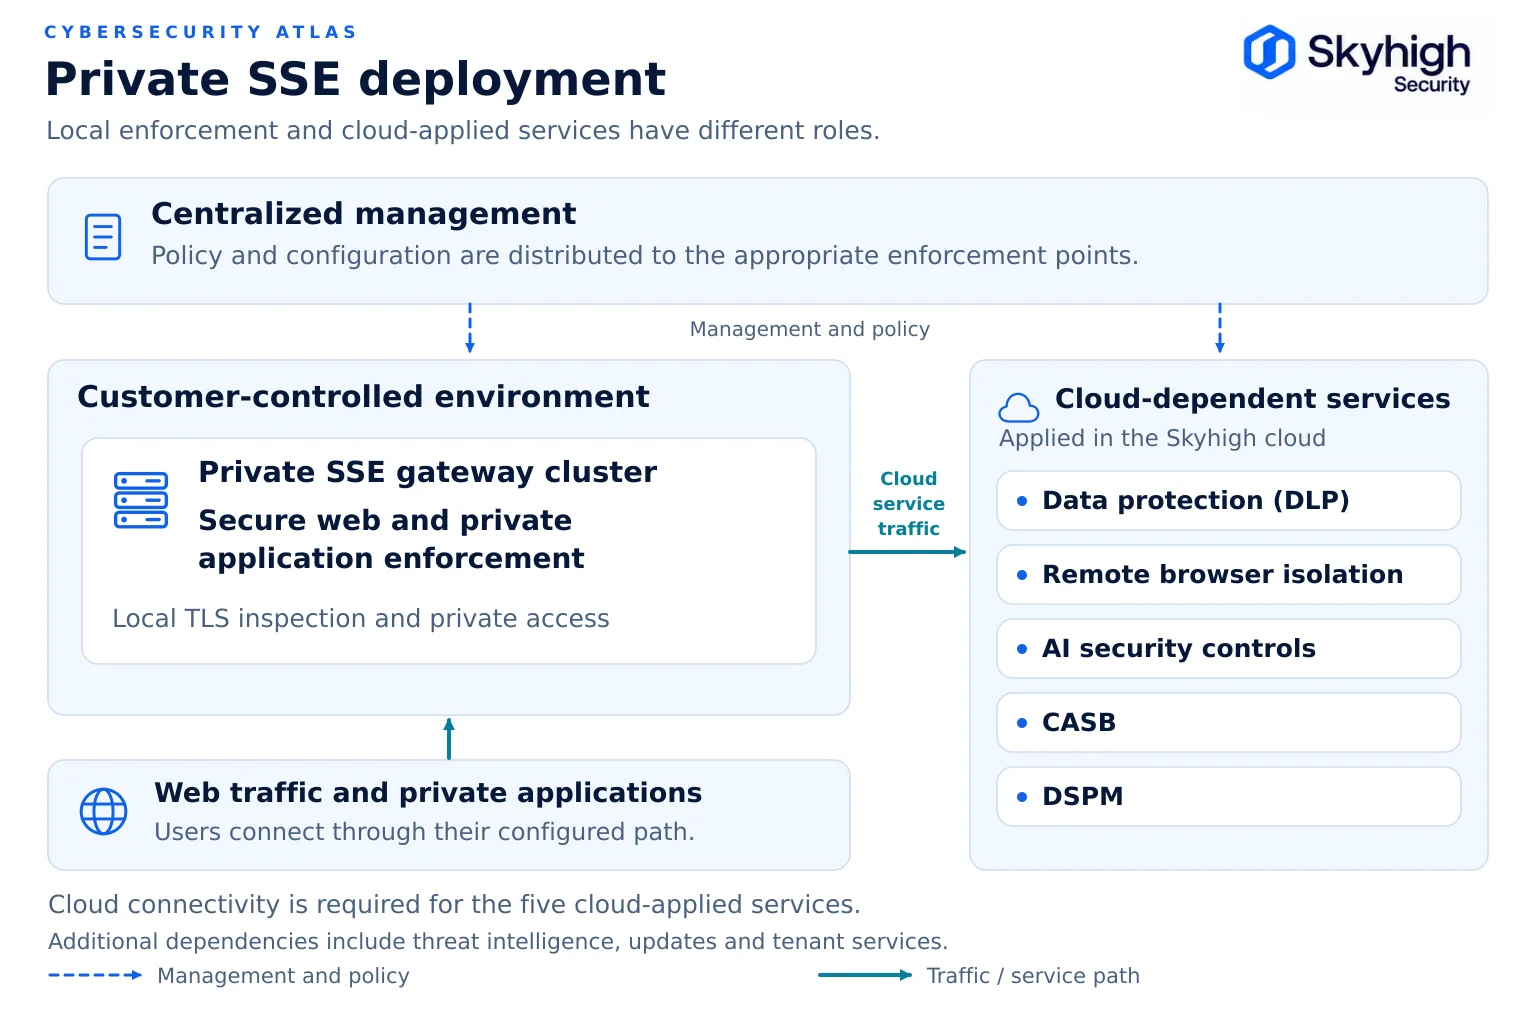
- Ein Hybrid-Gateway sorgt dafür, dass die Durchsetzung der Richtlinien bei Bedarf lokal erfolgt, und dehnt dieselben Richtlinien später auf die Cloud aus.
Eine Alternative zum „ Blue Coat “ ist das „ secure web gateway “ (SWG), das Broadcoms „Symantec Edge SWG“ – ehemals „ Blue Coat ProxySG“ – ersetzt, einschließlich der „Advanced Secure Gateway“ (ASG)-Bereitstellungen. Die Funktionen, durch die sich ein moderner Ersatz am deutlichsten von ProxySG unterscheidet, sind die Inline-Bedrohungsprüfung in Echtzeit, integriertes „ data loss prevention “, eine konvergierte Konsole sowie flexible Bereitstellungsoptionen vor Ort, in Hybridumgebungen und in der Cloud. Skyhigh Hybrid SSE Mesh bietet alle vier Funktionen und ermöglicht eine begleitete Umstellung im Rahmen des „ Blue Coat -Modernisierungsprogramms“.
Unternehmen, die einen Ersatz für ProxySG prüfen, haben die Frage, ob ein Wechsel erfolgen soll, in der Regel bereits hinter sich. Das Ende des Lebenszyklus, die Kosten für die Verlängerung, Probleme beim Support oder Bedenken hinsichtlich der Roadmap haben diese Entscheidung bereits getroffen. Die offene Frage lautet nun, durch welche Lösung ProxySG ersetzt werden soll und wie dies ohne Unterbrechung des Betriebs erfolgen kann.
Warum Teams „ Blue Coat “ durch „ProxySG“ ersetzen
Unternehmen ersetzen ProxySG aufgrund einer Ablauffrist im Lebenszyklus, eines erzwungenen Toolwechsels, ausgemusterter lokaler Komponenten, einer zu großen Anzahl von Konsolen sowie des neuen Datenverkehrs im Zeitalter der KI.
Eine Frist im Lebenszyklus. Broadcom hat den 31. Dezember 2024 als Datum für die Ankündigung des Endes des Lebenszyklus von SGOS 7.3 festgelegt. Laut dem Artikel von Broadcom zum Lebenszyklus werden nach diesem Datum keine neuen Funktionen mehr für Version 7.3 bereitgestellt; der eingeschränkte Support umfasst nur kritische und sicherheitsrelevante Korrekturen, und Kunden haben ab dem Ankündigungsdatum zwei Jahre Zeit, um auf SGOS 7.4 umzusteigen. Dieses Zeitfenster endet Ende Dezember 2026. Siehe „Blue Coat “ und „ProxySG End of Life: Migration Planning“.
Ein erzwungener Tool-Wechsel. In SGOS 7.4 werden die Java-basierte Management-Konsole und Java VPM entfernt, und Administratoren wechseln gemäß den Vorgaben von Broadcom zur Edge SWG Admin Console. Die weitere Nutzung von „ Blue Coat “ bedeutet dennoch, dass die Verwaltung von Richtlinien neu erlernt werden muss.
Komponenten für den Einsatz vor Ort wurden eingestellt. Broadcom hat den Support für alle Versionen der Web-Isolation vor Ort am 1. Januar 2024 eingestellt und bietet die Browser-Isolation nun ausschließlich als Cloud-Dienst an (Broadcom). Unternehmen, die sich aus Gründen der Datenhoheit für eine Bereitstellung vor Ort entschieden haben, verfügen auf der Broadcom-Plattform nun über weniger lokale Optionen.
Zersplitterung bei Konsolen und Lizenzen. Eine umfassende Web-, Daten- und Cloud-Sicherheit auf der Broadcom-Plattform erfordert separate Konsolen für Edge SWG, Cloud SWG und Symantec DLP, von denen jede über eine eigene Richtlinien-Engine und einen eigenen Verlängerungszyklus verfügt. Abweichungen bei den Richtlinien zwischen diesen Systemen führen zu Risiken bei der Prüfung.
Support und Fokus. ProxySG ist ein Produkt innerhalb eines umfangreichen Portfolios an Halbleiter- und Infrastruktur-Software. Viele Kunden berichten von Schwierigkeiten bei Support-, Wartungs- und Verlängerungsprozessen.
ProxySG wurde nicht für diesen neuen Datenverkehr konzipiert. KI-Tools und autonome Agenten nutzen zunehmend dauerhafte WebSocket-Verbindungen und sind innerhalb des Netzwerks aktiv – einem Bereich, den eine rein cloudbasierte Überprüfung nicht erfassen kann und für dessen Überprüfung ältere Proxy-Systeme nicht ausgelegt sind.
Was sollte ein Ersatz für ProxySG bieten?
Ein Ersatz für ProxySG sollte Inline-Prüfungen in Echtzeit durchführen, über integrierte Datenschutzfunktionen verfügen, aktuelle Protokolle unterstützen und die Verwaltung in einer einzigen Konsole bündeln.
- Echtzeit-Inline-Bedrohungsprüfung. Inline-Malware-Schutz am Gateway mit dokumentierter Sandbox-Umgebung und dokumentierter Behandlung der Beurteilungsergebnisse.
- Integrierter Datenschutz. Der Datenschutz wird über die Cloud des Anbieters im Rahmen einer einheitlichen Richtlinie umgesetzt, wobei die Klassifizierung mit den Kontrollmechanismen für SaaS, Endgeräte und KI-Tools abgeglichen wird, sodass Inhalte, die einer Überprüfung bedürfen, vom lokalen Gateway weitergeleitet werden, anstatt an ein separates, mit ICAP verbundenes Produkt übergeben zu werden.
- Aktuelle Protokolle: HTTP/2, TLS 1.3 und WebSocket-fähige Überprüfung.
- Eine Konsole, eine Policy-Engine. Einheitliche Verwaltung über Web, Cloud und „ private access “.
- Wahl der Bereitstellungsart: Vor Ort, hybrid und in der Cloud – jeweils mit denselben Richtlinien, sodass Sie den Zeitplan selbst bestimmen können.
- Lokale Kontrolle, wo erforderlich. TLS-Überprüfung und -Protokollierung vor Ort für Datenverkehr, der hoheitlichen Anforderungen unterliegt oder reguliert ist.
- Ein klar definierter Migrationspfad. Ein auf Diensten basierender Ansatz zur Umsetzung von Richtlinien und zur parallelen Ausführung vor der Umstellung.
- Ein Weg zur vollständigen SSE. Dieselbe Plattform sollte sich auf CASB, ZTNA, DSPM und „ remote browser isolation “ erstrecken, sodass ein Gateway-Wechsel keine Sackgasse darstellt.
Drei Arten von Alternativen zu „ Blue Coat “
Blue Coat Es gibt drei Arten von Alternativen, und welche davon die richtige ist, hängt davon ab, inwieweit Ihre Umgebung Veränderungen verkraften kann.
Erneuerung auf Geräteebene. Ersetzen Sie ProxySG durch einen anderen lokalen Proxy-Server. Dies erfordert die geringsten Änderungen an den Prozessen, bindet Sie jedoch an Hardware-Zyklen und kann dazu führen, dass Sie ein separates Cloud-Produkt für Remote-Benutzer verwalten müssen.
Reine Cloud-SSE. Verlagern Sie die gesamte Webüberprüfung in einen Cloud-Dienst. Dies ermöglicht eine maximale Auslagerung der Infrastruktur, stellt jedoch für Teams mit einer stark auf lokale Lösungen ausgerichteten Strategie eine erhebliche Umstellung dar und verlagert die Entschlüsselung des gesamten Datenverkehrs in die Cloud des Anbieters. Dies ist möglicherweise für regulierte Daten oder OT-Umgebungen nicht akzeptabel, und bei einer reinen Cloud-basierten Durchsetzung kann der Datenverkehr, der das Gebäude nie verlässt, nicht erfasst werden.
Hybrides SWG. Behalten Sie die Durchsetzung vor Ort bei, wo dies aus Gründen der Compliance, der Leistung oder der Ausfallsicherheit erforderlich ist, und erweitern Sie dieselbe Richtlinie auf die Cloud, sobald die Voraussetzungen dafür gegeben sind. Für die meisten ProxySG-Umgebungen ist dies der pragmatische Mittelweg. Siehe „Cloud vs. lokale Secure Web Gateways“.
Symantec Edge SWG (Blue Coat) im Vergleich zu Skyhigh Security
Die deutlichsten Unterschiede bestehen hinsichtlich des Softwarepfads, der Anzahl der Konsolen, der lokalen Funktionen und des integrierten Datenschutzes.
| Gebiet | Broadcom Symantec Edge SWG (Blue Coat) | Skyhigh Hybrid SSE Mesh |
|---|---|---|
| Aktueller Softwarepfad | Der eingeschränkte Support für SGOS 7.3 endet im Dezember 2026; ein Umstieg auf SGOS 7.4 ist erforderlich | Ständig aktualisierte Plattform; vor Ort, hybrid und in der Cloud |
| Geschäftsführung | Die Java-Konsole wurde in Version 7.4 entfernt; es gibt nun separate Konsolen für Edge SWG, Cloud SWG und DLP | Eine einheitliche Konsole und Policy-Engine für SWG, CASB, DLP, ZTNA, RBI und DSPM |
| Browser-Isolierung | Einstellung der lokalen Web-Isolation am 1. Januar 2024 | Remote browser isolation über die Skyhigh-Cloud bereitgestellt |
| Zero-Day-Schutz | Stützt sich auf separate Analysekomponenten | Gateway-Anti-Malware am Gateway; Emulations-Sandboxing über die Skyhigh-Cloud |
| Datenschutz | Separates Symantec-DLP-Produkt | Integrierte, cloudbasierte DLP-Lösung über alle unterstützten Kanäle hinweg |
| Privater Zugriff auf Anwendungen vor Ort | Überprüfen Sie die Unterstützung für Komponenten mit privatem Zugriff und die Durchsetzung vor Ort für die ausgewählte Broadcom-Bereitstellung | Lokales ZTNA auf Gateways vor Ort und in Zweigstellen |
| Browser- und KI-Steuerelemente | Überprüfen Sie die Browser- und KI-Steuerelemente für die ausgewählten Broadcom-Komponenten | Agentenlose Sicherheitskontrollen für Browser mit WebSocket-fähiger Überprüfung |
| Übertragung von Richtlinien | Beim Wechsel zur Admin-Konsole sind Anpassungen erforderlich | CPL-Richtlinien, die über einen validierten Importprozess in der Richtlinienkonsole von Skyhigh neu formuliert wurden |
Warum sollte man im Jahr 2026 modernisieren?
Drei Faktoren machen das Jahr 2026 zum idealen Zeitpunkt für eine Modernisierung:
- Die Frist für den Lebenszyklus. Das Zeitfenster für das Upgrade auf SGOS 7.3 endet Ende Dezember 2026.
- Die Sicherheitslücke bei KI. KI-Agenten und KI-Tools, die innerhalb des Netzwerks betrieben werden, erfordern die Durchsetzung des „Zero-Trust“-Prinzips am lokalen Netzwerkrand – etwas, das weder ein herkömmlicher Proxy noch ein reiner Cloud-Dienst bietet.
- Kosten und Komplexität. Separate Konsolen, SKUs und Verlängerungszyklen erhöhen die Gesamtbetriebskosten, und bei der Preisgestaltung pro Benutzer und Modul fallen die gleichen Kosten an, unabhängig davon, ob eine Funktion täglich oder nur selten genutzt wird.
Da die Umstellung auf SGOS 7.4 ohnehin eine Änderung der Konsole und des Richtlinien-Workflows erfordert, fallen die Kosten für die Umstellung unabhängig davon an, ob Sie bei Ihrem derzeitigen System bleiben oder wechseln. Dies ist daher der ideale Zeitpunkt, um Alternativen zu prüfen.

Warum sich Unternehmen für Skyhigh als Alternative zu „ Blue Coat “ entscheiden
Unternehmen entscheiden sich für Skyhigh, da es die Datenebene bei Bedarf lokal hält, CPL-Richtlinien umsetzt und von einer einzigen Konsole aus eine vollständige SSE-Lösung bereitstellt.
Skyhigh Hybrid SSE Mesh vereint lokale SWG-Appliances, lokales ZTNA und sichere Browsersteuerungen mit Cloud-basierten CASB-, DSPM-, DLP- und RBI-Lösungen unter einer einzigen Konsole. Die Durchsetzung von Web- und Privatzugriffsrichtlinien kann vor Ort erfolgen, wobei die TLS-Entschlüsselung und die Web-Überprüfung lokal stattfinden; der relevante Datenverkehr wird für in der Cloud bereitgestellte Dienste weitergeleitet. Bestehende CPL-Richtlinien werden in der einheitlichen Richtlinienkonsole von Skyhigh neu formuliert und vor der Umstellung validiert, sodass die Teams auf der Grundlage ihres aktuellen Richtlinienstatus arbeiten können und nicht bei Null anfangen müssen.
Skyhigh belegte im Bereich „Advanced SSE Use Case“ den ersten Platz im Gartner®-Bericht „ Critical Capabilities “ für das Jahr 2026 zum Thema „ Security Service Edge “. Mehr als 3.000 Unternehmen nutzen Skyhigh, darunter 80 Prozent der weltweit größten Banken und fast die Hälfte der Fortune-100-Unternehmen. Die Plattform weist eine Verfügbarkeit von 99,999 % auf und schützt mehr als 20 Millionen Nutzer. Sie verfügt über die FedRAMP-High-Zulassung.
Das Modernisierungsprogramm „Blue Coat “ nutzt die verbleibenden Investitionen von Broadcom für den Übergang und kombiniert diese mit einer begleiteten, schrittweisen Migration.
Nächster Schritt: Lesen Sie die Übersicht zur Modernisierung von Symantec Edge SWG oder fordern Sie eine Modernisierungsanalyse an.
Quellen
- Broadcom. Ende der Unterstützung und Produktlebenszyklus für Edge SWG (ProxySG) und Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Wechseln Sie zur Edge SWG (ProxySG) Admin Console (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. FAQ zum Produktende (EOL) von „Web Isolation On-premises“ (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Dokumentation zum Ende des Lebenszyklus von ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. „Modernisierung Ihrer Symantec Edge- Secure Web Gateway s mit Skyhigh Hybrid SSE Mesh“ (15. Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Modernisierung von Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. „Skyhigh Security belegt Platz 1 im Bereich ‚Advanced SSE Use Case‘ im Gartner-Bericht ‚ Critical Capabilities ‘ für 2026 Security Service Edge“ (5. August 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER ist eine eingetragene Marke und Dienstleistungsmarke von Gartner, Inc. und/oder deren verbundenen Unternehmen in den USA und weltweit und wird hier mit Genehmigung verwendet. Alle Rechte vorbehalten. Gartner unterstützt keine der in seinen Forschungsveröffentlichungen genannten Anbieter, Produkte oder Dienstleistungen.